Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
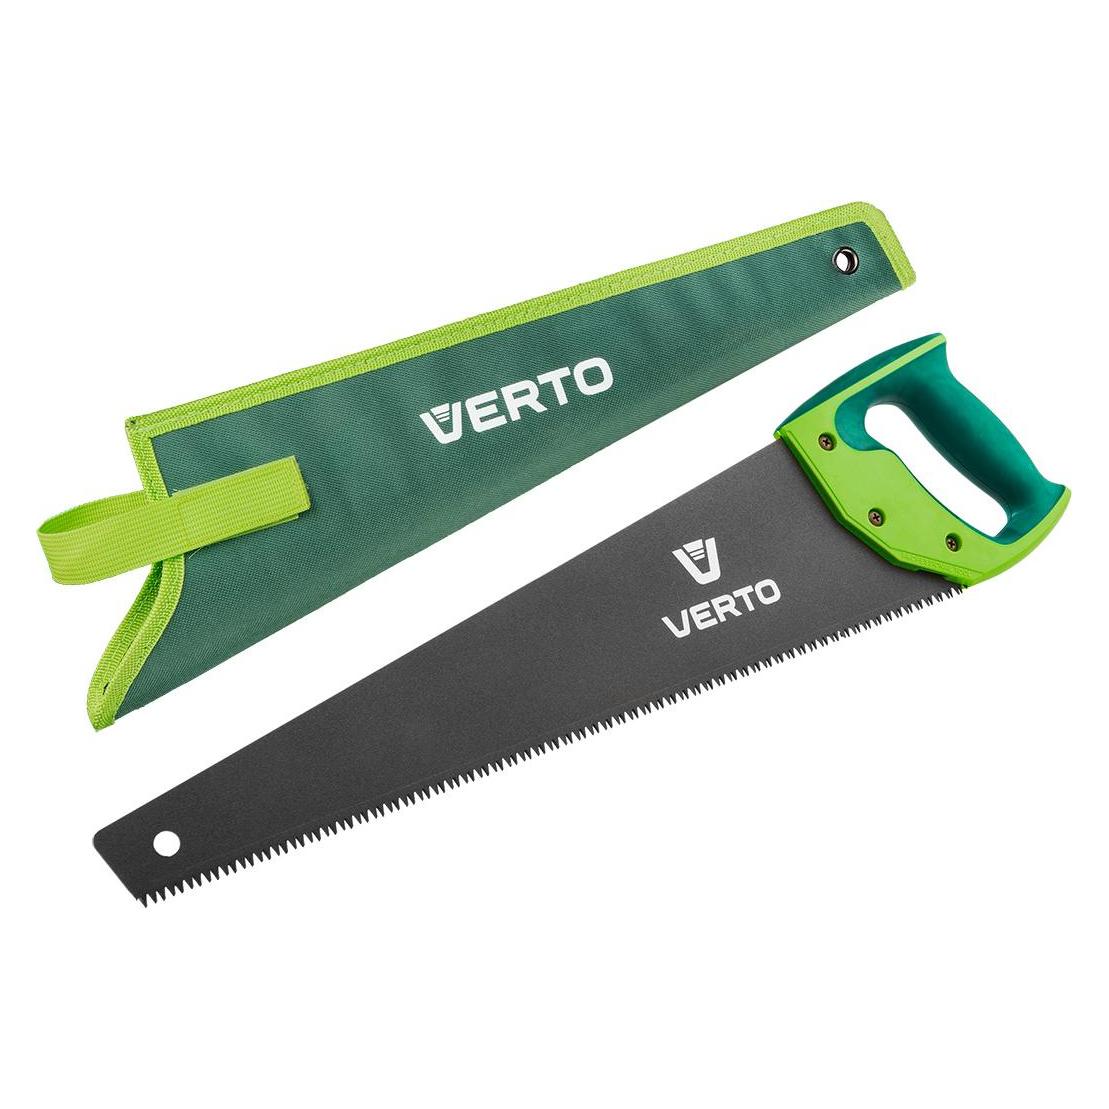
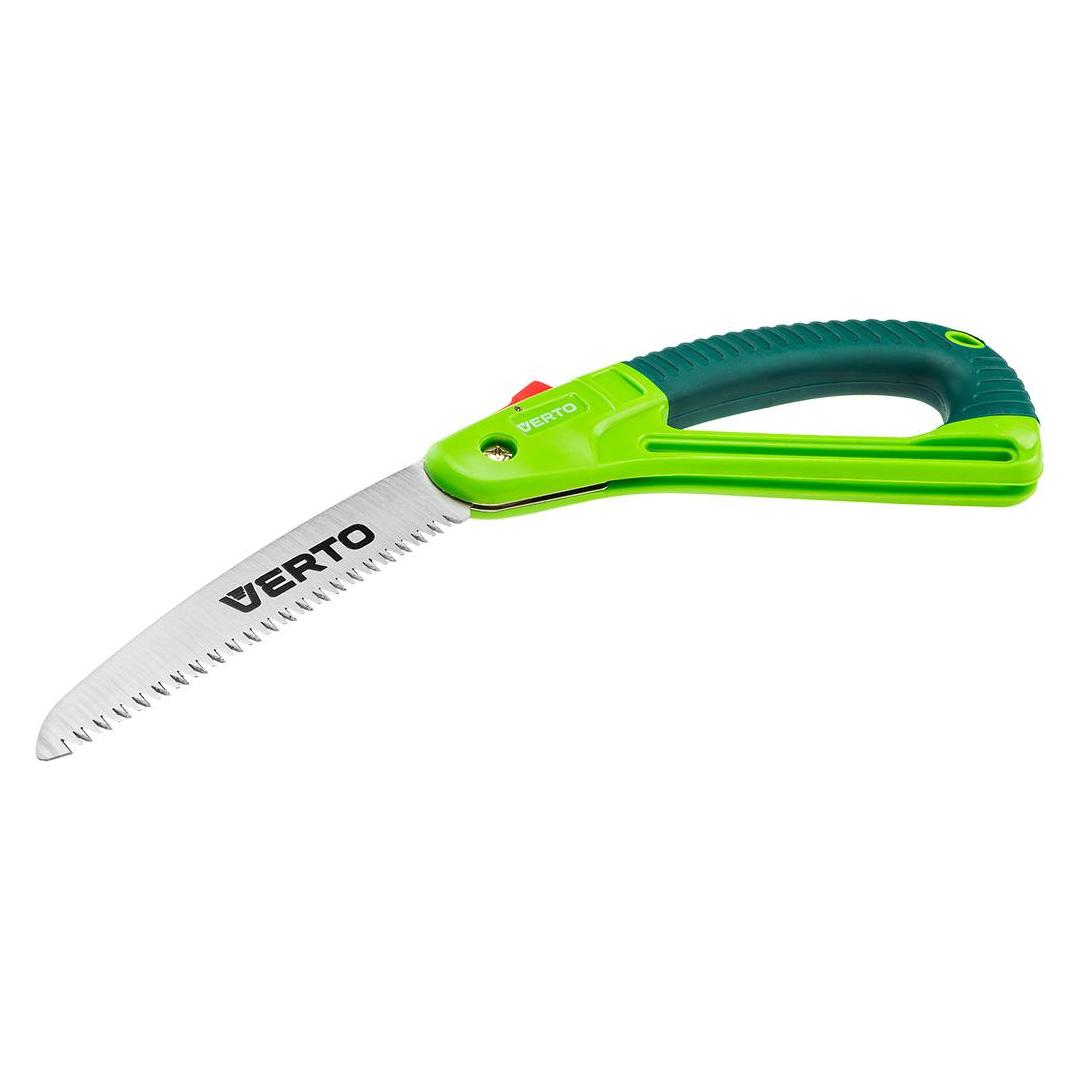
Ähnliche Suchbegriffe für Verto-102-Handsäge-Schlitzsäge
Top-Angebote
Produkte zum Begriff Verto-102-Handsäge-Schlitzsäge:
-
Diamant-Schlitzsäge D60Leichte und kompakte Schlitzsäge, ideal für staubarmes Arbeiten mit Spit-Staubsaugern VORTEILE UND NUTZEN Staubarm Schlitzen (getestet BG BAU) - Staubkanal mit Staubleitblech und Absaugrohr sitzen direkt über den Scheiben Staubfrei beim Eintauchen - Geschlossene Scheibenabdeckung mit Bürstenkranz Kaum Nachstemmen - Patentierte Achsgeometrie ermöglicht vorgelagerte Scheibenposition und damit Schnitte nahe an Kanten (nur 23 mm bleiben stehen) Pure Kraft - 2,8 Nm Drehmoment aus dem kraftvollen 2.500 Watt Motor sägen alle Untergründe aus Stein, Fertigbetonteile und Armierungseisen Direkte Kraftübertragung - Der Haupthandgriff befindet sich unmittelbar hinter den Scheiben. Die Kraft des Anwenders unterstützt damit direkt den Scheibenvorschub Kein Zusatzwerkzeug nötig - Einfache Einstellung der Schnitttiefe - eine Drehung am Stellrad genügt. Einstellung der Schlitzbreite oder Scheibenwechsel mit Dia-Quick® -Schnellverschluss Fahrgestell mit 6 Rollen - Das Fahrgestell mit 6 Rollen auf 4 Achsen liegt auch auf welligem Untergrund plan auf und lässt sich ohne zusätzlichen Kraftaufwand präzise führen Schwenkbarer Zusatzhandgriff753,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Diamant-Schlitzsäge D90Kraftvolle und durchzugsstarke Schlitzsäge VORTEILE UND NUTZEN Staubarm Schlitzen Typ I (getestet BG Bau) Absolut staubfrei beim Eintauchen und Ausfahren Kaum Nachstemmen: Schnitte 23 mm bis an Kanten Einstellung von Schnitttiefe und -breite ohne Zusatzwerkzeug 2500W1095,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Welche Handsäge für Holz?
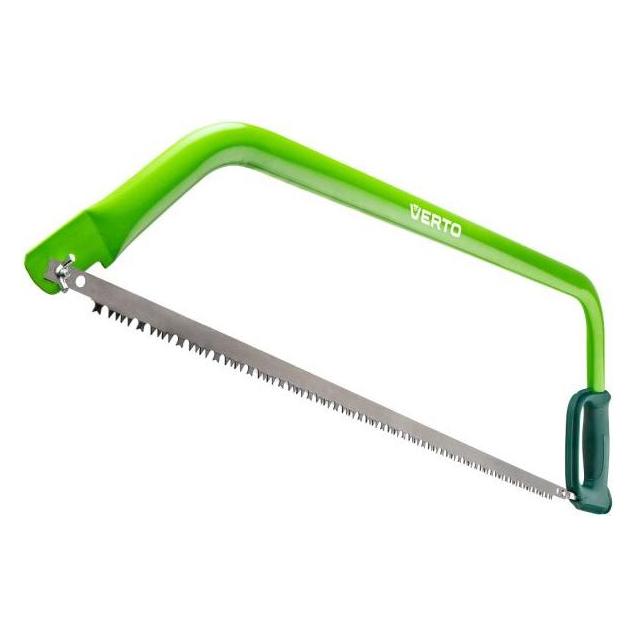
Welche Handsäge für Holz eignet sich am besten für deine Bedürfnisse? Es gibt verschiedene Arten von Handsägen, wie zum Beispiel Fuchsschwanzsägen, Bügelsägen oder Klappsägen. Die Wahl hängt von der Art des Holzes, der Schnittart und der Präzision ab, die du benötigst. Möchtest du grobe Schnitte machen oder feinere Arbeiten erledigen? Berücksichtige auch den Komfort und die Handhabung der Säge, um sicherzustellen, dass du effizient arbeiten kannst. Hast du bereits Erfahrung mit Handsägen oder bist du Anfänger? Es ist wichtig, eine Säge auszuwählen, die deinen Fähigkeiten und Anforderungen entspricht. **
Top-Angebote
Produkte zum Begriff Verto-102-Handsäge-Schlitzsäge:
-
Diamant-Schlitzsäge D60Leichte und kompakte Schlitzsäge, ideal für staubarmes Arbeiten mit Spit-Staubsaugern VORTEILE UND NUTZEN Staubarm Schlitzen (getestet BG BAU) - Staubkanal mit Staubleitblech und Absaugrohr sitzen direkt über den Scheiben Staubfrei beim Eintauchen - Geschlossene Scheibenabdeckung mit Bürstenkranz Kaum Nachstemmen - Patentierte Achsgeometrie ermöglicht vorgelagerte Scheibenposition und damit Schnitte nahe an Kanten (nur 23 mm bleiben stehen) Pure Kraft - 2,8 Nm Drehmoment aus dem kraftvollen 2.500 Watt Motor sägen alle Untergründe aus Stein, Fertigbetonteile und Armierungseisen Direkte Kraftübertragung - Der Haupthandgriff befindet sich unmittelbar hinter den Scheiben. Die Kraft des Anwenders unterstützt damit direkt den Scheibenvorschub Kein Zusatzwerkzeug nötig - Einfache Einstellung der Schnitttiefe - eine Drehung am Stellrad genügt. Einstellung der Schlitzbreite oder Scheibenwechsel mit Dia-Quick® -Schnellverschluss Fahrgestell mit 6 Rollen - Das Fahrgestell mit 6 Rollen auf 4 Achsen liegt auch auf welligem Untergrund plan auf und lässt sich ohne zusätzlichen Kraftaufwand präzise führen Schwenkbarer Zusatzhandgriff753,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Verto-102-Handsäge-Schlitzsäge
-
Diamant-Schlitzsäge D90Kraftvolle und durchzugsstarke Schlitzsäge VORTEILE UND NUTZEN Staubarm Schlitzen Typ I (getestet BG Bau) Absolut staubfrei beim Eintauchen und Ausfahren Kaum Nachstemmen: Schnitte 23 mm bis an Kanten Einstellung von Schnitttiefe und -breite ohne Zusatzwerkzeug 2500W1095,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Felder Schlitzsäge, Ø 300 mmZum Zapfen und Schlitzen von Rahmen, Türstöcken und Friesen in der Kreissäge Die Schlitzsägen eignen sich für tiefe, schmale Nuten Durch den massiven Blattkörper laufen die Schlitzsägen schwingungsfrei und ruhig Erhältlich in den Durchmessern 230 mm und 300 mm. Silent-POWER® Industrie-Qualität: Lärmgedämpft! Bis zu 20-fache Standzeit durch Hartmetall-Schneiden. AntiVibration117,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Welche Handsäge für Holz?
Welche Handsäge für Holz eignet sich am besten für deine Bedürfnisse? Es gibt verschiedene Arten von Handsägen, wie zum Beispiel Fuchsschwanzsägen, Bügelsägen oder Klappsägen. Die Wahl hängt von der Art des Holzes, der Schnittart und der Präzision ab, die du benötigst. Möchtest du grobe Schnitte machen oder feinere Arbeiten erledigen? Berücksichtige auch den Komfort und die Handhabung der Säge, um sicherzustellen, dass du effizient arbeiten kannst. Hast du bereits Erfahrung mit Handsägen oder bist du Anfänger? Es ist wichtig, eine Säge auszuwählen, die deinen Fähigkeiten und Anforderungen entspricht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.