Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Village-Rails
Top-Angebote
Produkte zum Begriff Village-Rails:
-
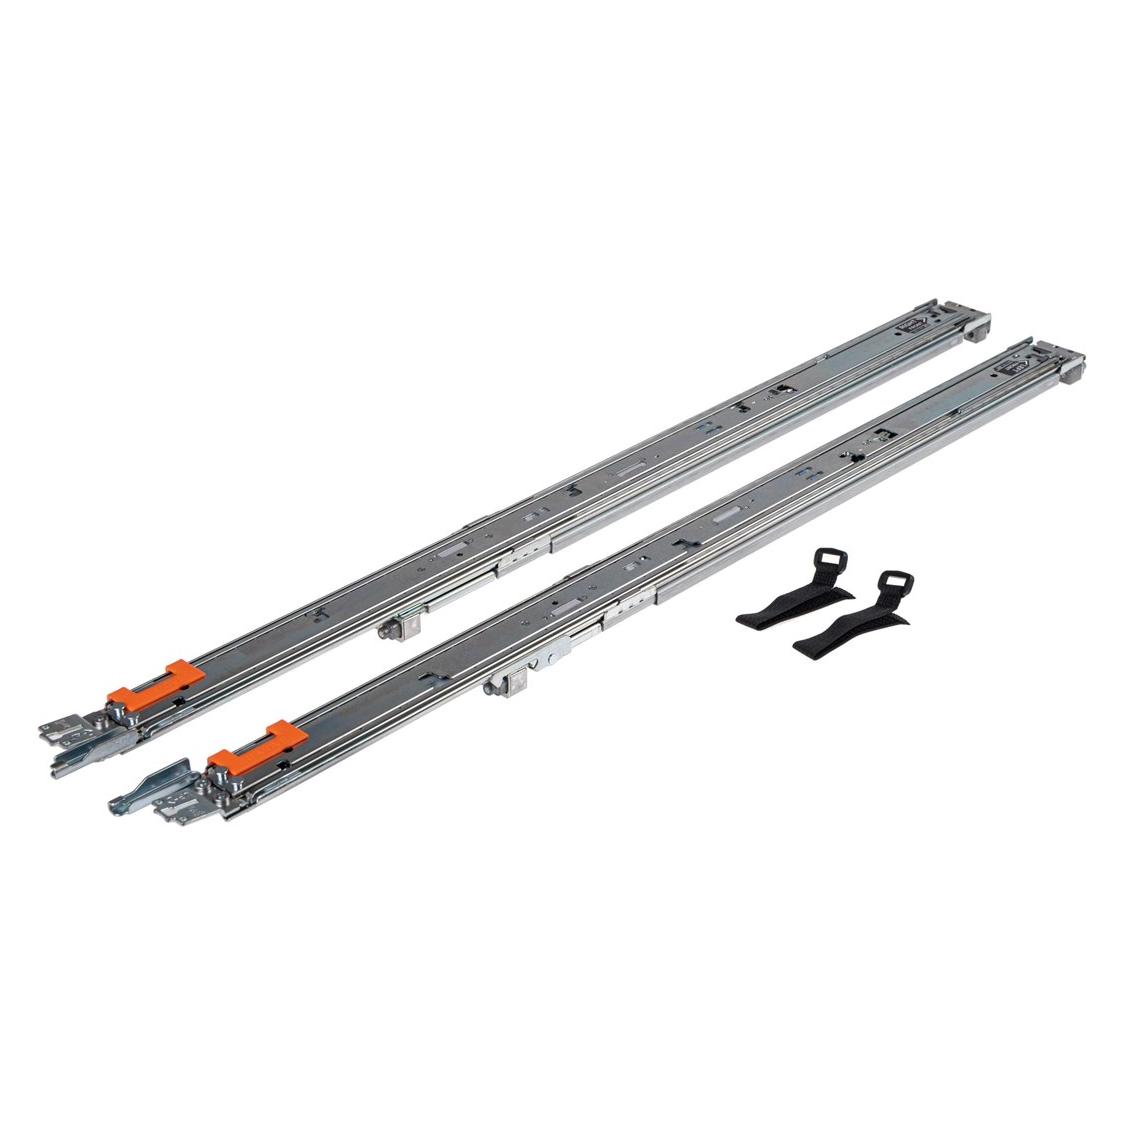
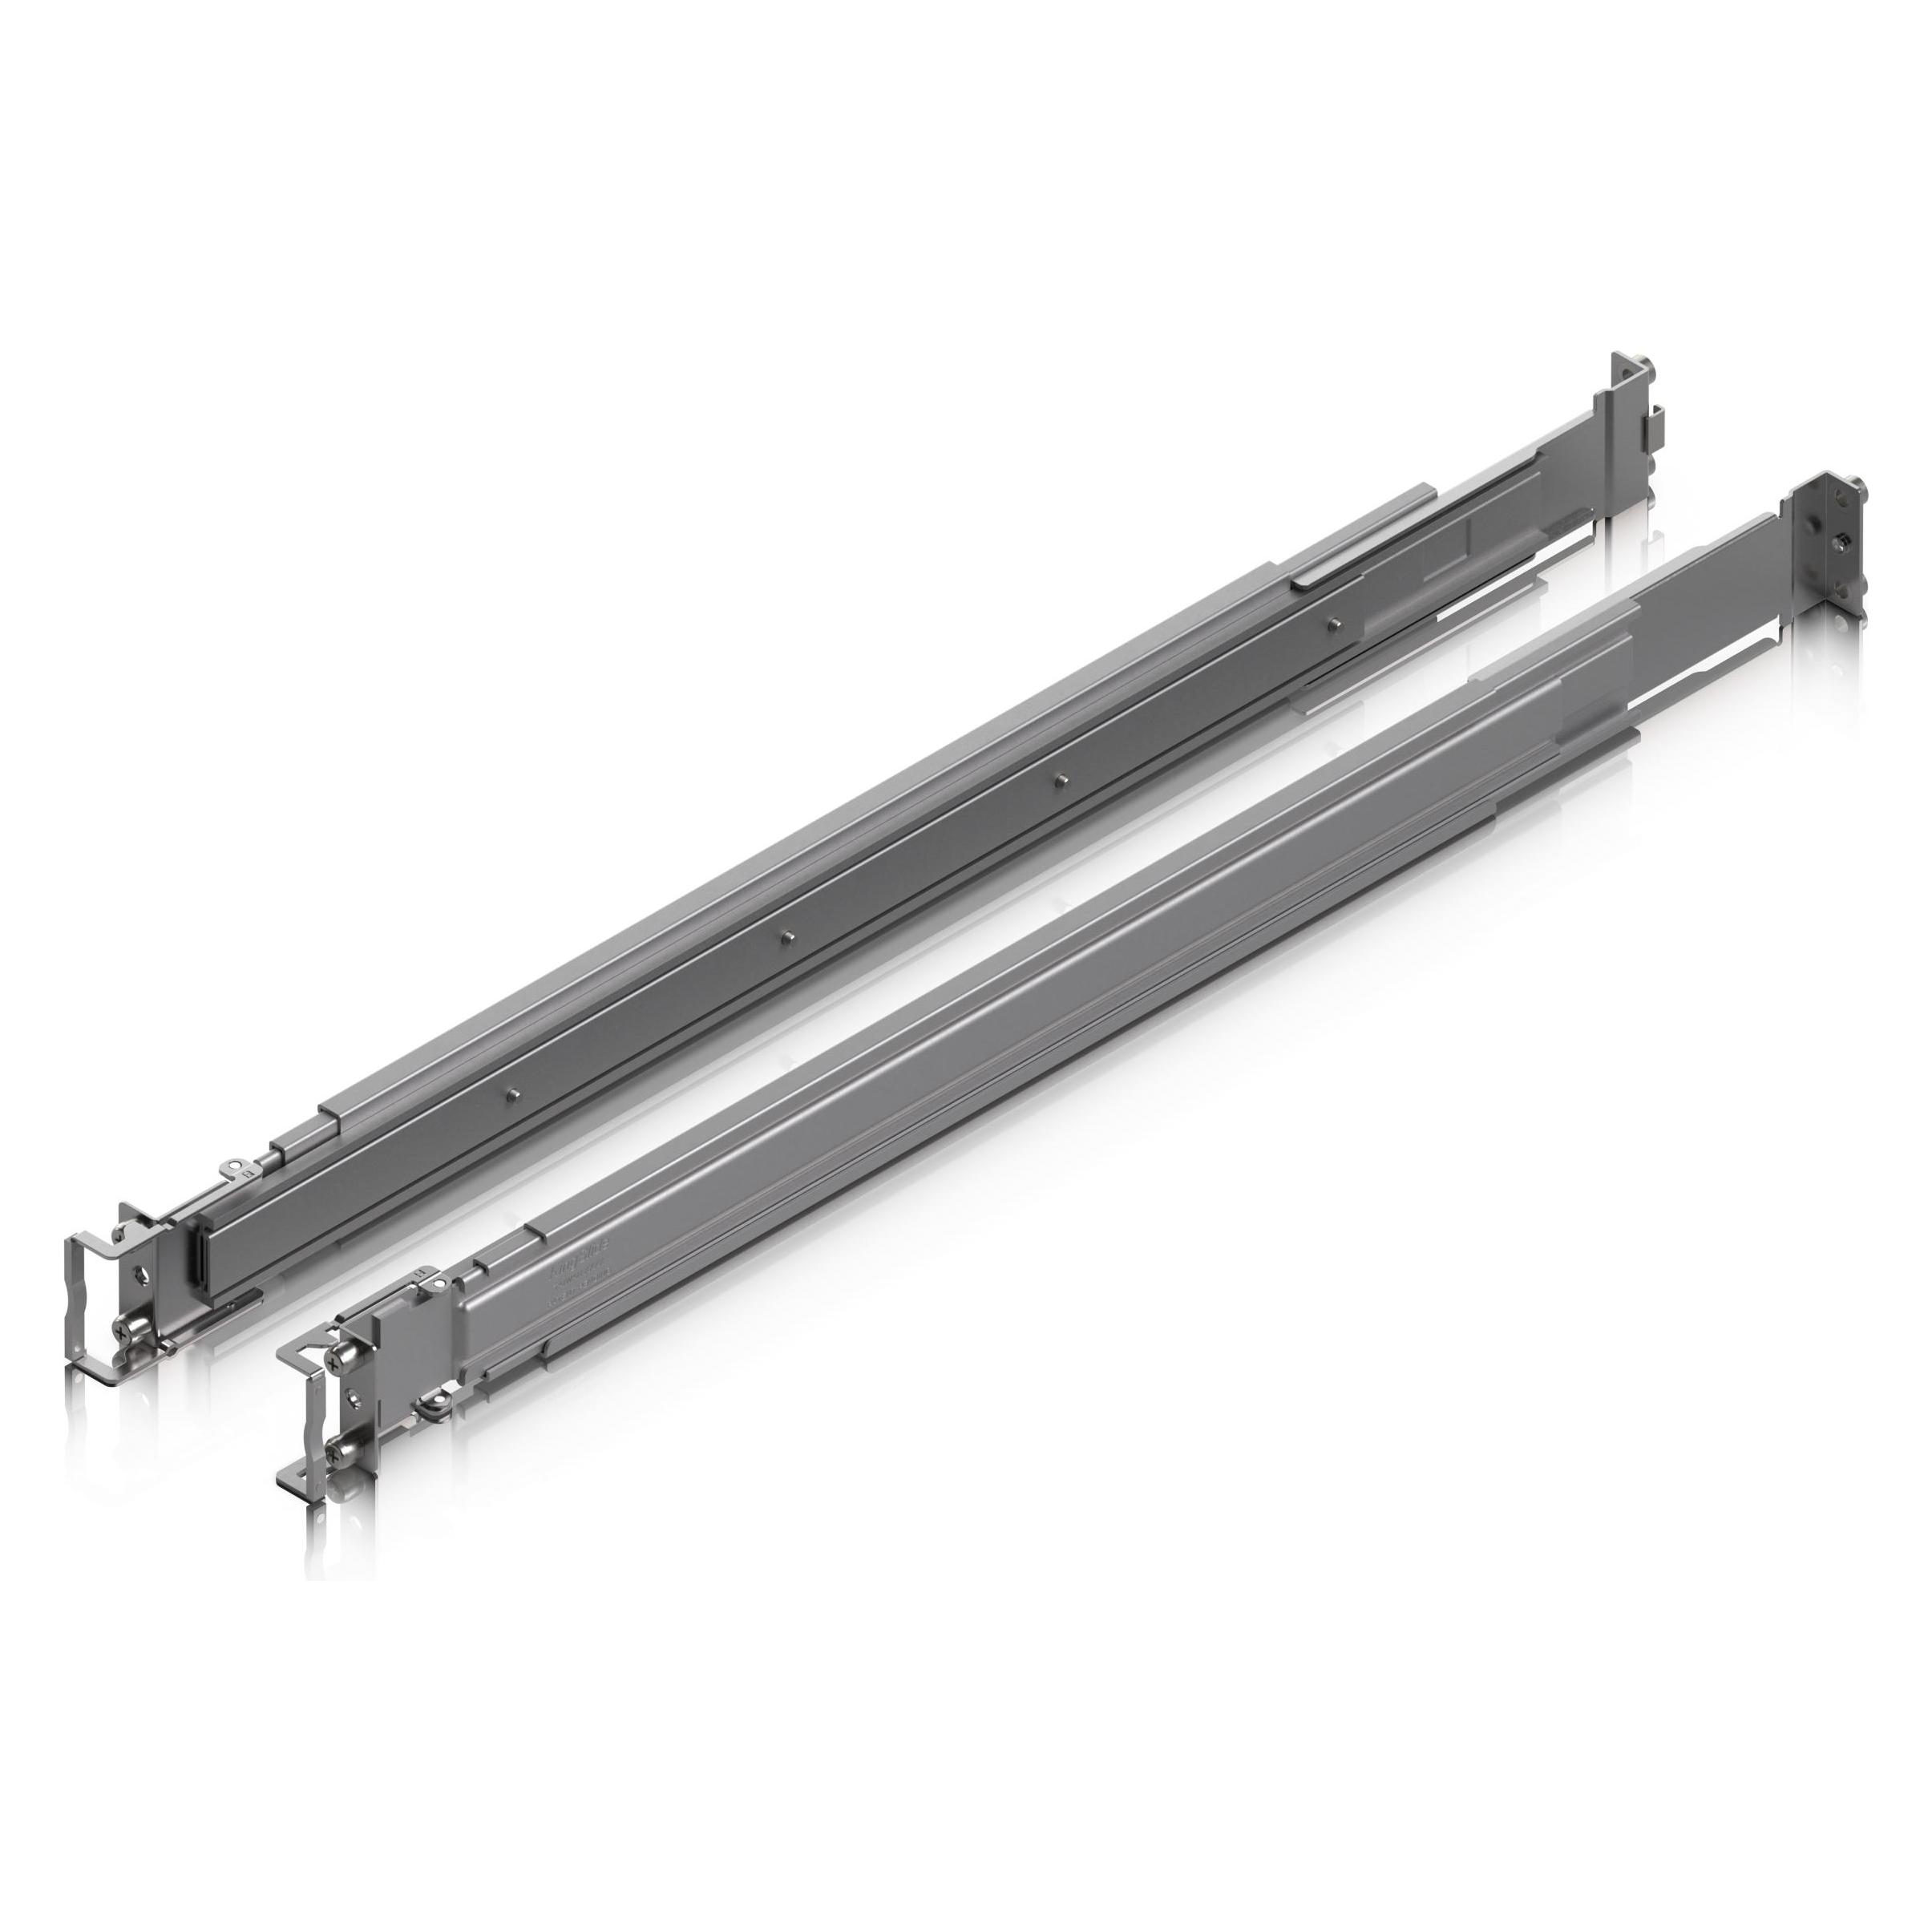
Dell Rackschienen Ready Rails Sliding Rails, Server Zubehör, SilberReadyRails Sliding Rails ohne Kabelmanagementarm CK. Ausziehbar: Ja. Das ReadyRails Gleitschienen-Kit für 1U-Systeme bietet werkzeuglose Unterstützung für Racks mit quadratischen oder runden Montagebohrungen ohne Gewinde, einschliesslich aller Generationen von DELL Technologies-Racks. Sie unterstützen auch die Montage mit Werkzeugen in Racks mit 4-Gewindebohrungen über einen optionalen Adapterbügelsatz. Der optionale Kabelverwaltungsarm kann entweder auf der linken oder rechten Seite der Gleitschienen ohne Werkzeug montiert werden, um eine schnelle und einfache Bereitstellung zu ermöglichen. Dieses Produkt wurde auf DELL Technologies-Systemen getestet und validiert. Es wird vom technischen Support von DELL Technologies unterstützt, wenn es mit einem DELL Technologies-System verwendet wird.114,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stranger in the VillageStranger in the Village , James Baldwins (1924-1987) Essay 'Stranger in the Village', den der grosse amerikanische Schriftsteller Anfang der 1950er Jahre während eines Aufenthalts im Schweizer Alpendorf Leukerbad verfasst hat, ist Ausgangspunkt für dieses Buch. Es dokumentiert eine künstlerische Auseinandersetzung mit dem Thema Rassismus in der Schweiz und insbesondere im Kunst- und Kulturbetrieb. Werke internationaler zeitgenössischen Kunstschaffenden wie Igshaan Adams, Kader Attia, Omar Ba, James Bantone, Marlene Dumas, Melanie Grauer, Jonathan Horowitz, Sasha Huber, Pierre Koralnik, Glenn Ligon, Martine Syms und anderen reagieren darin auf Baldwins literarisch-politische Abhandlung. Texte ausgewiesener Expertinnen und Experten begleiten die künstlerische Auseinandersetzung und geben fundierten Einblick in die Folgen des herrschenden strukturellen Rassismus. Der Band Stranger in the Village ist eine Aufforderung zum Tabubruch, indem er uns einen Spiegel vorhält. Er stellt Fragen, die uns alle angehen und lässt uns die Brisanz des Alltagsrassismus durch die Kunst erkennen. , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20240104, Produktform: Kartoniert, Redaktion: Eidenbenz, Céline~Mühlebach, Sarah, Übersetzung: Kotte, Claudia~Hanen, Beate Susanne~Zimmermann, Till, Seitenzahl/Blattzahl: 288, Abbildungen: 115 farbige und 6 s/w-Abbildungen, Keyword: Aargauer Kunsthaus; Anti-Rassismus; Autor; Bill Kouélany; Céline Eidenbenz; Diskriminierung; Essay; Fremder im Dorf; Henri-Michel Yéré; James Baldwin; Katharina Ammann; Kunst; Kunstbetrieb; Kunstschaffende; Nayansaku Mufwankolo; Rassismus; Rassismus im Kunstbetrieb; Rassismus in der Kunst; Rassismus in der Literatur; Rich Blint; Sarah Mühlebach; Sasha Huber; Stanger in the Village; Zeitgenössische Kunst, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Kunstgeschichte, Fachkategorie: Kunstgeschichte~Belletristik: Themen, Stoffe, Motive: Soziales, Warengruppe: TB/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 169, Höhe: 23, Gewicht: 866, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann man in Ruby on Rails eine einfache User-Authentifizierung einrichten?
Um eine einfache User-Authentifizierung in Ruby on Rails einzurichten, kann man das Devise Gem verwenden, das eine Vielzahl von Funktionen für die Benutzerauthentifizierung bietet. Zuerst muss das Gem in das Projekt eingebunden und konfiguriert werden. Anschließend kann man mit Hilfe von Devise Benutzermodelle erstellen, Routen definieren und Views für die Anmeldung und Registrierung erstellen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Village-Rails:
-
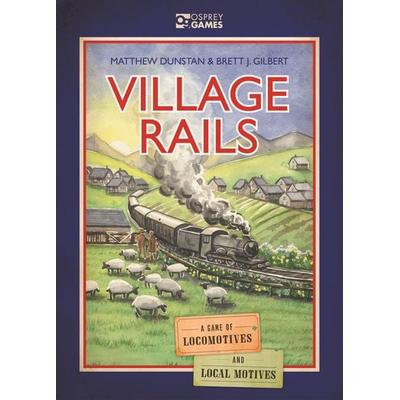
Village RailsA 2-4 Player Card Game Of Trains, Tracks, And Tricky Decisions Designed By The Award-winning Design Duo Brett J. Gilbert And Matthew Dunstan. In The Sleepy English Countryside, Life Continues Undisturbed As It Has For Centuries. It Is Up To You To...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dell Rackschienen Ready Rails Sliding Rails, Server Zubehör, SilberReadyRails Sliding Rails ohne Kabelmanagementarm CK. Ausziehbar: Ja. Das ReadyRails Gleitschienen-Kit für 1U-Systeme bietet werkzeuglose Unterstützung für Racks mit quadratischen oder runden Montagebohrungen ohne Gewinde, einschliesslich aller Generationen von DELL Technologies-Racks. Sie unterstützen auch die Montage mit Werkzeugen in Racks mit 4-Gewindebohrungen über einen optionalen Adapterbügelsatz. Der optionale Kabelverwaltungsarm kann entweder auf der linken oder rechten Seite der Gleitschienen ohne Werkzeug montiert werden, um eine schnelle und einfache Bereitstellung zu ermöglichen. Dieses Produkt wurde auf DELL Technologies-Systemen getestet und validiert. Es wird vom technischen Support von DELL Technologies unterstützt, wenn es mit einem DELL Technologies-System verwendet wird.114,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stranger in the VillageStranger in the Village , James Baldwins (1924-1987) Essay 'Stranger in the Village', den der grosse amerikanische Schriftsteller Anfang der 1950er Jahre während eines Aufenthalts im Schweizer Alpendorf Leukerbad verfasst hat, ist Ausgangspunkt für dieses Buch. Es dokumentiert eine künstlerische Auseinandersetzung mit dem Thema Rassismus in der Schweiz und insbesondere im Kunst- und Kulturbetrieb. Werke internationaler zeitgenössischen Kunstschaffenden wie Igshaan Adams, Kader Attia, Omar Ba, James Bantone, Marlene Dumas, Melanie Grauer, Jonathan Horowitz, Sasha Huber, Pierre Koralnik, Glenn Ligon, Martine Syms und anderen reagieren darin auf Baldwins literarisch-politische Abhandlung. Texte ausgewiesener Expertinnen und Experten begleiten die künstlerische Auseinandersetzung und geben fundierten Einblick in die Folgen des herrschenden strukturellen Rassismus. Der Band Stranger in the Village ist eine Aufforderung zum Tabubruch, indem er uns einen Spiegel vorhält. Er stellt Fragen, die uns alle angehen und lässt uns die Brisanz des Alltagsrassismus durch die Kunst erkennen. , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20240104, Produktform: Kartoniert, Redaktion: Eidenbenz, Céline~Mühlebach, Sarah, Übersetzung: Kotte, Claudia~Hanen, Beate Susanne~Zimmermann, Till, Seitenzahl/Blattzahl: 288, Abbildungen: 115 farbige und 6 s/w-Abbildungen, Keyword: Aargauer Kunsthaus; Anti-Rassismus; Autor; Bill Kouélany; Céline Eidenbenz; Diskriminierung; Essay; Fremder im Dorf; Henri-Michel Yéré; James Baldwin; Katharina Ammann; Kunst; Kunstbetrieb; Kunstschaffende; Nayansaku Mufwankolo; Rassismus; Rassismus im Kunstbetrieb; Rassismus in der Kunst; Rassismus in der Literatur; Rich Blint; Sarah Mühlebach; Sasha Huber; Stanger in the Village; Zeitgenössische Kunst, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Kunstgeschichte, Fachkategorie: Kunstgeschichte~Belletristik: Themen, Stoffe, Motive: Soziales, Warengruppe: TB/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 169, Höhe: 23, Gewicht: 866, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Village-Rails
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann man in Ruby on Rails eine einfache User-Authentifizierung einrichten?
Um eine einfache User-Authentifizierung in Ruby on Rails einzurichten, kann man das Devise Gem verwenden, das eine Vielzahl von Funktionen für die Benutzerauthentifizierung bietet. Zuerst muss das Gem in das Projekt eingebunden und konfiguriert werden. Anschließend kann man mit Hilfe von Devise Benutzermodelle erstellen, Routen definieren und Views für die Anmeldung und Registrierung erstellen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.