Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Viognier-2024---Cellier
Top-Angebote
Produkte zum Begriff Viognier-2024---Cellier:
-
La Villette Viognier 2024Der La Villette Viognier ist ein eleganter und aromatischer Weißwein aus Südfrankreich. Der Wein bietet ausdrucksstarke Aromen von reifen Aprikosen, weißem Pfirsich, Mango, Ananas und Zitrusfrüchten, ergänzt durch raffinierte Noten von weißen Blüten, Honig und dezenten Kräutern. Am Gaumen ist er vollmundig und harmonisch, mit einer weichen Struktur, frischer Säure und einem langen, fruchtigen Abgang. Dank seines reichhaltigen aromatischen Charakters eignet sich dieser Viognier hervorragend7,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Viognier 2024 - Les JamellesReich an köstlichen Noten von Aprikose und weißem Pfirsich und mit zarten Nuancen von Akazienblüten wartet dieser ebenso köstliche Viognier mit einem unbestreitbaren Preis-Leistungs-Verhältnis und Genuss auf. Ob als Aperitif oder als Beilage zu einer Platte mit Aufschnitt und Käse, dieser Wein ist eine Bereicherung für Ihre Tafel. Ein absolutes Schnäppchen!9,41 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
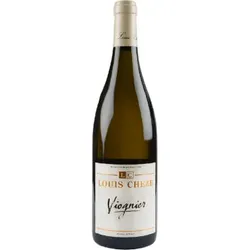
Viognier 2024 - Louis ChezeAls Aperitif, zu einem gemischten Salat oder zu schönem weißen Fleisch wird dieser 100%ige Viognier Sie überraschen! Wie gewohnt bietet Louis Cheze Ihnen auch hier einen Wein, der einfach erstaunlich ist! Der Gaumen ist subtil mit einer sehr schönen Frische von weißfleischigen Früchten, die anschließend einer perfekt integrierten Butternote weicht, die bis zum Abgang anhält! Gönnen Sie sich die Eleganz eines Condrieu zum exquisiten Preis!15,63 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Viognier-2024---Cellier:
-
Viognier 2024 - Cellier des Gorges de l'ArdècheDas Rhône Weingut Domaine du Cellier des Gorges de l'Ardèche präsentiert uns einen Weißwein mit viel Trinkvergnügen und geselligem Genuss ! Entdecken Sie diese Cuvée aus 100% Viognier: ein frischer, fruchtiger, aromatischer Weisswein für jeden Anlass und Weinmoment. Ob als Aperitif oder zu einem schönen Fisch auf Müllerinnen Art: eine köstliche Entdeckung und wunderbares Geschmackserbenis zu einem fairen Preis!8,40 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
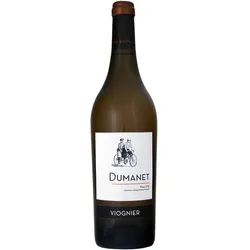
Dumanet Viognier 2024Dumanet Viognier 2024 ist ein vollmundiger, weicher Weißwein aus dem Pays d'Oc mit Aromen von Aprikose, Akazienblüte, Mandel und weißen Früchten. Seine runde, geschmeidige Art passt als Aperitif sowie zu Salat und Fisch.7,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
La Villette Viognier 2024Der La Villette Viognier ist ein eleganter und aromatischer Weißwein aus Südfrankreich. Der Wein bietet ausdrucksstarke Aromen von reifen Aprikosen, weißem Pfirsich, Mango, Ananas und Zitrusfrüchten, ergänzt durch raffinierte Noten von weißen Blüten, Honig und dezenten Kräutern. Am Gaumen ist er vollmundig und harmonisch, mit einer weichen Struktur, frischer Säure und einem langen, fruchtigen Abgang. Dank seines reichhaltigen aromatischen Charakters eignet sich dieser Viognier hervorragend7,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Viognier-2024---Cellier
-
Viognier 2024 - Les JamellesReich an köstlichen Noten von Aprikose und weißem Pfirsich und mit zarten Nuancen von Akazienblüten wartet dieser ebenso köstliche Viognier mit einem unbestreitbaren Preis-Leistungs-Verhältnis und Genuss auf. Ob als Aperitif oder als Beilage zu einer Platte mit Aufschnitt und Käse, dieser Wein ist eine Bereicherung für Ihre Tafel. Ein absolutes Schnäppchen!9,41 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Viognier 2024 - Louis ChezeAls Aperitif, zu einem gemischten Salat oder zu schönem weißen Fleisch wird dieser 100%ige Viognier Sie überraschen! Wie gewohnt bietet Louis Cheze Ihnen auch hier einen Wein, der einfach erstaunlich ist! Der Gaumen ist subtil mit einer sehr schönen Frische von weißfleischigen Früchten, die anschließend einer perfekt integrierten Butternote weicht, die bis zum Abgang anhält! Gönnen Sie sich die Eleganz eines Condrieu zum exquisiten Preis!15,63 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Viognier 2024 - Louis LatourLouis Latour hat uns hier einen sehr feinen Ardèche-Wein beschert. Ein Wein mit intensiver Nase und einer schönen Fülle am Gaumen, der Viognier-Liebhaber nicht enttäuschen wird. Am Gaumen zeigt dieser Wein die seidige und süffige Seite dieser Rebsorte, die uns mit ihrer Leichtigkeit und fruchtigen Finesse verführt hat. Seine Aromen gelber Früchte und frischer Mandeln eignen sich ideal zum Aperitif und zum Abendessen! Glauben Sie uns, auch Sie werden ihm verfallen!15,40 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
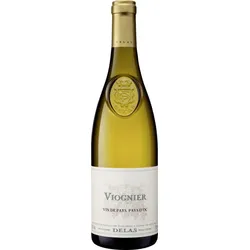
Viognier Delas Frères 2024Klassische Eleganz von der Rhône Der faszinierende Viognier von Delas Frères Das traditionsreiche Weingut Delas Frères dessen Wurzeln bis ins Jahr 1835 zurückreichen gehört unbestritten zu den Juwelen des RhôneTals. Mit einer perfekten Symbiose aus handwerklicher Tradition und modernster Kellertechnik gelingt es dem hochkarätigen Team des Hauses den einzigartigen Charakter der Region in die Flasche zu bringen. Die kompromisslose Selektion des Lesegutes und der behutsame Umgang mit den Traub...12,99 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.