Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für WMF-Ersatzteil-Deckelgriff-für
Top-Angebote
Produkte zum Begriff WMF-Ersatzteil-Deckelgriff-für:
-
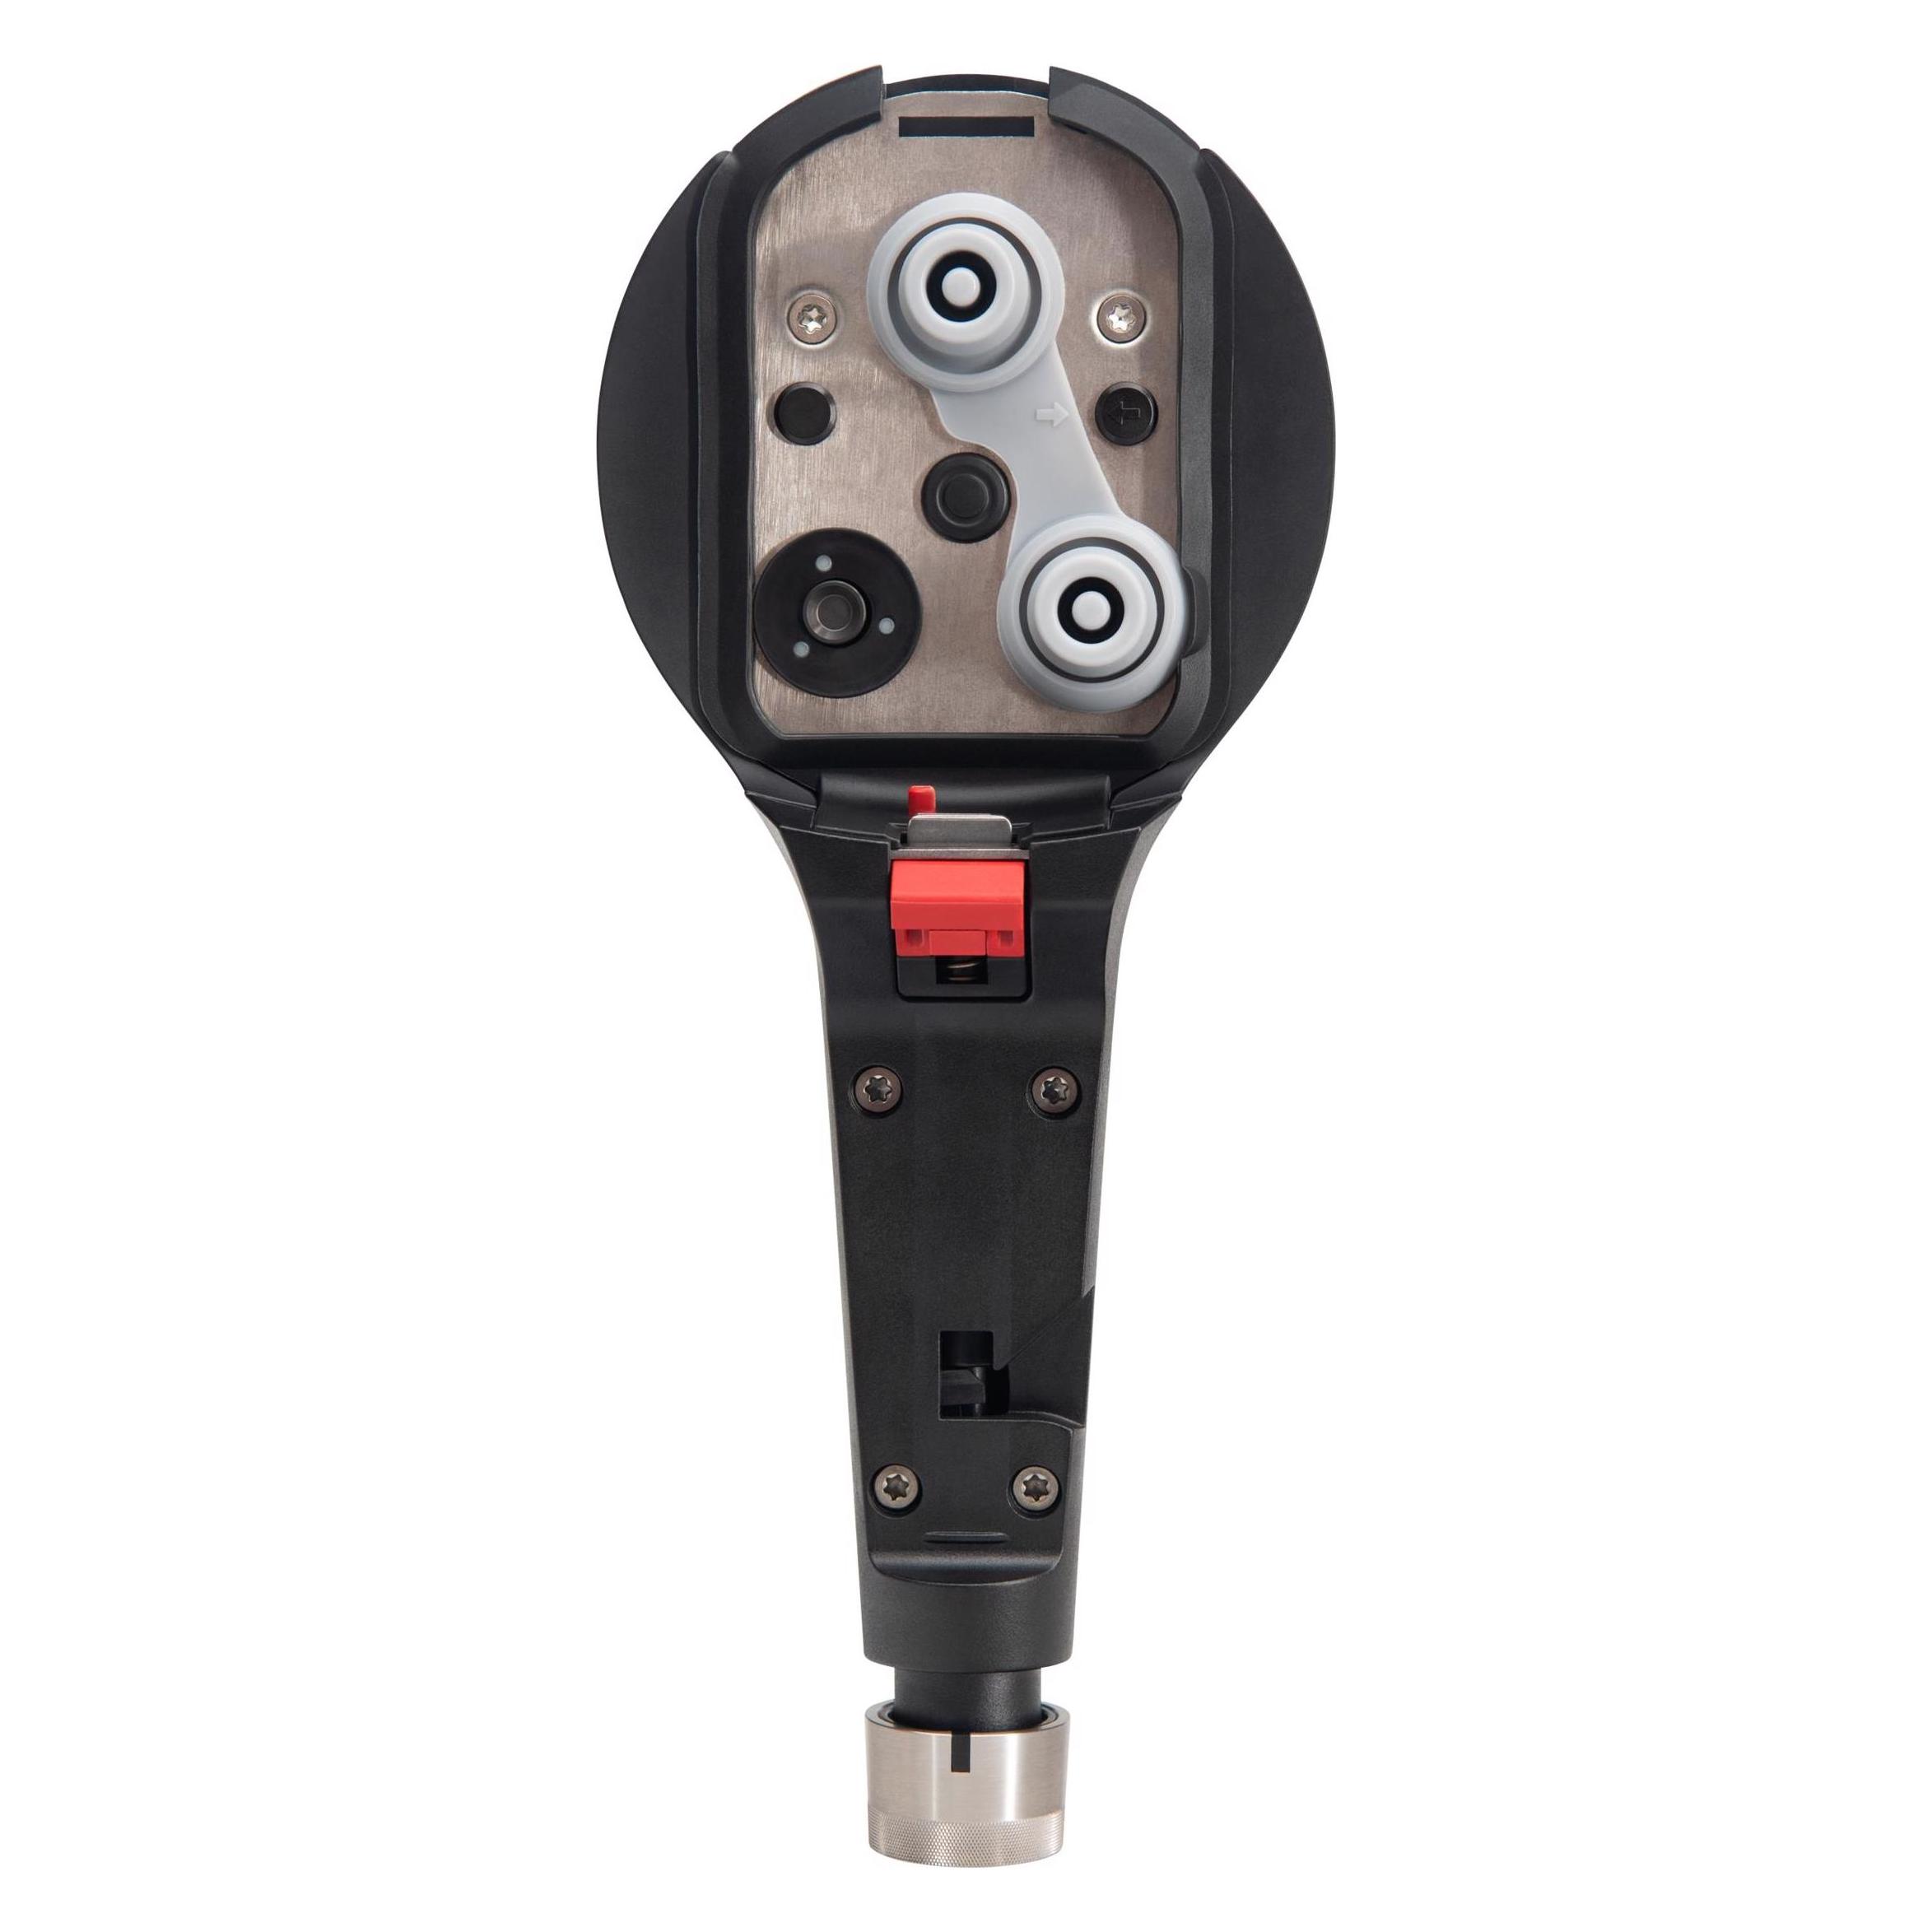
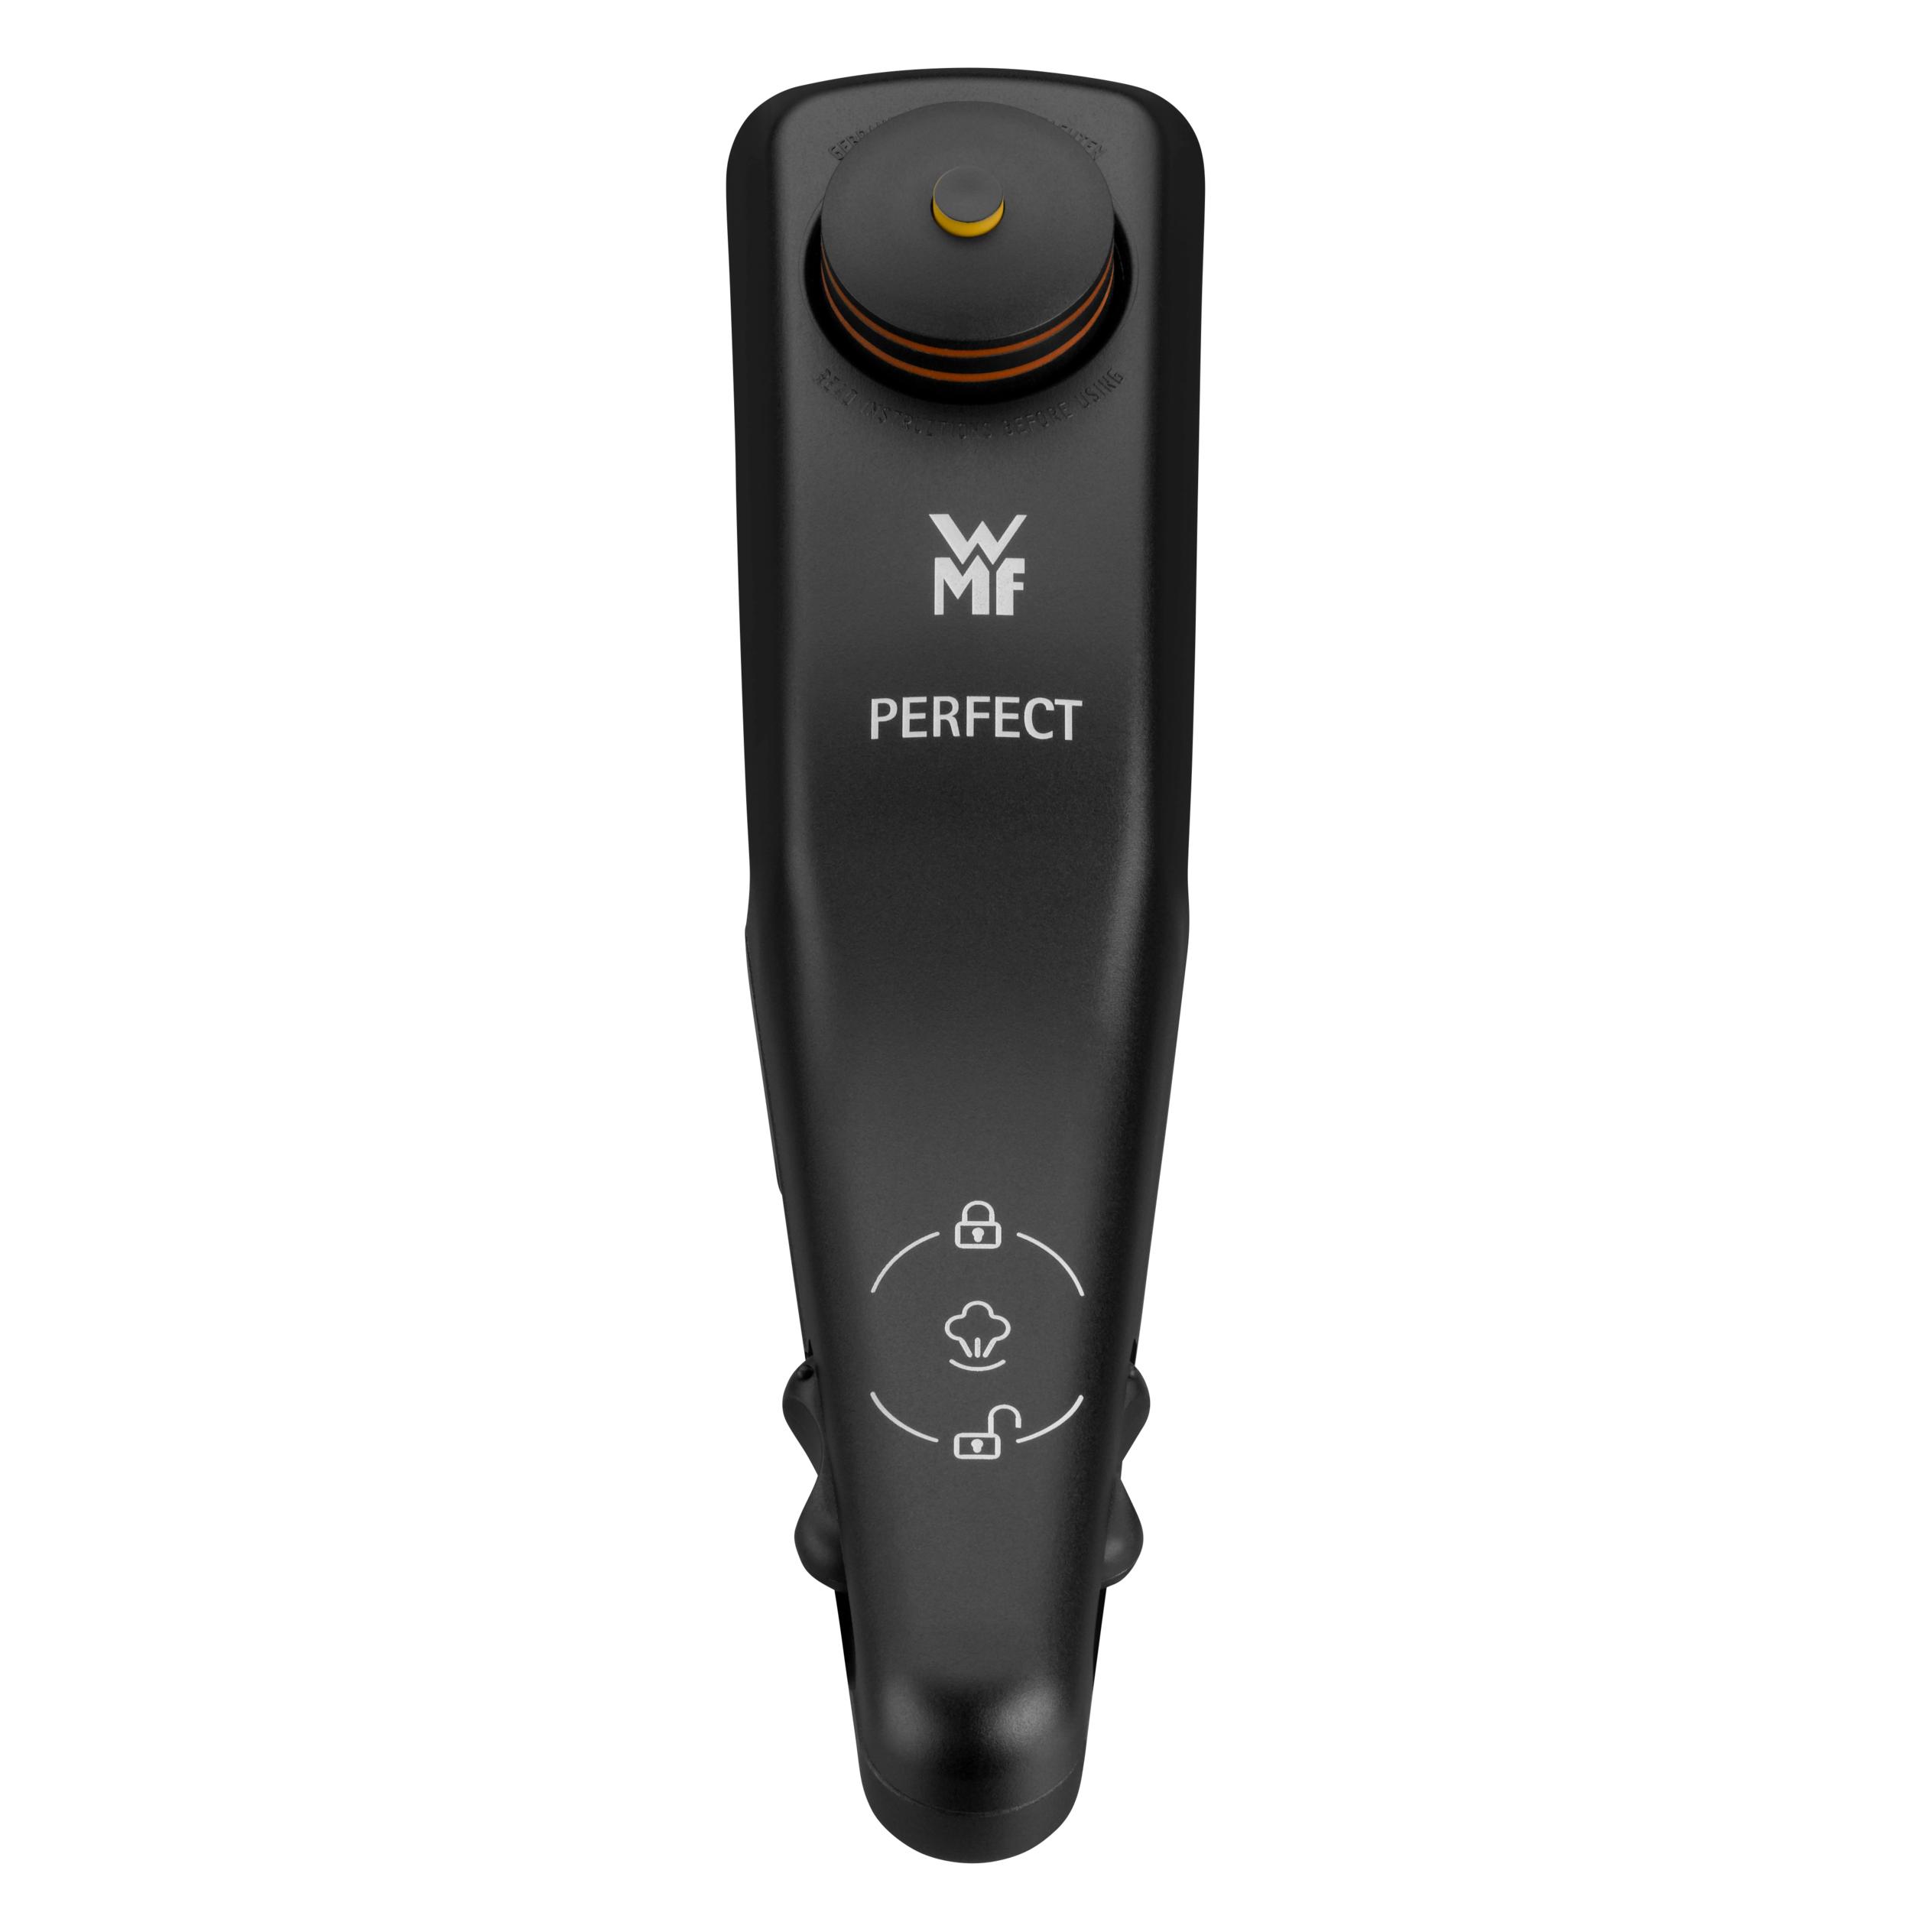
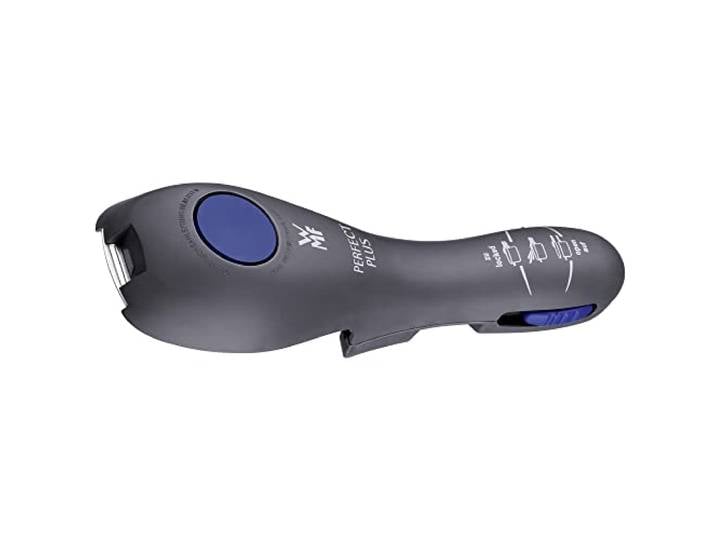
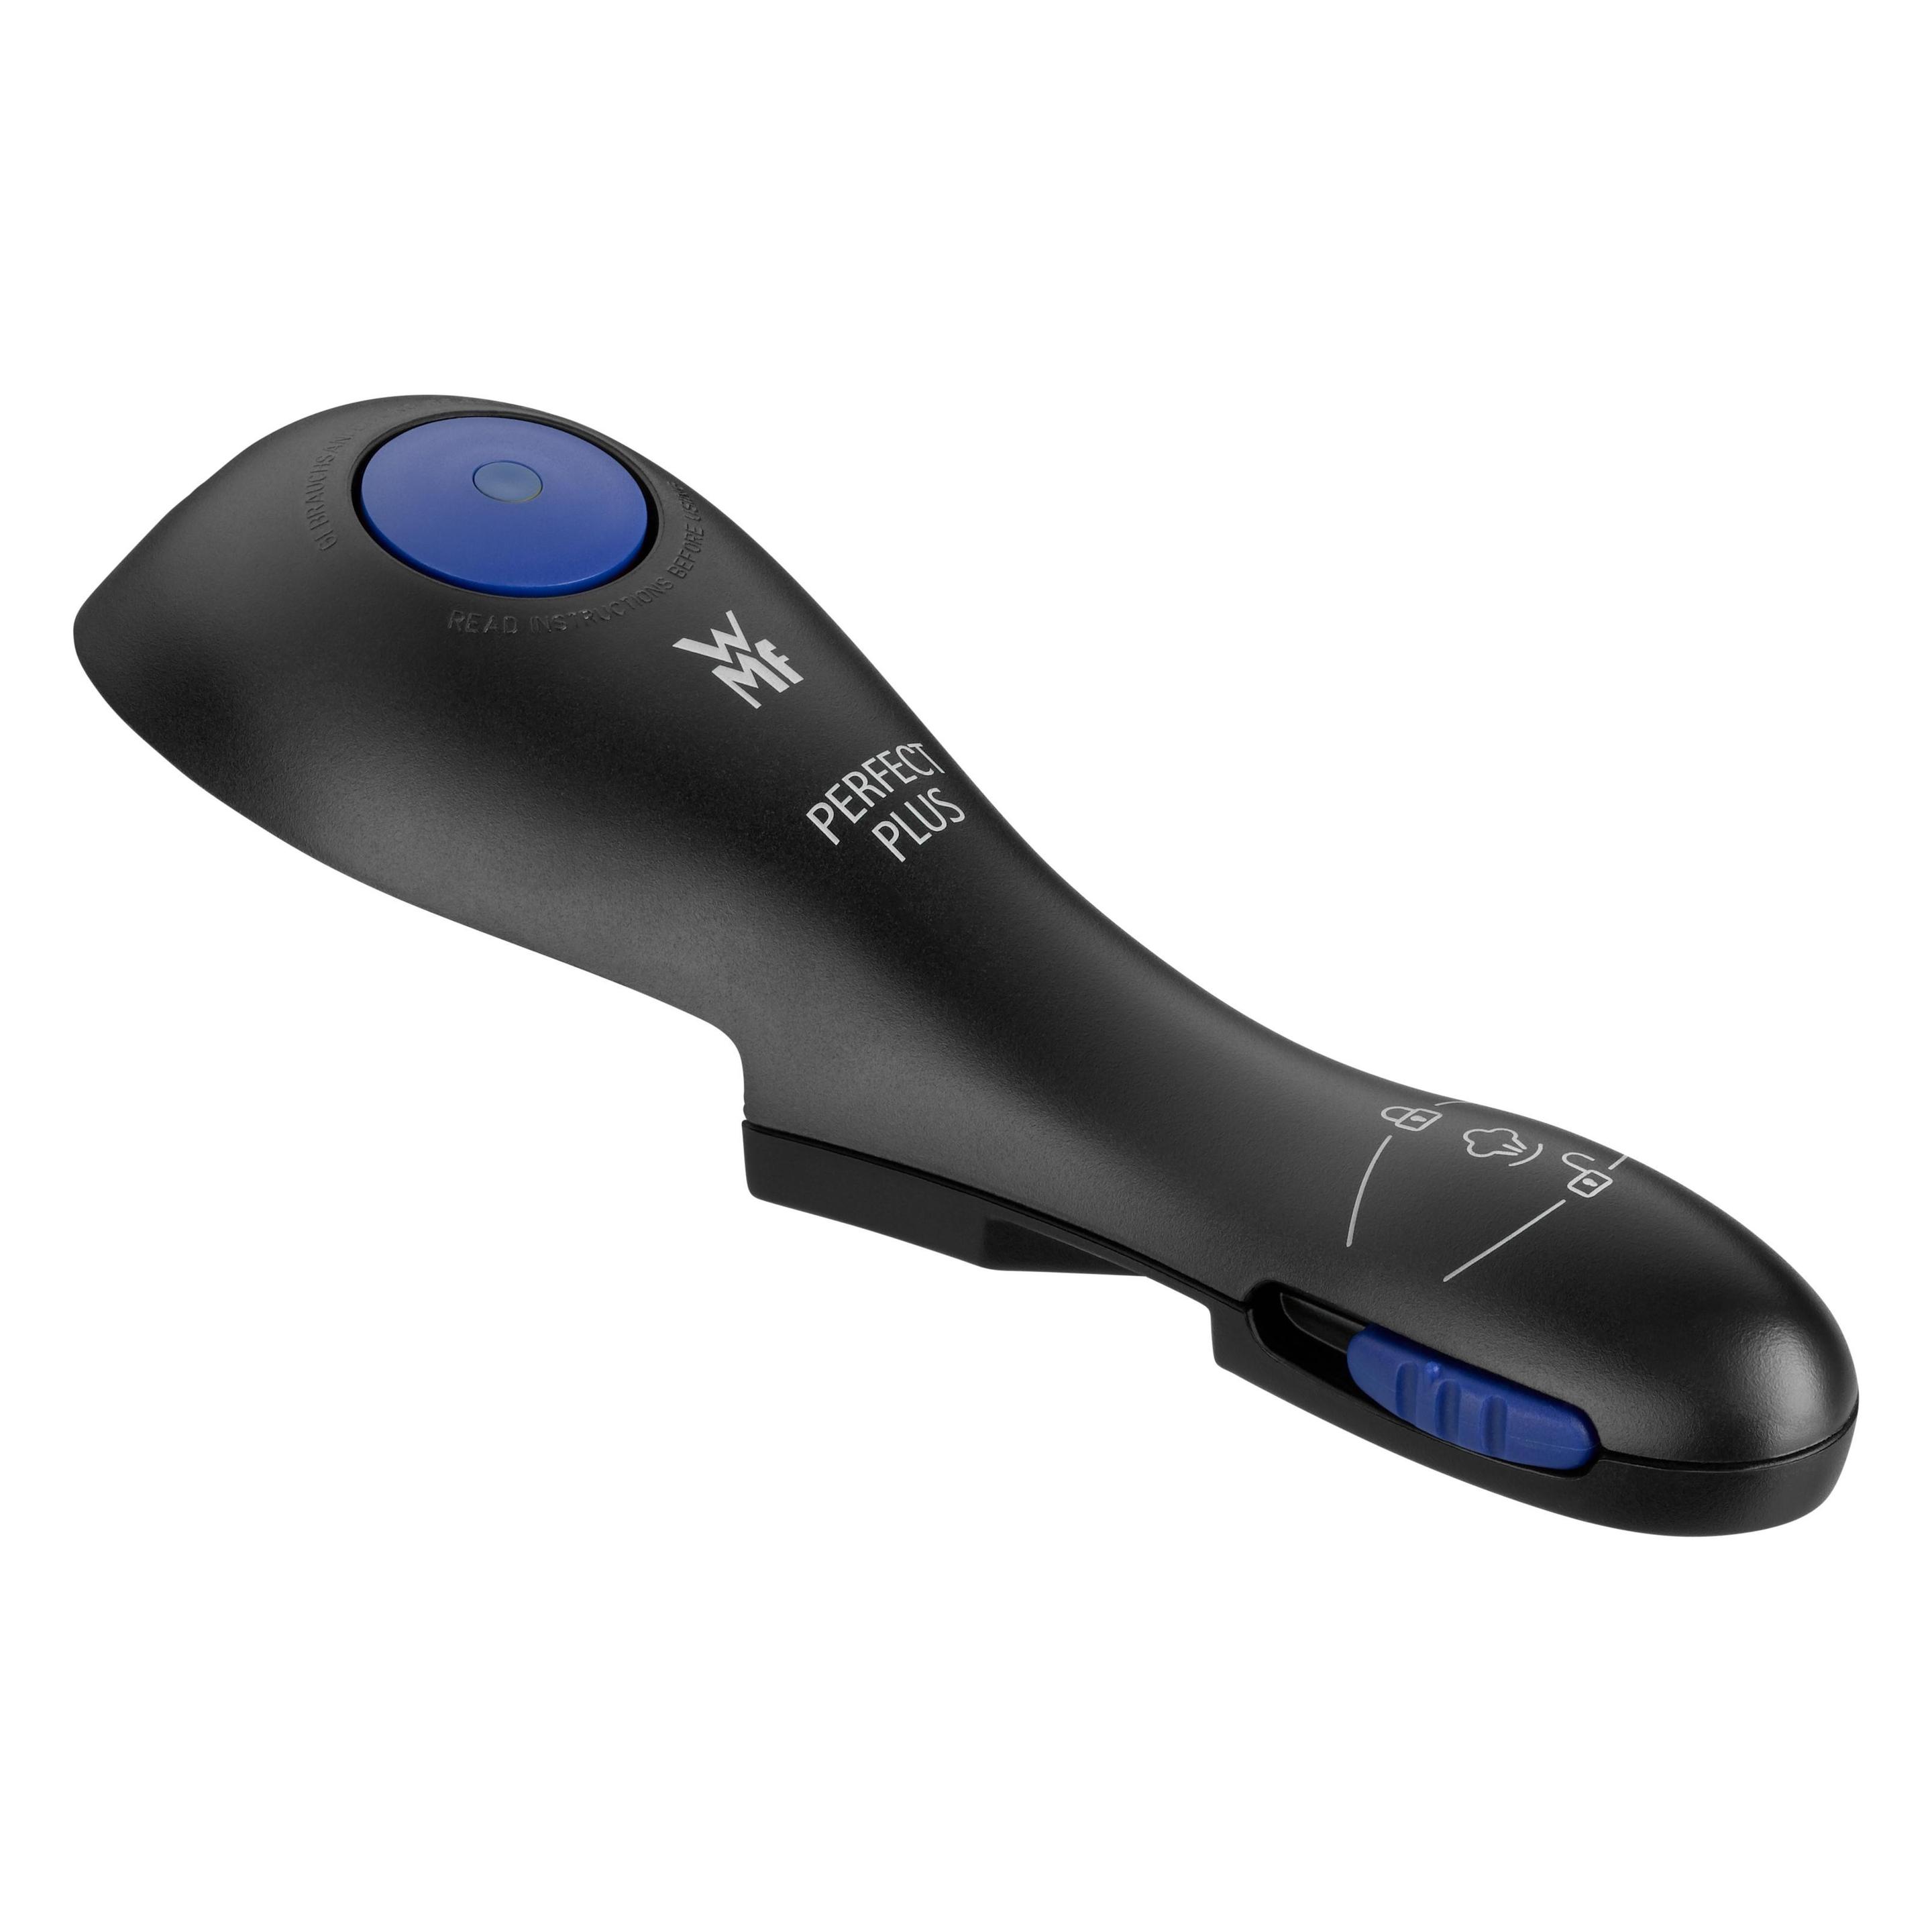
WMF Perfect Plus Ersatzteil Deckelgriff, komplett für Schnellkochtopf-Deckel 2,5l, 3l 4,5l, 6,5l, 8,5l, Kunststoff, schwarz<p>Der <strong>WMF Perfect Plus Ersatzteil Deckelgriff</strong> ist die ideale Lösung, um deinen Schnellkochtopf wieder in Topform zu bringen. Dieser hochwertige <strong>Deckelgriff</strong> ist speziell für die Modelle der Perfect Plus Serie konzipiert und passt zu Schnellkochtöpfen mit einem Volumen von 2,5l, 3l, 4,5l, 6,5l und 8,5l. Mit seiner eleganten <strong>schwarzen Farbe</strong> fügt er sich harmonisch in dein Küchenambiente ein.</p><p>Hergestellt aus <strong>hochwertigem Kunststoff</strong>, bietet der Deckelgriff nicht nur eine ansprechende Optik, sondern auch eine hohe Langlebigkeit. Die einfache Handhabung wird durch den <strong>Einhand-Kochstufenregler</strong> unterstützt, der dir die Auswahl zwischen zwei fest einstellbaren Kochstufen (110°C und 119°C) ermöglicht. So kannst du deine Gerichte präzise zubereiten und die Kochzeit optimal steuern.</p><p>Ein weiterer Vorteil des WMF Deckelgriffs ist die abnehmbare Funktion, die eine unkomplizierte und leichte Reinigung ermöglicht. Der Griff ist für die Modelle mit einem Durchmesser von 18 cm und 22 cm geeignet und sorgt dafür, dass du deinen Schnellkochtopf jederzeit sicher und komfortabel bedienen kannst. Mit der Artikelnummer <strong>0895606200</strong> ist dieser Deckelgriff ein unverzichtbares Zubehör für jeden, der Wert auf Qualität und Funktionalität legt.</p>89,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
Top-Angebote
Produkte zum Begriff WMF-Ersatzteil-Deckelgriff-für:
-
WMF Perfect Plus Ersatzteil Deckelgriff, komplett für Schnellkochtopf-Deckel 2,5l, 3l 4,5l, 6,5l, 8,5l, Kunststoff, schwarz<p>Der <strong>WMF Perfect Plus Ersatzteil Deckelgriff</strong> ist die ideale Lösung, um deinen Schnellkochtopf wieder in Topform zu bringen. Dieser hochwertige <strong>Deckelgriff</strong> ist speziell für die Modelle der Perfect Plus Serie konzipiert und passt zu Schnellkochtöpfen mit einem Volumen von 2,5l, 3l, 4,5l, 6,5l und 8,5l. Mit seiner eleganten <strong>schwarzen Farbe</strong> fügt er sich harmonisch in dein Küchenambiente ein.</p><p>Hergestellt aus <strong>hochwertigem Kunststoff</strong>, bietet der Deckelgriff nicht nur eine ansprechende Optik, sondern auch eine hohe Langlebigkeit. Die einfache Handhabung wird durch den <strong>Einhand-Kochstufenregler</strong> unterstützt, der dir die Auswahl zwischen zwei fest einstellbaren Kochstufen (110°C und 119°C) ermöglicht. So kannst du deine Gerichte präzise zubereiten und die Kochzeit optimal steuern.</p><p>Ein weiterer Vorteil des WMF Deckelgriffs ist die abnehmbare Funktion, die eine unkomplizierte und leichte Reinigung ermöglicht. Der Griff ist für die Modelle mit einem Durchmesser von 18 cm und 22 cm geeignet und sorgt dafür, dass du deinen Schnellkochtopf jederzeit sicher und komfortabel bedienen kannst. Mit der Artikelnummer <strong>0895606200</strong> ist dieser Deckelgriff ein unverzichtbares Zubehör für jeden, der Wert auf Qualität und Funktionalität legt.</p>89,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für WMF-Ersatzteil-Deckelgriff-für
-
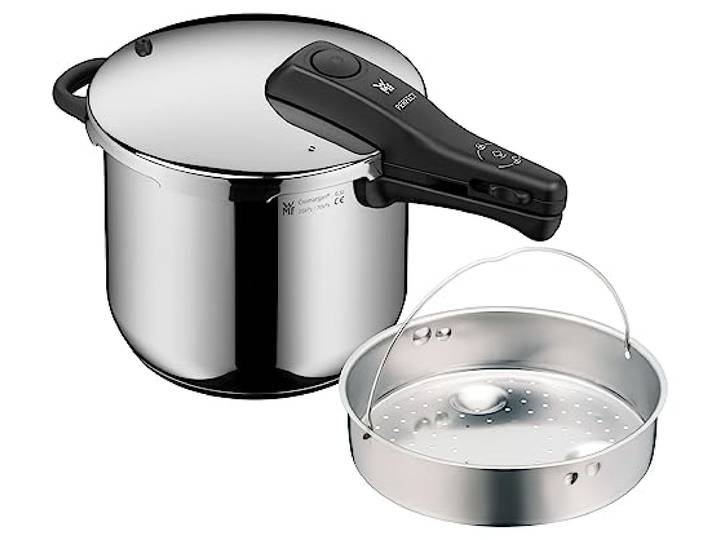
WMF Perfect Schnellkochtopf Induktion 6,5l, Dampfkochtopf mit Einsatz, großes Kochsignal, 2 Kochstufen, abnehmbarer Deckelgriff, Cromargan Edelstahl<p>Der <strong>WMF Perfect Schnellkochtopf Induktion</strong> mit einem großzügigen Volumen von <strong>6,5 Litern</strong> ist der ideale Begleiter für alle, die schnell und effizient kochen möchten. Dieser <strong>Dampfkochtopf</strong> aus hochwertigem <strong>Cromargan Edelstahl 18/10</strong> vereint außergewöhnliche Haltbarkeit mit hygienischen Eigenschaften und ist zudem spülmaschinengeeignet. Der Topf hat einen Durchmesser von <strong>22 cm</strong> und eine Höhe von <strong>18,5 cm</strong>, was ihn perfekt für verschiedene Gerichte macht.</p><p>Ein besonderes Merkmal des WMF Perfect ist der <strong>TransTherm-Boden</strong>, der eine optimale Wärmespeicherung gewährleistet und somit Energie spart. Mit dem <strong>extragroßen Kochsignal</strong> und dem <strong>2-Stufen-Garregler</strong> kannst du ganz einfach zwischen der <strong>Schonstufe</strong> bei <strong>110°C</strong> für Gemüse und Fisch sowie der <strong>Intensivstufe</strong> bei <strong>119°C</strong> für Fleisch und Eintöpfe wählen. Der integrierte <strong>softe Dampfablass</strong> sorgt für eine einfache Handhabung und Sicherheit während des Kochens.</p><p>Der Schnellkochtopf ist für alle Herdarten geeignet, einschließlich <strong>Induktion</strong>. Ein TÜV-geprüftes <strong>5-stufiges Sicherheitssystem</strong> mit Abdampfautomatik gewährleistet, dass der Topf erst geöffnet werden kann, wenn der Druck vollständig abgebaut ist. Der <strong>abnehmbare Deckelgriff</strong> und der <strong>Dampfgareinsatz</strong> (Ø 21 cm, Höhe 4 cm) runden das durchdachte Design ab und machen das Kochen zu einem sicheren und komfortablen Erlebnis.</p>139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.