Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Wali-Najem-Stadt-der
Top-Angebote
Produkte zum Begriff Wali-Najem-Stadt-der:
-
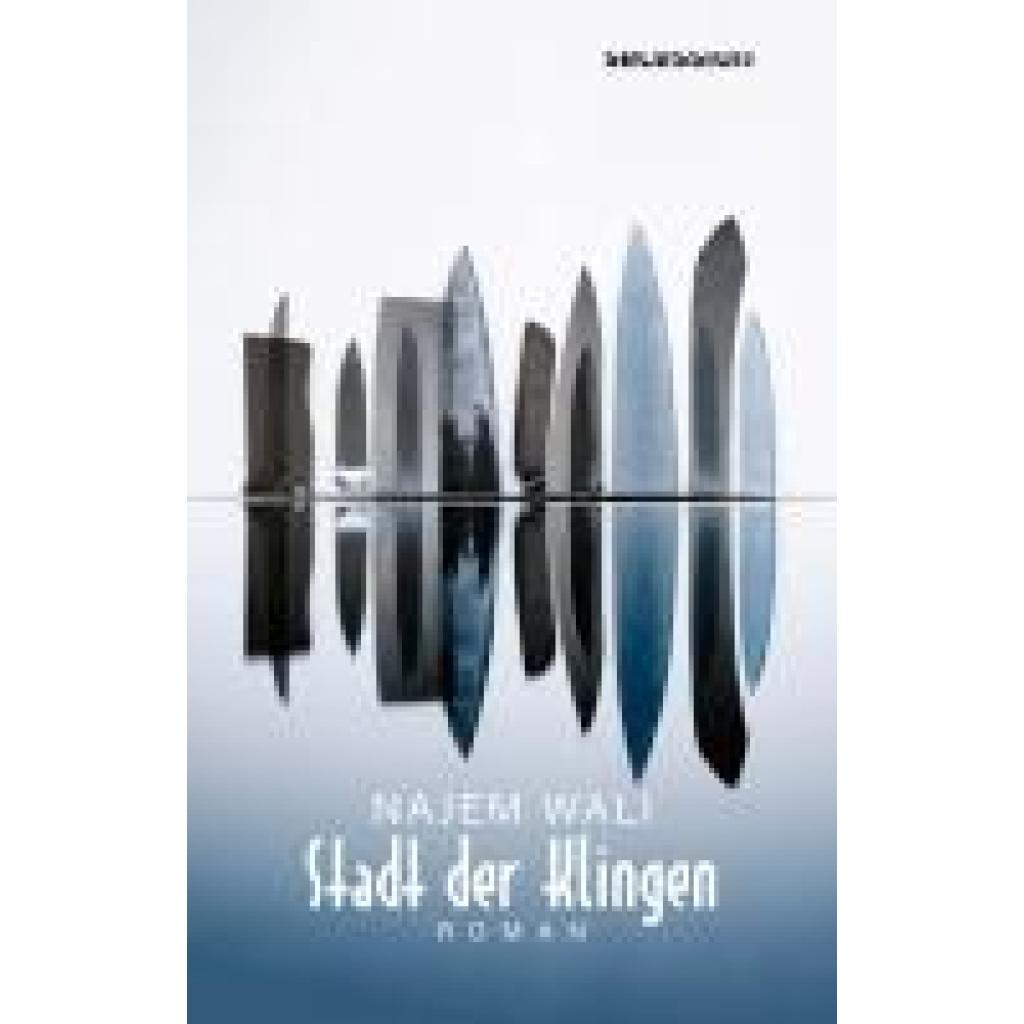
Wali, Najem: Stadt der KlingenStadt der Klingen , Der Behördendolmetscher Nuri Mohsen, Anfang vierzig, wird von einem geheimnisvollen Deutschen auf die Suche nach einem seit den sechziger Jahren verschwundenen Dolch, dem sogenannten 'Dolch der Liebe', geschickt, von dem es heißt, er befinde sich im Besitz einer gerade nach Deutschland geflüchteten Irakerin. Als Nuri Mohsen den Auftrag annimmt, verstrickt er sich mit jedem Schritt tiefer in eine Geschichte, die mehr als sechzig Jahre zurückliegt. Als er schließlich die bezaubernde Amira kennenlernt, überstürzen sich die Ereignisse, bis Nuri sich schließlich als Angeklagter in einem Gerichtssaal wiederfindet. Stadt der Klingen erzählt über drei Generationen von Pioniergeist, Auswanderung, Flucht und Wiederkehr anhand zweier Familien: einer deutschen und einer irakischen. Deren Verflechtung beginnt Anfang der vierziger Jahre, als während des zweiten Weltkriegs ein ehemaliger deutscher Diplomat und ein Offizier der Wehrmacht einem Auftrag erhalten, der sie nach Bagdad führt. Der Roman stellt dabei die Geschichte einer großen Liebe in den Vordergrund und zeigt, wie Unrecht Familien über Generationen verändern kann und wie sehr die Macht des Schicksals selbst einander Unbekannte über Grenzen und Zeiten hinweg verbindet. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240318, Produktform: Leinen, Autoren: Wali, Najem, Seitenzahl/Blattzahl: 189, Keyword: Beziehungen; Deutsche Geschichte; Deutschland; Fremdsein; Geschichte Irak; Irak; Migration; Naher Osten; Nationalsozialismus; Solingen; Wuppertal; interkulturelle Beziehungen; politische Flüchtlinge, Fachschema: Generationenromane - Familiensagas, Fachkategorie: Mythen und Legenden (fiktional)~Familienleben~Generationenromane, Familiensagas~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Politik~Erzählerisches Thema: Vertreibung, Exil, Migration~Belletristik: Themen, Stoffe, Motive: Vielfalt, Gleichheit und Inklusion~Belletristik: Themen, Stoffe, Motive: Reisen~Moderne und zeitgenössische Belletristik, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 134, Höhe: 22, Gewicht: 333, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Wali-Najem-Stadt-der:
-
Stadt der Klingen, Belletristik von Najem WaliDer Behördendolmetscher Nuri Mohsen, Anfang vierzig, wird von einem geheimnisvollen Deutschen auf die Suche nach einem seit den sechziger Jahren verschwundenen Dolch, dem sogenannten „Dolch der Liebe“, geschickt, von dem es heisst, er befinde sich im Besitz einer gerade nach Deutschland geflüchteten Irakerin. Als Nuri Mohsen den Auftrag annimmt, verstrickt er sich mit jedem Schritt tiefer in eine Geschichte, die mehr als sechzig Jahre zurückliegt. Als er schliesslich die bezaubernde Amira kennenlernt, überstürzen sich die Ereignisse, bis Nuri sich schliesslich als Angeklagter in einem Gerichtssaal wiederfindet. Stadt der Klingen erzählt über drei Generationen von Pioniergeist, Auswanderung, Flucht und Wiederkehr anhand zweier Familien: einer deutschen und einer irakischen. Deren Verflechtung beginnt Anfang der vierziger Jahre, als während des Zweiten Weltkriegs ein ehemaliger deutscher Diplomat und ein Offizier der Wehrmacht einen Auftrag erhalten, der sie nach Bagdad führt. Der Roman stellt dabei die Geschichte einer grossen Liebe in den Vordergrund und zeigt, wie Unrecht Familien über Generationen verändern kann und wie sehr die Macht des Schicksals selbst einander Unbekannte über Grenzen und Zeiten hinweg verbindet.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Soad und das Militär, Belletristik von Najem WaliEin Mann begegnet in Kairo scheinbar zufällig einem alten Freund, dem Amerikaner Simon Syros. Drei Jahre sind seit den Protesten auf dem Tahrir-Platz vergangen und dreizehn seit ihrer letzten Begegnung. Damals verschwand Simon spurlos aus einer Bar. Jetzt erzählt ihm der wiedergefundene Freund die Geschichte seiner grossen Liebe zu Soad, einer berühmten ägyptischen Schauspielerin und Sängerin, mit der er in London bis zu ihrem Tod zusammenlebte, seiner gefährlichen Freundschaft zum Geheimdienstoffizier Sherif und seines Versuchs, Soad aus den Fängen des Militärs zu retten. Elf vollgeschriebene Hefte hat seine Geliebte zurückgelassen, als sie aus dem sechsten Stock ihres Wohnhauses in London in den Tod stürzte. War es der ägyptische Geheimdienst, war es Soads Depression? Hartnäckig hielt sich das Gerücht, sie habe ihre Memoiren geschrieben, in denen sie mit der Rolle des Militärs, das ihr Leben gesteuert und zerstört hat, abrechnet. Simon übergibt dem Erzähler die elf Hefte, und es wird klar, warum er nach Kairo zurückgekehrt ist: Er will Rache nehmen. Najem Wali hat Figuren wie die Sängerin Soad oder die des Geheimdienstoffiziers Sherif, der sie seit ihrer Kindheit für seine Machenschaften erpresst, nach realen Vorbildern gezeichnet. Er entfaltet ein facettenreiches Bild des ägyptischen Militärs, das seit 70 Jahren das Land mit aller Härte regiert, und er entlarvt dabei die machtpolitischen Herrschaftsmechanismen. Die Grenze zwischen Gut und Böse verschwimmt in diesem Roman, denn wo Willkür und Lüge herrschen, ist es schwer, zwischen Henker und Opfer zu unterscheiden.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wali, Najem: Stadt der KlingenStadt der Klingen , Der Behördendolmetscher Nuri Mohsen, Anfang vierzig, wird von einem geheimnisvollen Deutschen auf die Suche nach einem seit den sechziger Jahren verschwundenen Dolch, dem sogenannten 'Dolch der Liebe', geschickt, von dem es heißt, er befinde sich im Besitz einer gerade nach Deutschland geflüchteten Irakerin. Als Nuri Mohsen den Auftrag annimmt, verstrickt er sich mit jedem Schritt tiefer in eine Geschichte, die mehr als sechzig Jahre zurückliegt. Als er schließlich die bezaubernde Amira kennenlernt, überstürzen sich die Ereignisse, bis Nuri sich schließlich als Angeklagter in einem Gerichtssaal wiederfindet. Stadt der Klingen erzählt über drei Generationen von Pioniergeist, Auswanderung, Flucht und Wiederkehr anhand zweier Familien: einer deutschen und einer irakischen. Deren Verflechtung beginnt Anfang der vierziger Jahre, als während des zweiten Weltkriegs ein ehemaliger deutscher Diplomat und ein Offizier der Wehrmacht einem Auftrag erhalten, der sie nach Bagdad führt. Der Roman stellt dabei die Geschichte einer großen Liebe in den Vordergrund und zeigt, wie Unrecht Familien über Generationen verändern kann und wie sehr die Macht des Schicksals selbst einander Unbekannte über Grenzen und Zeiten hinweg verbindet. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240318, Produktform: Leinen, Autoren: Wali, Najem, Seitenzahl/Blattzahl: 189, Keyword: Beziehungen; Deutsche Geschichte; Deutschland; Fremdsein; Geschichte Irak; Irak; Migration; Naher Osten; Nationalsozialismus; Solingen; Wuppertal; interkulturelle Beziehungen; politische Flüchtlinge, Fachschema: Generationenromane - Familiensagas, Fachkategorie: Mythen und Legenden (fiktional)~Familienleben~Generationenromane, Familiensagas~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Politik~Erzählerisches Thema: Vertreibung, Exil, Migration~Belletristik: Themen, Stoffe, Motive: Vielfalt, Gleichheit und Inklusion~Belletristik: Themen, Stoffe, Motive: Reisen~Moderne und zeitgenössische Belletristik, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 134, Höhe: 22, Gewicht: 333, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Wali-Najem-Stadt-der
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.