Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
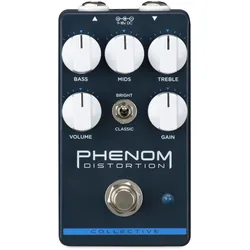
Ähnliche Suchbegriffe für Wampler-Phenom-Distortion-Pedal
Top-Angebote
Produkte zum Begriff Wampler-Phenom-Distortion-Pedal:
-
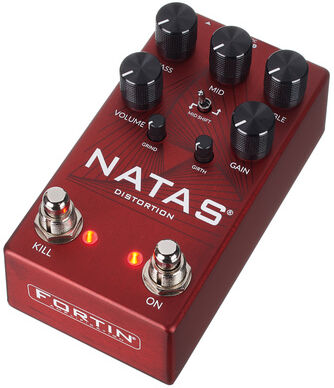
Fortin Natas Distortion PedalFortin Natas Distortion Pedal; Effektpedal für E-Gitarre; Basierend auf dem legendären Natas Amp; kaskadierende Gain-Stufen; 3-Band-Aktiv-EQ; Kill-Gain-Boost; Mid-Tone Shape (Scooped/Humped); Hochwertige Materialien, ausgewählt für überragenden Klang, Ansprechverhalten und Zuverlässigkeit; 3-Band EQ; 3DPT-Relais mit echter Bypass-Schaltung; Regler: Bass, Mid, Treble, Gain, Volume, Grind, Girth; Fußschalter: On, Kill; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 600 mA Abnahme bei Inbetriebnahme, 150 mA bei laufenden Betrieb; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; kein Batteriebetrieb; Abmessungen (B x T x H): 120mm x 67mm x 40mm; Made in USA339,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
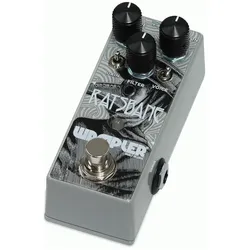
Wampler Ratsbane Mini Pedal - Effektgerät E-GitarreDas legendäre; fiese Nagetier im schwarzen Gehäuse aus den 80ern ist ein echter Klassiker - ein OP-Amp Distortion Pedal mit klassischem; rauhen und rotzigem Distortionsound zu hören auf unzähligen Rock- und Popproduktionen der letzten 40 Jahre. Das Pedal war schon immer eine Spielwiese für Bastler und professionelle Pedaldesigner - es gibt unzählige Modifikationen des Schaltkreises. Brian Wampler hat sich mit dem Ratsbane Pedal diesem Klassiker gewidmet und ihn auf den Stand des 21. Jahrhunderts katapultiert. Herz der Schaltung ist auch beim Ratsbane Pedale die legendäre Filter Toncontrol mit dem Regelbereich von weichem; runden Grundsound bis hin zu beißendem Bruzzelsound. Beim Ratsbane Pedal können die ohnehin schon üppigen Gainreserven 2-fach angehoben werden; es stehen auch 2 schaltbare Voicings zur Verfügung. Eine zeitgemäße Interpretation des legendären144,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
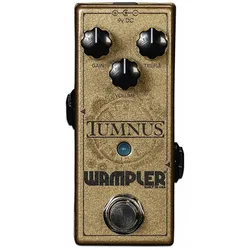
Wampler Tumnus V2 Overdrive Pedal - Effektgerät E-GitarreWampler läutet die nächste Runde im Rennen um den authentischsten Klon Clone ein. Beim Tumnus Pedal geht Wampler neue Wege: man hat die Originalschaltung analysiert; exakt nachgebildet und in ein pedalboardfreundliches Mini Gehäuse gequetscht. Der Sound ist wie man es erwartet: transparenter Overdrive; der den Grundsound von Gitarre und Amp nicht wesentlich verändert und bei Bedarf auch als hervorragender Clean Booster genutzt werden kann. Der gesuchte "Magic Sound" findet so auch noch auf Effektgerät überfrachteten Pedalboards ein Plätzchen.137,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
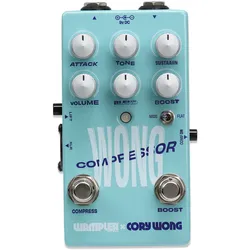
Wampler Cory Wong Compressor Pedal - Effektgerät E-GitarreWampler Cory Wong Compressor & Booster · Effektgerät E-Gitarre Cory Wong; einer der coolsten Funk Gitarristen aller Zeiten schwört schon seit langer Zeit auf den Wampler EGO Compressor. Brian Wampler hat ihm nun ein ausgefuchstes Signature Pedal spendiert - den Cory Wong Compressor Booster. Compressor und Booster lassen sich unabhängig nutzen; die Compressor Sektion kann auch mit dem Comp On Schalter in einen "always on" Mode geschaltet werden. Mit dem Blend Regler kann das Direktsignal stufenlos zugemischt werden; der Attack bleibt selbst bei starker Compression erhalten. Die Boostersektion ist von Flat auf Mid Boost umschaltbar. Mit an Bord ist ein symetrischer XLR Ausgang mit schaltbarem Ground Lift sodaß sich das Pedal auch direkt an ein FOH Pult oder ein Audiointerface verlustfrei anschließen läßt.269,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Ist mein Gain-Regler dasselbe wie eine Distortion-Gitarre?
Nein, ein Gain-Regler und eine Distortion-Gitarre sind nicht dasselbe. Ein Gain-Regler ist ein Teil eines Verstärkers oder Effektpedals, der die Eingangssignalstärke erhöht. Eine Distortion-Gitarre hingegen ist eine Gitarre, die speziell für verzerrte oder verzerrte Klänge ausgelegt ist, entweder durch den Einsatz von Effektpedalen oder durch den eingebauten Verzerrungskanal eines Verstärkers. **
Top-Angebote
Produkte zum Begriff Wampler-Phenom-Distortion-Pedal:
-
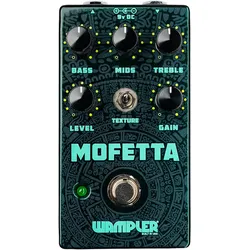
Wampler Mofetta Overdrive Distortion Pedal - Effektgerät E-GitarreDer Wampler Mofetta Overdrive / Distortion ist Brians Hommage an die MOSFET-betriebene Magie eines Klassikers der 1990er Jahre - des MT10 MOSTORTIONtm. Der Mofetta ist eine feste Größe für zahllose Top-Session-Spieler und ehrt die Seele dieses schwer zu beschreibenden; aber klassischen Schaltkreises; während er sein ungenutztes Potenzial offenbart. Der Mofetta ist ein extrem leistungsfähiger MOSTORTIONtm-Nachfolger; der den klassischen; Amp-ähnlichen Overdrive; massiven Headroom und den vielseitigen 3-Band-Equalizer liefert; der das Original so berühmt gemacht hat. Brian Wampler wollte jedoch mehr und fügte einen Texture-Schalter hinzu; mit dem MOSFETs in die Overdrive-Sektion des Pedals einfügt; um einen fetteren; artikulierteren Ton zu erzeugen. Das Mofetta bewahrt alles; was du an der Legende aus den frühen 90ern liebst; mit einer kraftvollen neuen Wampler-Dimension.185,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fortin Natas Distortion PedalFortin Natas Distortion Pedal; Effektpedal für E-Gitarre; Basierend auf dem legendären Natas Amp; kaskadierende Gain-Stufen; 3-Band-Aktiv-EQ; Kill-Gain-Boost; Mid-Tone Shape (Scooped/Humped); Hochwertige Materialien, ausgewählt für überragenden Klang, Ansprechverhalten und Zuverlässigkeit; 3-Band EQ; 3DPT-Relais mit echter Bypass-Schaltung; Regler: Bass, Mid, Treble, Gain, Volume, Grind, Girth; Fußschalter: On, Kill; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 600 mA Abnahme bei Inbetriebnahme, 150 mA bei laufenden Betrieb; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; kein Batteriebetrieb; Abmessungen (B x T x H): 120mm x 67mm x 40mm; Made in USA339,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wampler Ratsbane Mini Pedal - Effektgerät E-GitarreDas legendäre; fiese Nagetier im schwarzen Gehäuse aus den 80ern ist ein echter Klassiker - ein OP-Amp Distortion Pedal mit klassischem; rauhen und rotzigem Distortionsound zu hören auf unzähligen Rock- und Popproduktionen der letzten 40 Jahre. Das Pedal war schon immer eine Spielwiese für Bastler und professionelle Pedaldesigner - es gibt unzählige Modifikationen des Schaltkreises. Brian Wampler hat sich mit dem Ratsbane Pedal diesem Klassiker gewidmet und ihn auf den Stand des 21. Jahrhunderts katapultiert. Herz der Schaltung ist auch beim Ratsbane Pedale die legendäre Filter Toncontrol mit dem Regelbereich von weichem; runden Grundsound bis hin zu beißendem Bruzzelsound. Beim Ratsbane Pedal können die ohnehin schon üppigen Gainreserven 2-fach angehoben werden; es stehen auch 2 schaltbare Voicings zur Verfügung. Eine zeitgemäße Interpretation des legendären144,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Wampler-Phenom-Distortion-Pedal
-
Wampler Tumnus V2 Overdrive Pedal - Effektgerät E-GitarreWampler läutet die nächste Runde im Rennen um den authentischsten Klon Clone ein. Beim Tumnus Pedal geht Wampler neue Wege: man hat die Originalschaltung analysiert; exakt nachgebildet und in ein pedalboardfreundliches Mini Gehäuse gequetscht. Der Sound ist wie man es erwartet: transparenter Overdrive; der den Grundsound von Gitarre und Amp nicht wesentlich verändert und bei Bedarf auch als hervorragender Clean Booster genutzt werden kann. Der gesuchte "Magic Sound" findet so auch noch auf Effektgerät überfrachteten Pedalboards ein Plätzchen.137,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wampler Cory Wong Compressor Pedal - Effektgerät E-GitarreWampler Cory Wong Compressor & Booster · Effektgerät E-Gitarre Cory Wong; einer der coolsten Funk Gitarristen aller Zeiten schwört schon seit langer Zeit auf den Wampler EGO Compressor. Brian Wampler hat ihm nun ein ausgefuchstes Signature Pedal spendiert - den Cory Wong Compressor Booster. Compressor und Booster lassen sich unabhängig nutzen; die Compressor Sektion kann auch mit dem Comp On Schalter in einen "always on" Mode geschaltet werden. Mit dem Blend Regler kann das Direktsignal stufenlos zugemischt werden; der Attack bleibt selbst bei starker Compression erhalten. Die Boostersektion ist von Flat auf Mid Boost umschaltbar. Mit an Bord ist ein symetrischer XLR Ausgang mit schaltbarem Ground Lift sodaß sich das Pedal auch direkt an ein FOH Pult oder ein Audiointerface verlustfrei anschließen läßt.269,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Ist mein Gain-Regler dasselbe wie eine Distortion-Gitarre?
Nein, ein Gain-Regler und eine Distortion-Gitarre sind nicht dasselbe. Ein Gain-Regler ist ein Teil eines Verstärkers oder Effektpedals, der die Eingangssignalstärke erhöht. Eine Distortion-Gitarre hingegen ist eine Gitarre, die speziell für verzerrte oder verzerrte Klänge ausgelegt ist, entweder durch den Einsatz von Effektpedalen oder durch den eingebauten Verzerrungskanal eines Verstärkers. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.