Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Weasy-Elektrische-Fritteuse-und
Top-Angebote
Produkte zum Begriff Weasy-Elektrische-Fritteuse-und:
-
Elektrische Fritteuse 2x 12,5l - CombisteelEigenschaften:Breite (mm): 400Tiefe (mm): 800Höhe (mm): 1180Postpaket: NeinVerbrennungsgewicht (kg): 50Spannung (Volt): 400Gesamtleistung (kW): 18Modell: ElektrischTischmodell / freistehend / Einbaumodell: freistehendTemperaturbereich (°C):...3404,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
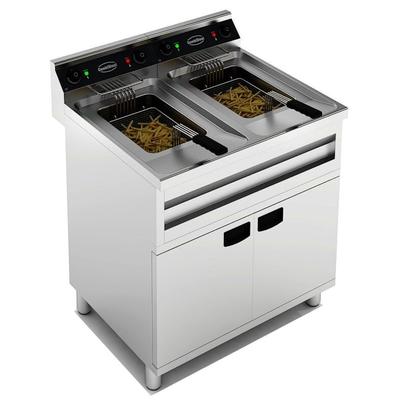
Elektrische Fritteuse 2x12lt - 2x9kw - CombisteelLeistungsstarke elektrische Fritteuse mit 2 Becken mit je 12 Liter FassungsvermögenGesamtleistung von 2x9 kW für schnelles und effizientes KochenFreistehendes Modell für eine einfache Installation in Ihrer professionellen KücheInklusive 2 Körben für...1529,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
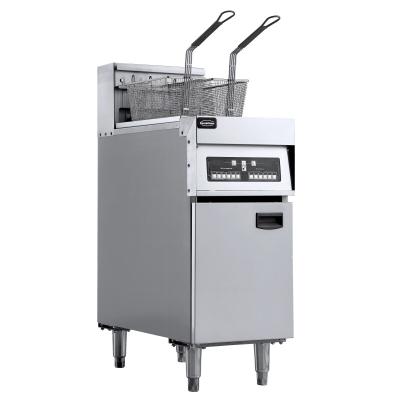
Elektrische Fritteuse 1x 25l - CombisteelEigenschaften:Breite (mm): 400Tiefe (mm): 800Höhe (mm): 1180Postpaket: NeinBrenngewicht (kg): 50Spannung (Volt): 400Gesamtleistung (kW): 18Modell: ElektrischTischmodell / freistehend / Einbaumodell: freistehendTemperaturbereich (°C): 0/+195Anzahl...3099,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
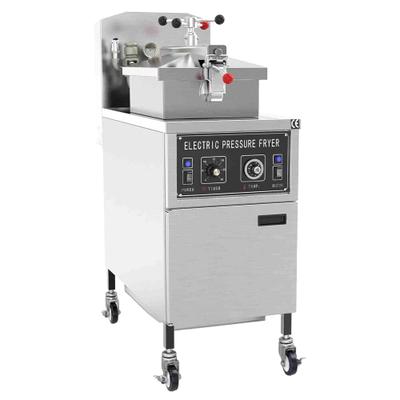
Trento Elektrische Hochdruckfritteuse - Manuell- 24 Liter - Profi-Fritteuse - Gastro-FritteuseDie elektrische Hochdruckfritteuse 24 Liter ist die perfekte Lösung für Gastronomiebetriebe, Kantinen und Profi-Küchen, die effizient, energiesparend und qualitativ hochwertig frittieren möchten. Mit dem manuellen Bedienfeld lassen sich Temperatur...4510,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
Top-Angebote
Produkte zum Begriff Weasy-Elektrische-Fritteuse-und:
-
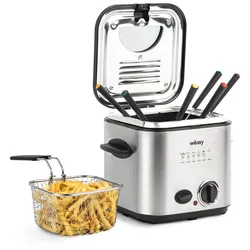
Weasy Elektrische Fritteuse und Fondue TB600Ein 2 in 1 Frittier- und Fondueset für abwechslungsreiche Genüsse. Bringen Sie Ihre Familie zu einem gemütlichen Abendessen rund um das TB600 2 in 1 Fritteusen- und Fondueset zusammen. Mit einem Fassungsvermögen von 1,2 Litern verwöhnen Sie alle mit einer leckeren und genussvollen Mahlzeit. Mit seiner kompakten Größe können Sie das ganze Jahr über frische Pommes frites und köstliche Fondues zubereiten. Dank des einstellbaren Thermostats mit Überhitzungsschutz können Sie für jedes Gericht die ideale Temperatur wählen. Dank des transparenten Glases können Sie Ihr Essen immer im Auge behalten. Praktisch: Dank des herausnehmbaren Korbs und des Anti-Geruchsfilters ist die Reinigung des TB600 kinderleicht. Die rutschfesten Füße sorgen für eine perfekte Stabilität des Geräts auf der Arbeitsfläche oder auf dem Tisch. Mit der TB600 können Sie Ihren Gelüsten nach Pommes frites oder Fondue nicht mehr widerstehen.37,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Elektrische Fritteuse 2x 12,5l - CombisteelEigenschaften:Breite (mm): 400Tiefe (mm): 800Höhe (mm): 1180Postpaket: NeinVerbrennungsgewicht (kg): 50Spannung (Volt): 400Gesamtleistung (kW): 18Modell: ElektrischTischmodell / freistehend / Einbaumodell: freistehendTemperaturbereich (°C):...3404,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Elektrische Fritteuse 2x12lt - 2x9kw - CombisteelLeistungsstarke elektrische Fritteuse mit 2 Becken mit je 12 Liter FassungsvermögenGesamtleistung von 2x9 kW für schnelles und effizientes KochenFreistehendes Modell für eine einfache Installation in Ihrer professionellen KücheInklusive 2 Körben für...1529,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Weasy-Elektrische-Fritteuse-und
-
Elektrische Fritteuse 1x 25l - CombisteelEigenschaften:Breite (mm): 400Tiefe (mm): 800Höhe (mm): 1180Postpaket: NeinBrenngewicht (kg): 50Spannung (Volt): 400Gesamtleistung (kW): 18Modell: ElektrischTischmodell / freistehend / Einbaumodell: freistehendTemperaturbereich (°C): 0/+195Anzahl...3099,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trento Elektrische Hochdruckfritteuse - Manuell- 24 Liter - Profi-Fritteuse - Gastro-FritteuseDie elektrische Hochdruckfritteuse 24 Liter ist die perfekte Lösung für Gastronomiebetriebe, Kantinen und Profi-Küchen, die effizient, energiesparend und qualitativ hochwertig frittieren möchten. Mit dem manuellen Bedienfeld lassen sich Temperatur...4510,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trento Elektrische Hochdruckfritteuse - Manuell- 15 Liter - Profi-Fritteuse - Gastro-FritteuseDie Hochdruck-Fritteuse 15 l ist die ideale Lösung für professionelle Küchen, die höchste Effizienz und perfekte Frittierergebnisse verlangen. Durch das Hochdruckfrittieren können Gemüse, Früchte, Fleisch und Fisch schneller, schonender und mit...1654,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
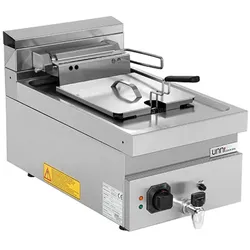
UNNINOX Fritteuse 700 Elektrische Fritteuse 1x12L 9kW Doppelwand-Isolierung - E70DF10BUNNINOX Fritteuse 700 Elektrische Fritteuse 1x12L 9kW Doppelwand-Isolierung - E70DF10B. Betriebsart: Die elektrische. Netzanschluss: 3-Phase. Leistung kW: 9. Stromspannung: 400 V. Korbbreite (mm): 200. Korbtiefe (mm): 280. Korbhöhe (mm): 120. Tankinhalt (Mindestbeträge): 10 Liter. Tankinhalt (max.): 12 Liter. Höhenverstellbare Füße: Ja. Breite (mm): 400. Tiefe (mm): 700. Höhe (mm): 300. Hochwertige Thermostate und Schütze. Optimale Energieausbeute. Kaltzone für sauberes Frittieröl. Einfach zu reinigende Oberfläche. Isolierter Tank verhindert Wärmeverlust. Höhenverstellbare Füße für sicheren Stand. Typ: Arbeitsplatte. Heizkörper: Schwenkbar. Elektrische Verbindung: 400 V / 16 A / 3-phasig. Inklusive Stromkabel: 1.5 m, 5 × 4 mm2. Fettauffangschale: Nein. Kalte Zone: Ja. Isolierter Tank: Ja. Anzahl der Panzer: 1. Anzahl Körbe: 1. Sicherheitsthermostat: Ja. Ölablassventil: Ja. Indicator Light: HEATING / HEIZEN. Beskets: 1. Stanzlinge: 1.1269,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.