Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Wer-ist-hier-der
Top-Angebote
Produkte zum Begriff Wer-ist-hier-der:
-
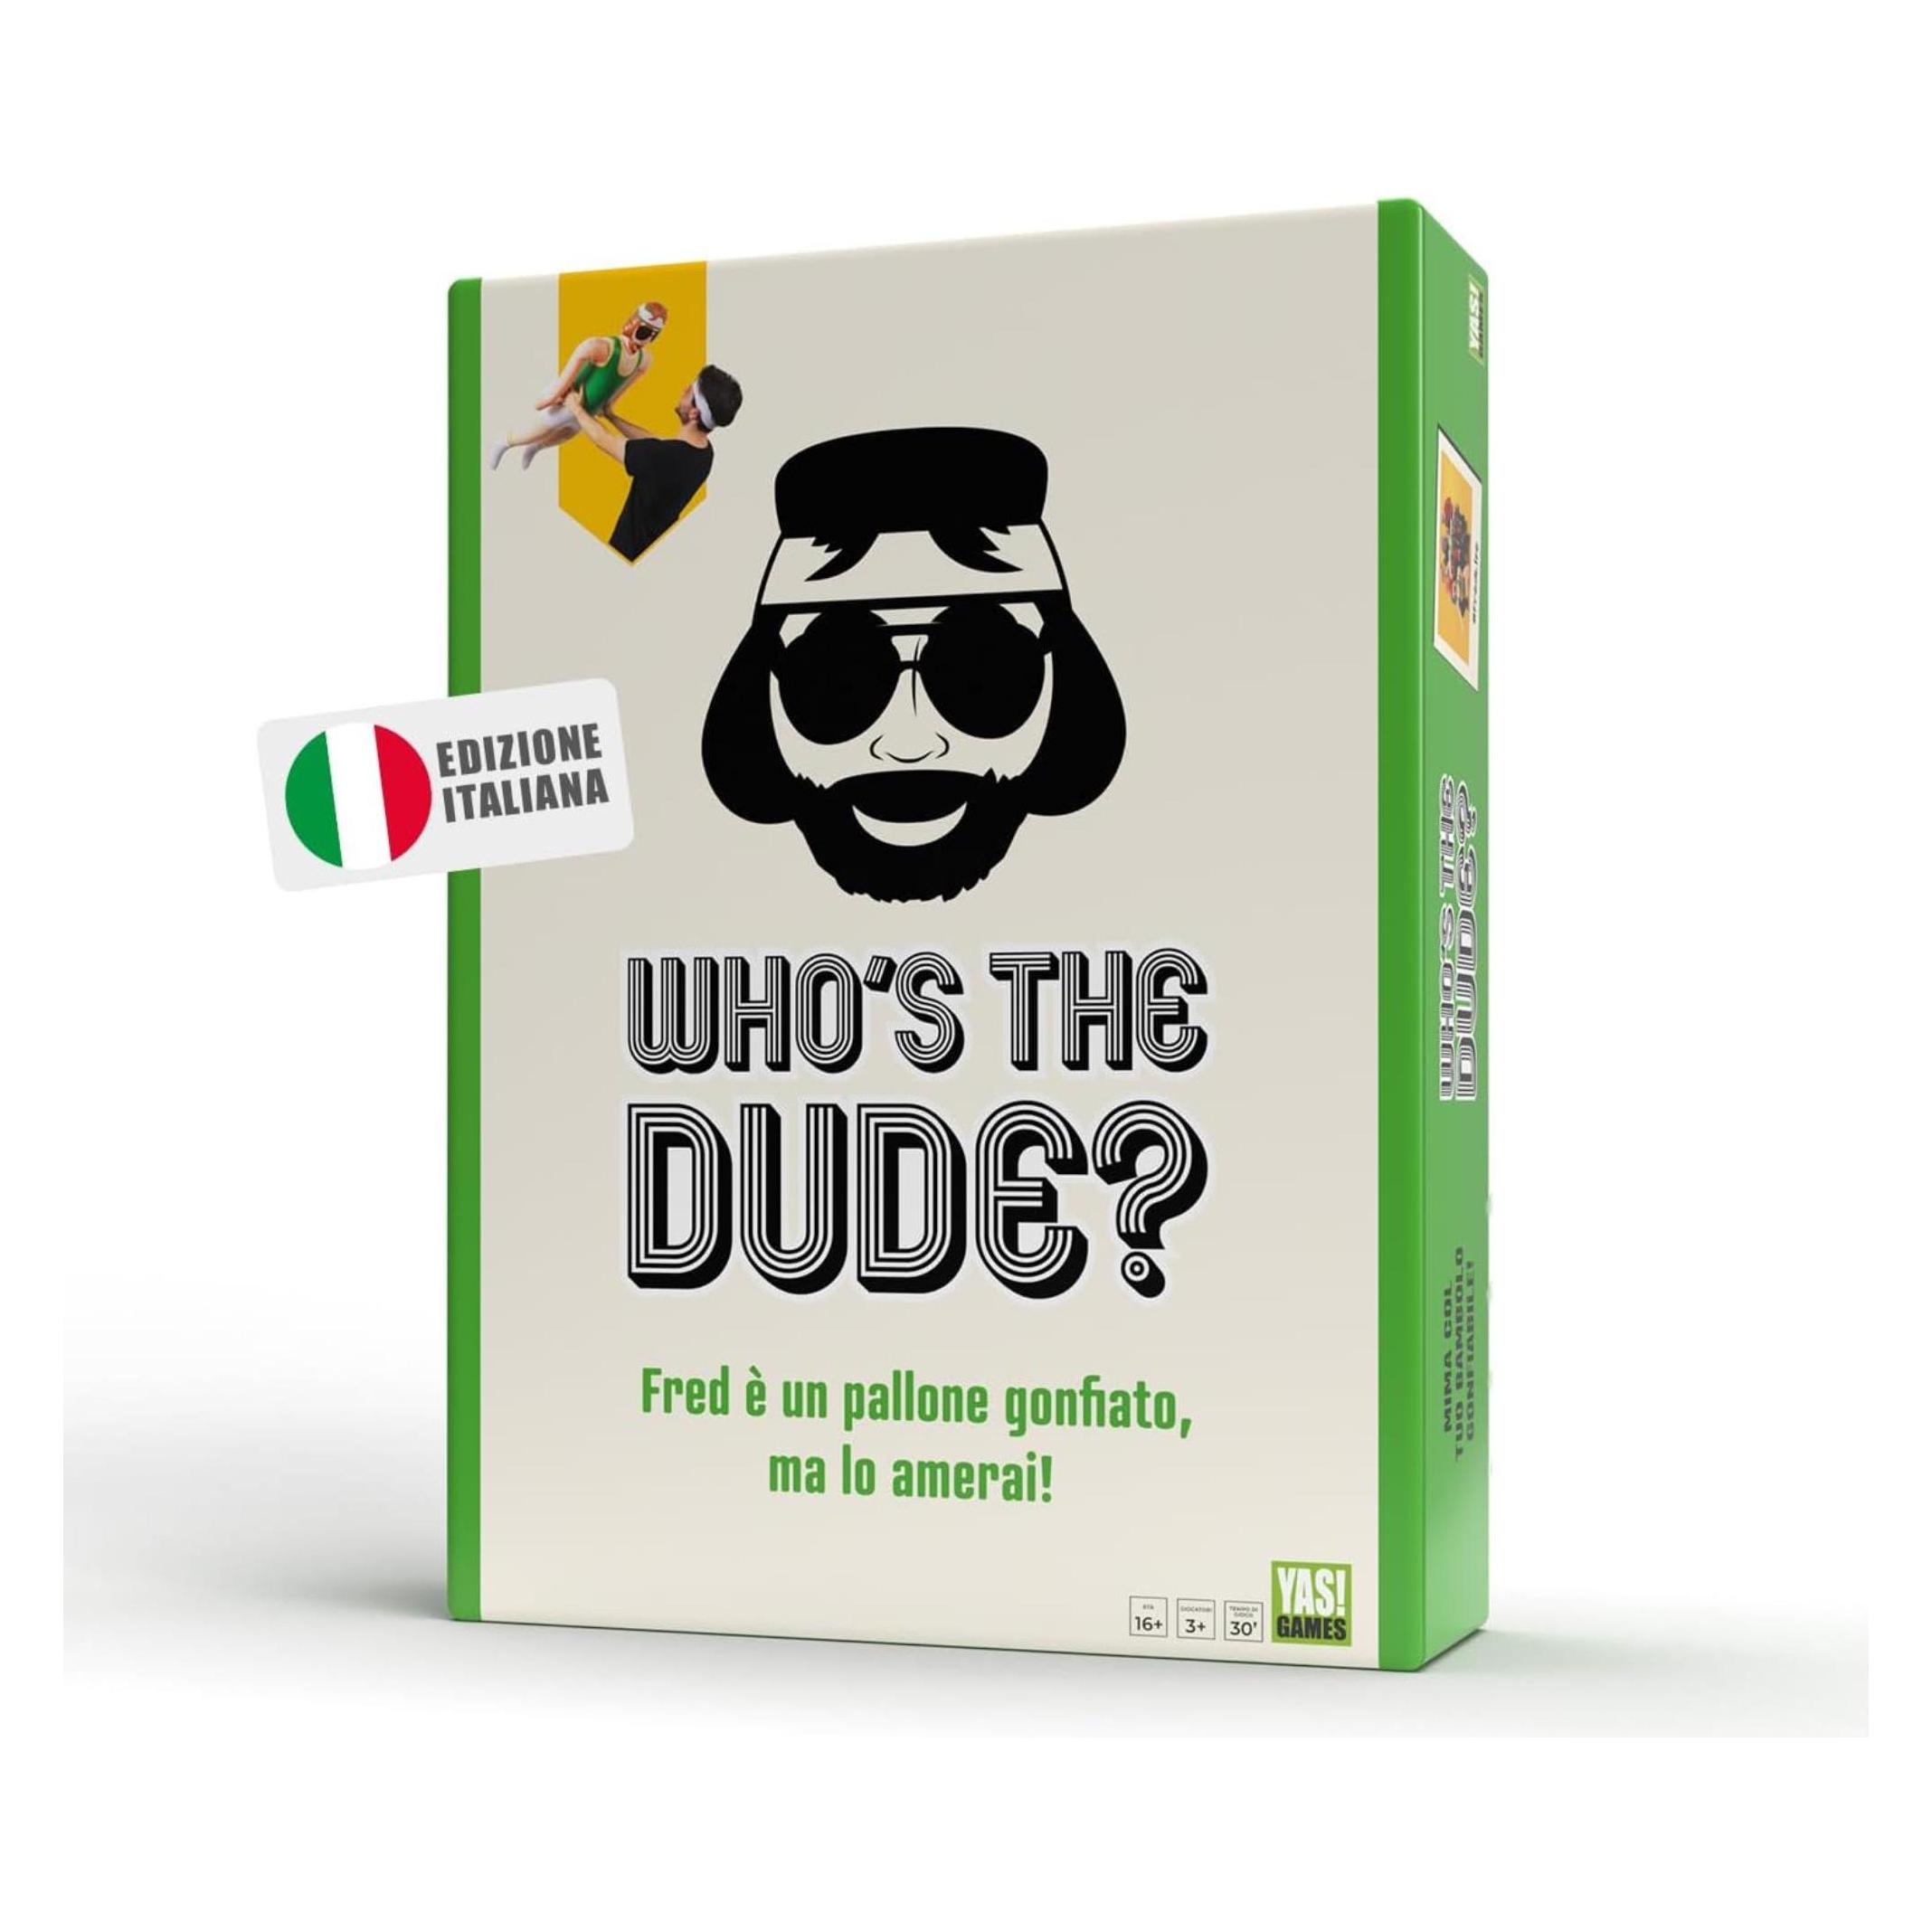
Rocco Giocattoli Yas!Games Wer ist der (Deutsch)Das Spiel "Yas!Games Wer ist der" bietet eine unterhaltsame und interaktive Spielerfahrung, die sowohl Kreativität als auch Teamarbeit fördert. In diesem humorvollen Rätselspiel schlüpfen die Spieler in die Rolle von Fred, einer etwas tollpatschigen, aufblasbaren Figur, die in verschiedenen absurden Situationen agiert. Die Herausforderung besteht darin, Fred dabei zu helfen, durch Mimik und Gestik verschiedene Szenen darzustellen, sei es aus Filmen, Sport oder Handwerken. Die Mitspielenden müssen innerhalb eines festgelegten Zeitrahmens erraten, was Fred darstellt. Nach vier Runden gewinnt der Spieler mit den meisten Punkten, während Fred, der immer gewinnt, als der wahre Star des Spiels hervorgeht. Dieses Spiel ist ideal für gesellige Runden und sorgt für viel Spass und Lachen. - Fördert Kreativität und Teamarbeit - Unterhaltsame Mimik- und Gestikdarstellung - Geeignet für Spieler ab 3 Jahren - Ideal für gesellige Runden und Partys.25,87 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wer ist der "Herr der Tiere"?, Fachbücher von Ute Neumann-GorsolkeSeit der Publikation von O. Keels Buch "Jahwes Entgegnung an Ijob" (1978) hat die Vorstellung vom "Herrn der Tiere" als hermeneutische Kategorie Eingang in die alttestamentliche Exegese gefunden. Jedoch hängt ihre inhaltliche Bestimmung an der Verortung in der Religionsphänomenologie oder der altertumswissenschaftlich geprägten Ikonographie. Dementsprechend zeitigen die Applikationen auf das Alte Testament unterschiedliche Ergebnisse. Hier wird deshalb dem Ursprung und der Mehrdeutigkeit dieser Vorstellung nachgegangen sowie die Frage reflektiert, ob und welche hermeneutische Relevanz dem "Herrn der Tiere" zuzubilligen ist.55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer ist der biblische Gott?, Fachbücher von Hans HübnerMonotheistische Religionen, auch Religionen des Glaubens an den einen Gott, sind durch Anschläge fanatischer Islamisten in Verruf geraten. Hübner befragt vor allem Judentum, Christentum und Islam, ob ihr Gottesverständnis zum Fanatismus führen könnte. Dabei zeigt sich, dass sich innerhalb aller monotheistischen Religionen tolerante und intolerante Richtungen finden. Der jüdische und islamische Anstoss am christlichen Glauben, dem Glauben an den dreieinigen Gott, entspringt vor allem einem Missverständnis dogmatischer Aussagen, die zu einer Zeit formuliert wurden, in der viele Begriffe anders als heute verstanden wurden.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wer ist hier der Antichrist?
Als KI habe ich keine persönlichen Überzeugungen oder Glaubensvorstellungen. Der Begriff "Antichrist" wird in verschiedenen Religionen und Glaubensrichtungen unterschiedlich interpretiert. Es liegt an Ihnen, Ihre eigenen Überzeugungen und Interpretationen zu diesem Thema zu erforschen und zu entscheiden, wer für Sie der Antichrist sein könnte. **
Top-Angebote
Produkte zum Begriff Wer-ist-hier-der:
-
Rocco Giocattoli Yas!Games Wer ist der (Deutsch)Das Spiel "Yas!Games Wer ist der" bietet eine unterhaltsame und interaktive Spielerfahrung, die sowohl Kreativität als auch Teamarbeit fördert. In diesem humorvollen Rätselspiel schlüpfen die Spieler in die Rolle von Fred, einer etwas tollpatschigen, aufblasbaren Figur, die in verschiedenen absurden Situationen agiert. Die Herausforderung besteht darin, Fred dabei zu helfen, durch Mimik und Gestik verschiedene Szenen darzustellen, sei es aus Filmen, Sport oder Handwerken. Die Mitspielenden müssen innerhalb eines festgelegten Zeitrahmens erraten, was Fred darstellt. Nach vier Runden gewinnt der Spieler mit den meisten Punkten, während Fred, der immer gewinnt, als der wahre Star des Spiels hervorgeht. Dieses Spiel ist ideal für gesellige Runden und sorgt für viel Spass und Lachen. - Fördert Kreativität und Teamarbeit - Unterhaltsame Mimik- und Gestikdarstellung - Geeignet für Spieler ab 3 Jahren - Ideal für gesellige Runden und Partys.25,87 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Wer-ist-hier-der
-
Wer ist der "Herr der Tiere"?, Fachbücher von Ute Neumann-GorsolkeSeit der Publikation von O. Keels Buch "Jahwes Entgegnung an Ijob" (1978) hat die Vorstellung vom "Herrn der Tiere" als hermeneutische Kategorie Eingang in die alttestamentliche Exegese gefunden. Jedoch hängt ihre inhaltliche Bestimmung an der Verortung in der Religionsphänomenologie oder der altertumswissenschaftlich geprägten Ikonographie. Dementsprechend zeitigen die Applikationen auf das Alte Testament unterschiedliche Ergebnisse. Hier wird deshalb dem Ursprung und der Mehrdeutigkeit dieser Vorstellung nachgegangen sowie die Frage reflektiert, ob und welche hermeneutische Relevanz dem "Herrn der Tiere" zuzubilligen ist.55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer ist der biblische Gott?, Fachbücher von Hans HübnerMonotheistische Religionen, auch Religionen des Glaubens an den einen Gott, sind durch Anschläge fanatischer Islamisten in Verruf geraten. Hübner befragt vor allem Judentum, Christentum und Islam, ob ihr Gottesverständnis zum Fanatismus führen könnte. Dabei zeigt sich, dass sich innerhalb aller monotheistischen Religionen tolerante und intolerante Richtungen finden. Der jüdische und islamische Anstoss am christlichen Glauben, dem Glauben an den dreieinigen Gott, entspringt vor allem einem Missverständnis dogmatischer Aussagen, die zu einer Zeit formuliert wurden, in der viele Begriffe anders als heute verstanden wurden.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
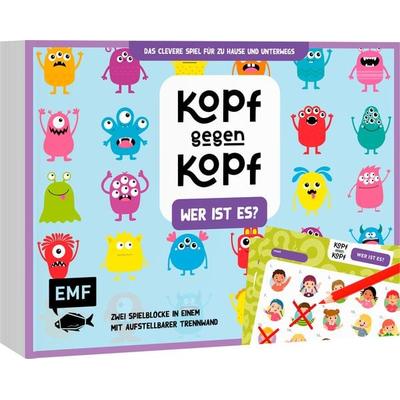
Der ultimative Spielblock: Kopf gegen Kopf – Wer ist es?Kopf Gegen Kopf – Wer Errät Die Lösung Am Schnellsten? Egal Ob Zu Hause Oder Unterwegs – Das Beliebte Spiel Sorgt Für Jede Menge Spaß. Besonders Praktisch: Die Aufstellbare Anti-schummel-trennwand – Einfach Aufklappen Und Sofort Loslegen. Der...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wer ist hier der Antichrist?
Als KI habe ich keine persönlichen Überzeugungen oder Glaubensvorstellungen. Der Begriff "Antichrist" wird in verschiedenen Religionen und Glaubensrichtungen unterschiedlich interpretiert. Es liegt an Ihnen, Ihre eigenen Überzeugungen und Interpretationen zu diesem Thema zu erforschen und zu entscheiden, wer für Sie der Antichrist sein könnte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.