Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Werner-Schmidt-Pharma-GmbH
Top-Angebote
Produkte zum Begriff Werner-Schmidt-Pharma-GmbH:
-
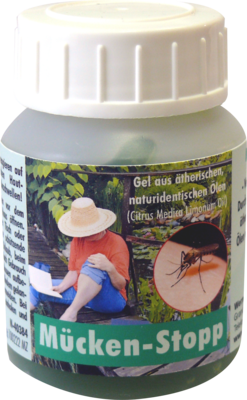
Werner Schmidt Pharma GmbH MÜCKEN STOPP 30 g 06570520Mücken Stop - Vertreibung von Mücken - Durch eine Duftkomposition aus ätherischen, naturidentischen Ölen werden Mücken zuverlässig vertrieben. Viele Kinder und Erwachsene reagieren auf Mückenstiche mit allergischen Hautreaktionen - Jucken - Brennen - Anschwellen! Anwendung: Flasche 15 Minuten vor dem Aufenthalt im Freien oder im Haus öffnen. Platzieren Sie die Flasche unter Tisch oder Sitzgelegenheit, damit sich eine schützende Duftwolke entwickelt. Ideal im Urlaub, beim Wandern, Camping oder Picknick. Nach Gebrauch Deckel zuschrauben und gut verschlossen aufbewahren. Darf nicht in die Hände von Kindern gelangen. Berührung mit der Haut vermeiden. Bei Verschlucken sofort ärztlichen Rat einholen und Verpackung oder Etikett vorzeigen. Biozide sicher verwenden. Vor Gebrauch stets Kennzeichnung und Produktinformationen lesen. Nach EU-Richtlinie gelten natürliche biologische Mittel zur Insektenvertreibung als Biozid und müssen gekennzeichnet werden.13,40 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Borns, Werner: Einführung in das GmbH-RechtEinführung in das GmbH-Recht , Rechte und Pflichten kennen und so Haftungsrisiken effektiv vermeiden GmbH-Geschäftsführer*innen tragen umfassende Pflichten, die im GmbH-Recht geregelt sind. Verletzungen oder Verstöße können gravierende Konsequenzen bis hin zur persönlichen Haftung nach sich ziehen. Um bei den vielfältigen unternehmerischen Entscheidungen Haftungsgefahren rechtzeitig zu vermeiden, ist fundiertes Wissen im GmbH-Recht unverzichtbar. Dieses Werk bietet eine systematische, praxisnahe Einführung in das GmbH-Recht und beleuchtet insbesondere jene Regelungen, die für Geschäftsführer*innen von zentraler Bedeutung sind. Die Risiken persönlicher Haftung werden ebenso detailliert behandelt wie die rechtlichen Handlungsspielräume. Die 3. Auflage berücksichtigt bereits die Neuerungen durch das Gesellschaftsrechts-Änderungsgesetz 2023 (GesRÄG 2023). , Tagfahrleuchten > Beleuchtung , Auflage: 3. Auflage, Erscheinungsjahr: 20250430, Autoren: Borns, Werner~Borns, Iris, Auflage: 25003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 200, Keyword: GESCHÄFTSFÜHRER; GESELLSCHAFT MIT BESCHRÄNKTER HAFTUNG; GMBH; HAFTUNG, Fachschema: Gesellschaft (des bürgerlichen Rechts) / GmbH~GmbH~Österreich / Recht~Privatrecht~Zivilgesetz~Zivilrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 155, Höhe: 11, Gewicht: 270, Produktform: Kartoniert,47,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Werner-Schmidt-Pharma-GmbH:
-
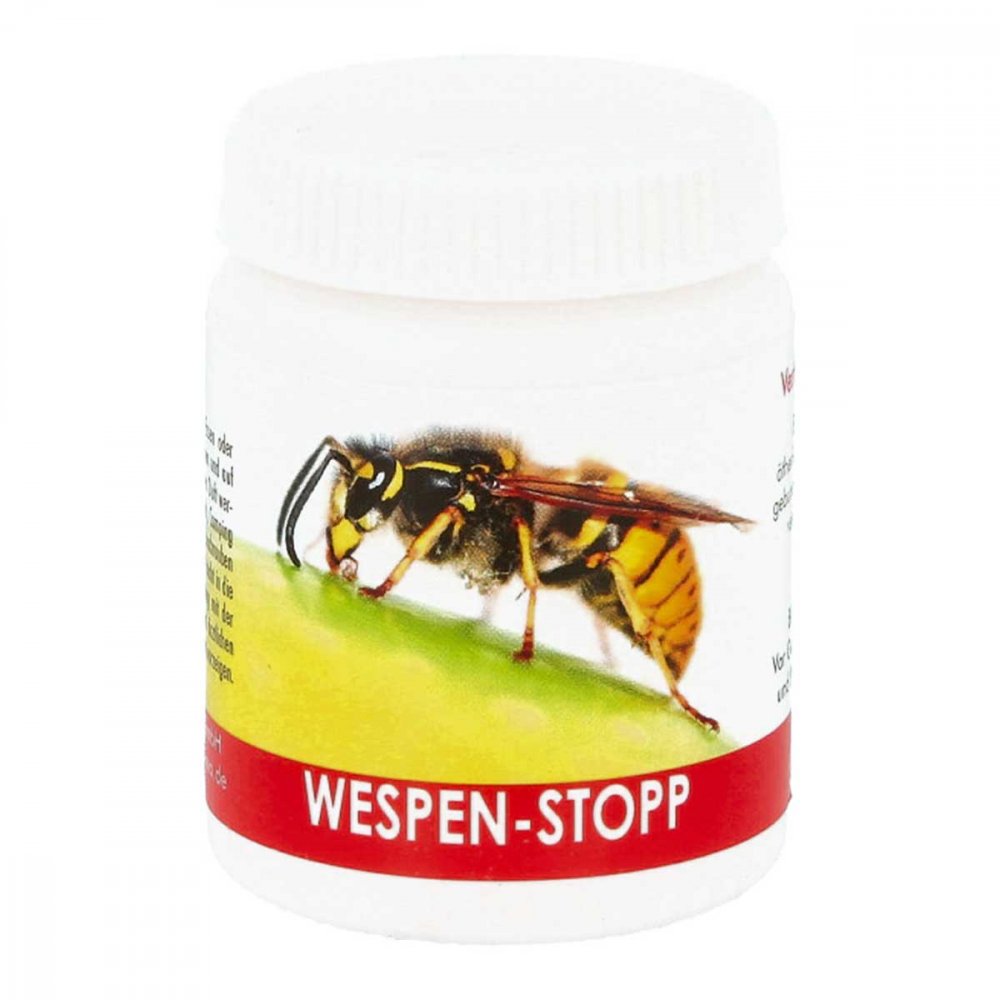
Werner Schmidt Pharma GmbH Wespenstop Flasche 01840831HinweiseBiozidprodukte vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen. Wespenstop Flasche können in Ihrer Versandapotheke apodiscounter erworben werden.10,39 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Werner-Schmidt-Pharma-GmbH
-
Werner Schmidt Pharma GmbH MÜCKEN STOPP 30 g 06570520Mücken Stop - Vertreibung von Mücken - Durch eine Duftkomposition aus ätherischen, naturidentischen Ölen werden Mücken zuverlässig vertrieben. Viele Kinder und Erwachsene reagieren auf Mückenstiche mit allergischen Hautreaktionen - Jucken - Brennen - Anschwellen! Anwendung: Flasche 15 Minuten vor dem Aufenthalt im Freien oder im Haus öffnen. Platzieren Sie die Flasche unter Tisch oder Sitzgelegenheit, damit sich eine schützende Duftwolke entwickelt. Ideal im Urlaub, beim Wandern, Camping oder Picknick. Nach Gebrauch Deckel zuschrauben und gut verschlossen aufbewahren. Darf nicht in die Hände von Kindern gelangen. Berührung mit der Haut vermeiden. Bei Verschlucken sofort ärztlichen Rat einholen und Verpackung oder Etikett vorzeigen. Biozide sicher verwenden. Vor Gebrauch stets Kennzeichnung und Produktinformationen lesen. Nach EU-Richtlinie gelten natürliche biologische Mittel zur Insektenvertreibung als Biozid und müssen gekennzeichnet werden.13,40 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Borns, Werner: Einführung in das GmbH-RechtEinführung in das GmbH-Recht , Rechte und Pflichten kennen und so Haftungsrisiken effektiv vermeiden GmbH-Geschäftsführer*innen tragen umfassende Pflichten, die im GmbH-Recht geregelt sind. Verletzungen oder Verstöße können gravierende Konsequenzen bis hin zur persönlichen Haftung nach sich ziehen. Um bei den vielfältigen unternehmerischen Entscheidungen Haftungsgefahren rechtzeitig zu vermeiden, ist fundiertes Wissen im GmbH-Recht unverzichtbar. Dieses Werk bietet eine systematische, praxisnahe Einführung in das GmbH-Recht und beleuchtet insbesondere jene Regelungen, die für Geschäftsführer*innen von zentraler Bedeutung sind. Die Risiken persönlicher Haftung werden ebenso detailliert behandelt wie die rechtlichen Handlungsspielräume. Die 3. Auflage berücksichtigt bereits die Neuerungen durch das Gesellschaftsrechts-Änderungsgesetz 2023 (GesRÄG 2023). , Tagfahrleuchten > Beleuchtung , Auflage: 3. Auflage, Erscheinungsjahr: 20250430, Autoren: Borns, Werner~Borns, Iris, Auflage: 25003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 200, Keyword: GESCHÄFTSFÜHRER; GESELLSCHAFT MIT BESCHRÄNKTER HAFTUNG; GMBH; HAFTUNG, Fachschema: Gesellschaft (des bürgerlichen Rechts) / GmbH~GmbH~Österreich / Recht~Privatrecht~Zivilgesetz~Zivilrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 155, Höhe: 11, Gewicht: 270, Produktform: Kartoniert,47,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Werner BischofWerner Bischof , Unseen Colour , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20230216, Redaktion: Introini, Ludovica~Bernasconi, Francesca, Übersetzung: Kotte, Claudia~Hanen, Beate Susanne, Seitenzahl/Blattzahl: 181, Abbildungen: 102 farbige Abbildungen, Keyword: Bildband; Clara Bouveresse; Devin Tri-Color-Kamera; Farbfotografie; Foto-Journalismus; Foto-Reporter; Fotograf; Fotografie; Fotoreportage; Fotostiftung Schweiz; Kamera; Leica; Luc Debraine; MASI Lugano; Magnum Photo; Modefotografie; Peter Pfrunder; Reportagefotografie; Rolleiflex; Schweizer Fotografie; Tobia Bezzola; Unseen Colour; Werner Bischof, Fachschema: Fotograf - Fotografin~Fotografie / Dokumentarfotografie, Geschichte, Fachkategorie: Fotojournalismus, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 217, Höhe: 21, Gewicht: 824, Produktform: Leinen, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.