Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Whadda-Roboterarm-Bausatz-KSR10
Top-Angebote
Produkte zum Begriff Whadda-Roboterarm-Bausatz-KSR10:
-
Joy-it Roboterarm Bausatz Bausatz Robot02Der "Grab-It" Roboterarm wird in einer besonders stabilen Ausführung gefertigt. Der Rahmen des Arms besteht aus sehr robustem, schwarz eloxiertem Aluminium. Zum Lieferumfang gehören 6 PWM gesteuerte Servomotoren die auf eine Belastung von bis zu 20 kg/cm ausgelegt sind. Hierdurch ergeben sich ein sehr großer Einsatzbereich und genügend Leistungsreserven für Ihre Projekte. Die Präzesionsklaue ist dem Belastungsradius des Arms angepasst und ebenso stark belastbar. Der Arm wird auf dem mitgelieferten, gelagerten Drehteller (360 Grad) montiert, welcher wiederum auf einer 28,5 x 16cm großen Grundplatte fixiert wird. Auf jener sind bereits Bohrungen für alle gängigen Einpaltinencomputer und Entwicklerboards (Raspberry, BananaPi, Arduino usw.) vorhanden. Für eine einfache und präzise Ansteuerung des Roboterarms empfehlen wir die Motorpi (Artikel: 1527411, Raspberry) oder die Motorino (Artikel: 1527412, Arduino).149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Whadda Laufroboter Bausatz Bausatz WSAK127Dieses Mini-Insekt in Form eines Käfers ist immer hungrig nach Licht und geht darauf zu. Bei völliger Dunkelheit stoppt er. Über die einstellbare Lichtempfindlichkeit kannst du sein Verhalten kontrollieren.Die LED-Augen zeigen die Fahrtrichtung an. Der Lötbausatz verfügt über zwei Subminiaturmotoren mit offenem Chassis und wird mit zwei 1.5 V AAA-Batterien betrieben (nicht im Lieferumfang enthalten).13,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie programmiert man einen Roboterarm?
Um einen Roboterarm zu programmieren, muss man zunächst die Bewegungen und Aktionen definieren, die der Arm ausführen soll. Dies kann durch das Schreiben von Code oder das Verwenden einer speziellen Software erfolgen. Der Code oder die Software wird dann an den Roboterarm übertragen, der die Anweisungen ausführt und die gewünschten Bewegungen ausführt. Es ist wichtig, die richtigen Koordinaten und Bewegungsbereiche festzulegen, um sicherzustellen, dass der Roboterarm korrekt und präzise arbeitet. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Whadda-Roboterarm-Bausatz-KSR10:
-
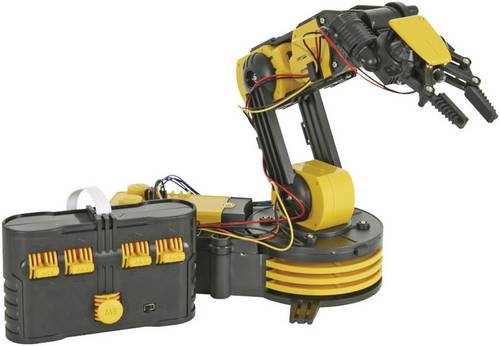
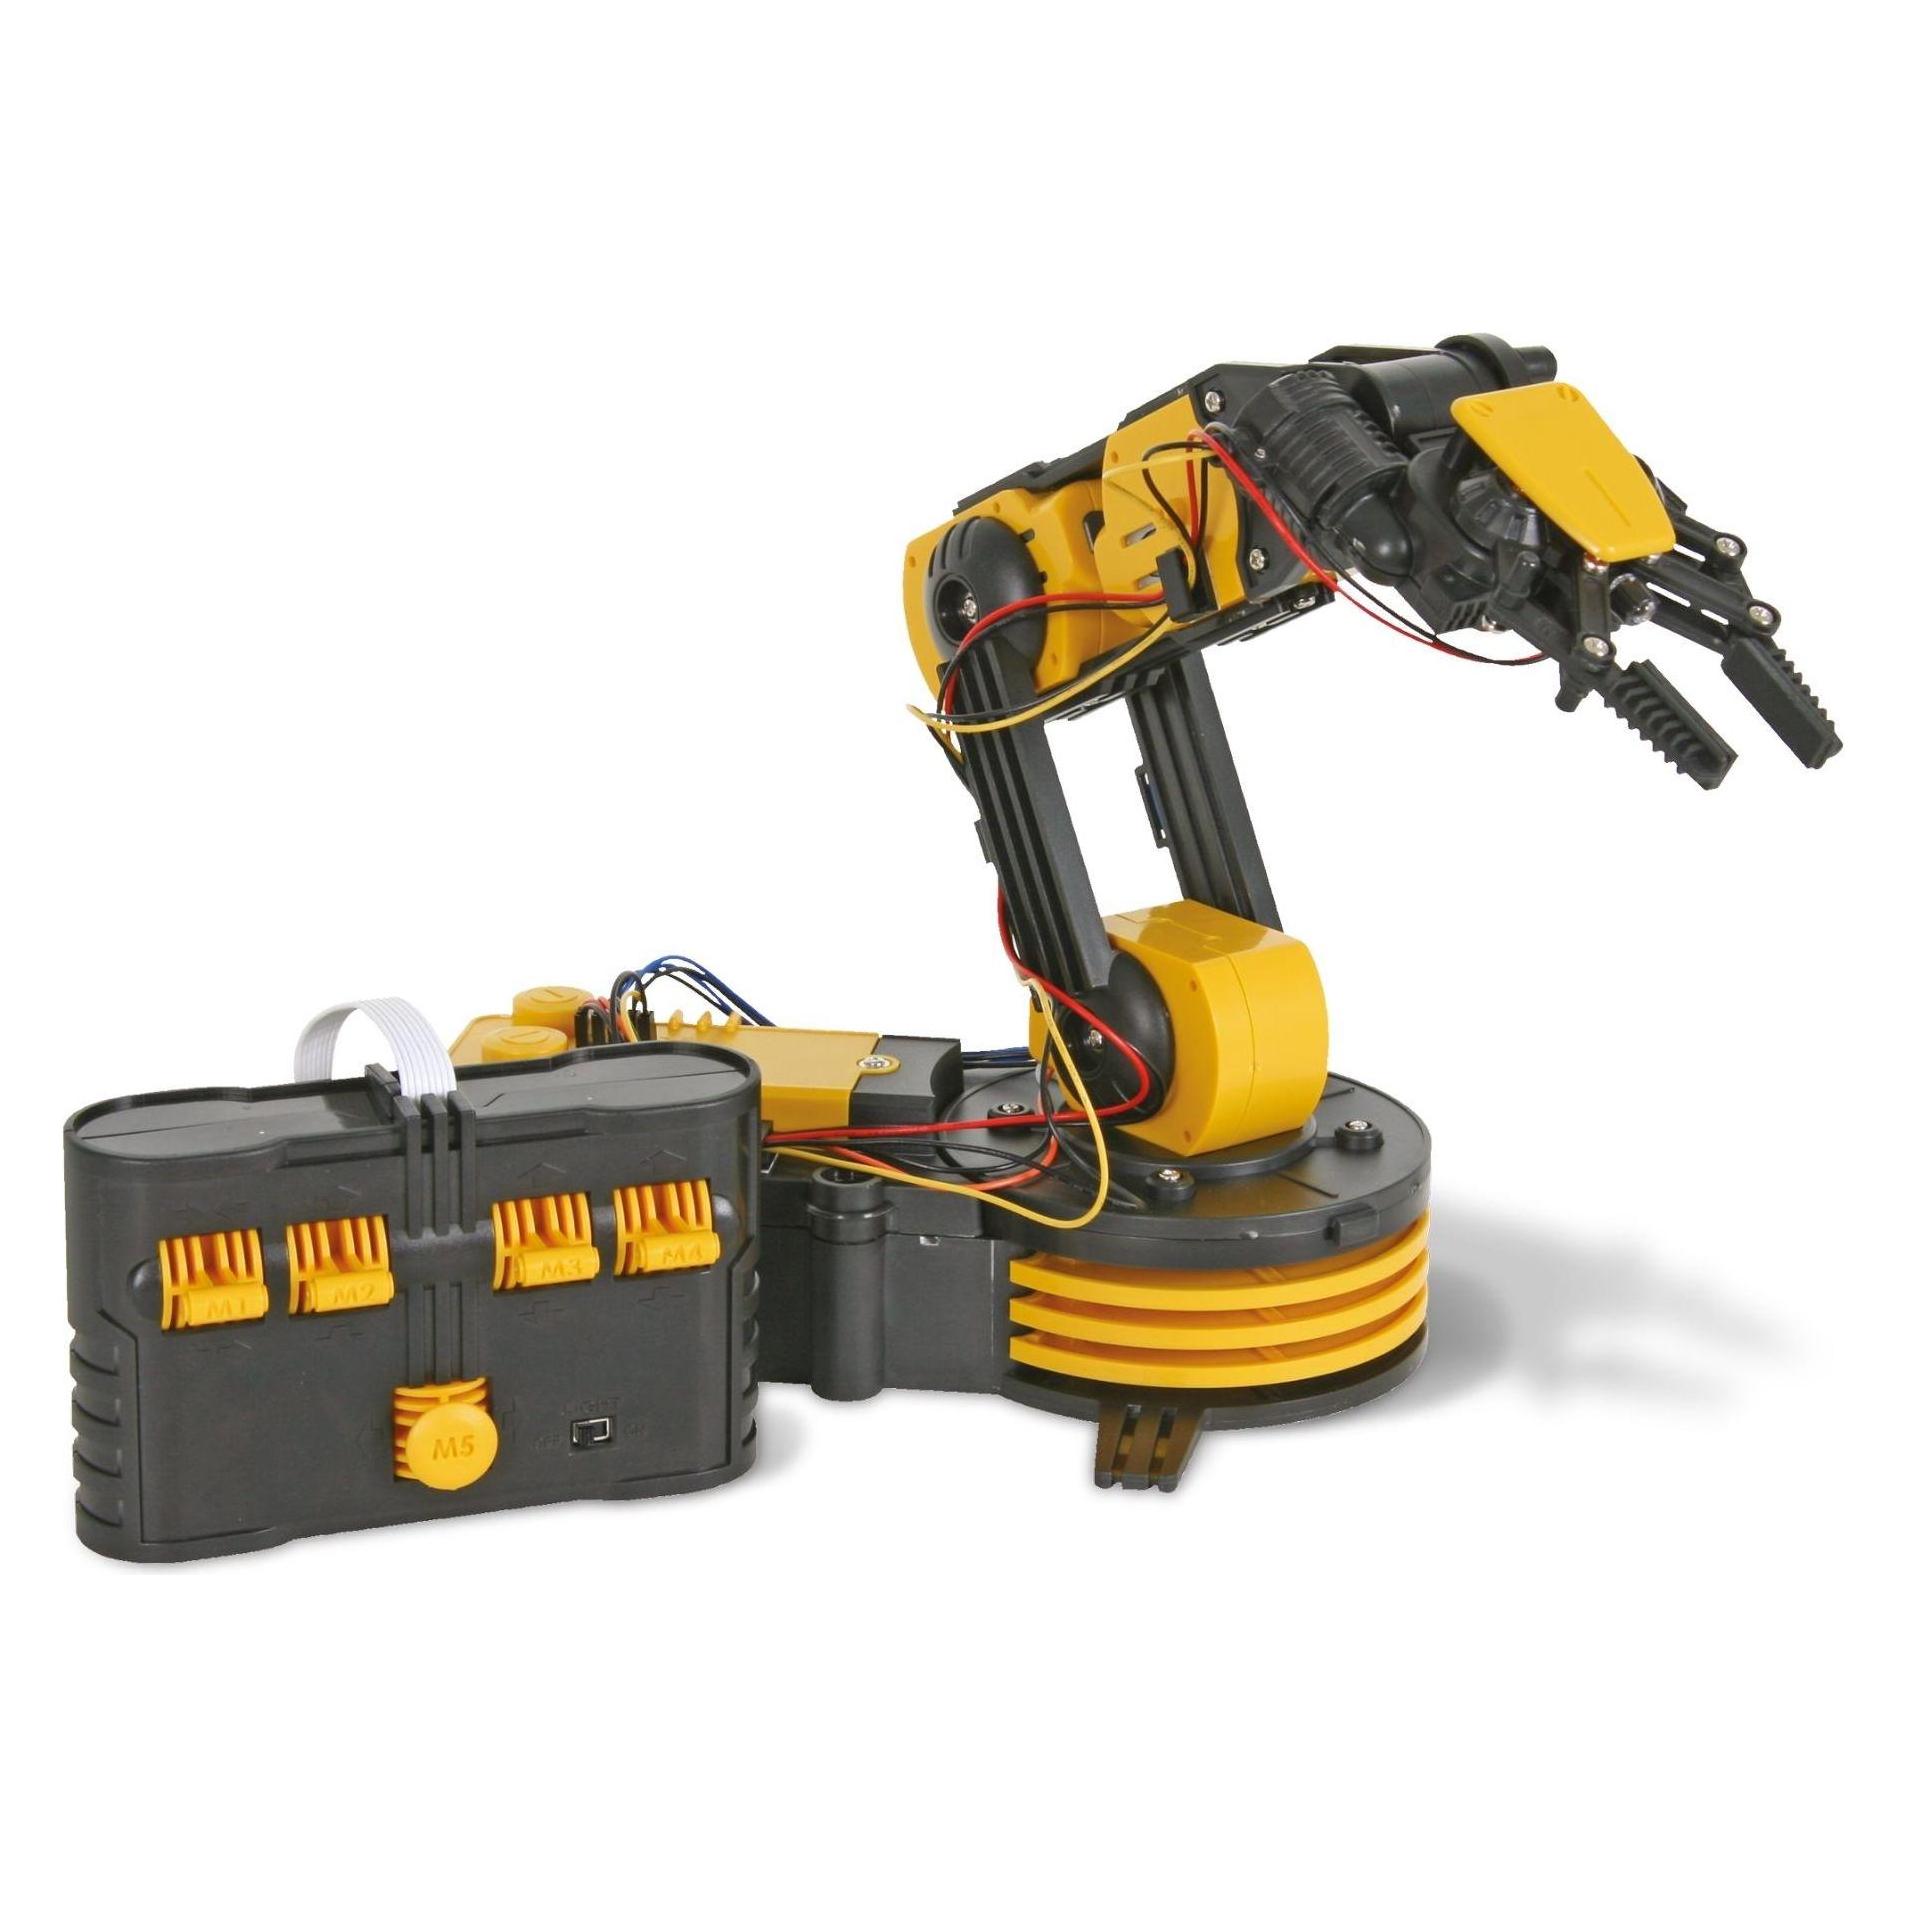
Whadda Roboterarm Bausatz KSR10 Bausatz KSR10Eine Serie Roboterbausätze für den künftigen Ingenieur. Bauen Sie diese Bausätze und machen Sie sich auf angenehme Weise mit der Elektronik- und Mechanikwelt vertraut! Steigen Sie dank diesem Roboterarm mit fünf Motoren und fünf Gelenken in die Welt der Robotertechnologie ein. Der Arm wird ab einem Kontrollgerät bedient und verfügt über eine rotierende Basis, einen bewegbaren Ellbogen, ein bewegbares Handgelenk und eine funktionelle Hand. Der eingebaute Scheinwerfer ist praktisch bei Anwendung im Dunkeln.44,97 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Joy-it Roboterarm Bausatz Bausatz Robot02Der "Grab-It" Roboterarm wird in einer besonders stabilen Ausführung gefertigt. Der Rahmen des Arms besteht aus sehr robustem, schwarz eloxiertem Aluminium. Zum Lieferumfang gehören 6 PWM gesteuerte Servomotoren die auf eine Belastung von bis zu 20 kg/cm ausgelegt sind. Hierdurch ergeben sich ein sehr großer Einsatzbereich und genügend Leistungsreserven für Ihre Projekte. Die Präzesionsklaue ist dem Belastungsradius des Arms angepasst und ebenso stark belastbar. Der Arm wird auf dem mitgelieferten, gelagerten Drehteller (360 Grad) montiert, welcher wiederum auf einer 28,5 x 16cm großen Grundplatte fixiert wird. Auf jener sind bereits Bohrungen für alle gängigen Einpaltinencomputer und Entwicklerboards (Raspberry, BananaPi, Arduino usw.) vorhanden. Für eine einfache und präzise Ansteuerung des Roboterarms empfehlen wir die Motorpi (Artikel: 1527411, Raspberry) oder die Motorino (Artikel: 1527412, Arduino).149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Whadda-Roboterarm-Bausatz-KSR10
-
Whadda Laufroboter Bausatz Bausatz WSAK127Dieses Mini-Insekt in Form eines Käfers ist immer hungrig nach Licht und geht darauf zu. Bei völliger Dunkelheit stoppt er. Über die einstellbare Lichtempfindlichkeit kannst du sein Verhalten kontrollieren.Die LED-Augen zeigen die Fahrtrichtung an. Der Lötbausatz verfügt über zwei Subminiaturmotoren mit offenem Chassis und wird mit zwei 1.5 V AAA-Batterien betrieben (nicht im Lieferumfang enthalten).13,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Whadda WSL197 LED BausatzLöte die MK197 und baue eine personalisierte LED-Kugel zusammen, die sich bei Dunkelheit einschaltet. Einmal gelötet wechselt die LED-Kugel die Farbe und leuchtet in Rot, Grün, Blau. Lass deiner Fantasie freien Lauf und verwende diese Kugel als Weihnachtsbeleuchtung oder als Dekoration im Garten. Dieser Lötbausatz schaltet bei Dämmerung ein. Die Stromversorgung erfolgt über eine 3 V CR2032-Knopfzelle (nicht im Lieferumfang enthalten).7,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie programmiert man einen Roboterarm?
Um einen Roboterarm zu programmieren, muss man zunächst die Bewegungen und Aktionen definieren, die der Arm ausführen soll. Dies kann durch das Schreiben von Code oder das Verwenden einer speziellen Software erfolgen. Der Code oder die Software wird dann an den Roboterarm übertragen, der die Anweisungen ausführt und die gewünschten Bewegungen ausführt. Es ist wichtig, die richtigen Koordinaten und Bewegungsbereiche festzulegen, um sicherzustellen, dass der Roboterarm korrekt und präzise arbeitet. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.