Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Whadda-WSSA170-LED-Bausatz
Top-Angebote
Produkte zum Begriff Whadda-WSSA170-LED-Bausatz:
-
Whadda WSL197 LED BausatzLöte die MK197 und baue eine personalisierte LED-Kugel zusammen, die sich bei Dunkelheit einschaltet. Einmal gelötet wechselt die LED-Kugel die Farbe und leuchtet in Rot, Grün, Blau. Lass deiner Fantasie freien Lauf und verwende diese Kugel als Weihnachtsbeleuchtung oder als Dekoration im Garten. Dieser Lötbausatz schaltet bei Dämmerung ein. Die Stromversorgung erfolgt über eine 3 V CR2032-Knopfzelle (nicht im Lieferumfang enthalten).7,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
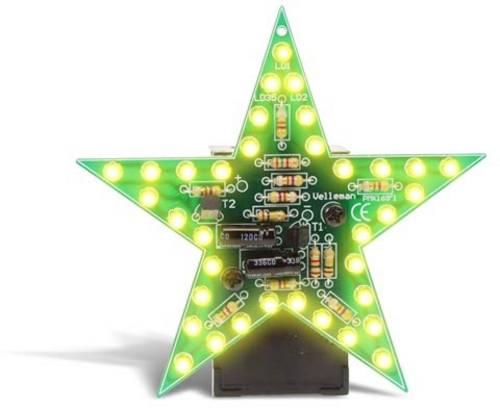
Whadda WSSA169Y LED BausatzEntdecken Sie die festliche Magie mit unserem blinkenden gelben LED-Stern! Dieses Jahresend-Gadget bietet 35 LEDs, sichere Batteriebetrieb und die Wahl zwischen blinkendem oder statischem Licht. Hängen Sie ihn auf oder stellen Sie ihn auf Ihren Schreibtisch für eine bezaubernde Atmosphäre. Einfach zu montieren und geeignet für mehrere Kits für einen größeren Effekt. Ideal für die Verwendung im Auto (12V). Bringen Sie die Feiertage mit diesem kompakten Stern zum Leben!9,68 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
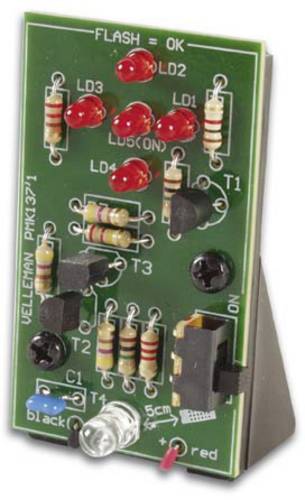
Whadda WSHA137 LED BausatzDer IR-Fernbedienungstester ist die einfachste Möglichkeit, zu überprüfen, ob Ihre Fernbedienungen ordnungsgemäß funktionieren. Mit seinem benutzerfreundlichen Design richten Sie einfach die Fernbedienung auf den Sensor und drücken eine Taste. Vier blinkende LEDs zeigen deutlich an, ob die Fernbedienung Signale sendet. Dieser praktische Tester funktioniert mit einer 9-Volt-Batterie (nicht im Lieferumfang enthalten) und hat einen geringen Energieverbrauch. Es ist ein unverzichtbares Werkzeug für den Heimgebrauch.6,57 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Whadda-WSSA170-LED-Bausatz:
-
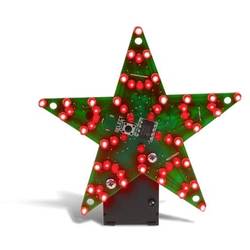
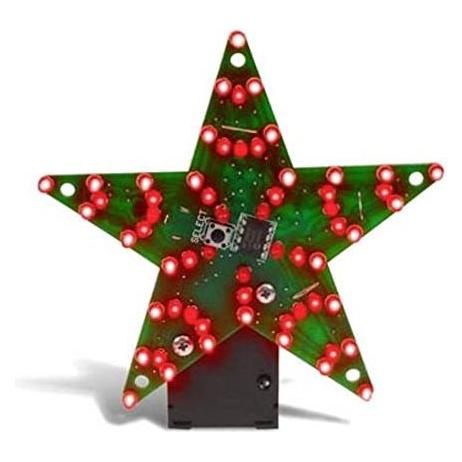
Whadda WSSA170 LED Bausatz Ausführung (Bausatz/Baustein): BausatzDieser große Stern verfügt über satte 60 LEDs und wird von einem Mikroprozessor gesteuert, um 24 verschiedene Animationen zu erzielen. Neben roten LEDs sind auch gelbe LEDs enthalten, um einen Stern in Ihrer eigenen Farbmischung zu erstellen. Dank des mitgelieferten Batteriehalters kann der Stern auf einem Tisch oder Schreibtisch platziert werden, eignet sich aber auch hervorragend zum Aufhängen in einem Baum oder vor dem Fenster. Funktioniert mit einem optionalen externen Netzadapter oder einer Standard-9V-Batterie (nicht im Lieferumfang enthalten).23,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Whadda WSL197 LED BausatzLöte die MK197 und baue eine personalisierte LED-Kugel zusammen, die sich bei Dunkelheit einschaltet. Einmal gelötet wechselt die LED-Kugel die Farbe und leuchtet in Rot, Grün, Blau. Lass deiner Fantasie freien Lauf und verwende diese Kugel als Weihnachtsbeleuchtung oder als Dekoration im Garten. Dieser Lötbausatz schaltet bei Dämmerung ein. Die Stromversorgung erfolgt über eine 3 V CR2032-Knopfzelle (nicht im Lieferumfang enthalten).7,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Whadda-WSSA170-LED-Bausatz
-
Whadda WSSA169Y LED BausatzEntdecken Sie die festliche Magie mit unserem blinkenden gelben LED-Stern! Dieses Jahresend-Gadget bietet 35 LEDs, sichere Batteriebetrieb und die Wahl zwischen blinkendem oder statischem Licht. Hängen Sie ihn auf oder stellen Sie ihn auf Ihren Schreibtisch für eine bezaubernde Atmosphäre. Einfach zu montieren und geeignet für mehrere Kits für einen größeren Effekt. Ideal für die Verwendung im Auto (12V). Bringen Sie die Feiertage mit diesem kompakten Stern zum Leben!9,68 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Whadda WSHA137 LED BausatzDer IR-Fernbedienungstester ist die einfachste Möglichkeit, zu überprüfen, ob Ihre Fernbedienungen ordnungsgemäß funktionieren. Mit seinem benutzerfreundlichen Design richten Sie einfach die Fernbedienung auf den Sensor und drücken eine Taste. Vier blinkende LEDs zeigen deutlich an, ob die Fernbedienung Signale sendet. Dieser praktische Tester funktioniert mit einer 9-Volt-Batterie (nicht im Lieferumfang enthalten) und hat einen geringen Energieverbrauch. Es ist ein unverzichtbares Werkzeug für den Heimgebrauch.6,57 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
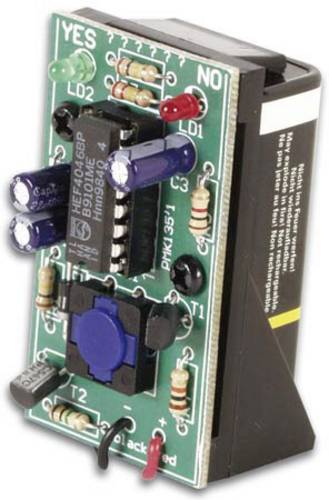
Whadda WSG135 LED BausatzSchnelle Entscheidungshilfe für Ja/Nein-Fragen mit unserem Elektronischen Beslisser. Dieses praktische Tool ist ideal für Unentschlossene und bietet direkte Unterstützung bei schwierigen Entscheidungen. Drücken Sie einfach den Knopf, und die JA/NEIN-LEDs blinken abwechselnd und verlangsamen sich allmählich, bis nur noch eine LED leuchtet, was Ihnen die endgültige Antwort gibt.8,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
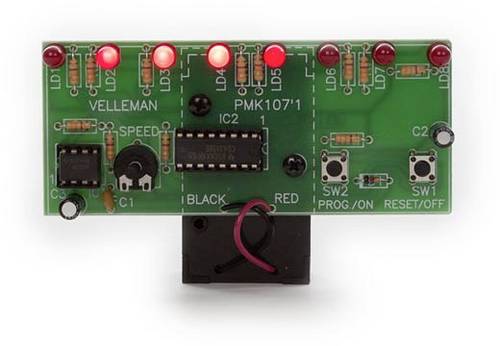
Whadda WSL109 LED BausatzDieser Lernbausatz zum Löten ist ein einfaches Lauflicht mit 8 Leuchtdioden. Mit der Taste PROG schaltest du den Bausatz ein und lassen sich die verschiedenen Effekte auswählen. Die Geschwindigkeit ist über das Potentiometer SPEED einstellbar. Mit der Taste OFF schaltest du das Lauflicht aus und aktivierst du den Standby-Modus. Zum Betrieb wird eine 9-V-Batterie benötigt (nicht im Lieferumfang enthalten).10,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.