Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für White-Shark-FIRECREST-Gaming
Top-Angebote
Produkte zum Begriff White-Shark-FIRECREST-Gaming:
-
White Shark Shark WGH-2442 Butterfly White (Kabellos), Gaming Headset, WeissDer Shark WGH-2442 Butterfly White ist ein hochwertiger Kopfhörer, der ein erstklassiges Hörerlebnis bietet. Highlights: - Ergonomisches Design für hohen Tragekomfort - Hervorragende Klangqualität mit tiefen Bässen und klaren Höhen.28,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie baue ich das B450 F Gaming II mit den Sharkoon Shark Blades ein?
Um das B450 F Gaming II Mainboard mit den Sharkoon Shark Blades Lüftern einzubauen, musst du zuerst die Lüfter an den entsprechenden Lüfteranschlüssen auf dem Mainboard anschließen. Achte dabei auf die richtige Ausrichtung der Lüfterkabel. Anschließend befestigst du die Lüfter mit den mitgelieferten Schrauben oder Halterungen an den vorgesehenen Montagepunkten im Gehäuse. Vergewissere dich, dass die Lüfter richtig sitzen und gut belüftet sind, um eine optimale Kühlung zu gewährleisten. **
Top-Angebote
Produkte zum Begriff White-Shark-FIRECREST-Gaming:
-
White Shark FIRECREST Gaming headset - SchwarzFirecrest legt den Schwerpunkt auf geringes Gewicht und atmungsaktive Materialien. Sein federleichter Kunststoffrahmen ist hochflexibel, und das Headset wiegt insgesamt nur 158.5 Gramm, was es zu einem der leichtesten kabellosen Headsets macht, die wir bisher getestet haben. Klarer Sound mit kabelloser Freiheit Genießen Sie immersiven Klang mit 40mm-Treibern und 126 dB Empfindlichkeit für kristallklaren Sound. Mit Bluetooth-Konnektivität und 15 Stunden Akkulaufzeit bietet Firecrest ein wirklich kabelloses Erlebnis auf PC, PS4/5 und Mac. Leichtgewichtiger Komfort für lange Gaming-Sessions Mit nur 160g sorgt der White Shark Firecrest für maximalen Komfort selbst bei Marathon-Gaming-Sessions. Gefertigt aus Eco-Leder und mit faltbarem Design ist er leicht zu verstauen und perfekt für Gamer unterwegs. Vielseitige Kommunikationsfunktionen Ausgestattet mit einem abnehmbaren omnidirektionalen Mikrofon und einem ON/OFF-Schalter garantiert Firecrest klare Kommunikation und mühelose Steuerung - ideal für Gaming und Online-Meetings gleichermaßen.59,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für White-Shark-FIRECREST-Gaming
-
White Shark Shark WGH-2442 Butterfly White (Kabellos), Gaming Headset, WeissDer Shark WGH-2442 Butterfly White ist ein hochwertiger Kopfhörer, der ein erstklassiges Hörerlebnis bietet. Highlights: - Ergonomisches Design für hohen Tragekomfort - Hervorragende Klangqualität mit tiefen Bässen und klaren Höhen.28,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
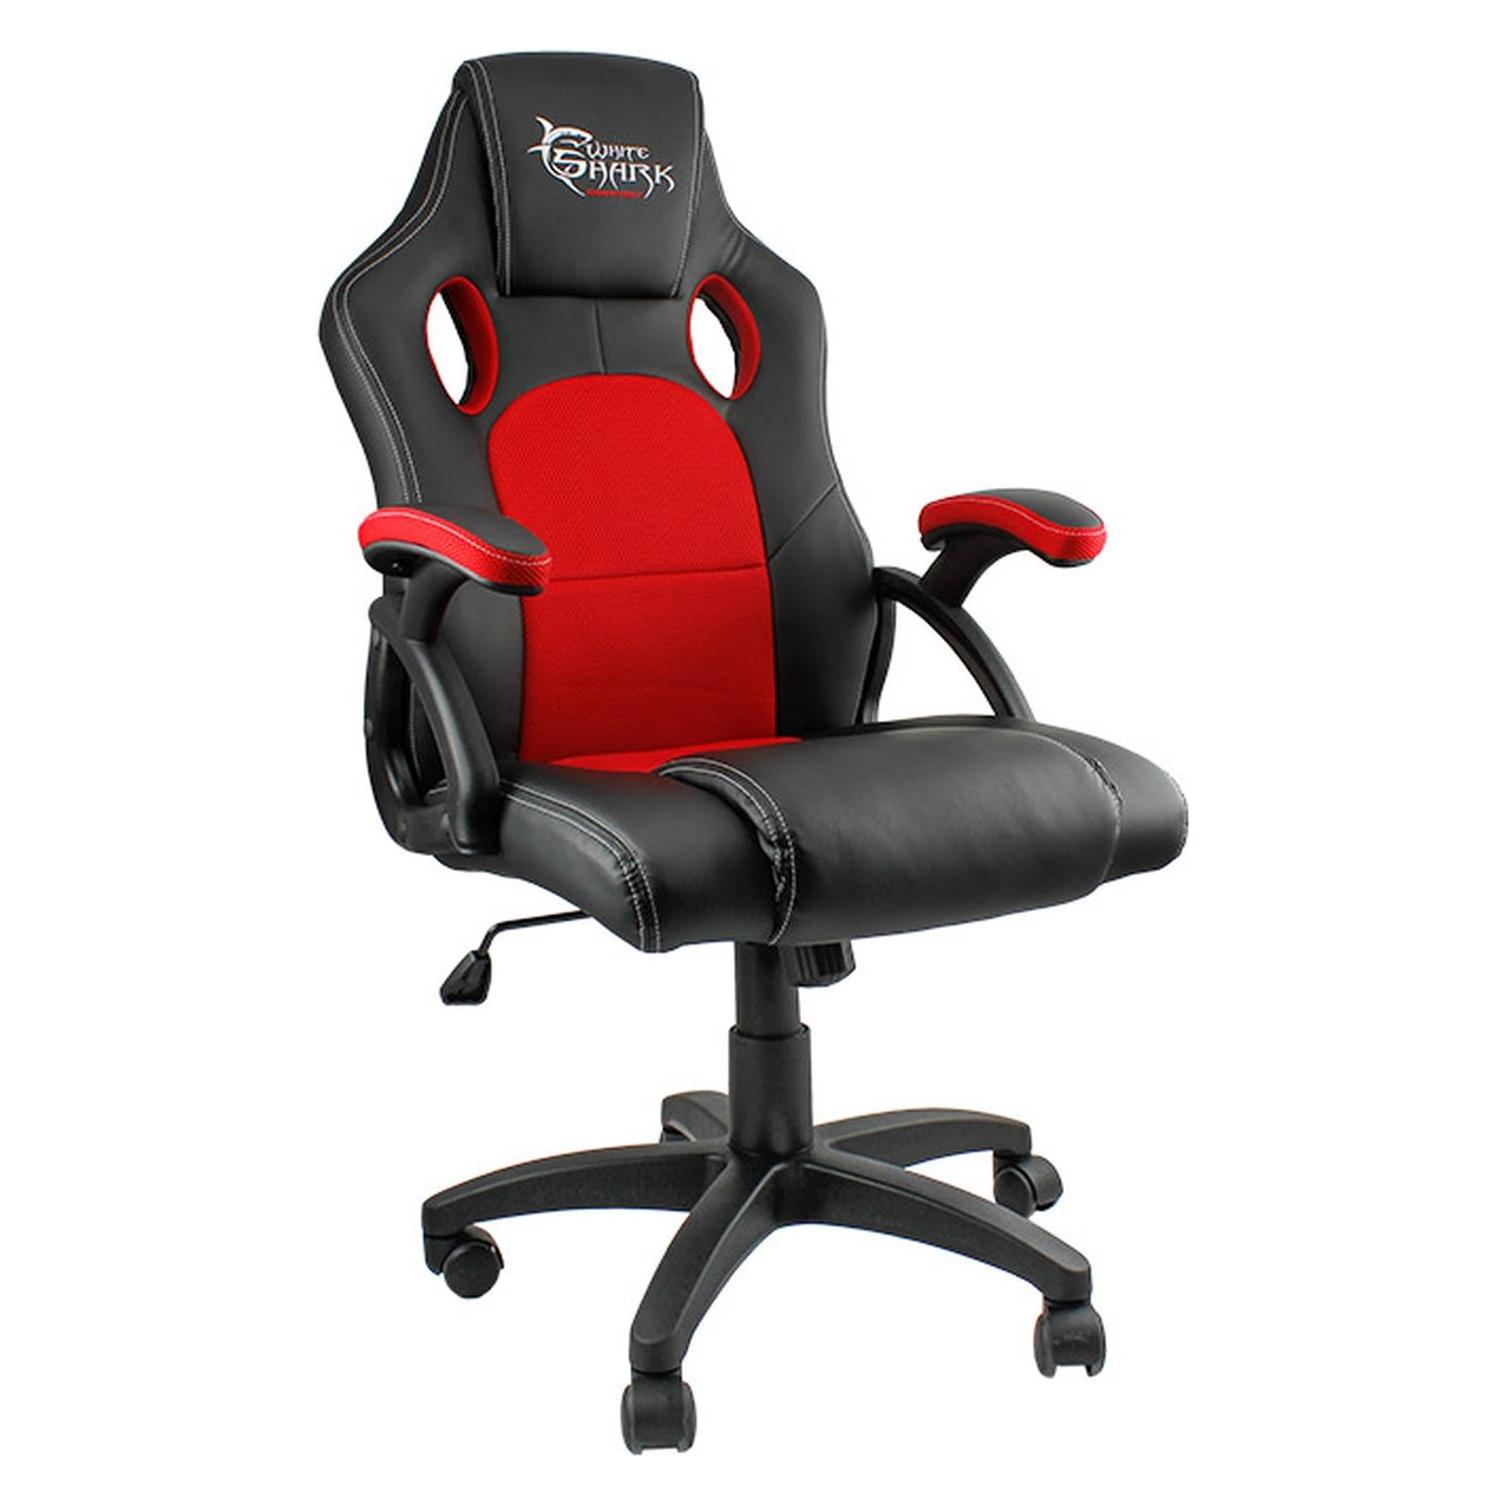
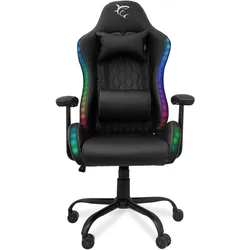
White Shark Indianapolis Gaming Chair, Gaming Stuhl, SchwarzErleben Sie Gaming wie nie zuvor mit dem Indianapolis Gaming-Stuhl von White Shark. Ausgestattet mit RGB-Beleuchtung, festen Armlehnen und Kopf-/Rückenpolstern für ultimativen Komfort. Der schwarze PU-Bezug strahlt Stil aus, während die 180°-Neigung und die verstellbaren Funktionen das Spielerlebnis verbessern. Beleuchten Sie Ihren Raum mit RGB-Licht (Powerbank nicht enthalten). Entfalten Sie Ihr Gaming-Potenzial in diesem ultimativen Thron. Typ: Gaming Gesamthöhe des Sitzes (cm): 47–57 Höhenverstellung: Ja Wippfunktion: Ja Neigbarer Rückenlehne: Ja Neigungswinkel: 90°–180° Art des Fusses: 320 mm, Metall Zylindertyp: Standard-Gasdruckfeder Material: Polyurethan Max. empfohlene Gewichtsbelastung (kg): 120 Farbe: Schwarz.289,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
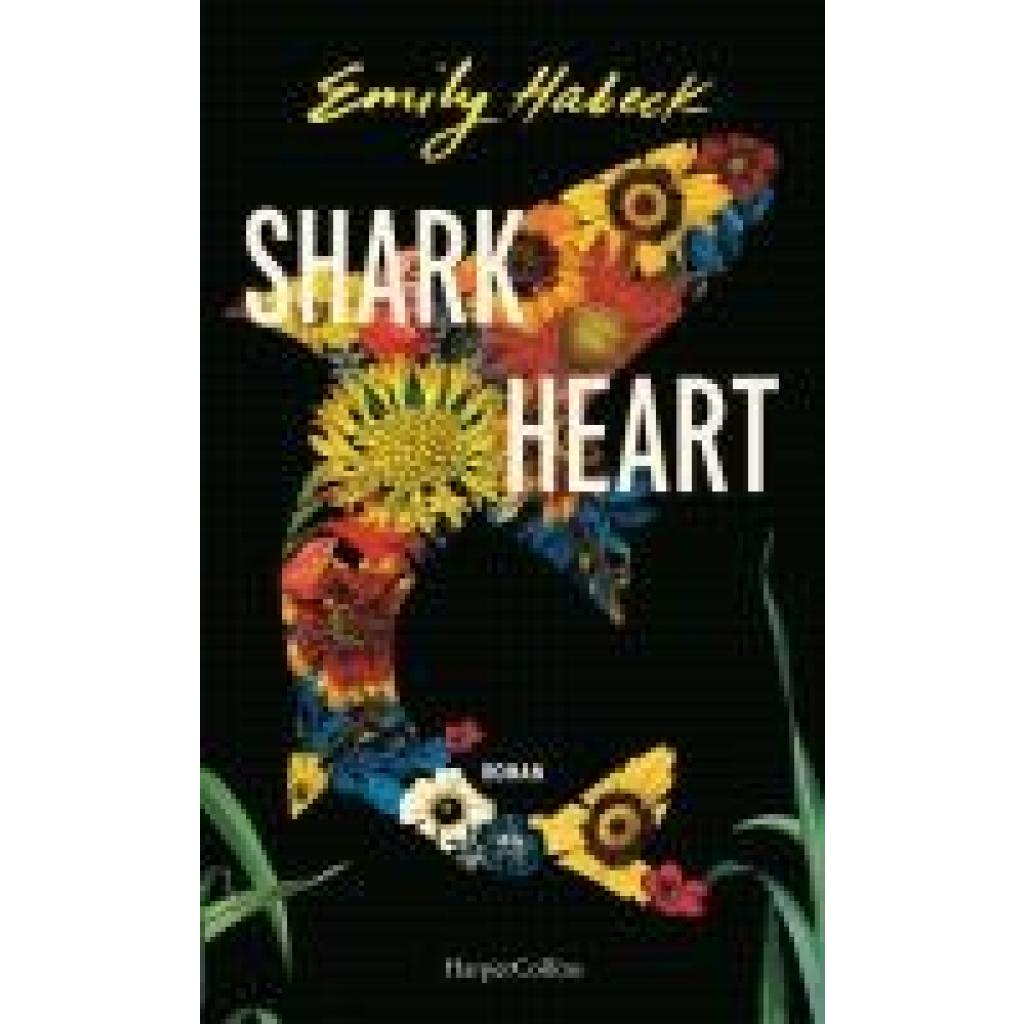
Habeck, Emily: Shark HeartShark Heart , Eine Liebesgeschichte | Magischer Realismus | Einzigartiger Roman über Liebe, Verlust und die Frage nach der Menschlichkeit | Suche nach Freude inmitten von Trauer , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250527, Produktform: Leinen, Autoren: Habeck, Emily, Übersetzung: Beleites, Edith, Seitenzahl/Blattzahl: 448, Themenüberschrift: FICTION / Magical Realism, Keyword: Beziehung; Debüt; Ehe; Fiction; Frauen; Frauenunterhaltung; Gegenwartsliteratur; Geschenk; Liebesgeschichte; Liebeskummer; Love; Magischer Realismus; Mutter; Muttertag; Tochter; Verwandlung; contemporary; couple-goals; experimentell; gehobene Unterhaltung; literary fiction; magical-realism; weibliche Autorin; weißer Hai, Fachschema: Surrealismus, Fachkategorie: Magischer Realismus~Zeitgenössische Liebesromane~Liebesroman (Wholesome Romance)~Familienleben~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Style: Surrealismus, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: HarperCollins Hardcover, Verlag: HarperCollins Hardcover, Produktverfügbarkeit: 02, Länge: 209, Breite: 128, Höhe: 37, Gewicht: 442, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie baue ich das B450 F Gaming II mit den Sharkoon Shark Blades ein?
Um das B450 F Gaming II Mainboard mit den Sharkoon Shark Blades Lüftern einzubauen, musst du zuerst die Lüfter an den entsprechenden Lüfteranschlüssen auf dem Mainboard anschließen. Achte dabei auf die richtige Ausrichtung der Lüfterkabel. Anschließend befestigst du die Lüfter mit den mitgelieferten Schrauben oder Halterungen an den vorgesehenen Montagepunkten im Gehäuse. Vergewissere dich, dass die Lüfter richtig sitzen und gut belüftet sind, um eine optimale Kühlung zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.