Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
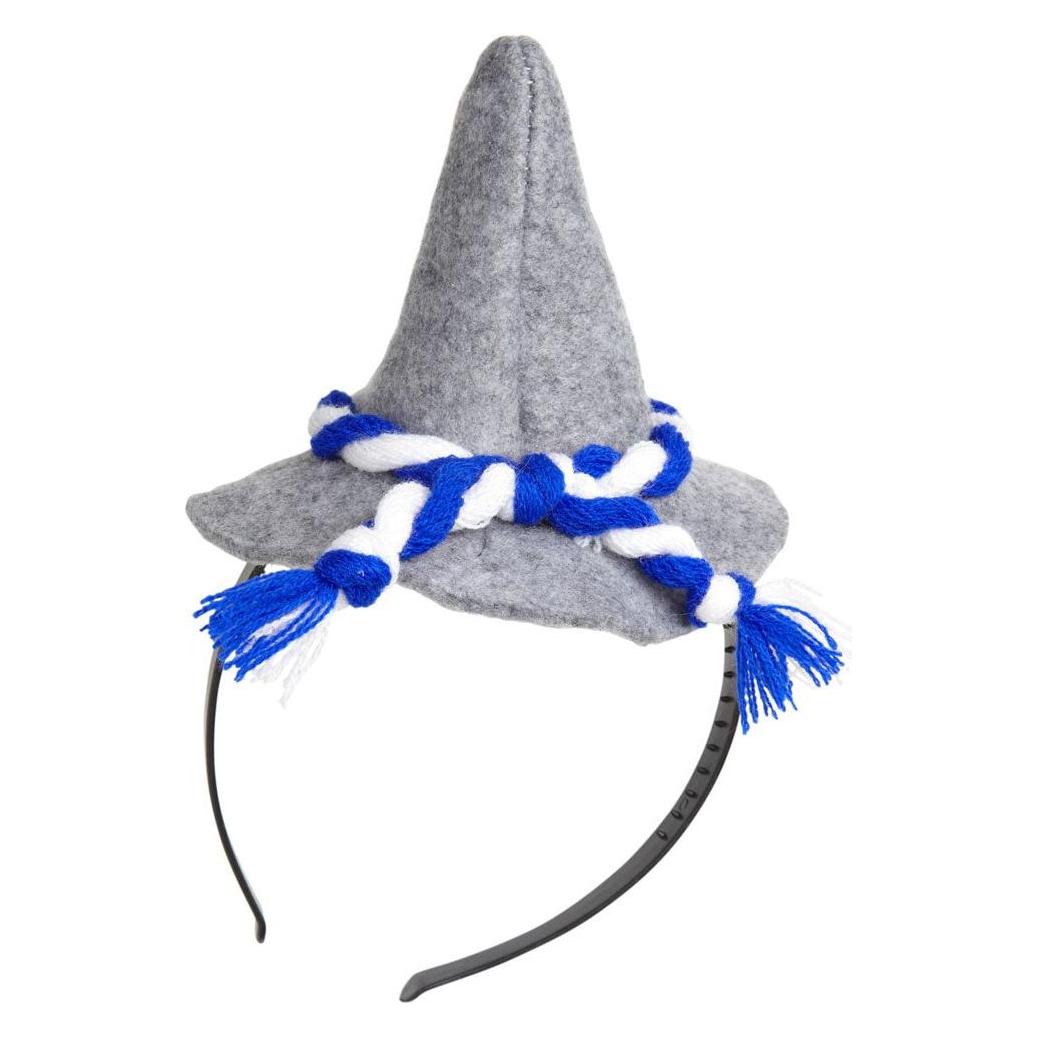
Ähnliche Suchbegriffe für Widmann-Haarreif-Seppelhut-0065E
Top-Angebote
Produkte zum Begriff Widmann-Haarreif-Seppelhut-0065E:
-
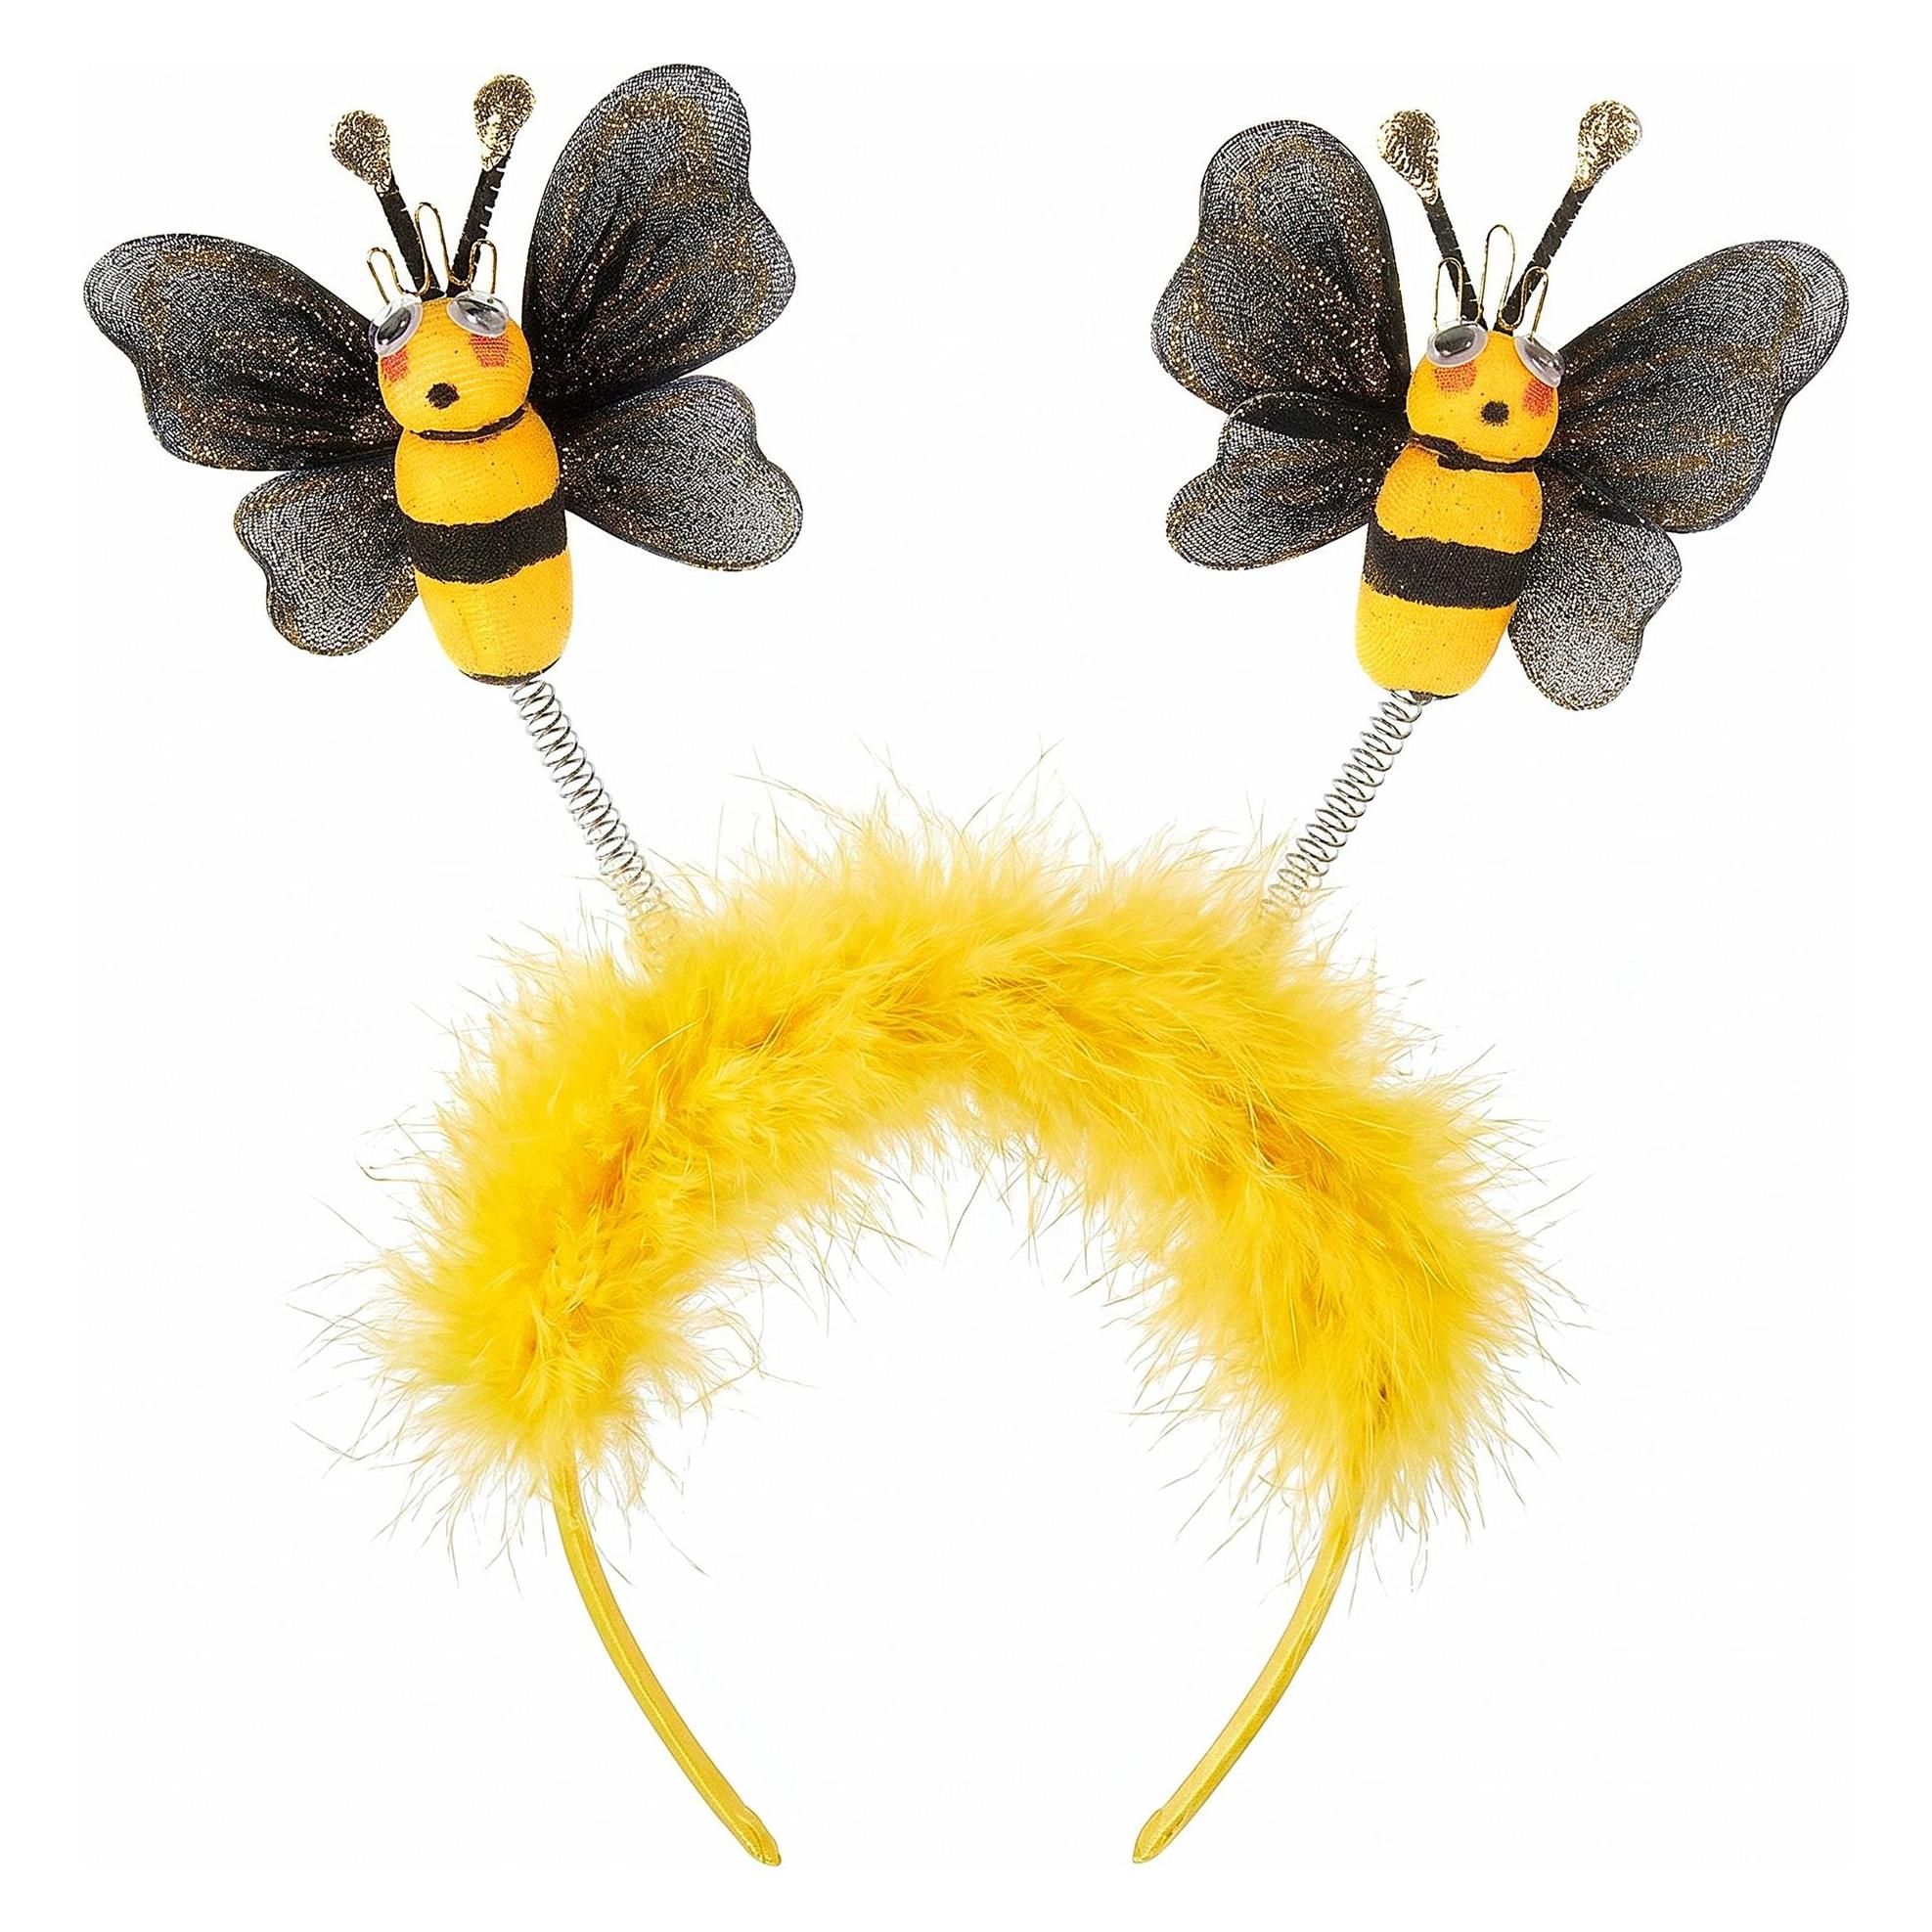
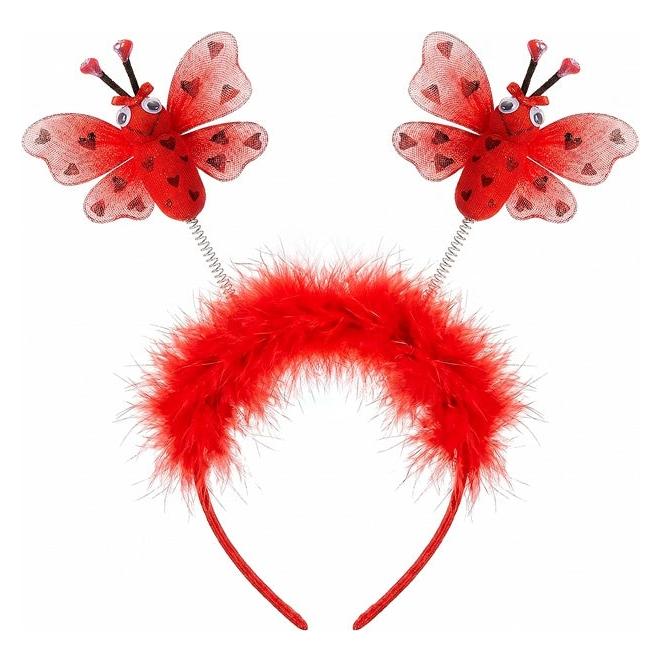
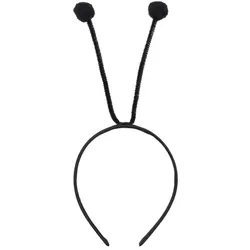
Haarreif "Fühler"Haarreif Fühler – das i-Tüpfelchen für alle kleinen Marienkäfer, Schmetterlinge, Bienen & Co.!Besonderheiten: weicher Stoffbezug, Fühler aus Chenille-Draht mit BommelLieferumfang: HaarreifGrößenhinweis: Universalgröße für Kinder, Fühler 16 cm langDetails: aus KunststoffFarbe: schwarzMaterial: 100 % PolyesterIhr Kind möchte im Fasching als Schmetterling, Biene oder Marienkäfer über den Kinderball flattern? Gute Idee, denn es wird bestimmt zauberhaft in seinem Kostüm aussehen! Und was gehört zum perfekten Insekten-Look unbedingt dazu? Fühler natürlich! Diese hier sind an einem Haarreif angebracht und können einfach auf- und auch wieder abgesetzt werden – so ergänzen Sie spielend jedes Kostüm Schmetterling, Kostüm Biene oder Kostüm Marienkäfer mit den passenden Fühlern.2,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Haarreif "Spinnennetz"Haarreif Spinnennetz – eine Spinne auf dem Kopf? Aber klar doch! Dieses glitzernde Exemplar sieht allerdings viel besser aus als seine lebenden Vorbilder.Besonderheiten: mit Stoffrosen, mit glitzerndem Spinnennetz und silberner GlitzerspinneLieferumfang: HaarreifGrößenhinweis: UniversalgrößeDetails: aus Kunststoff, mit StoffüberzugFarbe: schwarz/silberMaterial: 100 % PolyesterIhr Faschings- oder Halloween-Kostüm ist eigentlich fertig, aber es fehlt noch das Tüpfelchen auf dem i? Dann sollten Sie sich diesen Haarreif einmal genauer ansehen: Mit schwarzen Stoffrosen, silberner Spinne und Spinnennetz dekoriert, ist dieser Haarreif die perfekte Krönung für Ihr Hexen-Kostüm, Ihr La-Catrina-Kostüm oder Ihr Spinnenkostüm. Doch auch einfach so zu einem schlichten schwarzen Outfit kombiniert, erregen Sie an Halloween mit diesem Haarreif gewiss Aufsehen.5,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist das Besteck von Widmann und Sohn wert?
Der Wert des Bestecks von Widmann und Sohn hängt von verschiedenen Faktoren ab, wie zum Beispiel dem Alter, dem Zustand und der Seltenheit des Stücks. Es ist ratsam, eine professionelle Bewertung durch einen Antiquitätenhändler oder Experten für Silberwaren durchführen zu lassen, um einen genauen Wert zu ermitteln. **
Top-Angebote
Produkte zum Begriff Widmann-Haarreif-Seppelhut-0065E:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Widmann-Haarreif-Seppelhut-0065E
-
Haarreif "Fühler"Haarreif Fühler – das i-Tüpfelchen für alle kleinen Marienkäfer, Schmetterlinge, Bienen & Co.!Besonderheiten: weicher Stoffbezug, Fühler aus Chenille-Draht mit BommelLieferumfang: HaarreifGrößenhinweis: Universalgröße für Kinder, Fühler 16 cm langDetails: aus KunststoffFarbe: schwarzMaterial: 100 % PolyesterIhr Kind möchte im Fasching als Schmetterling, Biene oder Marienkäfer über den Kinderball flattern? Gute Idee, denn es wird bestimmt zauberhaft in seinem Kostüm aussehen! Und was gehört zum perfekten Insekten-Look unbedingt dazu? Fühler natürlich! Diese hier sind an einem Haarreif angebracht und können einfach auf- und auch wieder abgesetzt werden – so ergänzen Sie spielend jedes Kostüm Schmetterling, Kostüm Biene oder Kostüm Marienkäfer mit den passenden Fühlern.2,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Haarreif "Spinnennetz"Haarreif Spinnennetz – eine Spinne auf dem Kopf? Aber klar doch! Dieses glitzernde Exemplar sieht allerdings viel besser aus als seine lebenden Vorbilder.Besonderheiten: mit Stoffrosen, mit glitzerndem Spinnennetz und silberner GlitzerspinneLieferumfang: HaarreifGrößenhinweis: UniversalgrößeDetails: aus Kunststoff, mit StoffüberzugFarbe: schwarz/silberMaterial: 100 % PolyesterIhr Faschings- oder Halloween-Kostüm ist eigentlich fertig, aber es fehlt noch das Tüpfelchen auf dem i? Dann sollten Sie sich diesen Haarreif einmal genauer ansehen: Mit schwarzen Stoffrosen, silberner Spinne und Spinnennetz dekoriert, ist dieser Haarreif die perfekte Krönung für Ihr Hexen-Kostüm, Ihr La-Catrina-Kostüm oder Ihr Spinnenkostüm. Doch auch einfach so zu einem schlichten schwarzen Outfit kombiniert, erregen Sie an Halloween mit diesem Haarreif gewiss Aufsehen.5,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
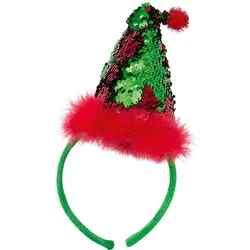
Haarreif "Weihnachtsmütze"Haarreif Weihnachtsmütze – ein süßes Accessoire für den Besuch auf dem Adventsmarkt oder der Weihnachtsfeier!Besonderheiten: mit Marabu-Besatz, mit angenähten Wendepailletten, mit Glitzer-PomponLieferumfang: HaarreifGrößenhinweis: UniversalgrößeDetails: Haarreif aus Kunststoff, mit weichem StoffüberzugFarbe: grün/rotAchtung: Enthält nichttextile Teile tierischen Ursprungs (Federn)!Wir lieben Weihnachten! Und gerne darf es auch am Fest der Feste bunt und witzig zugehen! Wie wäre es da mit diesem Haarreif mit glitzerndem Mini-Weihnachtsmann-Mützchen? Mit diesem Accessoire verbreiten Sie sowohl auf dem Weihnachtsmarkt als auch auf der Weihnachtsfeier gute Laune und werden schon von weitem erkannt.5,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Haarreif "Kuh"Haarreif Kuh – und die Kuh ist vom Eis geholt: Im Nu verwandeln Sie sich in ein prächtiges Weidetier und das Kostümproblem löst sich in Luft auf – muuuuh!Besonderheiten: wattierte Hörner und OhrenLieferumfang: HaarreifGrößenhinweis: Hornlänge 10,5 cm, Ohrenlänge 8 cmDetails: mit Plüsch überzogener Kunststoff-HaarreifFarbe: weiß/schwarzStoffart: PlüschMaterial: 100 % PolyesterSo richtig tierisch wird Ihr Kostüm, wenn Sie ihm mit diesem hübschen Kuh-Haarreif den letzten Schliff verleihen. Der plüschige Haarreif ist ein toller Hingucker und verwandelt mit wenig anderen Accessoires schon schlichte Alltagskleidung in ein echt kuh-les Tierkostüm! Auch zum Gruppenkostüm oder als witziges Accessoire im Straßenfasching ist der Kuh-Haarreif deshalb ein absolutes Must-have.5,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist das Besteck von Widmann und Sohn wert?
Der Wert des Bestecks von Widmann und Sohn hängt von verschiedenen Faktoren ab, wie zum Beispiel dem Alter, dem Zustand und der Seltenheit des Stücks. Es ist ratsam, eine professionelle Bewertung durch einen Antiquitätenhändler oder Experten für Silberwaren durchführen zu lassen, um einen genauen Wert zu ermitteln. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.