Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Wild-Republic-25411-25411
Top-Angebote
Produkte zum Begriff Wild-Republic-25411-25411:
-
Neuesbad Wannenträger für Bette superflach 190x90x3,5 SD 25411Neuesbad Wannenträger für Bette superflach 190x90x3,5 Ihre Vorteile schall- und wärmedämmend inklusive Wandabstandsleisten und Kunststoffbefestigungsstiften ✓ Hergestellt in Deutschland Wannen- und Duschwannenträger ersetzen das konventionelle Abmauern zum Installieren einer Wanne oder Duschwanne. Sie sind Formteile aus hochwertigem Polystyrol-Hartschaum und unterliegen somit keiner allgemeinen bauaufsichtlichen Prüfung. Die Herstellung erfolgt in Anlehnung an die DIN EN 13163 (Wärmedämmstoffe für Gebäude - werkmäßig hergestellte Produkte aus expandiertem Polystyrol, EPS-Spezifikation). Grundlage für Maßgestaltung und Belastung der Wannen- und Duschwannnenträger ist die DIN EN 249 und die DIN EN 198. Die Wanne oder Duschwanne sitzt perfekt, da der Träger den entsprechenden Bade- und Duschwannen aus Stahl, Acryl oder Mineralwerkstoff als Formteil beziehungsweise Konfektionsteil angepasst wird. Der rationelle Einbau garantiert eine sichere Koordination auf der Baustelle und spart dadurch Zeit und Geld. Neben dem geringen Zeitaufwand bei der Montage bietet der Wannen- und Duschwannenträger eine befliesungsfertige Oberfläche ohne Trocknungszeiten. Aufwendiges und schmutzintensives Abmauern entfällt. Das Material des Wannen- oder Duschwannenträgers bietet zudem wärmedämmende Eigenschaften. Optional kann zusätzlich eine schallschutztechnische Ausrüstung installiert werden. Mitgeliefertes Montagezubehör gewährleistet Systemsicherheit. Optional ist der Einbau von Waschmaschinenanschlüssen möglich. Bade- und Duschwannenträger in Verbindung mit einer Acrylwanne oder -duschwanne erfüllen bei fachgerechtem Einbau ohne zusätzliche Maßnahmen die Mindestanforderung im Schallschutz nach DIN 4109 und VDI 4100 (siehe Prüfberichte P-BA 286/2014 für Wannenträger mit Acrylwanne und P-BA 287/2014 für Wannenträger mit Acrylduschwanne).Mitgelieferte Einbauanleitungen demonstrieren die fach- und DIN-gerechte Montage der Träger auf der Baustelle. Keine besonderen Verwendungshinweise notwendig, Keine besonderen Verabeitungshinweise oder Spezialwerkzeuge erforderlich. Technische Daten Artikelnummer NBSD25411 Länge 1870 mm Breite 770 mm Höhe 130 mm Passend für Bette Ultra Gewicht 2,2 kg EAN 4029209254119 Herkunft DE291,41 €*Versand: 59,00 €Sichere Weiterleitung zum Anbieter
-
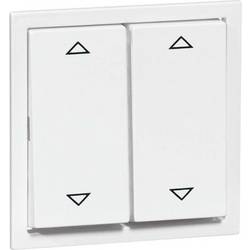
PEHA by Honeywell Abdeckung Wippe Weiß 25411 1 St.Ausführung zweiteilige Wippe Aufdruck/Kennzeichnung Symbol "Pfeile" Verwendung Schalter/Taster Geeignet für Bussystem-Tasterankopplung ja Befestigungsart Klemm-/Schraubbefestigung Kontrollfenster/Lichtauslass nein Werkstoff Kunststoff Werkstoffgüte Thermoplast Halogenfrei ja Oberflächenschutz unbehandelt Ausführung der Oberfläche glänzend Farbe weiß RAL-Nummer (ähnlich) 9010 Mit Beschriftungsfeld nein Mit austauschbarer Linse/Symbol nein Geeignet für Schutzart (IP) IP209,47 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Wild-Republic-25411-25411:
-
Neuesbad Wannenträger für Bette superflach 190x90x3,5 SD 25411Neuesbad Wannenträger für Bette superflach 190x90x3,5 Ihre Vorteile schall- und wärmedämmend inklusive Wandabstandsleisten und Kunststoffbefestigungsstiften ✓ Hergestellt in Deutschland Wannen- und Duschwannenträger ersetzen das konventionelle Abmauern zum Installieren einer Wanne oder Duschwanne. Sie sind Formteile aus hochwertigem Polystyrol-Hartschaum und unterliegen somit keiner allgemeinen bauaufsichtlichen Prüfung. Die Herstellung erfolgt in Anlehnung an die DIN EN 13163 (Wärmedämmstoffe für Gebäude - werkmäßig hergestellte Produkte aus expandiertem Polystyrol, EPS-Spezifikation). Grundlage für Maßgestaltung und Belastung der Wannen- und Duschwannnenträger ist die DIN EN 249 und die DIN EN 198. Die Wanne oder Duschwanne sitzt perfekt, da der Träger den entsprechenden Bade- und Duschwannen aus Stahl, Acryl oder Mineralwerkstoff als Formteil beziehungsweise Konfektionsteil angepasst wird. Der rationelle Einbau garantiert eine sichere Koordination auf der Baustelle und spart dadurch Zeit und Geld. Neben dem geringen Zeitaufwand bei der Montage bietet der Wannen- und Duschwannenträger eine befliesungsfertige Oberfläche ohne Trocknungszeiten. Aufwendiges und schmutzintensives Abmauern entfällt. Das Material des Wannen- oder Duschwannenträgers bietet zudem wärmedämmende Eigenschaften. Optional kann zusätzlich eine schallschutztechnische Ausrüstung installiert werden. Mitgeliefertes Montagezubehör gewährleistet Systemsicherheit. Optional ist der Einbau von Waschmaschinenanschlüssen möglich. Bade- und Duschwannenträger in Verbindung mit einer Acrylwanne oder -duschwanne erfüllen bei fachgerechtem Einbau ohne zusätzliche Maßnahmen die Mindestanforderung im Schallschutz nach DIN 4109 und VDI 4100 (siehe Prüfberichte P-BA 286/2014 für Wannenträger mit Acrylwanne und P-BA 287/2014 für Wannenträger mit Acrylduschwanne).Mitgelieferte Einbauanleitungen demonstrieren die fach- und DIN-gerechte Montage der Träger auf der Baustelle. Keine besonderen Verwendungshinweise notwendig, Keine besonderen Verabeitungshinweise oder Spezialwerkzeuge erforderlich. Technische Daten Artikelnummer NBSD25411 Länge 1870 mm Breite 770 mm Höhe 130 mm Passend für Bette Ultra Gewicht 2,2 kg EAN 4029209254119 Herkunft DE291,41 €*Versand: 59,00 €Sichere Weiterleitung zum Anbieter
-
PEHA by Honeywell Abdeckung Wippe Weiß 25411 1 St.Ausführung zweiteilige Wippe Aufdruck/Kennzeichnung Symbol "Pfeile" Verwendung Schalter/Taster Geeignet für Bussystem-Tasterankopplung ja Befestigungsart Klemm-/Schraubbefestigung Kontrollfenster/Lichtauslass nein Werkstoff Kunststoff Werkstoffgüte Thermoplast Halogenfrei ja Oberflächenschutz unbehandelt Ausführung der Oberfläche glänzend Farbe weiß RAL-Nummer (ähnlich) 9010 Mit Beschriftungsfeld nein Mit austauschbarer Linse/Symbol nein Geeignet für Schutzart (IP) IP209,47 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Wild-Republic-25411-25411
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.