Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Wir-waren-Charlie-Taschenbuch
Top-Angebote
Produkte zum Begriff Wir-waren-Charlie-Taschenbuch:
-
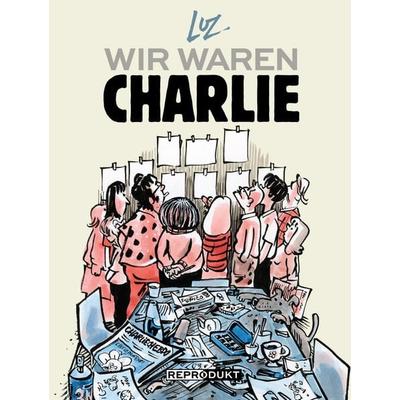
Luz: Wir waren CharlieWir waren Charlie , In seinen Träumen begegnet der ehemalige "Charlie Hebdo"-Zeichner Luz seinen früheren Kollegen, die bei dem Terroranschlag vom 7. Januar 2015 ums Leben kamen. Er selbst entging dem Massaker nur durch Zufall, denn er hatte an dem Tag Geburtstag und kam zu spät in die Redaktion. In einer langen, schlaflosen Nacht lässt er seine Zeit bei der französischen Satirezeitung wieder aufleben: die Persönlichkeiten, die es prägten, die hitzigen Diskussionen - und natürlich den Humor, die raffinierten Pointen wie die beiläufigen Zoten. Luz zeichnet ein intimes, ungeschminktes und höchst lebendiges Porträt von "Charlie Hebdo" vor dem Anschlag: die getriebenen, idealistischen Journalisten und die begabten Künstler der Redaktion, kritische Geister, Respektlosigkeiten und Tabubrüche, politische Debatten und verlorene Kämpfe. Ganz nebenbei entfaltet er dabei ein Panorama Frankreichs in den Neunziger- und Nullerjahren. , Weitere Differentialteile > Differentiale & Teile , Erscheinungsjahr: 20190911, Autoren: Luz, Übersetzung: Piot, Vincent Julien~Bartsch, Karola~Müller, Tobias, Seitenzahl/Blattzahl: 314, Keyword: Attentat; Cabu; Charlie Hebdo; Paris; Salafiismus; Satire; Terrorismus, Fachschema: Comic / Graphic Novel~Graphic Novel~Satire, Fachkategorie: Europäische Graphic Novels, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 226, Breite: 173, Höhe: 45, Gewicht: 985, Produktform: Kartoniert, Genre: Belletristik,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Dürfen wir nicht aufhören, die Charlie Charlie Challenge zu machen?
Die Entscheidung, die Charlie Charlie Challenge fortzusetzen oder aufzuhören, liegt letztendlich bei jedem Einzelnen. Es ist jedoch wichtig zu beachten, dass diese Art von Spiel oft als Aberglaube oder als einfacher Trick angesehen wird und keine tatsächliche Verbindung zu übernatürlichen Kräften hat. Es ist ratsam, sich bewusst zu sein, dass solche Spiele möglicherweise Angst oder Unbehagen verursachen können und dass es wichtig ist, die eigenen Grenzen zu respektieren. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Kreuzen wir unsere Schwerter nicht, Taahm Charlie?
Nein, Charlie, lassen wir unsere Schwerter ruhen und finden eine friedliche Lösung für unser Problem. Gewalt ist selten die beste Antwort und es ist wichtig, dass wir respektvoll miteinander umgehen und versuchen, eine Einigung zu finden. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Wir-waren-Charlie-Taschenbuch:
-
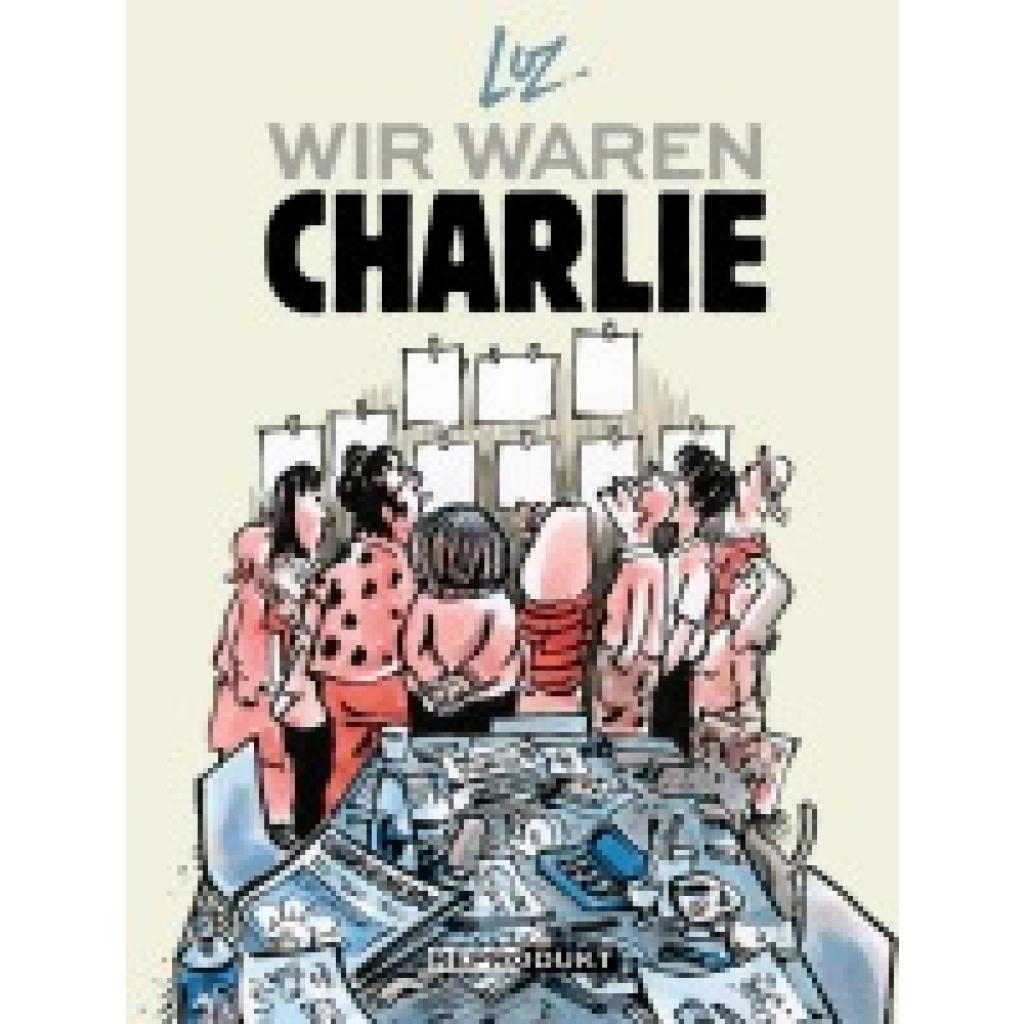
Wir waren Charlie, Comics + Manga von Luz"Wir waren Charlie" ist ein eindrucksvoller Cartoon, der die Erlebnisse des ehemaligen "Charlie Hebdo"-Zeichners Luz nach dem verheerenden Terroranschlag vom 7. Januar 2015 thematisiert. In seinen Träumen trifft Luz auf seine verstorbenen Kollegen und reflektiert über die Zeit bei der Satirezeitschrift, die durch ihren scharfen Humor und ihre kritischen Stimmen geprägt war. Der Comic bietet einen tiefen Einblick in die Persönlichkeiten und die leidenschaftlichen Diskussionen, die die Redaktion ausmachten. Luz gelingt es, ein lebendiges und ungeschöntes Porträt der kreativen Köpfe zu zeichnen, die für ihre Überzeugungen kämpften und Tabus brachen. Gleichzeitig entfaltet sich ein Panorama der gesellschaftlichen und politischen Landschaft Frankreichs in den 90er und 2000er Jahren, das den Leser zum Nachdenken anregt.29,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Luz: Wir waren CharlieWir waren Charlie , In seinen Träumen begegnet der ehemalige "Charlie Hebdo"-Zeichner Luz seinen früheren Kollegen, die bei dem Terroranschlag vom 7. Januar 2015 ums Leben kamen. Er selbst entging dem Massaker nur durch Zufall, denn er hatte an dem Tag Geburtstag und kam zu spät in die Redaktion. In einer langen, schlaflosen Nacht lässt er seine Zeit bei der französischen Satirezeitung wieder aufleben: die Persönlichkeiten, die es prägten, die hitzigen Diskussionen - und natürlich den Humor, die raffinierten Pointen wie die beiläufigen Zoten. Luz zeichnet ein intimes, ungeschminktes und höchst lebendiges Porträt von "Charlie Hebdo" vor dem Anschlag: die getriebenen, idealistischen Journalisten und die begabten Künstler der Redaktion, kritische Geister, Respektlosigkeiten und Tabubrüche, politische Debatten und verlorene Kämpfe. Ganz nebenbei entfaltet er dabei ein Panorama Frankreichs in den Neunziger- und Nullerjahren. , Weitere Differentialteile > Differentiale & Teile , Erscheinungsjahr: 20190911, Autoren: Luz, Übersetzung: Piot, Vincent Julien~Bartsch, Karola~Müller, Tobias, Seitenzahl/Blattzahl: 314, Keyword: Attentat; Cabu; Charlie Hebdo; Paris; Salafiismus; Satire; Terrorismus, Fachschema: Comic / Graphic Novel~Graphic Novel~Satire, Fachkategorie: Europäische Graphic Novels, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 226, Breite: 173, Höhe: 45, Gewicht: 985, Produktform: Kartoniert, Genre: Belletristik,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Dürfen wir nicht aufhören, die Charlie Charlie Challenge zu machen?
Die Entscheidung, die Charlie Charlie Challenge fortzusetzen oder aufzuhören, liegt letztendlich bei jedem Einzelnen. Es ist jedoch wichtig zu beachten, dass diese Art von Spiel oft als Aberglaube oder als einfacher Trick angesehen wird und keine tatsächliche Verbindung zu übernatürlichen Kräften hat. Es ist ratsam, sich bewusst zu sein, dass solche Spiele möglicherweise Angst oder Unbehagen verursachen können und dass es wichtig ist, die eigenen Grenzen zu respektieren. **
Ähnliche Suchbegriffe für Wir-waren-Charlie-Taschenbuch
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Kreuzen wir unsere Schwerter nicht, Taahm Charlie?
Nein, Charlie, lassen wir unsere Schwerter ruhen und finden eine friedliche Lösung für unser Problem. Gewalt ist selten die beste Antwort und es ist wichtig, dass wir respektvoll miteinander umgehen und versuchen, eine Einigung zu finden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.