Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Womit-haben-wir-das
Top-Angebote
Produkte zum Begriff Womit-haben-wir-das:
-
Remenyi, Matthias: Damit wir das Leben habenDamit wir das Leben haben , Predigten von Hoffnung in herausfordernden Zeiten , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240610, Produktform: Leinen, Autoren: Remenyi, Matthias, Seitenzahl/Blattzahl: 272, Keyword: Fundamentaltheologie; Gegenwart; Glaube und Vernunft; Gottesdienstgestaltung; Gottesdienstvorbereitung; Hoffnung; Katholische Theologie; Predigten; Predigthilfe; Predigtvorbereitung; biblische Theologie, Fachschema: Christentum / Glaube, Bekenntnis~Gottesdienst / Predigt~Homiletik / Predigt~Predigt~Gottesdienst~Theologie, Fachkategorie: Christliches Leben und christliche Praxis~Predigten~Theologie, Warengruppe: HC/Praktische Theologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 142, Höhe: 25, Gewicht: 446, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Womit beschäftigen wir uns hier?
Hier beschäftigen wir uns mit dem Austausch von Informationen und dem Beantworten von Fragen in deutscher Sprache. Unser Ziel ist es, den Nutzern bei ihren Anliegen zu helfen und sie bestmöglich zu unterstützen. Wir bieten Unterstützung in verschiedenen Themenbereichen und versuchen, auf jede Frage so gut wie möglich einzugehen. Unsere Aufgabe ist es, den Nutzern eine angenehme und hilfreiche Erfahrung zu bieten. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Womit-haben-wir-das:
-
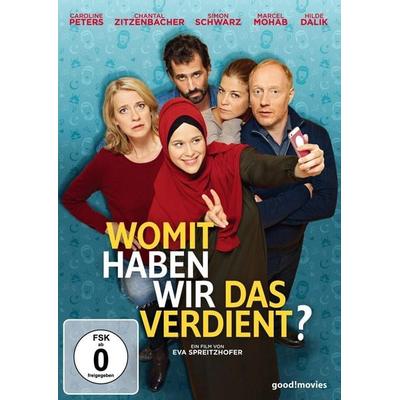
Womit haben wir das verdient?, DVDFür Die Wienerin Wanda (caroline Peters), Überzeugte Atheistin Und Feministin, Wird Ihr Schlimmster Albtraum Wahr, Als Ihre Teenagertochter Nina Zum Islam Konvertiert, Von Nun An Fatima Heißen Und Schleier Tragen Möchte. Wandas Wunderbare Welt Des...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Das haben wir nicht gewollt, Belletristik von Calla HenkelAls Valentine unerwartet ein Gothic-Hotel in South Carolina erbt, fühlt es sich wie Schicksal an. Denn seit sie, ihre Partnerin Linh, ihr langjähriger Freund und Bandkollege Raul und sein Partner Banner in ihren Vierzigern sind, haben sich ihre Prioritäten verschoben. Schliesslich schafft Val es, die anderen davon zu überzeugen, von Berlin und New York in die Südstaaten zu ziehen, um das heruntergekommene Hotel zu renovieren. Dort wollen sie eine ungewöhnliche Wahlfamilie gründen und alle gemeinsam ein Kind grossziehen. Mit vier Elternteilen müsste niemand seine Identität aufgeben, sie könnten Künstler bleiben und ein erfülltes Leben führen. Doch als die vier sich in ihrem neuen Zuhause einleben und ihre Tochter August zur Welt kommt, geraten die Beziehungen ins Wanken. Am Tag der Hoteleröffnung verwandelt sich der Abend in einen Albtraum: August ist verschwunden. Daraufhin wenden sich die Eltern gegeneinander. Und bald wendet sich die Welt gegen sie.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Remenyi, Matthias: Damit wir das Leben habenDamit wir das Leben haben , Predigten von Hoffnung in herausfordernden Zeiten , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240610, Produktform: Leinen, Autoren: Remenyi, Matthias, Seitenzahl/Blattzahl: 272, Keyword: Fundamentaltheologie; Gegenwart; Glaube und Vernunft; Gottesdienstgestaltung; Gottesdienstvorbereitung; Hoffnung; Katholische Theologie; Predigten; Predigthilfe; Predigtvorbereitung; biblische Theologie, Fachschema: Christentum / Glaube, Bekenntnis~Gottesdienst / Predigt~Homiletik / Predigt~Predigt~Gottesdienst~Theologie, Fachkategorie: Christliches Leben und christliche Praxis~Predigten~Theologie, Warengruppe: HC/Praktische Theologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 142, Höhe: 25, Gewicht: 446, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Womit-haben-wir-das
-
Da haben wir den Salat!Kräuter-dip-karte Mit Sichtfenster, Gefüllt Mit 20 Gewürzzubereitung Gartenkräuter-dip. Zutaten: Zwiebeln, Karottenflocken, Petersilie, Basilikum, Dillspitzen, Meersalz, Thymianvor Licht Sowie Wärme Geschützt Und Trocken Lagern.verschließe Dein...4,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Womit beschäftigen wir uns hier?
Hier beschäftigen wir uns mit dem Austausch von Informationen und dem Beantworten von Fragen in deutscher Sprache. Unser Ziel ist es, den Nutzern bei ihren Anliegen zu helfen und sie bestmöglich zu unterstützen. Wir bieten Unterstützung in verschiedenen Themenbereichen und versuchen, auf jede Frage so gut wie möglich einzugehen. Unsere Aufgabe ist es, den Nutzern eine angenehme und hilfreiche Erfahrung zu bieten. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.