Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Woud---Come-Here
Top-Angebote
Produkte zum Begriff Woud---Come-Here:
-
McGuire, Richard: HereHere , From one of the great comic innovators, the long-awaited fulfillment of a pioneering comic vision. Richard McGuire's Here is the story of a corner of a room and of the events that have occurred in that space over the course of hundreds of thousands of years. (With full-color illustrations throughout.) , > , Erscheinungsjahr: 201412, Produktform: Leinen, Titel der Reihe: Pantheon Graphic Library##, Autoren: McGuire, Richard, Seitenzahl/Blattzahl: 304, Abbildungen: FULL-COLOR DRAWINGS THROUGHOUT, Themenüberschrift: COMICS & GRAPHIC NOVELS / Literary, Keyword: motion picture;here richard mcguire;science fiction graphic novels;graphic novels science fiction;best books;here;graphic novels for kids 12-15;graphic novels for teens;wonder woman graphic novel;marvel graphic novels;comic book;history;future;home;room;Forrest Gump;Tom Hanks;Kelly Reilly;Paul Bettany;Robin Wright;graphic novel;here graphic novel;daytripper graphic novel;graphic novels for adults;pantheon;webtoon graphic novel;fantasy graphic novels;sci-fi;epic fantasy;geek;nerd;fantasy books, Fachschema: Comic / Graphic Novel~Graphic Novel~Englische Bücher / Comic, Cartoon, Humor~Comic / Fantasy~Comic / Science Fiction~Comic, Fachkategorie: Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur~Graphic Novel / Comic: Fantasy~Graphic Novel / Comic: Science-Fiction~Comics und Graphic Novels im amerikanischen / britischen Stil, Imprint-Titels: Pantheon Books, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 167, Höhe: 32, Gewicht: 877, Produktform: Gebunden, Genre: Importe,27,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Warum steht in meinem Englischbuch "here is" statt "here are"?
Es könnte sein, dass "here is" verwendet wird, weil das Buch sich auf eine einzelne Sache oder Person bezieht. "Here are" wird normalerweise verwendet, wenn es um mehrere Dinge oder Personen geht. Es hängt also von dem Kontext ab, in dem der Satz verwendet wird. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Woud---Come-Here:
-
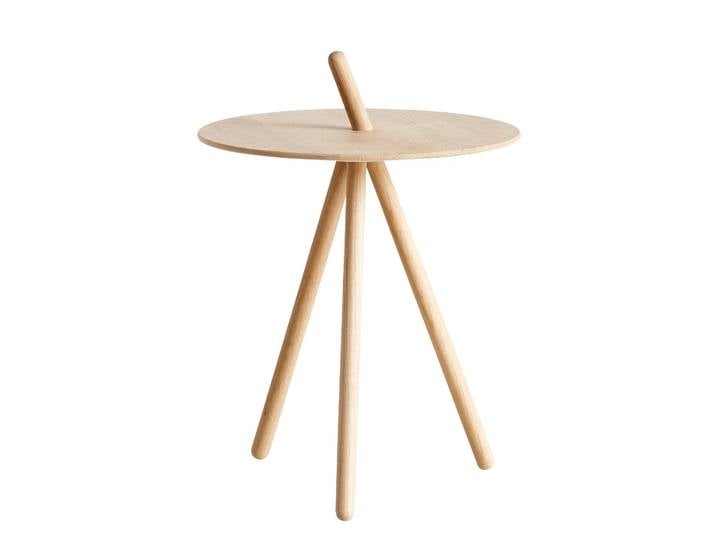
Woud - Come Here Tisch<p>Der <strong>Come Here Tisch</strong> von <strong>Woud</strong> vereint Funktionalität und ästhetisches Design in einem einzigartigen Möbelstück. Mit seiner einfachen, aber eleganten dreibeinigen Konstruktion bietet dieser <strong>Beistelltisch</strong> nicht nur Stabilität, sondern auch eine ansprechende Optik. Ein besonderes Highlight ist das innovative Design, bei dem eines der Beine durch die Tischplatte verläuft und als praktischer Griff dient. Dies ermöglicht eine mühelose Handhabung und verleiht dem Tisch eine besondere Note.</p><p>Der <strong>Come Here Tisch</strong> ist äußerst vielseitig einsetzbar. Ob als stilvoller <strong>Nachttisch</strong>, praktischer Tisch neben dem Sofa oder als gemütlicher Begleiter in deiner Leseecke – er fügt sich harmonisch in jede Umgebung ein. Die dezente <strong>beige</strong> Farbe sorgt dafür, dass der Tisch sowohl in modernen als auch in klassischen Einrichtungsstilen hervorragend zur Geltung kommt.</p><p>Mit seinen klaren Linien und der durchdachten Form ist der <strong>Come Here Tisch</strong> nicht nur ein funktionales Möbelstück, sondern auch ein echter Blickfang in deinem Zuhause. Er bietet die perfekte Kombination aus Design und Praktikabilität und wird schnell zu einem unverzichtbaren Teil deiner Einrichtung.</p>429,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
McGuire, Richard: HereHere , From one of the great comic innovators, the long-awaited fulfillment of a pioneering comic vision. Richard McGuire's Here is the story of a corner of a room and of the events that have occurred in that space over the course of hundreds of thousands of years. (With full-color illustrations throughout.) , > , Erscheinungsjahr: 201412, Produktform: Leinen, Titel der Reihe: Pantheon Graphic Library##, Autoren: McGuire, Richard, Seitenzahl/Blattzahl: 304, Abbildungen: FULL-COLOR DRAWINGS THROUGHOUT, Themenüberschrift: COMICS & GRAPHIC NOVELS / Literary, Keyword: motion picture;here richard mcguire;science fiction graphic novels;graphic novels science fiction;best books;here;graphic novels for kids 12-15;graphic novels for teens;wonder woman graphic novel;marvel graphic novels;comic book;history;future;home;room;Forrest Gump;Tom Hanks;Kelly Reilly;Paul Bettany;Robin Wright;graphic novel;here graphic novel;daytripper graphic novel;graphic novels for adults;pantheon;webtoon graphic novel;fantasy graphic novels;sci-fi;epic fantasy;geek;nerd;fantasy books, Fachschema: Comic / Graphic Novel~Graphic Novel~Englische Bücher / Comic, Cartoon, Humor~Comic / Fantasy~Comic / Science Fiction~Comic, Fachkategorie: Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur~Graphic Novel / Comic: Fantasy~Graphic Novel / Comic: Science-Fiction~Comics und Graphic Novels im amerikanischen / britischen Stil, Imprint-Titels: Pantheon Books, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 167, Höhe: 32, Gewicht: 877, Produktform: Gebunden, Genre: Importe,27,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Woud---Come-Here
-
Woud - Mono Stuhl<p>Der <strong>Mono Stuhl</strong> von der Marke <strong>Woud</strong> ist ein innovatives Möbelstück, das durch sein einzigartiges Design besticht. Der Designer Kasper Nyman hat mit diesem <strong>Dining Stuhl</strong> ein unkonventionelles Konzept umgesetzt, das sich von klassischen Stühlen abhebt. Der Mono Stuhl vereint Sitz und Lehne in einer harmonischen Form, die aus einer einzigen, gefalteten Holzplatte besteht. Diese außergewöhnliche Technik wird durch das neuartige Material <strong>Grada</strong> ermöglicht, das vom Hersteller Woud entwickelt wurde und sowohl Stabilität als auch Flexibilität bietet.</p><p>Die braune Farbgebung des Stuhls verleiht ihm eine warme und einladende Ausstrahlung, die sich mühelos in verschiedene Einrichtungsstile integrieren lässt. Ob in der modernen Küche, im Esszimmer oder als stilvolles Einzelstück im Wohnbereich – der Mono Stuhl setzt überall Akzente und sorgt für eine angenehme Atmosphäre.</p><p>Mit seinen klaren Linien und der minimalistischen Form ist der Mono Stuhl nicht nur ein funktionales Möbelstück, sondern auch ein echter Blickfang. Die Kombination aus innovativem Design und hochwertigem Material macht ihn zu einer idealen Wahl für alle, die Wert auf Ästhetik und Komfort legen. Erlebe die perfekte Symbiose aus Form und Funktion mit dem Mono Stuhl von Woud.</p>539,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Warum steht in meinem Englischbuch "here is" statt "here are"?
Es könnte sein, dass "here is" verwendet wird, weil das Buch sich auf eine einzelne Sache oder Person bezieht. "Here are" wird normalerweise verwendet, wenn es um mehrere Dinge oder Personen geht. Es hängt also von dem Kontext ab, in dem der Satz verwendet wird. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.