Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Wozinsky-WUMTK-holder-for
Top-Angebote
Produkte zum Begriff Wozinsky-WUMTK-holder-for:
-
Wozinsky phone holder for bike motorcycle scooter black (WBHBK7)Want to ensure safe cycling, scooter, or motorcycle riding while still keeping an eye on your phone's screen ? Choose the Wozinsky WBHBK7 handlebar mount. It securely mounts your phone while providing excellent protection while riding . The laminated zipper and TPU film protect against splashes and dust , while the ball head allows for any viewing angle . The mount is compatible with many phone models.9,58 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wozinsky WUMTD Magnetic Phone Holder for Car Dashboard - BlackWozinsky WUMTD Magnetic Phone Holder for Car Dashboard - Black The Wozinsky WUMTD car mount keeps your device safe while driving. Strong magnets guarantee stability of the phone even on bumps. With 360-degree rotation, you can position your phone in the most comfortable position without restricting the visibility of the road. Mounting on the dashboard is easy and scratch-free. The ergonomic design allows for one-handed operation, which increases driving safety. In addition, the solid construction with silicone finish protects the phone from scratches.8,41 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie lange hält IQOS Holder?
Der IQOS Holder hat eine durchschnittliche Lebensdauer von etwa 1,500 Ladezyklen, was je nach Nutzung ungefähr 1-2 Jahre entspricht. Dies kann jedoch variieren, abhängig von der Häufigkeit der Nutzung und der Pflege des Geräts. Es ist wichtig, den Holder regelmäßig zu reinigen und aufzuladen, um die Lebensdauer zu maximieren. Wenn der Holder nicht mehr ordnungsgemäß funktioniert oder Anzeichen von Verschleiß zeigt, sollte er ausgetauscht werden, um eine optimale Leistung zu gewährleisten. Es ist ratsam, den Holder regelmäßig zu überprüfen und gegebenenfalls zu ersetzen, um eine konsistente und zuverlässige Nutzung zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Wozinsky-WUMTK-holder-for:
-
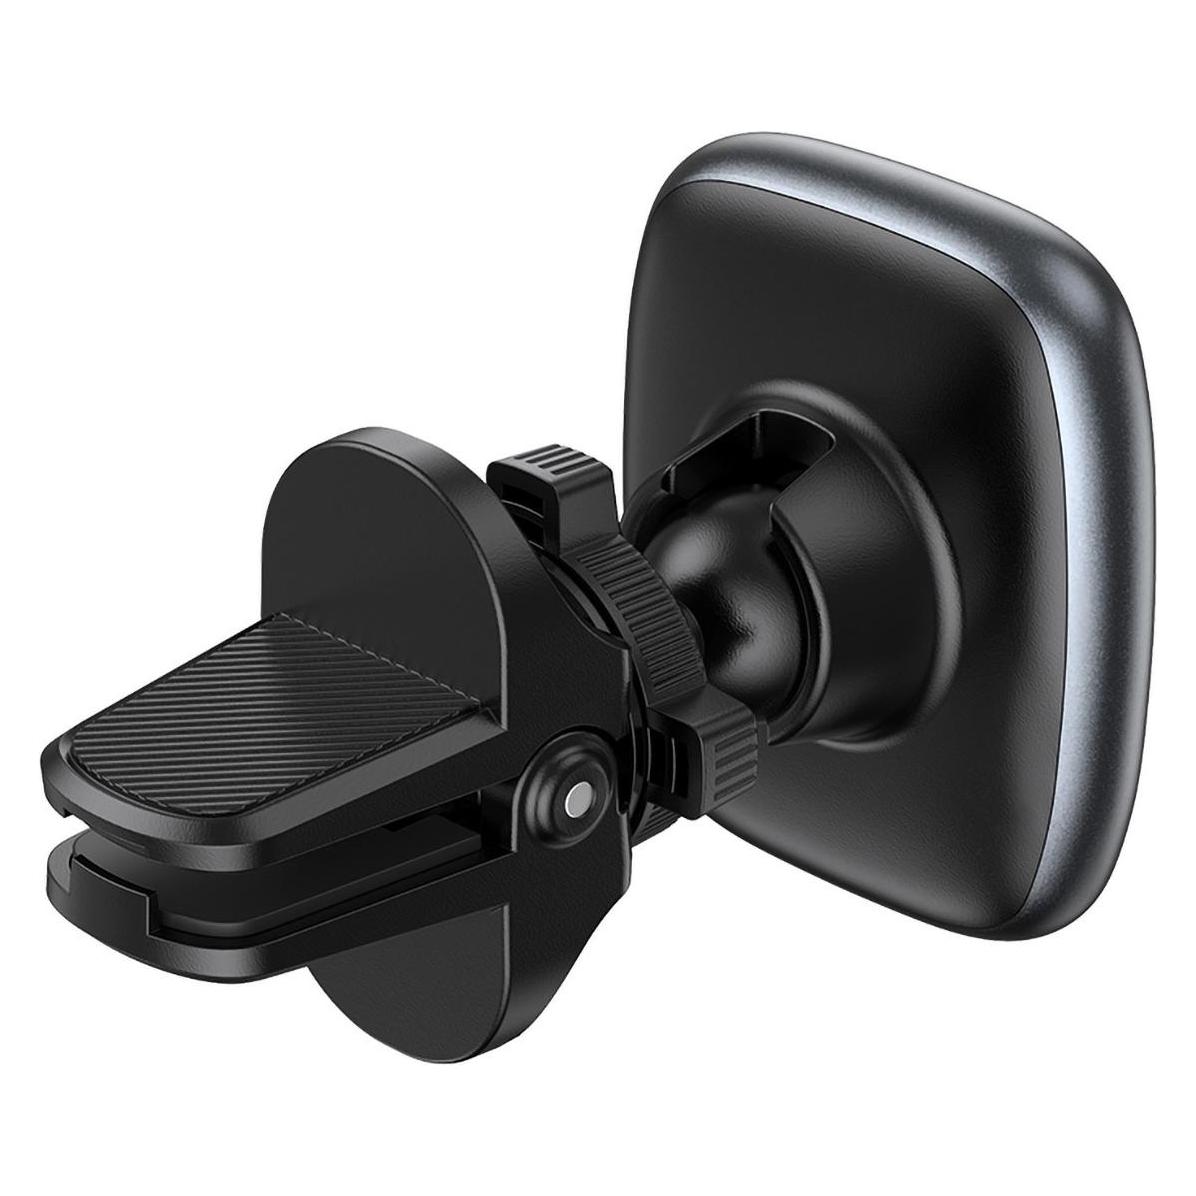
Wozinsky WUMTK holder for magnetic phone for car air vent grille - blackWozinsky WUMTK Magnetic Phone Holder for Car Air Vent - Black The Wozinsky WUMTK car mount keeps your device safe while driving. Strong magnets guarantee stability of the phone even on bumps. With 360-degree rotation, you can position your phone in the most comfortable position without restricting the visibility of the road. Installation on the air vent grille is easy and does not cause scratches. The ergonomic design allows for one-handed operation, which increases driving safety. In addition, the solid construction with silicone finish protects the phone from scratches.8,41 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wozinsky phone holder for bike motorcycle scooter black (WBHBK7)Want to ensure safe cycling, scooter, or motorcycle riding while still keeping an eye on your phone's screen ? Choose the Wozinsky WBHBK7 handlebar mount. It securely mounts your phone while providing excellent protection while riding . The laminated zipper and TPU film protect against splashes and dust , while the ball head allows for any viewing angle . The mount is compatible with many phone models.9,58 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Wozinsky-WUMTK-holder-for
-
Wozinsky WUMTD Magnetic Phone Holder for Car Dashboard - BlackWozinsky WUMTD Magnetic Phone Holder for Car Dashboard - Black The Wozinsky WUMTD car mount keeps your device safe while driving. Strong magnets guarantee stability of the phone even on bumps. With 360-degree rotation, you can position your phone in the most comfortable position without restricting the visibility of the road. Mounting on the dashboard is easy and scratch-free. The ergonomic design allows for one-handed operation, which increases driving safety. In addition, the solid construction with silicone finish protects the phone from scratches.8,41 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wozinsky Magnetic Phone Holder for Air Vent Black (WCH-02)Wozinsky Magnetic Phone Holder for Air Vent - Black (WCH-02) Simple installation, elegant design, and a strong grip - the Wozinsky WCH-02 magnetic phone holder for an air vent is a great choice for drivers who appreciate minimalism . It holds your phone firmly and securely, without worrying about scratches. Using the holder is incredibly simple. You can even mount your smartphone with one hand . The holder comes with a metal plate to attach it to your phone.7,59 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
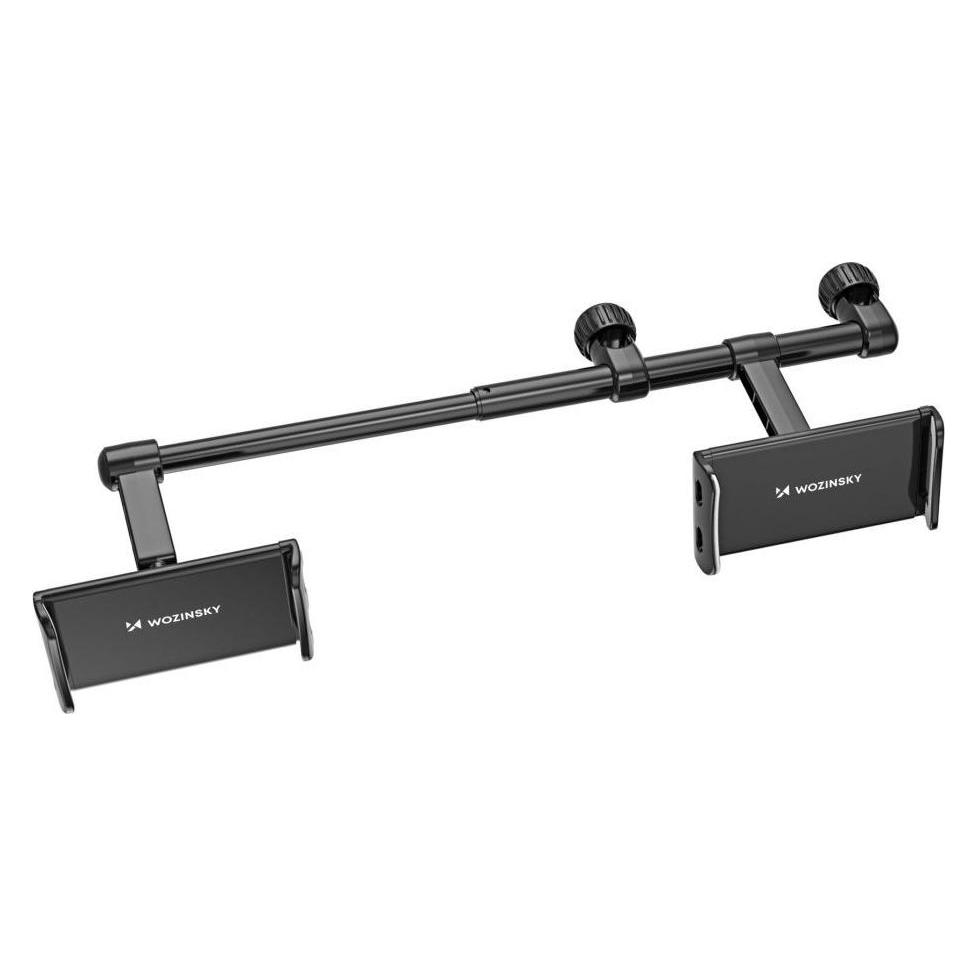
Wozinsky Adjustable Headrest Holder for Tablet or Phone Black (WTHBK3)Wozinsky Adjustable Headrest Tablet or Phone Holder - Black (WTHBK3) A comfortable solution for anyone taking a long car trip. The Wozinsky WTHBK3 headrest mount is not only universal but also convenient . It fits all tablet or phone models with a diagonal of 4.7-11 inches. It was specially designed to meet the needs of passengers young and old - it has a built-in long arm that can be conveniently bent and folded to adjust the viewing distance from the screen . Importantly, the mount's jaws rotate 360 ??degrees , making using your mobile device incredibly convenient.11,51 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie lange hält IQOS Holder?
Der IQOS Holder hat eine durchschnittliche Lebensdauer von etwa 1,500 Ladezyklen, was je nach Nutzung ungefähr 1-2 Jahre entspricht. Dies kann jedoch variieren, abhängig von der Häufigkeit der Nutzung und der Pflege des Geräts. Es ist wichtig, den Holder regelmäßig zu reinigen und aufzuladen, um die Lebensdauer zu maximieren. Wenn der Holder nicht mehr ordnungsgemäß funktioniert oder Anzeichen von Verschleiß zeigt, sollte er ausgetauscht werden, um eine optimale Leistung zu gewährleisten. Es ist ratsam, den Holder regelmäßig zu überprüfen und gegebenenfalls zu ersetzen, um eine konsistente und zuverlässige Nutzung zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.