Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Wozinsky-Watch-Glass-hybrid
Top-Angebote
Produkte zum Begriff Wozinsky-Watch-Glass-hybrid:
-
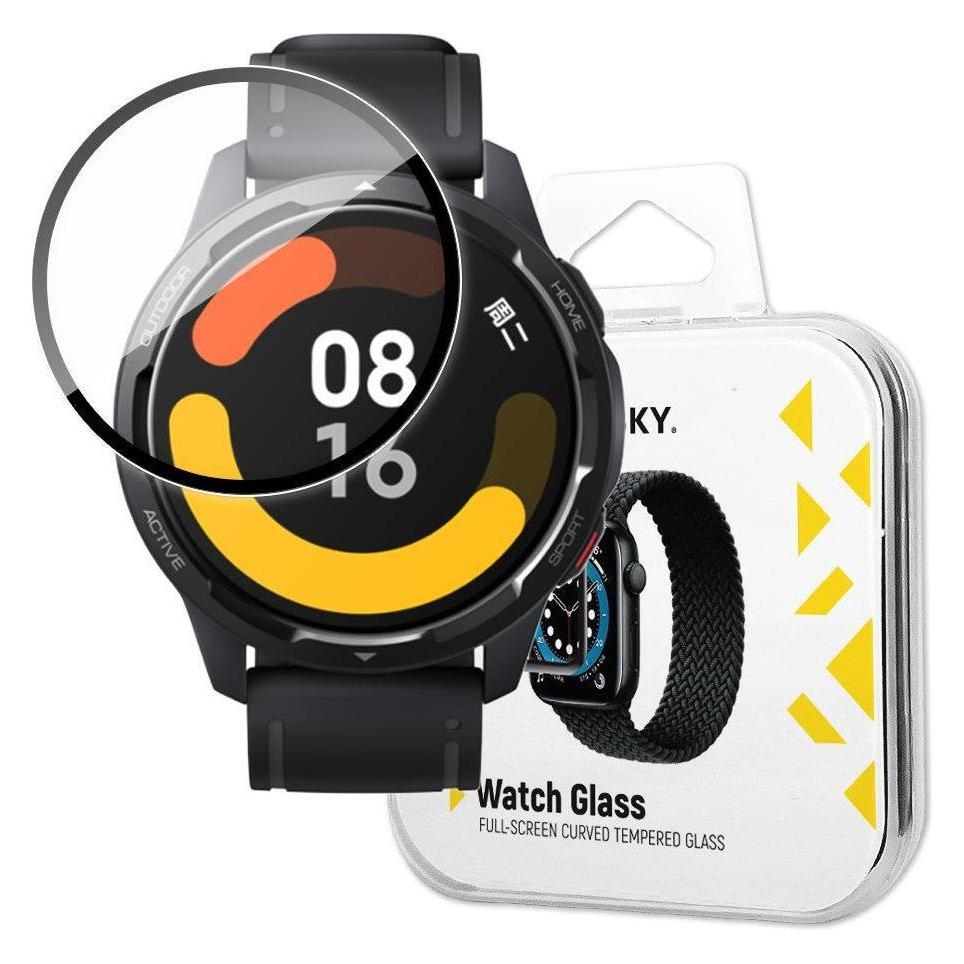
Wozinsky Watch Glass Hybridglas für Apple Watch 40mmHybridglas-Displayschutz für Apple Watch 40mm von Wozinsky, mit dünner, langlebiger Beschichtung, schwarzem Rahmen, Kratzfestigkeit, kristallklarer Sicht und erhaltener Touch-Empfindlichkeit. Wozinsky Watch Glass wird aus Glasstaub hergestellt, um Stärke und Flexibilität zu kombinieren und dabei echte Farben und Bildschärfe auf dem Smartwatch-Display zu erhalten. Kompatibel mit Apple Watch 6, 5, 4 und SE 40mm Präzise an die Rundungen der Uhr angepasst Schützt Display und Kanten vor Kratzern Resistent gegen Schmutz und Fingerabdrücke Kompatibel mit Rahmen und Case-Covern Einfache Peel-and-Stick-Installation Halte das Display deiner Apple Watch im Alltag klar, reaktionsschnell und geschützt.4,58 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
NSU-Watch: Aufklären und einmischenAufklären und einmischen , Im November 2011 kam eine rechtsterroristische Mord- und Anschlagsserie des sogenannten Nationalsozialistischen Untergrunds (NSU) ans Licht, die in ihrer Dimension neu war. In den folgenden Untersuchungen formte sich ein erstes Bild des NSU-Komplexes. Dabei wurde deutlich, dass eine noch umfassendere juristische und gesellschaftliche Aufarbeitung anstand. So beschlossen antifaschistische Initiativen und Einzelpersonen, die Arbeit am NSU-Komplex zu verstetigen, und gründeten 'NSU-Watch'. Mehr als ein Jahrzehnt später ist die Aufarbeitung des NSU-Komplexes noch lange nicht abgeschlossen, die Gefahr des rechten Terrors bleibt schrecklich aktuell. Das zentrale Anliegen des Buches von NSU-Watch ist, die rassistischen Strukturen, die den NSU hervorbrachten, ihn wissentlich oder unwissentlich unterstützten und so zehn Morde, drei Sprengstoffanschläge und 15 Raubüberfälle zwischen 1998 und 2011 möglich machten, entlang der Geschehnisse und Akteur*innen des NSU-Prozesses in München aufzuzeigen. Nachdem das Urteil im Münchener NSU-Prozess rechtskräftig geworden ist, hat die Bedrohung durch rechten Terror nicht abgenommen. NSU-Watch beobachtet daher weiterhin Prozesse und Untersuchungsausschüsse. Im Nachwort zur 2. Auflage geht NSU-Watch auf aktuelle Ereignisse und Entwicklungen ein und fragt: Was kann die Praxis der Prozessbeobachtung den immer wiederkehrenden rechten Mobilisierungen entgegensetzen und was nicht? , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230622, Produktform: Kartoniert, Autoren: NSU-Watch, Seitenzahl/Blattzahl: 238, Keyword: Antifaschismus; Aschaffenburg; Chemnitz; Demokratieförderung; Halle; München; NSU; NSU Watch Blog; Prozessführung; Rassismus; Rechter Terror; Rechtradikalismus; Rechtssystem; Untersuchungsausschuss; Wiking-Jugend; antifaschistisch; nationalismus; rechtsextrem, Fachschema: München~München / Geschichte, Politik~Konservatismus~Nationalismus~Politik / Recht, Staat, Verwaltung, Parteien~Bildung / Politische Bildung~Politik / Politikunterricht~Politische Bildung~Politischer Unterricht~Sozialkunde / Politische Bildung~Protest - Protestbewegung~Gesellschaft / Recht, Kriminalität~Rechtssoziologie~Recht~Rechtsgeschichte, Fachkategorie: Nationalismus~Politische Strukturen und Prozesse~Zentralregierung: Politik~Politische Bildung, Demokratieerziehung~Politischer Aktivismus~Recht und Gesellschaft, Rechtssoziologie~Rechtskenntnisse und Rechtspraxis~Rechtsgeschichte, Region: München, Zeitraum: 2010 bis 2019 n. Chr.~2020 bis 2029 n. Chr., Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Demokratische Ideologien: Konservativismus, Mitte-rechts, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Länge: 200, Breite: 138, Höhe: 20, Gewicht: 280, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Wozinsky-Watch-Glass-hybrid:
-
Wozinsky Watch Glass Hybridglas für Apple Watch 40mmHybridglas-Displayschutz für Apple Watch 40mm von Wozinsky, mit dünner, langlebiger Beschichtung, schwarzem Rahmen, Kratzfestigkeit, kristallklarer Sicht und erhaltener Touch-Empfindlichkeit. Wozinsky Watch Glass wird aus Glasstaub hergestellt, um Stärke und Flexibilität zu kombinieren und dabei echte Farben und Bildschärfe auf dem Smartwatch-Display zu erhalten. Kompatibel mit Apple Watch 6, 5, 4 und SE 40mm Präzise an die Rundungen der Uhr angepasst Schützt Display und Kanten vor Kratzern Resistent gegen Schmutz und Fingerabdrücke Kompatibel mit Rahmen und Case-Covern Einfache Peel-and-Stick-Installation Halte das Display deiner Apple Watch im Alltag klar, reaktionsschnell und geschützt.4,58 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
NSU-Watch: Aufklären und einmischenAufklären und einmischen , Im November 2011 kam eine rechtsterroristische Mord- und Anschlagsserie des sogenannten Nationalsozialistischen Untergrunds (NSU) ans Licht, die in ihrer Dimension neu war. In den folgenden Untersuchungen formte sich ein erstes Bild des NSU-Komplexes. Dabei wurde deutlich, dass eine noch umfassendere juristische und gesellschaftliche Aufarbeitung anstand. So beschlossen antifaschistische Initiativen und Einzelpersonen, die Arbeit am NSU-Komplex zu verstetigen, und gründeten 'NSU-Watch'. Mehr als ein Jahrzehnt später ist die Aufarbeitung des NSU-Komplexes noch lange nicht abgeschlossen, die Gefahr des rechten Terrors bleibt schrecklich aktuell. Das zentrale Anliegen des Buches von NSU-Watch ist, die rassistischen Strukturen, die den NSU hervorbrachten, ihn wissentlich oder unwissentlich unterstützten und so zehn Morde, drei Sprengstoffanschläge und 15 Raubüberfälle zwischen 1998 und 2011 möglich machten, entlang der Geschehnisse und Akteur*innen des NSU-Prozesses in München aufzuzeigen. Nachdem das Urteil im Münchener NSU-Prozess rechtskräftig geworden ist, hat die Bedrohung durch rechten Terror nicht abgenommen. NSU-Watch beobachtet daher weiterhin Prozesse und Untersuchungsausschüsse. Im Nachwort zur 2. Auflage geht NSU-Watch auf aktuelle Ereignisse und Entwicklungen ein und fragt: Was kann die Praxis der Prozessbeobachtung den immer wiederkehrenden rechten Mobilisierungen entgegensetzen und was nicht? , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230622, Produktform: Kartoniert, Autoren: NSU-Watch, Seitenzahl/Blattzahl: 238, Keyword: Antifaschismus; Aschaffenburg; Chemnitz; Demokratieförderung; Halle; München; NSU; NSU Watch Blog; Prozessführung; Rassismus; Rechter Terror; Rechtradikalismus; Rechtssystem; Untersuchungsausschuss; Wiking-Jugend; antifaschistisch; nationalismus; rechtsextrem, Fachschema: München~München / Geschichte, Politik~Konservatismus~Nationalismus~Politik / Recht, Staat, Verwaltung, Parteien~Bildung / Politische Bildung~Politik / Politikunterricht~Politische Bildung~Politischer Unterricht~Sozialkunde / Politische Bildung~Protest - Protestbewegung~Gesellschaft / Recht, Kriminalität~Rechtssoziologie~Recht~Rechtsgeschichte, Fachkategorie: Nationalismus~Politische Strukturen und Prozesse~Zentralregierung: Politik~Politische Bildung, Demokratieerziehung~Politischer Aktivismus~Recht und Gesellschaft, Rechtssoziologie~Rechtskenntnisse und Rechtspraxis~Rechtsgeschichte, Region: München, Zeitraum: 2010 bis 2019 n. Chr.~2020 bis 2029 n. Chr., Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Demokratische Ideologien: Konservativismus, Mitte-rechts, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Länge: 200, Breite: 138, Höhe: 20, Gewicht: 280, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Wozinsky-Watch-Glass-hybrid
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.