Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für XTool-Gravierer-SafetyPro-AP2
Top-Angebote
Produkte zum Begriff XTool-Gravierer-SafetyPro-AP2:
-
xTool SafetyPro AP2 Smoke CanisterHigh-efficiency smoke extractor tailored for laser engraving setups. Featuring a three?stage filter-pre-filter for large particles, HEPA?grade filter capturing 99.97% of particles down to 0.03 µm, and activated-carbon layer for fumes and odors-it ensures consistently clean air. Its airtight enclosure, whisper-quiet fan, and tool-free filter swaps deliver uninterrupted focus. Compact and portable, it integrates seamlessly with xTool Laserbox, M1, and D1/D1 Pro enclosures.907,75 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
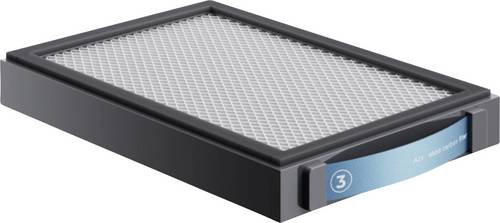
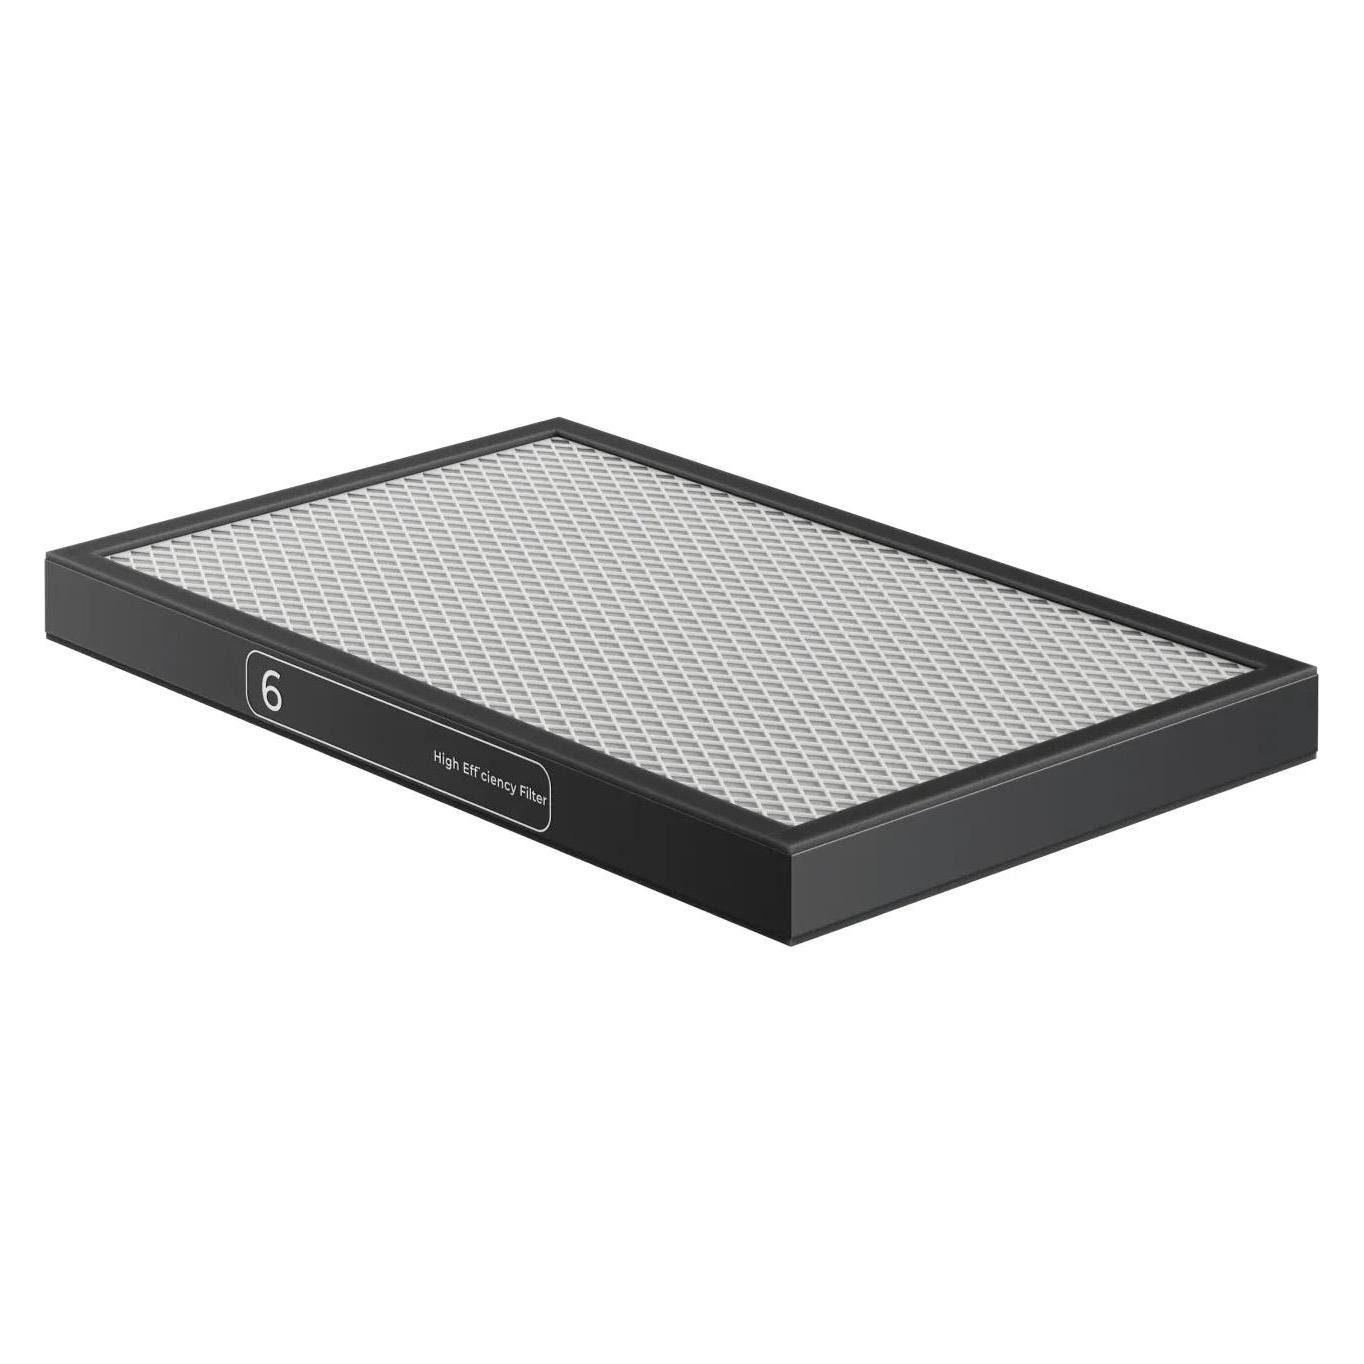
XTool Filter für SafetyPro AP2 P5010397AP2 ist mit allen unseren Lasern kompatibel: P2S, P2, S1, M1 Ultra, F1 Ultra, D1, D1 Pro, M1 und F1. Der Automatikmodus ist jedoch nur mit dem P2S, S1, M1 Ultra und F1 Ultra kompatibel. Die Reinigungsleistung ist sowohl im manuellen als auch im Automatikmodus gleich. Der Cyclone-Filter ist wiederverwendbar und kann gereinigt werden, anstatt ersetzt zu werden. Jeder Filter hat eine unterschiedliche Lebensdauer und bietet eine Nutzung von bis zu 100 bis 600 Stunden. Das ultradichte Carbon-Mesh und der Aktivkohlefilter absorbieren schädliche Gase und Gerüche effizient und sorgen für frische und gesunde Luft in Innenräumen.49,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
xTool SafetyPro™ AP2 Max P0101000132Saubere Luft für LaseranwenderLaserschneiden und Gravieren erzeugen feinen Staub, Rauch und chemische Nebenprodukte wie VOCs und Formaldehyd. Der SafetyPro AP2 Max bekämpft dies mit einem leistungsstarken mehrschichtigen Filtersystem, einschließlich eines speziellen Formaldehydfilters, der schädliche Moleküle in harmloses Wasser und CO₂ umwandelt. Clevere Vorfiltration mit ZyklonenEin herausragendes Merkmal ist die SuperCyclone-Trennung. Der AP2 Max verfügt über 72 Zyklone, die mit Zentrifugalkraft größere Partikel ausscheiden, bevor sie das Hauptfilter erreichen. Dies reduziert Verstopfungen und verlängert die Lebensdauer des Filters um bis zu das Zehnfache. Die Zyklone sind waschbar und wiederverwendbar, was die Wartung einfach und kostengünstig macht. Leistung, wo Sie sie brauchenDer AP2 Max liefert einen Luftstrom von 700 m³/h und eignet sich ideal für größere oder industrielle Lasersysteme. Er ist auf konstante Leistung, leiseren Betrieb und schnelle Luftreinigung2499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff XTool-Gravierer-SafetyPro-AP2:
-
XTool, Gravierer, SafetyPro™ AP2 MaxSaubere Luft für Laseranwender Laserschneiden und Gravieren erzeugen feinen Staub, Rauch und chemische Nebenprodukte wie VOCs und Formaldehyd. Der SafetyPro AP2 Max bekämpft dies mit einem leistungsstarken mehrschichtigen Filtersystem, einschliesslich eines speziellen Formaldehydfilters, der schädliche Moleküle in harmloses Wasser und CO2 umwandelt. Clever Vorfiltration mit Zyklonen Ein herausragendes Merkmal ist die SuperCyclone-Trennung. Der AP2 Max verfügt über 72 Zyklone, die mit Zentrifugalkraft grössere Partikel ausscheiden, bevor sie das Hauptfilter erreichen. Dies reduziert Verstopfungen und verlängert die Lebensdauer des Filters um bis zu das Zehnfache. Die Zyklone sind waschbar und wiederverwendbar, was die Wartung einfach und kostengünstig macht. Leistung, wo Sie sie brauchen Der AP2 Max liefert einen Luftstrom von 700 m3/h und eignet sich ideal für grössere oder industrielle Lasersysteme. Er ist auf konstante Leistung, leiseren Betrieb und schnelle Luftreinigung für anspruchsvolle Arbeitsabläufe ausgelegt. Intelligent, praktisch und sicher Das Gerät synchronisiert sich mit xTool-Lasern, startet und stoppt automatisch und passt die Einstellungen je nach Material an. Das Frontpanel zeigt den Filterstatus in Echtzeit und ermöglicht eine einfache Steuerung. Dank der magnetischen Ausziehtür ist der Filterwechsel und die Reinigung mühelos. Er arbeitet leise und ist robust gebaut, um langfristige Zuverlässigkeit zu gewährleisten. Zertifizierte Sicherheit Sicherheit und Leistung sind SGS-zertifiziert. Tests bestätigen 99,99 % PM2.5-Entfernung, 99,97 % bei 0,3 μm und effiziente VOC-Eliminierung. In Praxistests, etwa beim Acrylschneiden in einem geschlossenen Raum, entfernte der Reiniger alle wahrnehmbaren Gerüche, bestätigt durch professionelle Prüfer.2109,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
xTool SafetyPro AP2 Smoke CanisterHigh-efficiency smoke extractor tailored for laser engraving setups. Featuring a three?stage filter-pre-filter for large particles, HEPA?grade filter capturing 99.97% of particles down to 0.03 µm, and activated-carbon layer for fumes and odors-it ensures consistently clean air. Its airtight enclosure, whisper-quiet fan, and tool-free filter swaps deliver uninterrupted focus. Compact and portable, it integrates seamlessly with xTool Laserbox, M1, and D1/D1 Pro enclosures.907,75 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für XTool-Gravierer-SafetyPro-AP2
-
XTool Filter für SafetyPro AP2 P5010397AP2 ist mit allen unseren Lasern kompatibel: P2S, P2, S1, M1 Ultra, F1 Ultra, D1, D1 Pro, M1 und F1. Der Automatikmodus ist jedoch nur mit dem P2S, S1, M1 Ultra und F1 Ultra kompatibel. Die Reinigungsleistung ist sowohl im manuellen als auch im Automatikmodus gleich. Der Cyclone-Filter ist wiederverwendbar und kann gereinigt werden, anstatt ersetzt zu werden. Jeder Filter hat eine unterschiedliche Lebensdauer und bietet eine Nutzung von bis zu 100 bis 600 Stunden. Das ultradichte Carbon-Mesh und der Aktivkohlefilter absorbieren schädliche Gase und Gerüche effizient und sorgen für frische und gesunde Luft in Innenräumen.49,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
xTool SafetyPro™ AP2 Max P0101000132Saubere Luft für LaseranwenderLaserschneiden und Gravieren erzeugen feinen Staub, Rauch und chemische Nebenprodukte wie VOCs und Formaldehyd. Der SafetyPro AP2 Max bekämpft dies mit einem leistungsstarken mehrschichtigen Filtersystem, einschließlich eines speziellen Formaldehydfilters, der schädliche Moleküle in harmloses Wasser und CO₂ umwandelt. Clevere Vorfiltration mit ZyklonenEin herausragendes Merkmal ist die SuperCyclone-Trennung. Der AP2 Max verfügt über 72 Zyklone, die mit Zentrifugalkraft größere Partikel ausscheiden, bevor sie das Hauptfilter erreichen. Dies reduziert Verstopfungen und verlängert die Lebensdauer des Filters um bis zu das Zehnfache. Die Zyklone sind waschbar und wiederverwendbar, was die Wartung einfach und kostengünstig macht. Leistung, wo Sie sie brauchenDer AP2 Max liefert einen Luftstrom von 700 m³/h und eignet sich ideal für größere oder industrielle Lasersysteme. Er ist auf konstante Leistung, leiseren Betrieb und schnelle Luftreinigung2499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
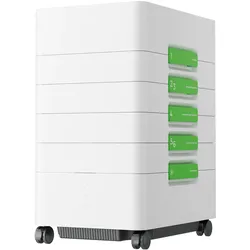
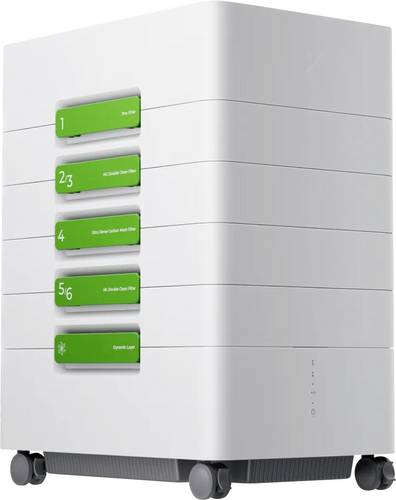
XTool SafetyPro AP2 Air Purifier, Luftreiniger, WeissFortschrittliche Filtration mit SuperCyclone-Technologie Der xTool SafetyPro AP2 ist mit einem hochmodernen SuperCyclone-Filter ausgestattet, der Verstopfungen verhindert und dafür sorgt, dass das System über einen längeren Zeitraum hinweg effizient läuft. Dieses System verwendet 36 kleine Zyklongruppen, die eine starke Zentrifugalkraft erzeugen und Staubpartikel abscheiden, bevor sie den Primärfilter erreichen. Das Ergebnis ist eine deutliche Verringerung der Verstopfung und eine Verlängerung der Lebensdauer des Filters um das Zehnfache im Vergleich zu herkömmlichen Filtern. Dies ist besonders vorteilhaft für Hochleistungsanwender, die häufig mit Materialien wie Holz oder Acryl arbeiten. Effizienter 6-Schicht-Filter für verbesserte Luftqualität Das Herzstück des AP2 ist das 6-lagige Filtersystem, das die Luft durch das Auffangen von Staub, Allergenen und schädlichen Dämpfen reinigt. Dazu gehören der SuperCyclone-Filter für grosse Partikel, ein Filter mit mittlerem Wirkungsgrad für Feinstaub und ein ultradichtes Karbongewebe, das Gerüche und VOCs mit einer Effizienz von 99,99 % eliminiert. Egal, ob Sie gravieren oder schneiden, der AP2 sorgt dafür, dass die Umgebungsluft auch bei intensiven Projekten sicher zum Atmen bleibt. Intelligente Funktionen für nahtlosen Betrieb Eines der herausragenden Merkmale des xTool SafetyPro AP2 ist seine Auto-Tune-Funktion, die die Filtrationseinstellungen des Reinigungsgeräts automatisch an das verwendete Material anpasst. Dadurch wird sichergestellt, dass das Reinigungsgerät immer mit optimaler Effizienz arbeitet, ganz gleich, welches Projekt Sie in Angriff nehmen. Darüber hinaus kann das Reinigungsgerät mit den xTool-Lasermaschinen synchronisiert werden und schaltet sich je nach Nutzung automatisch ein oder aus, sodass keine manuelle Bedienung erforderlich ist. Ausserdem kann der Benutzer die Abschaltzeit individuell einstellen, um sicherzustellen, dass alle Dämpfe nach dem Betrieb abgeleitet werden.978,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.