Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für XanitaliaPro-Spray-Pen-Sprühflasche
Top-Angebote
Produkte zum Begriff XanitaliaPro-Spray-Pen-Sprühflasche:
-
Moleskine Kaweco Fountain Pen, Blue, Medium Nib, Blue InkMoleskine Kaweco Fountain Pen, Blue, Medium Nib, Blue Ink , Neustalgie für das Schreiben.Eine Stift-Kollektion, die an eine Zeit erinnert, als die Zukunft noch nicht geschrieben war. Die Moleskine x Kaweco Stifte versetzen Sie zurück in diese offene Zukunft und verbinden die Sehnsucht nach einer unbekannten Zeit mit der Begeisterung für die kreativen Möglichkeiten der Gegenwart. Alles beginnt mit einer Idee, die mit dem richtigen Stift auf Papier festgehalten wird - und zwar genau jetzt. EIGENSCHAFTEN Füller: vergoldete Feder Material: ABS wiederverwendbare Box aus Karton mit "in case of loss" Aufdruck auf der Innenseite , > , Erscheinungsjahr: 20230720, Fachschema: Non Books / Schreibwaren / Stifte, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), UNSPSC: 96081099, Warenverzeichnis für die Außenhandelsstatistik: 96081099, Sender’s product category: NONBO, Länge: 144, Breite: 57, Höhe: 29, Gewicht: 60, Produktform: NonBook, Genre: Importe,27,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
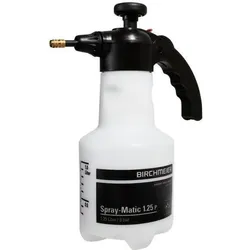
Birchmeier, Sprühflasche, Spray-Matic (1.25 l)Ausführung: Neuer Schwung mit 360° Funktion. Top 360° Hand-Druckspeicher Sprühgerät mit Messingdüse für den universellen und industriellen Gebrauch. Sprühen in jeder Position (360°). Bruchfester und robuster Kunststoffbehälter mit 1,25 l Füllinhalt, transparent (Behältervolumen 1,5 l). Griffmulden.56,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
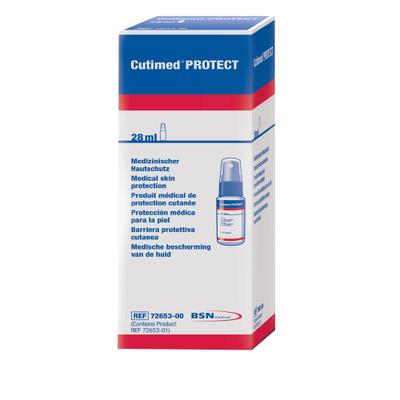
Cutimed Protect Spray 28 ml SprühflascheInsbesondere bei der Versorgung chronischer Wunden stellt der medizinische Hautschutz eine wichtige Begleitmaßnahme dar, da das Risiko von Mazerationen und Hautreizungen besonders hoch ist. Das Cutimed® PROTECT Spray wurde speziell für ein leichtes...51,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff XanitaliaPro-Spray-Pen-Sprühflasche:
-
Hobby, Sprühflasche, Spray (1.50 l)Der Drucksprüher von Hobby ist eine praktische Lösung zur manuellen Erhöhung der Luftfeuchtigkeit in Terrarien. Mit einem Volumen von 1,5 Litern bietet diese Sprühflasche ausreichend Kapazität für den täglichen Gebrauch. Die hochwertige Messingdüse sorgt für eine gleichmässige und feine Sprühverteilung, während das integrierte Überdruckventil die Sicherheit während des Betriebs gewährleistet. Der Sprühkopf ist ergonomisch gestaltet, was eine einfache Handhabung ermöglicht. Das Gehäuse besteht aus robustem Kunststoff und ist in einem ansprechenden Weiss gehalten, was nicht nur funktional, sondern auch ästhetisch ansprechend ist. Hergestellt in Frankreich, vereint dieser Drucksprüher Qualität und Langlebigkeit. Er ist ideal für alle, die ein gesundes Mikroklima in ihrem Terrarium schaffen möchten, und eignet sich sowohl für Anfänger als auch für erfahrene Terrarienbesitzer. Mit diesem Produkt können Sie die Bedürfnisse Ihrer Pflanzen und Tiere optimal unterstützen.29,05 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Moleskine Kaweco Fountain Pen, Blue, Medium Nib, Blue InkMoleskine Kaweco Fountain Pen, Blue, Medium Nib, Blue Ink , Neustalgie für das Schreiben.Eine Stift-Kollektion, die an eine Zeit erinnert, als die Zukunft noch nicht geschrieben war. Die Moleskine x Kaweco Stifte versetzen Sie zurück in diese offene Zukunft und verbinden die Sehnsucht nach einer unbekannten Zeit mit der Begeisterung für die kreativen Möglichkeiten der Gegenwart. Alles beginnt mit einer Idee, die mit dem richtigen Stift auf Papier festgehalten wird - und zwar genau jetzt. EIGENSCHAFTEN Füller: vergoldete Feder Material: ABS wiederverwendbare Box aus Karton mit "in case of loss" Aufdruck auf der Innenseite , > , Erscheinungsjahr: 20230720, Fachschema: Non Books / Schreibwaren / Stifte, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), UNSPSC: 96081099, Warenverzeichnis für die Außenhandelsstatistik: 96081099, Sender’s product category: NONBO, Länge: 144, Breite: 57, Höhe: 29, Gewicht: 60, Produktform: NonBook, Genre: Importe,27,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für XanitaliaPro-Spray-Pen-Sprühflasche
-
Birchmeier, Sprühflasche, Spray-Matic (1.25 l)Ausführung: Neuer Schwung mit 360° Funktion. Top 360° Hand-Druckspeicher Sprühgerät mit Messingdüse für den universellen und industriellen Gebrauch. Sprühen in jeder Position (360°). Bruchfester und robuster Kunststoffbehälter mit 1,25 l Füllinhalt, transparent (Behältervolumen 1,5 l). Griffmulden.56,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cutimed Protect Spray 28 ml SprühflascheInsbesondere bei der Versorgung chronischer Wunden stellt der medizinische Hautschutz eine wichtige Begleitmaßnahme dar, da das Risiko von Mazerationen und Hautreizungen besonders hoch ist. Das Cutimed® PROTECT Spray wurde speziell für ein leichtes...51,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
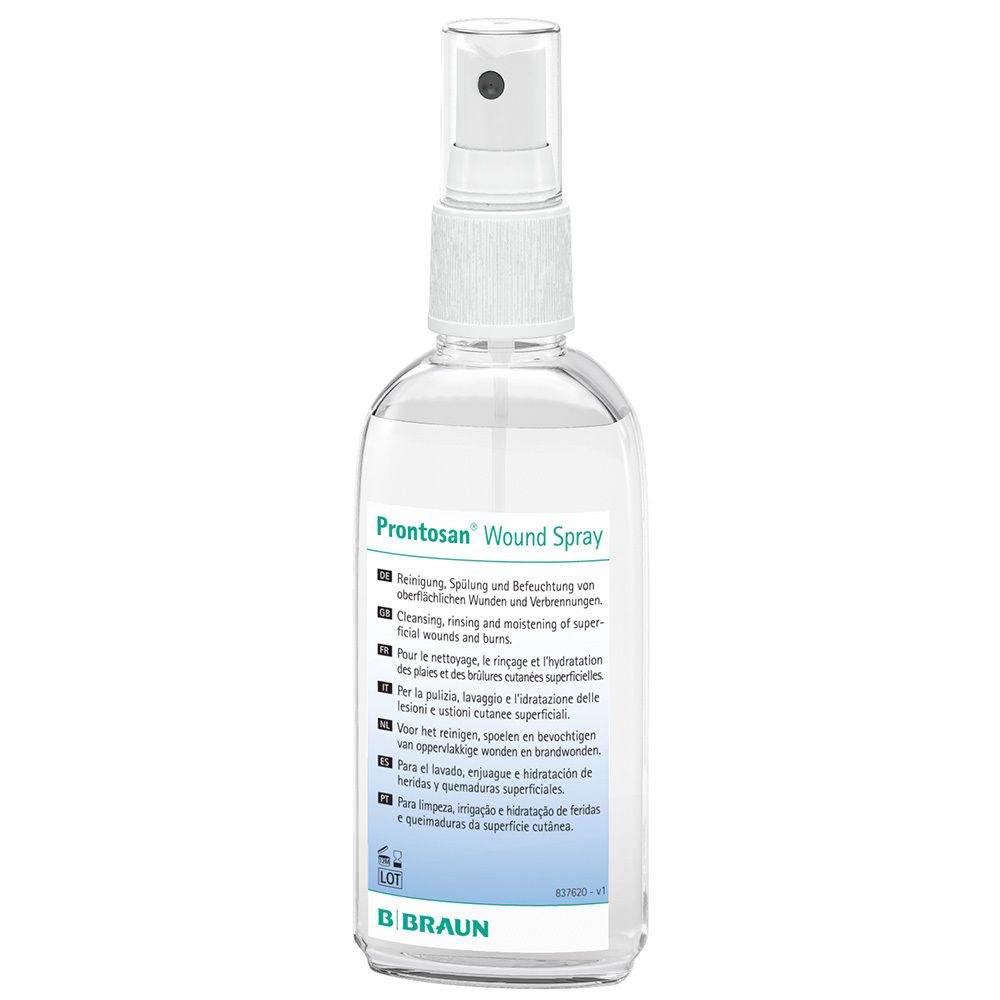
Prontosan Wound Spray 75 ml SprühflascheProntosan Wound Spray Zur Reinigung, Spülung und Befeuchtung von oberflächlichen akuten und chronischen Wunden (z.B. Hautläsionen, Biss-, Schnitt-, Schürf-, Riss- und Quetschwunden) sowie oberflächliche Verbrennungen und Verätzungen und zur Reinigung von Eintrittspforten für z.B. transurethrale und suprapubische urologische Katheter, PEG-/ PEJ-Sonden und peristomaler Hautareale. Prontosan unterstützt die schnelle Heilung durch optimale Wundreinigung. Reduziert somit die Narbenbildung. Geruchsreduktion. Verhindert Wundinfektionen. Zur Verhinderung von Biofilmen. Schützt vor multiresistenten Erregern (MRSA, VRE, ESBL). Zum Befeuchten von Wundauflagen und beim Verbandwechsel zum Lösen verkrusteter Verbände oder Wundauflagen. Lindert den Schmerz. Schmerzfrei anwendbar. Nicht irritativ. Gut verträglich. Keine Hemmung der Granulation und Epithelisierung. Dermatologisch als unbedenklich bewertet. Gute Verträglichkeit mit Katheter- und Sondenmaterialen. Anwendung: Bei Wunden und Brandwunden: Prontosan Wundspray zur Reinigung und Spülung grossflächig auf die gesamte Wunde und das Wundumfeld aufsprühen. Damit wird das Infektionsrisiko reduziert und optimale Heilungsbedingungen geschaffen. Danach Wunde mit Pflaster oder Verband abdecken. Verklebte oder verkrustete Verbände können mit Prontosan Wundspray befeuchtet werden, damit sich der Verband leicht löst und beim Ablösen keine Schmerzen verursacht werden. Transurethrale Katheter: Eine sterile Kompresse gut befeuchten und die katheter-Eintrittspforte reinigen. PEG-/ PEJ-Sonden und Suprapubische Katheter: Zur Reinigung der Eintrittspforte ausreichend Prontosan Wundspray auf die Eintrittspforte aufsprühen. Bei Verkrustungen mindestens 1 Minute einwirken lassen. Danach durch Tupfen mit steriler Gaze das Hautareal um die Eintrittspforte trocknen und steril abdecken. Stomaversorgung: Eine ausreichende Anzahl steriler Kompressen gut befeuchten. Hautareale um das Stoma sorgfältig reinigen und danach trocknen. Anschließend einen neuen Verband aufbringen. Reste von Seifen, Salben, Ölen oder anderen wundreinigenden Substanzen müssen vor der Anwendung von Prontosan Wundspray vollständig entfernt werden. Zusammensetzung: Gereinigtes Wasser, Betain-Tensid, 0,1 % Polyaminopropyl Biguanide (Polihexanid).8,89 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Prontosan Wound Spray 2x 2x75 ml SprühflascheSet enthält2x Prontosan® Wound Spray 75 mlProntosan® Wound Spray Zur Reinigung, Spülung und Befeuchtung von oberflächlichen akuten und chronischen Wunden (z.B. Hautläsionen, Biss-, Schnitt-, Schürf-, Riss- und Quetschwunden) sowie oberflächliche...16,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.