Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Welche wireless Mouse ist für das MacBook Pro geeignet?
Es gibt viele wireless Mäuse, die für das MacBook Pro geeignet sind. Einige beliebte Optionen sind die Logitech MX Master 3, die Apple Magic Mouse 2 und die Microsoft Surface Precision Mouse. Diese Mäuse bieten eine gute Kompatibilität mit dem MacBook Pro und haben Funktionen wie Bluetooth-Konnektivität und präzise Tracking-Funktionen. Es ist wichtig, die spezifischen Anforderungen und Vorlieben des Benutzers zu berücksichtigen, um die beste Wahl zu treffen. **

Ähnliche Suchbegriffe für Xiaomi-Dual-mode-Wireless-Mouse
Top-Angebote
Produkte zum Begriff Xiaomi-Dual-mode-Wireless-Mouse:
-
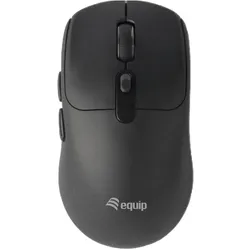
EQUIP Dual Mode Wireless Mouse schwarz, USB/BluetoothDie kabellose Dual-Mode-Maus Equip 245123 mit 6 Tasten bietet außergewöhnliche Flexibilität und Leistung für Arbeit und Freizeit. Dank der zwei Verbindungsoptionen – Bluetooth und 2,4-GHz-Funk – können Sie mühelos mit nur einem Klick zwischen zwei Geräten wie Laptop und Desktop-PC wechseln. Das macht sie ideal für Multitasking-Profis, Studierende und mobile Nutzer, die eine zuverlässige Steuerung über mehrere Systeme hinweg benötigen.Ausgestattet mit sechs reaktionsschnellen Tasten, darunter Vor- und Zurück-Navigationstasten, steigert sie die Produktivität durch schnelles Surfen im Internet und effizientes Workflow-Management. Der hochpräzise optische Sensor ermöglicht einstellbare DPI-Stufen für eine flüssige und präzise Cursorsteuerung auf verschiedenen Oberflächen. Das ergonomische, symmetrische Design gewährleistet eine komfortable Nutzung für Links- und Rechtshänder, auch bei längerem Gebrauch.11,80 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Warum bewegt sich die Trust Wireless Yvi Mouse Funkmaus in die falsche Richtung?
Es gibt mehrere mögliche Gründe, warum sich die Trust Wireless Yvi Mouse in die falsche Richtung bewegt. Es könnte ein Problem mit der Verbindung zwischen der Maus und dem Empfänger geben, zum Beispiel aufgrund von Interferenzen oder einer schwachen Batterie. Es könnte auch sein, dass die Maus nicht richtig kalibriert ist oder dass die Mausoberfläche nicht geeignet ist. Es könnte auch ein technisches Problem mit der Maus selbst geben, zum Beispiel ein defekter Sensor oder eine fehlerhafte Firmware. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Xiaomi-Dual-mode-Wireless-Mouse:
-
Xiaomi Dual-mode Wireless Mouse 2 BlackMaus - kabellos, symmetrisch, Verbindung über: Bluetooth und Funkfrequenzverbindung (2,4 GHz), für 1 AA Batterie, Empfindlichkeit: 1200 DPI, 5 Tasten, Abmessungen: 4 × 6,4 × 11,1 cm (H×B×T), Gewicht: 0,062 kg Das symmetrisch geschwungene Design der Xiaomi Dual-mode Wireless Mouse 2 Black passt perfekt in Ihre Handfläche. Die Seiten der Maus sind nach innen gewölbt, so dass ein Daumen bequem auf der Seite a16,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Welche wireless Mouse ist für das MacBook Pro geeignet?
Es gibt viele wireless Mäuse, die für das MacBook Pro geeignet sind. Einige beliebte Optionen sind die Logitech MX Master 3, die Apple Magic Mouse 2 und die Microsoft Surface Precision Mouse. Diese Mäuse bieten eine gute Kompatibilität mit dem MacBook Pro und haben Funktionen wie Bluetooth-Konnektivität und präzise Tracking-Funktionen. Es ist wichtig, die spezifischen Anforderungen und Vorlieben des Benutzers zu berücksichtigen, um die beste Wahl zu treffen. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Xiaomi-Dual-mode-Wireless-Mouse
-
EQUIP Dual Mode Wireless Mouse schwarz, USB/BluetoothDie kabellose Dual-Mode-Maus Equip 245123 mit 6 Tasten bietet außergewöhnliche Flexibilität und Leistung für Arbeit und Freizeit. Dank der zwei Verbindungsoptionen – Bluetooth und 2,4-GHz-Funk – können Sie mühelos mit nur einem Klick zwischen zwei Geräten wie Laptop und Desktop-PC wechseln. Das macht sie ideal für Multitasking-Profis, Studierende und mobile Nutzer, die eine zuverlässige Steuerung über mehrere Systeme hinweg benötigen.Ausgestattet mit sechs reaktionsschnellen Tasten, darunter Vor- und Zurück-Navigationstasten, steigert sie die Produktivität durch schnelles Surfen im Internet und effizientes Workflow-Management. Der hochpräzise optische Sensor ermöglicht einstellbare DPI-Stufen für eine flüssige und präzise Cursorsteuerung auf verschiedenen Oberflächen. Das ergonomische, symmetrische Design gewährleistet eine komfortable Nutzung für Links- und Rechtshänder, auch bei längerem Gebrauch.11,80 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Gembird Dual-mode 4-button wireless mouse - Maus (Schwarz)Wireless kontormus, kabelverbindung: USB-A / USB-C mit abnehmbares USB-C, wireless Technologie 2.4 GHz und Bluetooth 5.2, Akku: 500 mAh wiederaufladbar, Akkulebensdauer: 72 Stunden, optisk Sensor 800 - 1600 dpi (mit einstellbare dpi taste), 4 Tasten, Scroll-Rad, kann benutzt werden von sowohl für Rechts- als auch Linkshänder, Gewicht: 68g gram, kompatibilitätWindows, sort14,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Warum bewegt sich die Trust Wireless Yvi Mouse Funkmaus in die falsche Richtung?
Es gibt mehrere mögliche Gründe, warum sich die Trust Wireless Yvi Mouse in die falsche Richtung bewegt. Es könnte ein Problem mit der Verbindung zwischen der Maus und dem Empfänger geben, zum Beispiel aufgrund von Interferenzen oder einer schwachen Batterie. Es könnte auch sein, dass die Maus nicht richtig kalibriert ist oder dass die Mausoberfläche nicht geeignet ist. Es könnte auch ein technisches Problem mit der Maus selbst geben, zum Beispiel ein defekter Sensor oder eine fehlerhafte Firmware. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.