Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Xoro-HTC-2249-54
Top-Angebote
Produkte zum Begriff Xoro-HTC-2249-54:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
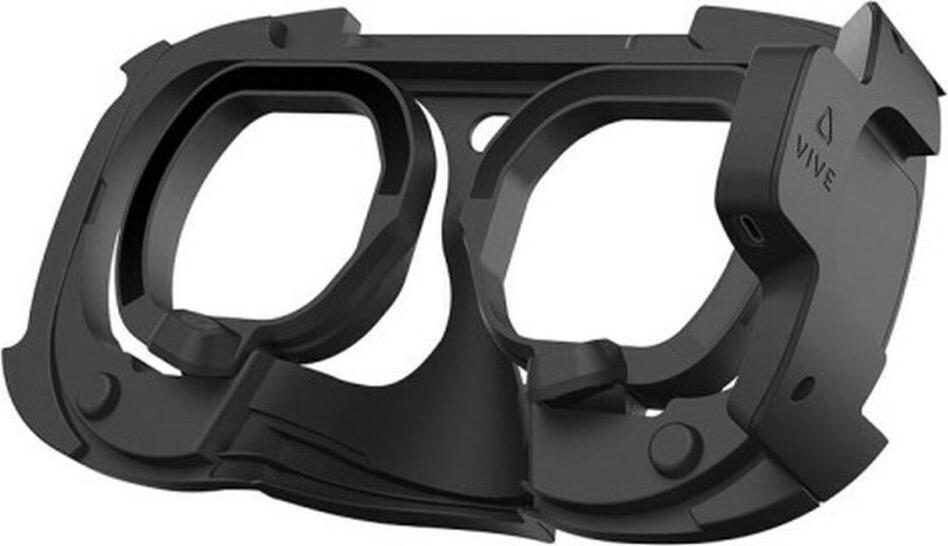
HTC VIVE Focus 3 Eye Tracker, Tracker, Frontmontiertes Display, Schwarz, HTC, VIVE Focus 3, 54 gSchöpfen Sie das volle Potenzial Ihrer professionellen VR-Erfahrung mit dem HTC VIVE Focus 3 Eye Tracker aus. Dieses unverzichtbare Upgrade für das VIVE Focus 3 Headset verwandelt Ihre virtuellen en, verbessert die Leistung und liefert unschätzbare Einblicke in das Nutzerverhalten. Durch präzises Tracking und die Übersetzung von Augenbewegungen in die virtuelle Welt bietet dieses Zubehör ein es Maß an Immersion und Funktionalität für Unternehmenschulungen, Kollaboration, Nutzerforschung und mehr. Treten Sie ein in eine intuitivere und reaktionsschnellere virtuelle Umgebung, in der Ihr Blick die Aktion steuert und tiefere Einblicke offenbart. Erleben Sie Immersion und Leistung der nächsten Stufe Der VIVE Focus 3 Eye Tracker revolutioniert die visuelle Wiedergabetreue durch dynamisches Foveated Rendering. Das Ergebnis ist ein deutlicher Leistungsschub bei Anwendungen und eine sichtbar schärfere, realistischere Bildqualität, ohne Kompromisse bei den Bildraten einzugehen. Dies ermöglicht e410,11 €*Versand: 9,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie bezahle ich den TÜV 2249?
Um den TÜV zu bezahlen, können Sie entweder vor Ort in bar oder mit EC-Karte bezahlen. Einige TÜV-Stationen akzeptieren auch Kreditkarten. Es ist ratsam, vorher zu überprüfen, welche Zahlungsmethoden an der jeweiligen Station akzeptiert werden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Xoro-HTC-2249-54:
-
Xoro HTC 2249 54,6 cm (21.5") Full HD SchwarzDer XORO HTC 2249 ist mit einem Triple-Tuner für den Empfang von digitalem Satelliten-, Kabel- und Antennenfernsehen (DVB-T2, DVB-C, DVB-S2) in HD ausgerüstet. Dank des DVB‐T2 Tuners und des neuen Chipsatzes mit leistungsfähigem HEVC‐Decoder ist der XORO HTC 2249 in der Lage, alle unverschlüsselten DVB‐T2‐Sender in Deutschland zu empfangen. Auf einen Blick Bildschirmdiagonale54,6 cm (21.5") HD-TypFull HD BildschirmtechnologieLED BildschirmformFlach Natives Seitenverhältnis16:9 Display-Auflösung1920 x 1080 Pixel TunertypDigital Digitales SignalformatsystemDVB-T, DVB-T2 Produktbeschreibung Wie auch bei Satellitenreceivern von XORO üblich, bietet der Fernseher umfangreiche Konfigurationsmöglichkeiten für den Satellitenempfang und leistungsfähige Suchlauffunktionen. Der Betrieb an Unicable- Empfangsanlagen ist ebenfalls möglich. Durch den CI+ Schacht kann der Fernseher mit einem CI+ Modul für HD+, Pay-TV oder erweiterte Angebote der Kabelfernsehanbieter ausgestattet werden. Für alle DVB...187,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Xoro-HTC-2249-54
-
HTC VIVE Focus 3 Eye Tracker, Tracker, Frontmontiertes Display, Schwarz, HTC, VIVE Focus 3, 54 gSchöpfen Sie das volle Potenzial Ihrer professionellen VR-Erfahrung mit dem HTC VIVE Focus 3 Eye Tracker aus. Dieses unverzichtbare Upgrade für das VIVE Focus 3 Headset verwandelt Ihre virtuellen en, verbessert die Leistung und liefert unschätzbare Einblicke in das Nutzerverhalten. Durch präzises Tracking und die Übersetzung von Augenbewegungen in die virtuelle Welt bietet dieses Zubehör ein es Maß an Immersion und Funktionalität für Unternehmenschulungen, Kollaboration, Nutzerforschung und mehr. Treten Sie ein in eine intuitivere und reaktionsschnellere virtuelle Umgebung, in der Ihr Blick die Aktion steuert und tiefere Einblicke offenbart. Erleben Sie Immersion und Leistung der nächsten Stufe Der VIVE Focus 3 Eye Tracker revolutioniert die visuelle Wiedergabetreue durch dynamisches Foveated Rendering. Das Ergebnis ist ein deutlicher Leistungsschub bei Anwendungen und eine sichtbar schärfere, realistischere Bildqualität, ohne Kompromisse bei den Bildraten einzugehen. Dies ermöglicht e410,11 €*Versand: 9,95 €Sichere Weiterleitung zum Anbieter
-
Bundle: XORO HTC 1949 V2 (18.5" LED TV,DVD,Triple Tuner) incl. freenet TV CI+ Modul DVB-T2 - 3 Monate)Der XORO HTC 1949 V2 ist mit einem Triple-Tuner für den Empfang von digitalem Satelliten-, Kabel- und Antennenfernsehen (DVB-T2, DVB-C, DVB-S2) in HD ausgerüstet. Dank des DVB‐T2 Tuners und des neuen Chipsatzes mit leistungsfähigem HEVC‐Decoder ist der XORO HTC 1949 V2 in der Lage, alle unverschlüsselten DVB‐T2‐Sender in Deutschland zu empfangen. Wie auch bei Satellitenreceivern von XORO üblich, bietet der Fernseher umfangreiche Konfigurationsmöglichkeiten für den Satellitenempfang und leistungsfähige Suchlauffunktionen. Der Betrieb an Unicable- Empfangsanlagen ist ebenfalls möglich. Durch den CI+ Schacht kann der Fernseher mit einem CI+ Modul für HD+, Pay-TV oder erweiterte Angebote der Kabelfernsehanbieter ausgestattet werden. Für alle DVB-T2 Kunden bieten wir den Fernseher auch direkt als Set mit freenet TV CI+ Modul für den Empfang der privaten DVB-T2 HD Sender an. Mit dem integrierten HD Media Player können Audio-, Video- und Bilddateien von USB-Speichergeräten abgespielt werden. Der Media Player liest die Dateisysteme NTFS und FAT32. Außerdem besitzt das Gerät einen integrierter DVD Player mit Slot-In Technologie.139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unex Kabelbinder 2249-0Breite des Bandes=4,8 mmBandlänge=370 mmBanddicke=1,4 mmBündeldurchmesser=1,6..102 mmMin. Haltekraft=220 NBetriebstemperatur=-40..105 °CMontagetemperatur=-30..105 °CAusführung=innenverzahntBandverschluss=Kunststoffzunge/-naseWerkstoff=KunststoffWerkstoffgüte=sonstigeOberflächenschutz=unbehandeltUV-stabil nach ASTM D6779=jaHalogenfrei=jaFarbe=schwarzTransparent=neinFluoreszierend=neinDetektierbar=neinBeschriftungsfläche=ohneLösbarer Verschluss=neinBefestigungsart=ohneVG-Zulassung=neinMIL-Zulassung=jaUL-Zulassung=jaBrennbarkeitsklasse des Isolierstoffs nach UL 94=V212,28 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie bezahle ich den TÜV 2249?
Um den TÜV zu bezahlen, können Sie entweder vor Ort in bar oder mit EC-Karte bezahlen. Einige TÜV-Stationen akzeptieren auch Kreditkarten. Es ist ratsam, vorher zu überprüfen, welche Zahlungsmethoden an der jeweiligen Station akzeptiert werden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.