Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist ein MagSafe Battery Pack?
Ein MagSafe Battery Pack ist ein externer Akku, der speziell für die Verwendung mit iPhones entwickelt wurde. Es wird magnetisch an der Rückseite des iPhones befestigt und lädt das Gerät drahtlos auf. Das MagSafe Battery Pack bietet eine zusätzliche Akkulaufzeit für das iPhone, ohne dass ein Kabel benötigt wird. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Yale-Battery-Pack-für
Top-Angebote
Produkte zum Begriff Yale-Battery-Pack-für:
-
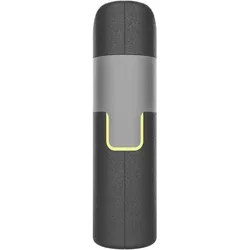
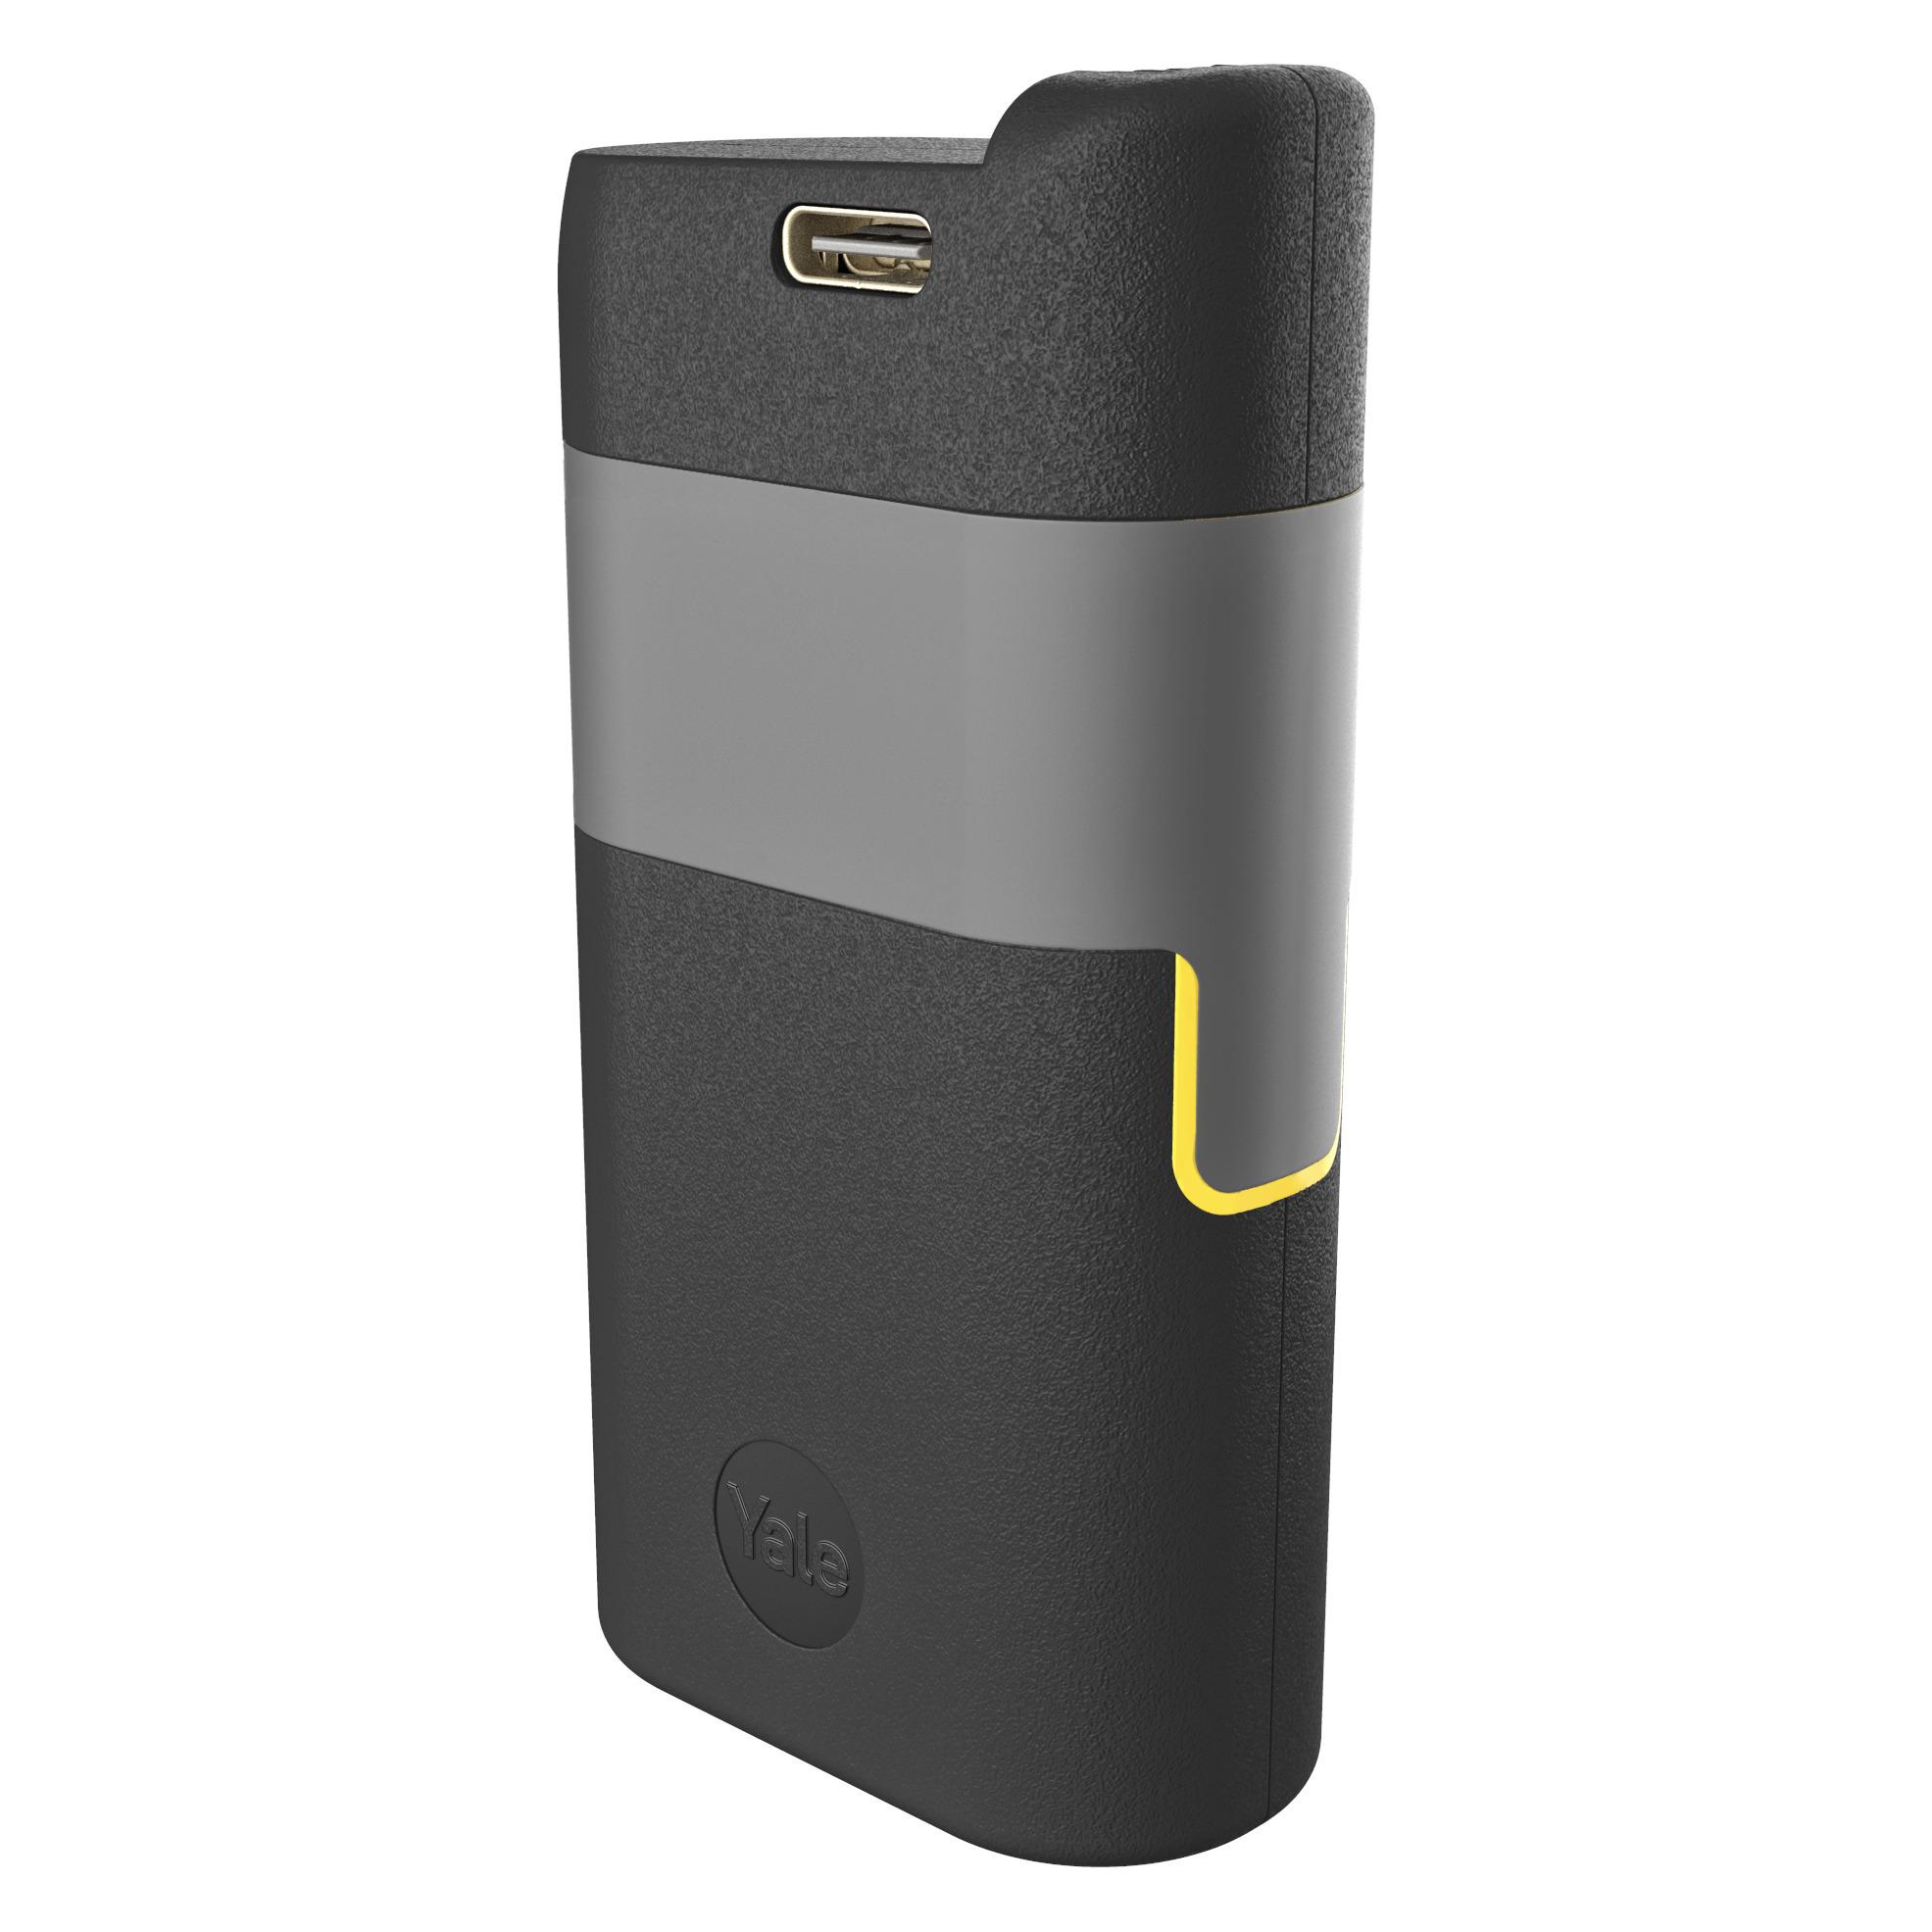
Yale, Zubehör Gebäudesicherheit, Battery Pack für Linus L2 Smart LockKompatibel mit Linus L2: Geniesse zuverlässige Sicherheit und ununterbrochenen Komfort mit dem Akku für das Yale Linus Smart Lock L2. Tausche den Akku bei Bedarf einfach aus. Wiederaufladbarer Akku: Leistungsstarker, wiederaufladbarer Akku, der dir zuverlässigen schlüssellosen Zugang mit nur einer Ladung für bis zu 2 Jahre bietet (je nach Nutzung). Lade den Akku in nur 4 Stunden wieder komplett auf. Langanhaltende Leistung: Die Akkulaufzeit hängt von der Nutzung und dem genutzten Kommunikationsstandard (WLAN und Bluetooth) des Smart Locks ab. Bis zu 2 Jahre mit Bluetooth und bis zu 9 Monate mit WLAN. Einfach aufladen: Dank des USB-C-Anschlusses kannst du den Akku ganz bequem mit handelsüblichen Ladekabeln aufladen. Ein USB-C-Kabel ist nicht im Lieferumfang enthalten. Nie mehr ausgeschlossen sein: Bleibe informiert mit Warnungen bei niedrigem Batteriestand und der Akkustatusanzeige in der Yale Home App, um sicherzustellen, dass du immer darüber informiert bist, wenn die Energie zur Neige geht.49,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
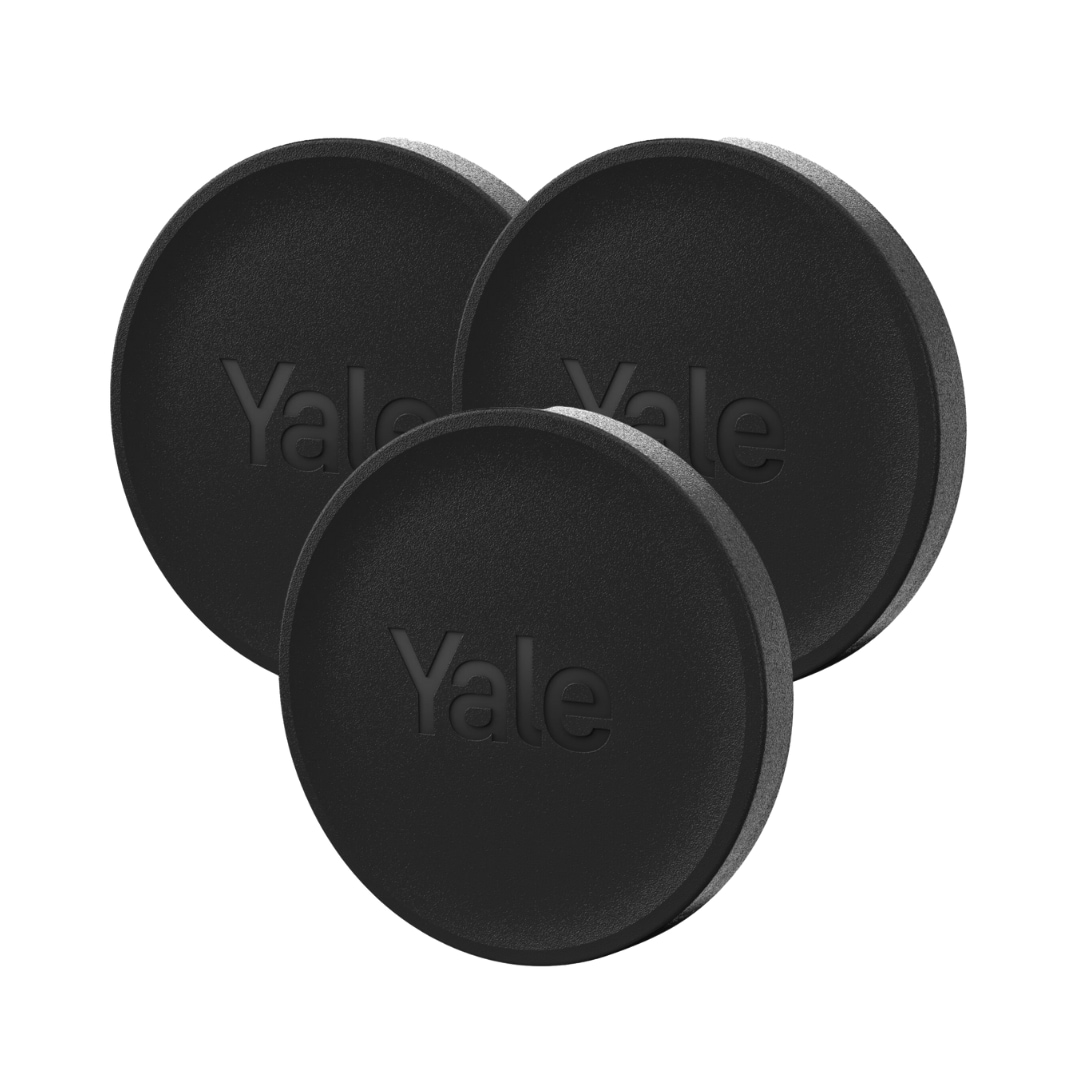
Yale Dot 3er-Pack schwarzSmartphone als digitalen Schlüssel durch Halten auf Yale Dot / Kompatibel mit Linus L2 / Bluetooth und NFC / Verwaltung der Zugriffsrechte jeder Zeit über die Yale Home App / bis zu fünf Yale Dots pro Linus L2 möglich25,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Yale-Battery-Pack-für:
-
Yale, Zubehör Gebäudesicherheit, Battery Pack für Linus L2Batteriepack für das Linus L2 Smart Lock. USB-C-Batterie mit einer Lebensdauer von bis zu 9 Monaten bei Wi-Fi und bis zu 2 Jahren bei Bluetooth. Anzeige des Batteriestatus in der Yale Home App verfügbar.80,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yale, Zubehör Gebäudesicherheit, Battery Pack für Linus L2 Smart LockKompatibel mit Linus L2: Geniesse zuverlässige Sicherheit und ununterbrochenen Komfort mit dem Akku für das Yale Linus Smart Lock L2. Tausche den Akku bei Bedarf einfach aus. Wiederaufladbarer Akku: Leistungsstarker, wiederaufladbarer Akku, der dir zuverlässigen schlüssellosen Zugang mit nur einer Ladung für bis zu 2 Jahre bietet (je nach Nutzung). Lade den Akku in nur 4 Stunden wieder komplett auf. Langanhaltende Leistung: Die Akkulaufzeit hängt von der Nutzung und dem genutzten Kommunikationsstandard (WLAN und Bluetooth) des Smart Locks ab. Bis zu 2 Jahre mit Bluetooth und bis zu 9 Monate mit WLAN. Einfach aufladen: Dank des USB-C-Anschlusses kannst du den Akku ganz bequem mit handelsüblichen Ladekabeln aufladen. Ein USB-C-Kabel ist nicht im Lieferumfang enthalten. Nie mehr ausgeschlossen sein: Bleibe informiert mit Warnungen bei niedrigem Batteriestand und der Akkustatusanzeige in der Yale Home App, um sicherzustellen, dass du immer darüber informiert bist, wenn die Energie zur Neige geht.49,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein MagSafe Battery Pack?
Ein MagSafe Battery Pack ist ein externer Akku, der speziell für die Verwendung mit iPhones entwickelt wurde. Es wird magnetisch an der Rückseite des iPhones befestigt und lädt das Gerät drahtlos auf. Das MagSafe Battery Pack bietet eine zusätzliche Akkulaufzeit für das iPhone, ohne dass ein Kabel benötigt wird. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Yale-Battery-Pack-für
-
Yale Dot 3er-Pack schwarzSmartphone als digitalen Schlüssel durch Halten auf Yale Dot / Kompatibel mit Linus L2 / Bluetooth und NFC / Verwaltung der Zugriffsrechte jeder Zeit über die Yale Home App / bis zu fünf Yale Dots pro Linus L2 möglich25,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yale, Zutrittskontrolle, Türsicherung Dot, 3-er PackSchlüsselloses Zubehör für das Yale Linus Smart Lock L2. Tippen Sie Ihr Telefon auf den Yale Dot, um Ihre Haustür automatisch zu entriegeln. Unterstützt WLAN-Fernsteuerung für Personen mit Eigentümer-Zugang und Bluetooth für Personen mit Gäste-Zugang. Einfaches Dranhalten des Smartphones (NFC-Technologie) an den Yale Dot kann das Linus Smart Lock L2 ent- und verriegeln. Bis zu 5 Yale Dots können gleichzeitig mit einem Linus Smart Lock L2 verbunden werden. Flexible Positionierung, je nach den Bedürfnissen des Benutzers und seiner täglichen Situation und Routine. Das Yale Linus Smart Lock L2 verriegelt sich automatisch, wenn Sie Ihre Tür schliessen, und entriegelt sich, wenn das Türschloss Ihre Nähe erkennt, und sorgt so für mehr Sicherheit und Komfort. Darüber hinaus kann dieses elektronische Türschloss so programmiert werden, dass es sich zu bestimmten Zeiten automatisch ver- und entriegelt. Das schlüssellose Zubehör Yale Dot sorgt für noch mehr Komfort: Zum Ver- und Entriegeln halten Sie einfach Ihr Smartphone an den Yale Dot (NFC-Technologie) - ohne die Yale Home App öffnen zu müssen. Flexibel platzierbar, zum Beispiel im Home Office oder sogar im Auto, um das Linus Smart Lock L2 bei Regen für den schnellen Zugriff zu entriegeln, bietet dieses Zubehör mehr Möglichkeiten, die Sicherheit Ihres Hauses an Ihren Alltag anzupassen.30,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IELLO Unmatched Adventures - TMNT Turtles ? Deluxe Token Pack 304205Erweitere deine Pappmarker um 24 modellierte Fußsoldatenfiguren aus Kunststoff und 17 Acrylmarker für ein erstklassiges Spielerlebnis. Erweitere ... 1 x Unmatched Adventures - TMNT Turtles ? Deluxe Token Pack Anleitung in: Typ: Brettspiele21,48 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.