Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
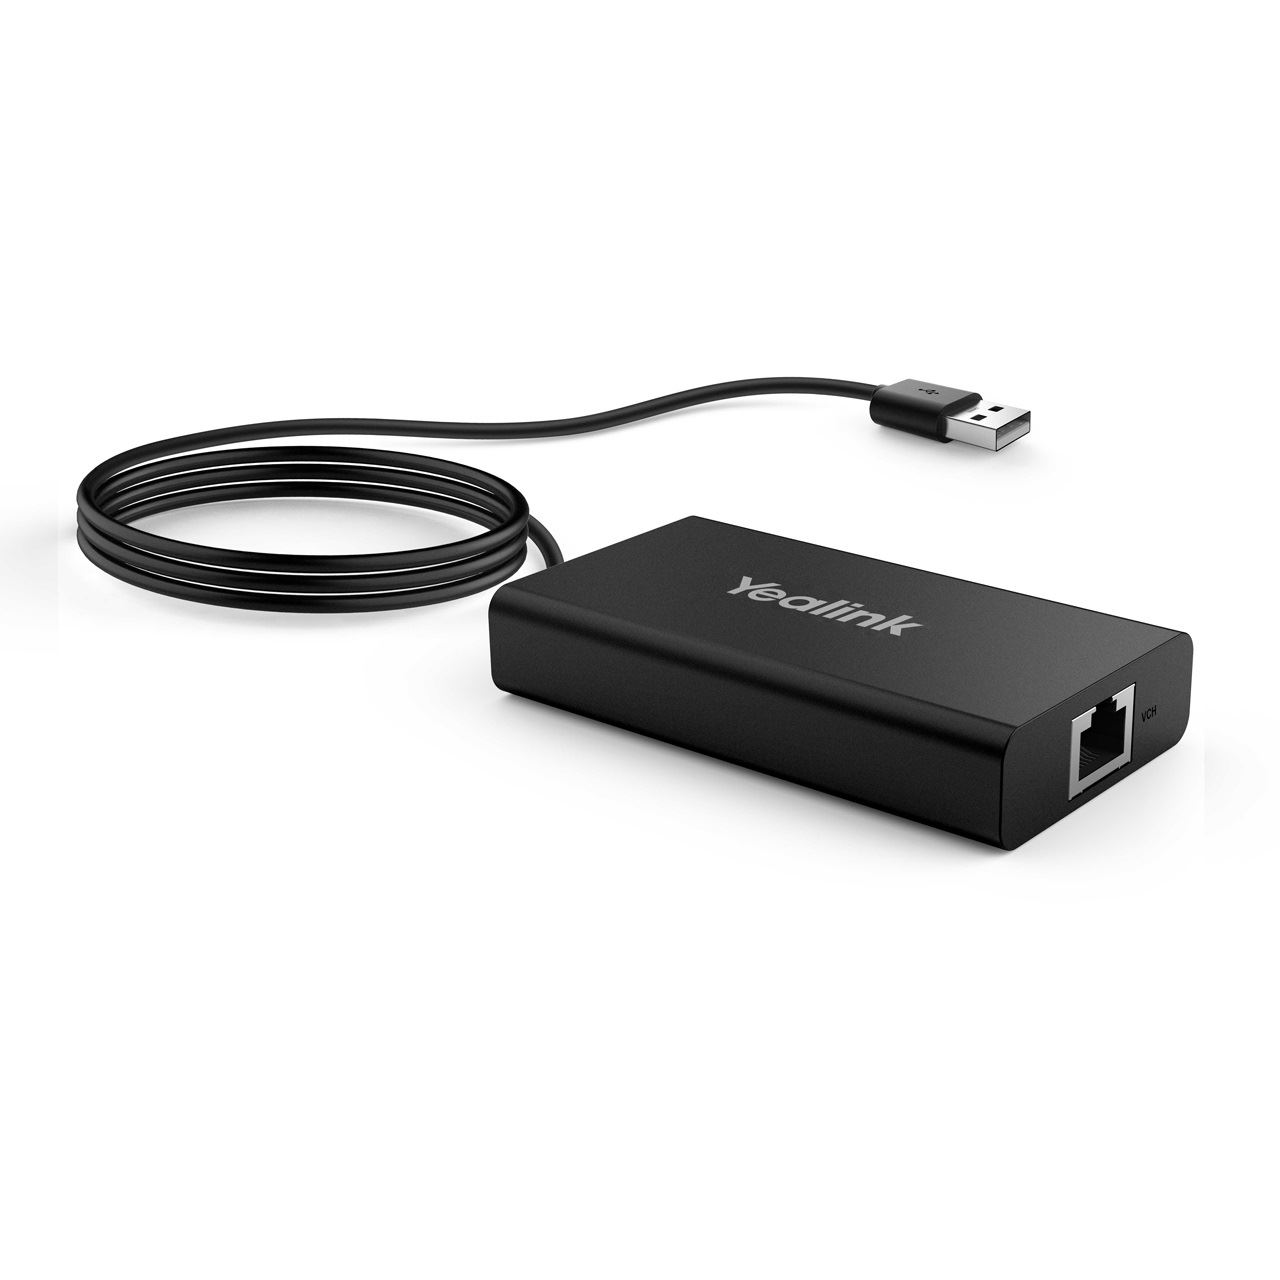
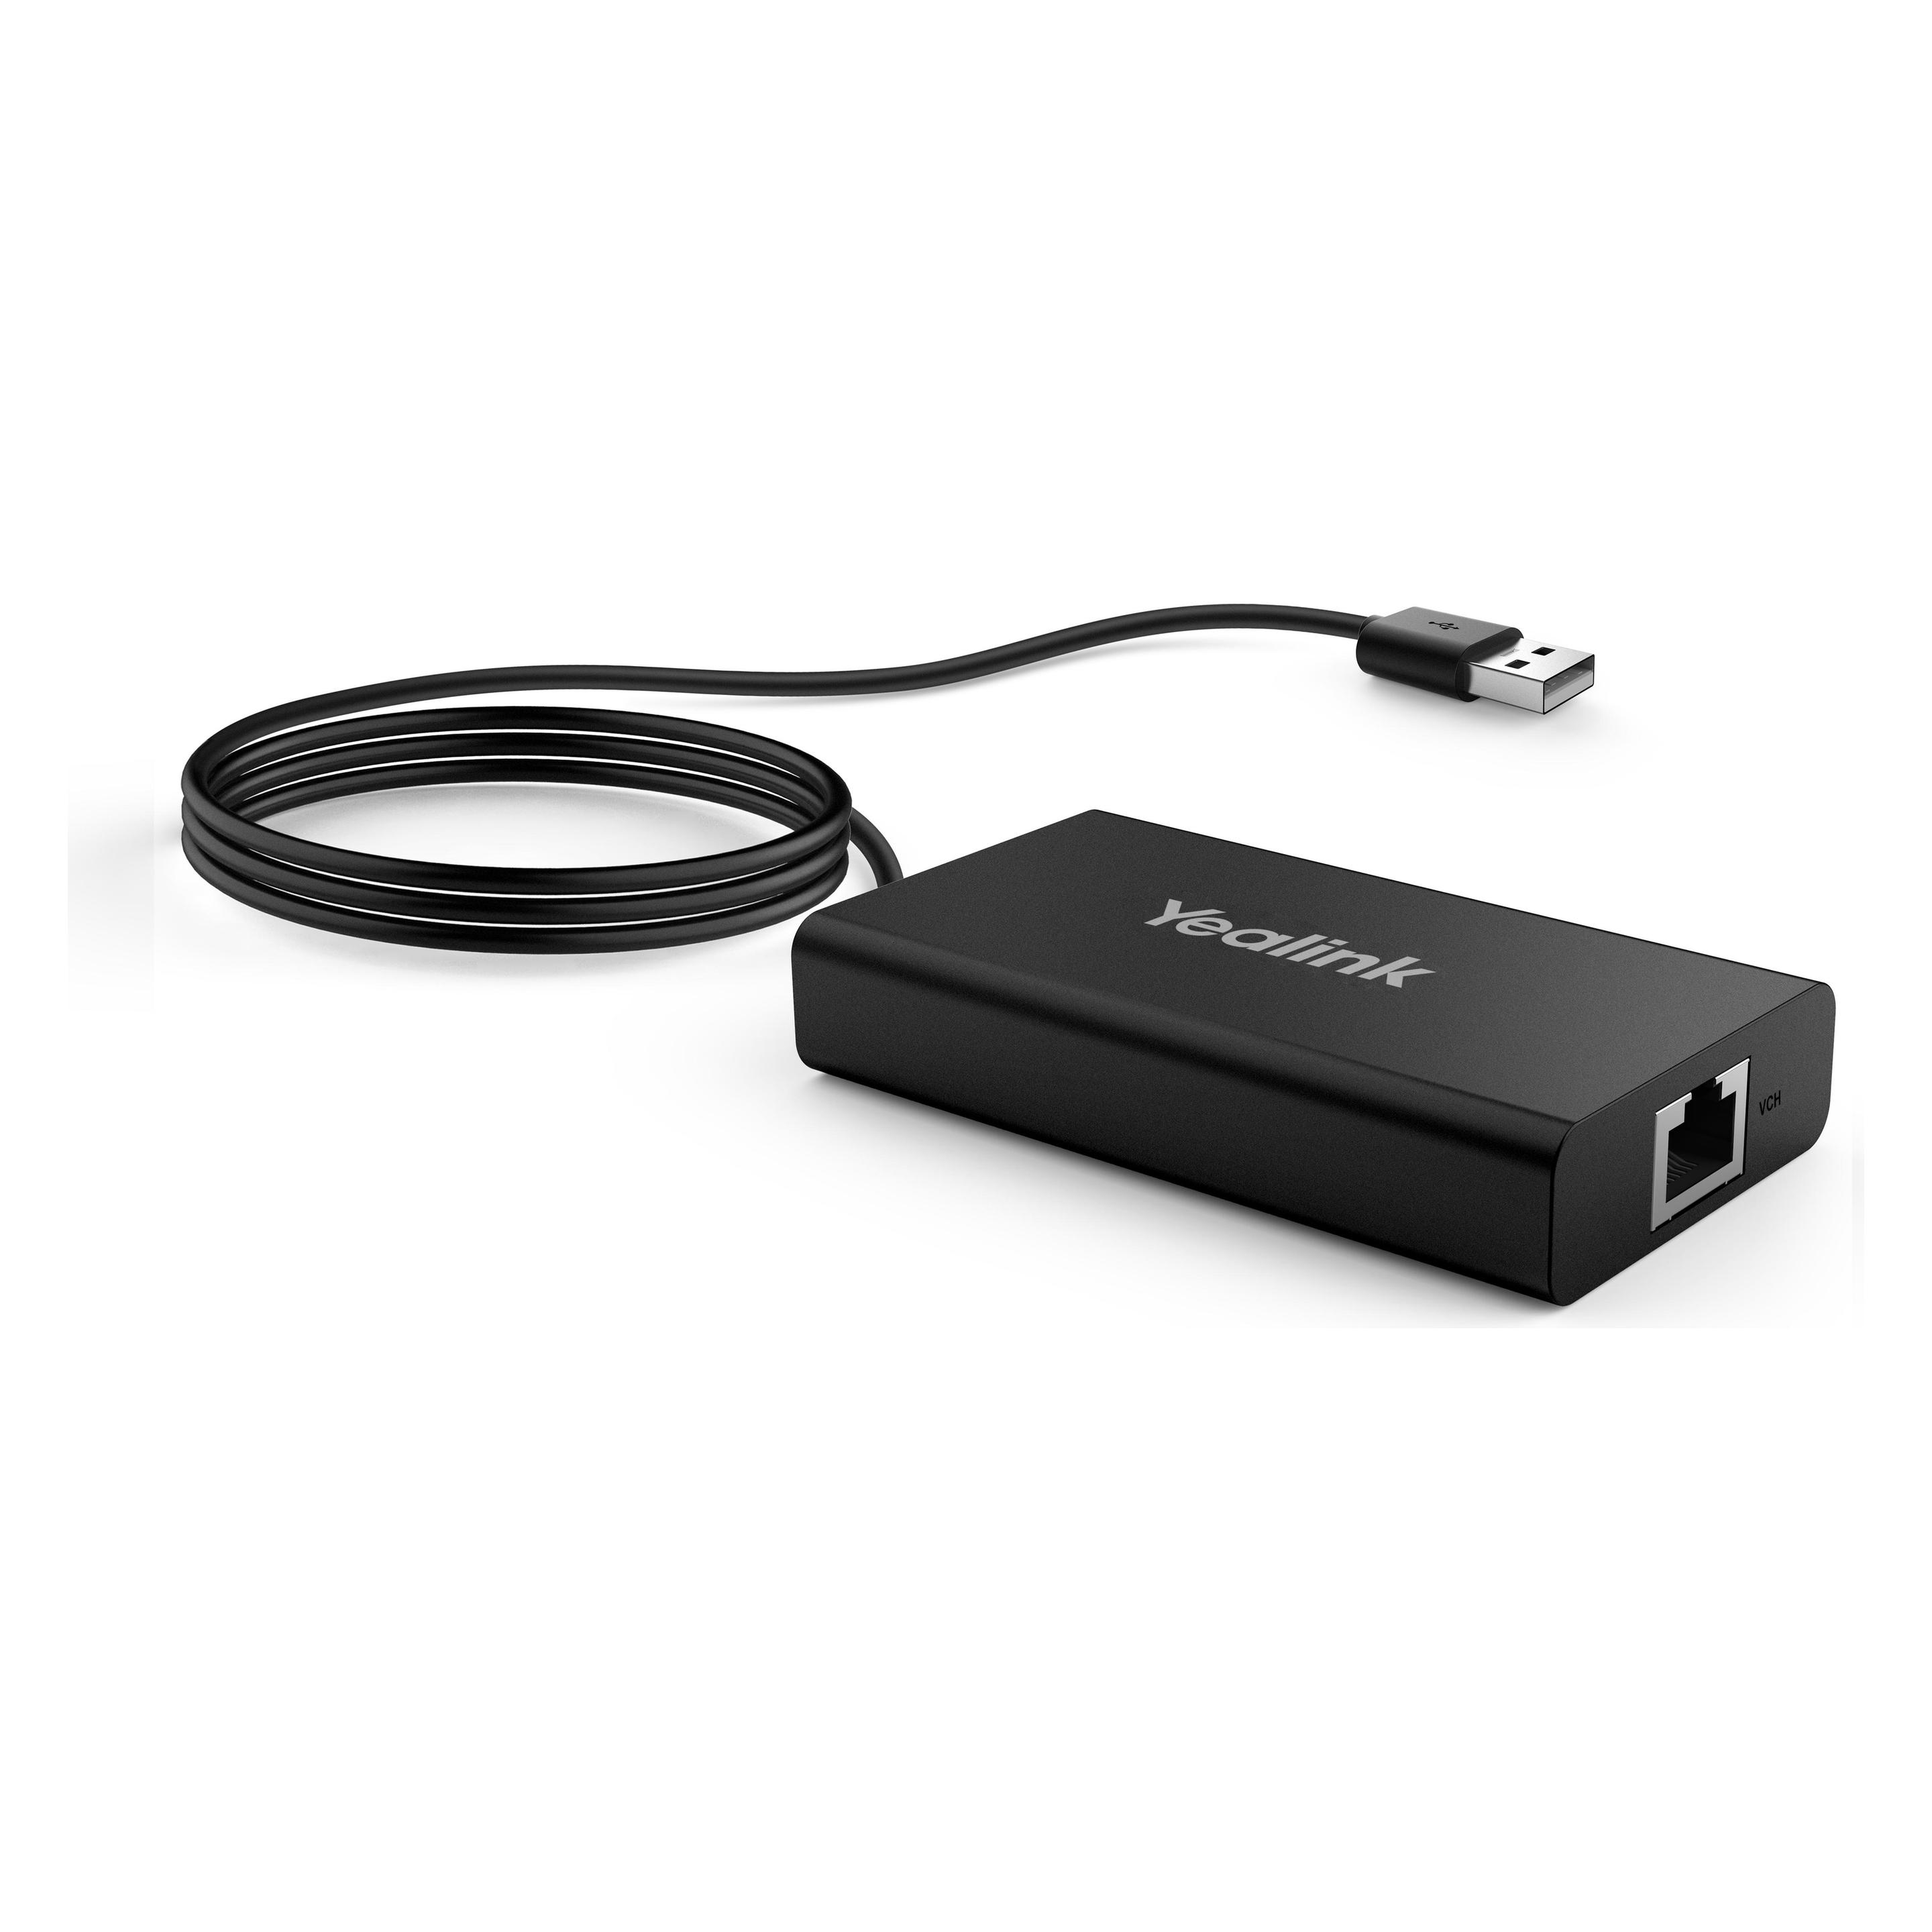
Ähnliche Suchbegriffe für Yealink-MVC-Room-System
Top-Angebote
Produkte zum Begriff Yealink-MVC-Room-System:
-
Zambreno, Kate: The Light RoomThe Light Room , 'Kate Zambreno has invented a new form. It is a kind of absolute present, real life captured in closeup' Annie Ernaux, Winner of the Nobel Prize in Literature ' The Light Room is both a gift and a beacon' Sinéad Gleeson, author of Constellations 'Kate Zambreno has performed a miracle, capturing real, lived time from within the exhaustion of pandemic-era parenthood. The Light Room reminded me of that fundamental magic of writing - that the details of another person's life, so precisely and honestly rendered, can instantly loosen the edges of your own life and make you feel less alone' Jenny Odell, bestselling author of How to Do Nothing 'Zambreno's work reminds us that there is grace in going for a walk and feeling the energy of the seasons. There's value in play and stillness and making art even when it feels like the world is on fire' Poets & Writers 'Zambreno is unafraid to show us what she too is made of' Claire-Louise Bennett, author of Pond 'Kate Zambreno's writing is mysterious, unclassifiable, and yet intimate and familiar too. Reading her is like looking through a kaleidoscope - the world is at once more beautiful and more terrifying' Jenny Zhang, author of Sour Heart , > , Erscheinungsjahr: 20240718, Autoren: Zambreno, Kate, Seitenzahl/Blattzahl: 246, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Memoirs, Fachschema: Englische Bücher / Biografie, Erinnerung~Erinnerung / Literatur, Fachkategorie: Biografien: allgemein, Imprint-Titels: Corsair, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 222, Breite: 142, Höhe: 26, Gewicht: 382, Produktform: Gebunden, Genre: Importe,22,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yealink MVC Room System Zubehör UVC24 Kamera (1206611)Produktbeschreibung: Yealink UVC34 - Konferenzkamera, Gerätetyp: Konferenzkamera, Audio: Ja: integriertes acht Mikrofon-Array, eingebauter Lautsprecher, Kameramontagetyp: Wandmontage, Abmessungen (Breite x Tiefe x Höhe): 38 cm x 5,5 cm x 5,5 cm, Gewicht: 1,28 kg, Anschlusstechnik: Kabelgebunden, Kamera: Farbe, Bildrate (max.): 30 Bilder pro Sekunde, Video-Modi: 4K, Typ des optischen Sensors: CMOS - 9.1 mm (1/2.8") - 8 MP, Schnittstellen: USB 2.0, Enthaltene Kabel: 1 - USB-Kabel - extern - 7 m, Spannung: Wechselstrom 100-240 V, Leistungsmerkmale: 120° Sichtfeld, ePTZ, electric lens cap, 9 camera presets, Yealink Noise Proof Technology, Vollduplex-Audio, automatische Umrahmung, KI-Gesichtsverbesserung, USB-Audio-Klasse (UAC 2.0), USB Video Klasse (UVC 1.1), Wi-Fi remote management, Bluetooth-geeignet, Umgebungsbedingungen (in Betrieb): 0 °C - 40 °C; 10 - 95% relative Luftfeuchtigkeit320,57 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
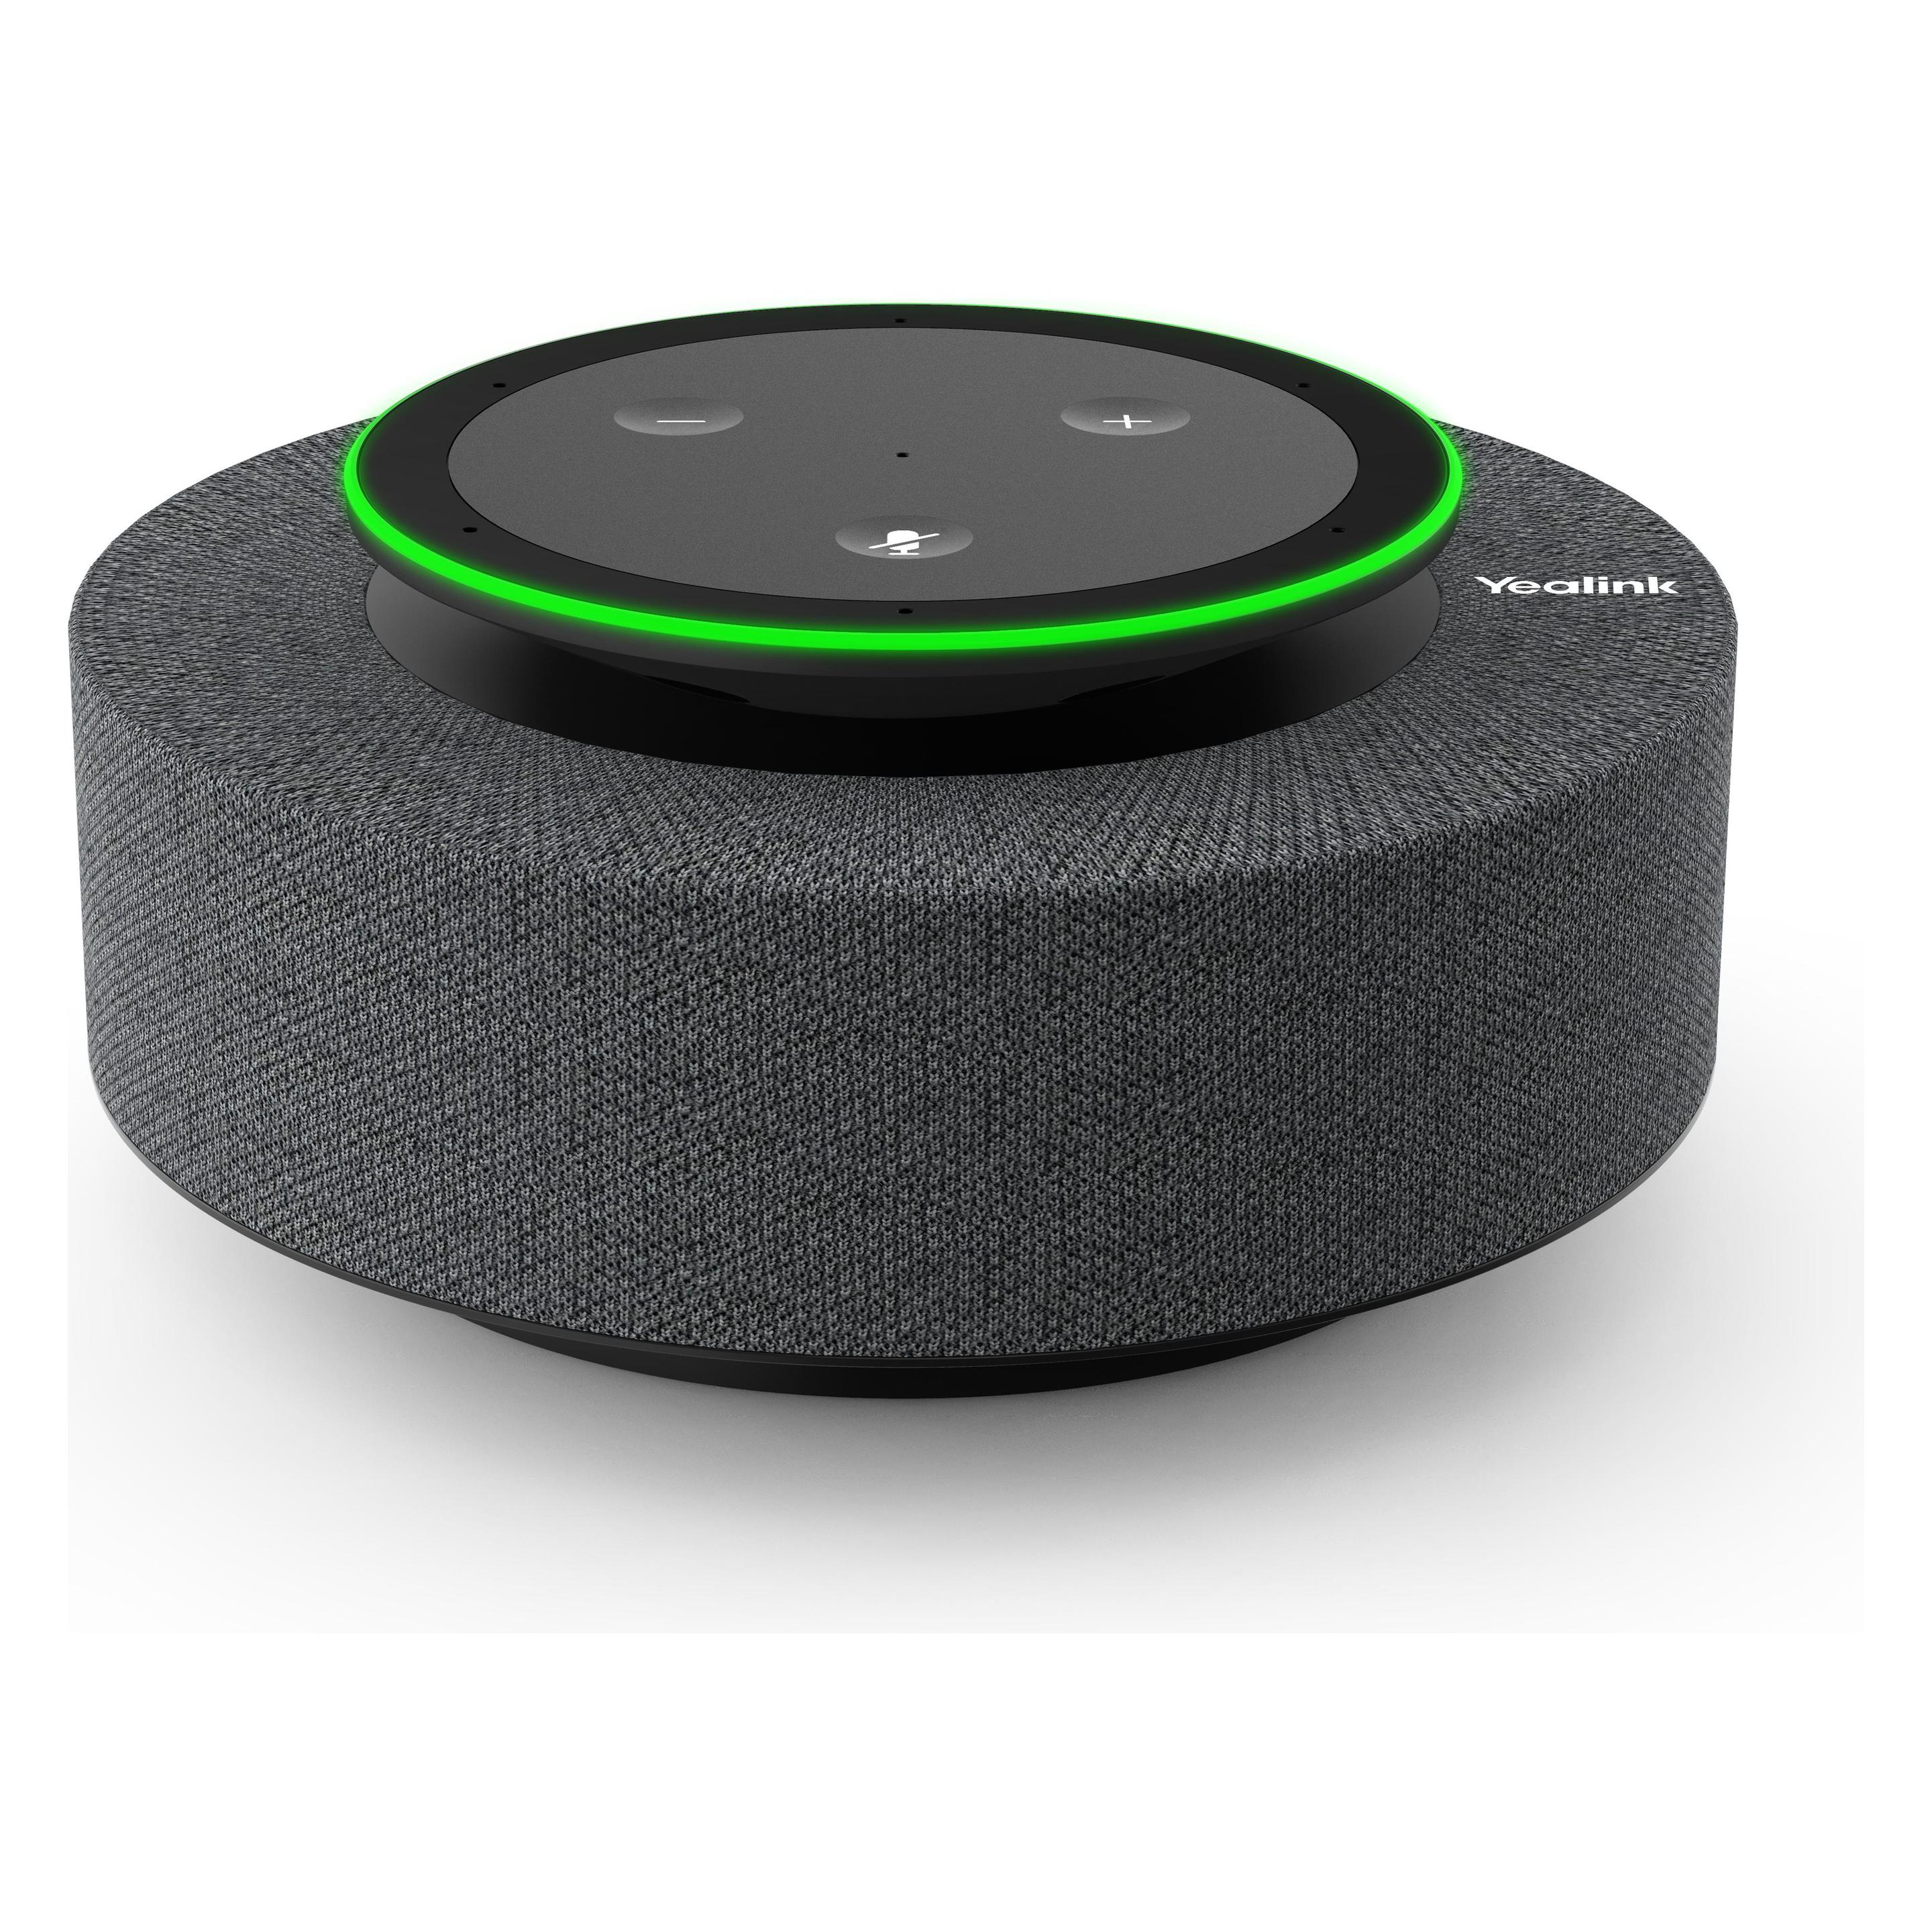
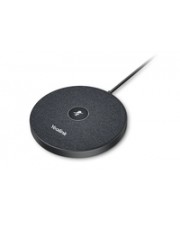
Yealink MVC Room System Zubehör Mspeech, Konferenzgerät ZubehörDer Yealink MSpeech lässt sich einfach über USB anschliessen und bietet Benutzern ein zuverlässiges, hochauflösendes Audiogerät für Konferenzräume, die die MS Teams-Plattform nutzen. Der MSpeech eignet sich für mittelgrosse Konferenzräume und verfügt über Funktionen wie Spracherkennung, Echtzeitübersetzung und Cortana-Sprachassistent.589,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wann verwendet man MVC?
MVC (Model-View-Controller) wird verwendet, um die Struktur und Organisation von Softwareprojekten zu verbessern. Es wird oft in der Entwicklung von Webanwendungen eingesetzt, um den Code in separate Komponenten aufzuteilen, die für die Datenverarbeitung (Model), die Darstellung (View) und die Steuerung (Controller) verantwortlich sind. Dies erleichtert die Wartung, Erweiterung und Wiederverwendbarkeit des Codes. **
Top-Angebote
Produkte zum Begriff Yealink-MVC-Room-System:
-
Zambreno, Kate: The Light RoomThe Light Room , 'Kate Zambreno has invented a new form. It is a kind of absolute present, real life captured in closeup' Annie Ernaux, Winner of the Nobel Prize in Literature ' The Light Room is both a gift and a beacon' Sinéad Gleeson, author of Constellations 'Kate Zambreno has performed a miracle, capturing real, lived time from within the exhaustion of pandemic-era parenthood. The Light Room reminded me of that fundamental magic of writing - that the details of another person's life, so precisely and honestly rendered, can instantly loosen the edges of your own life and make you feel less alone' Jenny Odell, bestselling author of How to Do Nothing 'Zambreno's work reminds us that there is grace in going for a walk and feeling the energy of the seasons. There's value in play and stillness and making art even when it feels like the world is on fire' Poets & Writers 'Zambreno is unafraid to show us what she too is made of' Claire-Louise Bennett, author of Pond 'Kate Zambreno's writing is mysterious, unclassifiable, and yet intimate and familiar too. Reading her is like looking through a kaleidoscope - the world is at once more beautiful and more terrifying' Jenny Zhang, author of Sour Heart , > , Erscheinungsjahr: 20240718, Autoren: Zambreno, Kate, Seitenzahl/Blattzahl: 246, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Memoirs, Fachschema: Englische Bücher / Biografie, Erinnerung~Erinnerung / Literatur, Fachkategorie: Biografien: allgemein, Imprint-Titels: Corsair, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 222, Breite: 142, Höhe: 26, Gewicht: 382, Produktform: Gebunden, Genre: Importe,22,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Yealink-MVC-Room-System
-
Yealink MVC Room System Zubehör UVC24 Kamera (1206611)Produktbeschreibung: Yealink UVC34 - Konferenzkamera, Gerätetyp: Konferenzkamera, Audio: Ja: integriertes acht Mikrofon-Array, eingebauter Lautsprecher, Kameramontagetyp: Wandmontage, Abmessungen (Breite x Tiefe x Höhe): 38 cm x 5,5 cm x 5,5 cm, Gewicht: 1,28 kg, Anschlusstechnik: Kabelgebunden, Kamera: Farbe, Bildrate (max.): 30 Bilder pro Sekunde, Video-Modi: 4K, Typ des optischen Sensors: CMOS - 9.1 mm (1/2.8") - 8 MP, Schnittstellen: USB 2.0, Enthaltene Kabel: 1 - USB-Kabel - extern - 7 m, Spannung: Wechselstrom 100-240 V, Leistungsmerkmale: 120° Sichtfeld, ePTZ, electric lens cap, 9 camera presets, Yealink Noise Proof Technology, Vollduplex-Audio, automatische Umrahmung, KI-Gesichtsverbesserung, USB-Audio-Klasse (UAC 2.0), USB Video Klasse (UVC 1.1), Wi-Fi remote management, Bluetooth-geeignet, Umgebungsbedingungen (in Betrieb): 0 °C - 40 °C; 10 - 95% relative Luftfeuchtigkeit320,57 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yealink MVC Room System Zubehör Mspeech, Konferenzgerät ZubehörDer Yealink MSpeech lässt sich einfach über USB anschliessen und bietet Benutzern ein zuverlässiges, hochauflösendes Audiogerät für Konferenzräume, die die MS Teams-Plattform nutzen. Der MSpeech eignet sich für mittelgrosse Konferenzräume und verfügt über Funktionen wie Spracherkennung, Echtzeitübersetzung und Cortana-Sprachassistent.589,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wann verwendet man MVC?
MVC (Model-View-Controller) wird verwendet, um die Struktur und Organisation von Softwareprojekten zu verbessern. Es wird oft in der Entwicklung von Webanwendungen eingesetzt, um den Code in separate Komponenten aufzuteilen, die für die Datenverarbeitung (Model), die Darstellung (View) und die Steuerung (Controller) verantwortlich sind. Dies erleichtert die Wartung, Erweiterung und Wiederverwendbarkeit des Codes. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.