Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Zeitmanagement-im-Schach
Top-Angebote
Produkte zum Begriff Zeitmanagement-im-Schach:
-
Bordi, Kévin: Im Schach gewinnenIm Schach gewinnen , Für jedes Level. Zug um Zug: 80 Wege zum Erfolg , Zündspulen > Zünd- & Glühanlagen , Erscheinungsjahr: 20230328, Produktform: Kartoniert, Beilage: Mit Klappen, Autoren: Bordi, Kévin~Robin, Samy, Redaktion: DK Verlag, Übersetzung: Sieck, Annerose, Seitenzahl/Blattzahl: 192, Abbildungen: Mit farbigen Illustrationen, Keyword: Schacheröffnungen; Schach für Anfänger; Schach-Tipps; Schachzüge lernen; Anfänger; Fortgeschritten; Fortgeschrittene; Bauerndiplom; Einsteiger; Königsdiplom; Lehrbuch; Schach spielen; Schachbund; Schachzüge; Taktik; Turmdiplom; Schachmatt; Partie, Schachpartie; Schach verstehen; Schach einfach; Schachmeister; Schach gewinnen; Schach; Schachbrett; Schachbuch Anfa¿nger; Schachclub; Schachfiguren; Schachkurs; Schachmatt; Schachpartien; Schachprofi; Schachsport; Schachverein; Schachzu¿ge; Schritt-fu¿r-Schritt-Anleitungen; Spiel; Spielero¿ffnungen; Sport; Springer; Strategie; Strategiespiel; Turm; U¿bungsbuch; Zugmo¿glichkeiten; Meistertipps; Matt; La¿ufer; Ko¿nig; Brettspiel, Fachschema: Schach, Fachkategorie: Andere Sportarten und sportliche Wettbewerbe~Frühe Kindheit / Frühkindliche Bildung, Warengruppe: HC/Sport/Sonstige Sportarten, Fachkategorie: Brettspiele: Schach, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag GmbH, Länge: 239, Breite: 182, Höhe: 23, Gewicht: 666, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bohnen im Weltraum,1 Galakto TokenEntdecken Sie Das Spannende Spiel 'bohnen Im Weltraum'. Tauchen Sie Ein In Ein Intergalaktisches Abenteuer Voller Strategie Und Spaß. Ideal Für Spielerinnen Und Spieler, Die Herausforderungen Lieben Und Taktisches Geschick Beweisen Möchten. Perfekt...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Bibi Blocksberg - Im Hexeninternat,1 Galakto TokenEntdecken Sie Das Abenteuer Im Hexeninternat Mit Bibi Blocksberg. Diese Spielware Bietet Spannende Erlebnisse In Der Welt Der Magie. Ideal Für Fans Der Beliebten Hexenfigur, Fördert Es Kreatives Spielen Und Fantasievolle Geschichten. Perfekt Für...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist der Königsindische Angriff im Schach?
Der Königsindische Angriff ist eine Eröffnung im Schach, die nach den Zügen 1.e4 c5 2.Sf3 e6 3.d3 Sc6 4.g3 d5 5.Sbd2 Sf6 6.Lg2 Le7 7.O-O O-O 8.Te1 b5 gespielt wird. Dabei versucht Weiß, den schwarzen Königsflügel anzugreifen und Druck aufzubauen. Der Königsindische Angriff ist eine flexible Eröffnung, die verschiedene Pläne und Ideen ermöglicht. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Zeitmanagement-im-Schach:
-
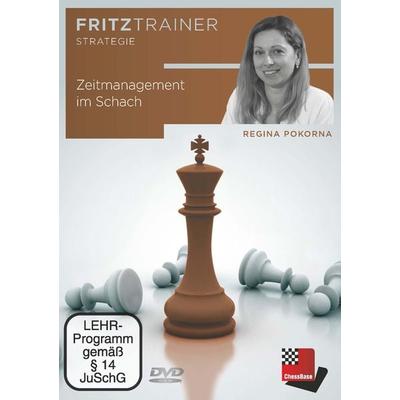
Zeitmanagement im SchachWir Alle Haben Die Übel Der Zeitnot In Unserem Schachleben Schon Erlebt. Die Uhr Tickt, Die Panik Steigt, Und Wir Machen Züge, Die Wir Nicht In Betracht Ziehen Würden, Wenn Wir Mehr Zeit Auf Der Uhr Hätten. Ob Wir Gewinnen Oder Verlieren - All...34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schach im HolzkastenMaße: 30 x 30 x 2 cm Geeignet ab 5 Jahre. Viele Kinder lieben Spiele, bei denen es klare Rahmenbedingungen und Spielregeln gibt. Es kann eine willkommene Abwechslung sein, ein Spiel zu spielen, bei dem nicht alles frei zur Verhandlung steht. Dazu kommt, dass hier auch andere Kompetenzen trainiert werden können - beispielsweise das Verlieren lernen. Wir raten nämlich, dass du nicht immer die Kinder gewinnen lässt. Zeige deinem Kind, mit Misserfolge in der sicheren Umgebung eures Zuhauses umzugehen. Das hilft die Entwicklung der Widerstandsfähigkeit. Denn wir Eltern können Kinder nicht immer vor Enttäuschungen schützen.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bordi, Kévin: Im Schach gewinnenIm Schach gewinnen , Für jedes Level. Zug um Zug: 80 Wege zum Erfolg , Zündspulen > Zünd- & Glühanlagen , Erscheinungsjahr: 20230328, Produktform: Kartoniert, Beilage: Mit Klappen, Autoren: Bordi, Kévin~Robin, Samy, Redaktion: DK Verlag, Übersetzung: Sieck, Annerose, Seitenzahl/Blattzahl: 192, Abbildungen: Mit farbigen Illustrationen, Keyword: Schacheröffnungen; Schach für Anfänger; Schach-Tipps; Schachzüge lernen; Anfänger; Fortgeschritten; Fortgeschrittene; Bauerndiplom; Einsteiger; Königsdiplom; Lehrbuch; Schach spielen; Schachbund; Schachzüge; Taktik; Turmdiplom; Schachmatt; Partie, Schachpartie; Schach verstehen; Schach einfach; Schachmeister; Schach gewinnen; Schach; Schachbrett; Schachbuch Anfa¿nger; Schachclub; Schachfiguren; Schachkurs; Schachmatt; Schachpartien; Schachprofi; Schachsport; Schachverein; Schachzu¿ge; Schritt-fu¿r-Schritt-Anleitungen; Spiel; Spielero¿ffnungen; Sport; Springer; Strategie; Strategiespiel; Turm; U¿bungsbuch; Zugmo¿glichkeiten; Meistertipps; Matt; La¿ufer; Ko¿nig; Brettspiel, Fachschema: Schach, Fachkategorie: Andere Sportarten und sportliche Wettbewerbe~Frühe Kindheit / Frühkindliche Bildung, Warengruppe: HC/Sport/Sonstige Sportarten, Fachkategorie: Brettspiele: Schach, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag GmbH, Länge: 239, Breite: 182, Höhe: 23, Gewicht: 666, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist der Königsindische Angriff im Schach?
Der Königsindische Angriff ist eine Eröffnung im Schach, die nach den Zügen 1.e4 c5 2.Sf3 e6 3.d3 Sc6 4.g3 d5 5.Sbd2 Sf6 6.Lg2 Le7 7.O-O O-O 8.Te1 b5 gespielt wird. Dabei versucht Weiß, den schwarzen Königsflügel anzugreifen und Druck aufzubauen. Der Königsindische Angriff ist eine flexible Eröffnung, die verschiedene Pläne und Ideen ermöglicht. **
Ähnliche Suchbegriffe für Zeitmanagement-im-Schach
-
Bohnen im Weltraum,1 Galakto TokenEntdecken Sie Das Spannende Spiel 'bohnen Im Weltraum'. Tauchen Sie Ein In Ein Intergalaktisches Abenteuer Voller Strategie Und Spaß. Ideal Für Spielerinnen Und Spieler, Die Herausforderungen Lieben Und Taktisches Geschick Beweisen Möchten. Perfekt...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Bibi Blocksberg - Im Hexeninternat,1 Galakto TokenEntdecken Sie Das Abenteuer Im Hexeninternat Mit Bibi Blocksberg. Diese Spielware Bietet Spannende Erlebnisse In Der Welt Der Magie. Ideal Für Fans Der Beliebten Hexenfigur, Fördert Es Kreatives Spielen Und Fantasievolle Geschichten. Perfekt Für...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Zeitmanagement im Takt der Persönlichkeit, Fachbücher von Eva BrandtSeit 20 Jahren forscht und lehrt Eva Brandt als Expertin für Selbst- und Zeitmanagement. Als Beraterin hat sie häufig erfahren, dass gängige Konzepte scheitern und sich nicht einfach auf jeden anwenden lassen. Was beim effizienten Selbstmanagement hilft, ist das Wissen um die eigenen Temperamente und die klare Entscheidung, danach zu handeln. Deshalb steht für sie die Persönlichkeitsanalyse am Anfang. Ob Macher, Gesellige oder Analytiker, Eva Brandt stellt den Menschen in den Mittelpunkt - und nicht die Systematik. Grundlage ist das Structogram, das Paul MacLean und Rolf W. Schirm aus der Biostruktur-Analyse entwickelt haben, die die Gehirnforschung mit der Verhaltensforschung verbindet. Dr. Eva Brandt trifft als Zeitexpertin den Nerv im Management. Sie gibt diesem grossen Thema eine wissenschaftliche Leichtigkeit. Sie zeigt, dass Zeitmanagement nicht nach vorgefertigten Systemen wirkt, sondern eine Sache der Persönlichkeit ist. Lesenswert! Michael Kleinemeier, Vorstand SAP SE Aus dem Inhalt: - Zeitanalyse - Anleitung für Coaches und Trainer - Blick auf genetisches und antrainiertes Verhalten - Merkmale der Macher, Geselligen und Analytiker hinsichtlich des Zeitmanagements.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.