Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wer ist Jesus Christus für die Zeugen Jehovas?
Für die Zeugen Jehovas ist Jesus Christus ein wichtiger Teil ihrer religiösen Lehre, aber sie sehen ihn nicht als Gott oder Teil der Dreifaltigkeit. Sie glauben, dass Jesus der Sohn Gottes ist und eine besondere Rolle als Erretter und König im kommenden Königreich Gottes hat. Sie betrachten ihn als den ersten von Gottes Schöpfungen und als den Messias, der für die Sünden der Menschheit gestorben ist. Jesus wird von den Zeugen Jehovas als ein Vorbild für ein moralisches Leben und als Vermittler zwischen Gott und den Menschen angesehen. **


Ähnliche Suchbegriffe für Zeugen-für-Christus
Top-Angebote
Produkte zum Begriff Zeugen-für-Christus:
-
Zeugen für ChristusZeugen für Christus , Das deutsche Martyrologium des 20. Jahrhunderts , Türschutzleisten > Karosserie & Exterieur Styling , Auflage: 8., erweiterte und aktualisierte Auflage, Erscheinungsjahr: 20231208, Produktform: Leinen, Titel der Reihe: Brill | Schöningh##, Redaktion: Moll, Helmut, Auflage: 23008, Auflage/Ausgabe: 8., erweiterte und aktualisierte Auflage, Seitenzahl/Blattzahl: 2300, Abbildungen: 100 schwarz-weiße Abbildungen, Themenüberschrift: RELIGION / History, Keyword: Diskriminierung; Heilige; Konzentrationslager; Missionsgeschichte; National Socialism; Nationalsozialismus; Selige; Toleranz; Vorbilder; Widerstand; blessed; concentration camps; discrimination; mission history; resistance; role models; saints; tolerance, Fachschema: Katholizismus~Römische Kirche, Fachkategorie: Geschichte der Religion, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 185, Höhe: 111, Gewicht: 5402, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Zeugen-für-Christus:
-
Zeugen für Christus, Fachbücher von Helmut MollDas Werk "Zeugen für Christus" ist ein umfassendes Martyrologium, das die Biografien katholischer Christen im 20. Jahrhundert dokumentiert, die aufgrund ihres Glaubens gewaltsam ums Leben kamen. Es beleuchtet die Schicksale von Menschen, die während der Verfolgungen durch den Nationalsozialismus, den Kommunismus und in Missionsgebieten litten. Die Sammlung umfasst über 1000 Lebensbilder von Männern und Frauen, die aus verschiedenen Regionen des Deutschen Reiches stammen und unterschiedliche Berufe und Lebenswege hatten. Mehr als 170 Fachleute aus dem In- und Ausland haben an diesem zweibändigen Nachschlagewerk mitgewirkt, das nicht nur für die Wissenschaft, sondern auch für die Kirche und die interessierte Öffentlichkeit von grosser Bedeutung ist. Jedes Lebensbild wird durch ein Werk-, Quellen- und Literaturverzeichnis sowie, wenn möglich, durch ein Porträtfoto ergänzt. Dieses Buch ist ein unverzichtbares Dokument der Erinnerung und des Gedenkens an die Glaubenszeugen der jüngeren Geschichte.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zeugen für ChristusZeugen für Christus , Das deutsche Martyrologium des 20. Jahrhunderts , Türschutzleisten > Karosserie & Exterieur Styling , Auflage: 8., erweiterte und aktualisierte Auflage, Erscheinungsjahr: 20231208, Produktform: Leinen, Titel der Reihe: Brill | Schöningh##, Redaktion: Moll, Helmut, Auflage: 23008, Auflage/Ausgabe: 8., erweiterte und aktualisierte Auflage, Seitenzahl/Blattzahl: 2300, Abbildungen: 100 schwarz-weiße Abbildungen, Themenüberschrift: RELIGION / History, Keyword: Diskriminierung; Heilige; Konzentrationslager; Missionsgeschichte; National Socialism; Nationalsozialismus; Selige; Toleranz; Vorbilder; Widerstand; blessed; concentration camps; discrimination; mission history; resistance; role models; saints; tolerance, Fachschema: Katholizismus~Römische Kirche, Fachkategorie: Geschichte der Religion, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 185, Höhe: 111, Gewicht: 5402, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wer ist Jesus Christus für die Zeugen Jehovas?
Für die Zeugen Jehovas ist Jesus Christus ein wichtiger Teil ihrer religiösen Lehre, aber sie sehen ihn nicht als Gott oder Teil der Dreifaltigkeit. Sie glauben, dass Jesus der Sohn Gottes ist und eine besondere Rolle als Erretter und König im kommenden Königreich Gottes hat. Sie betrachten ihn als den ersten von Gottes Schöpfungen und als den Messias, der für die Sünden der Menschheit gestorben ist. Jesus wird von den Zeugen Jehovas als ein Vorbild für ein moralisches Leben und als Vermittler zwischen Gott und den Menschen angesehen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Zeugen-für-Christus
-
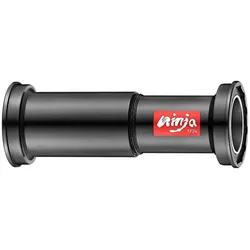
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.