Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Ziggurat
Top-Angebote
Produkte zum Begriff Ziggurat:
-
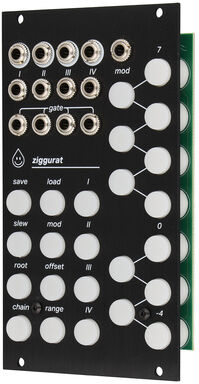
Acid Rain Technology ZigguratAcid Rain Technology Ziggurat; Eurorack Modul; programmierbarer 4-Kanal-Quantizer, der Steuerspannungen und Gatesignale in melodische Sequenzen wandelt; 12-Tasten-Notenmaske zur Erstellung eigener Skalen; Channel Link für polyphone Anwendungen; Slew-Wert programmierbar pro Note für Sliding- und Bending-Effekte; Grundton, Offset und Pitch-Bereich pro Kanal einstellbar; Chain-Sequenzer für max. 32 Noten; zuweisbarer CV-Eingang zur Modulation interner Parameter; 35 Speicherplätze für Presets; CV- und Gate-Eingang sowie Pitch-CV-Ausgang pro Kanal; Strombedarf: 90mA (+12V) / 10mA (-12V); Breite: 14 TE; Tiefe: 25mm429,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt 49457 - Ziggurat, Legacy-Spiel, FamilienspielDie Ziggurat – Ein Von Stufen Umsäumter Tempelturm – Ist Seit Jahrhunderten Verlassen. Nach Und Nach Sind Mehr Menschen Aus Dem Umliegenden Dorf Weggezogen. Doch Im Inneren Der Ziggurat Regt Sich Etwas. Etwas, Das Erwacht …ziggurat Ist Ein...49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
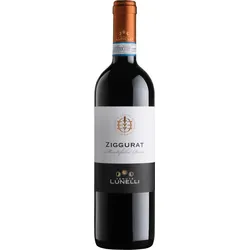
Ziggurat Montefalco Rosso DOC 2024 Castelbuono🍷 Der Ziggurat Montefalco Rosso DOC von Castelbuono vereint kraftvollen Sangiovese mit würzigen Noten von Sagrantino sowie feiner Fruchtigkeit von Cabernet Sauvignon und Merlot. 🍴 Dieser ausgewogene Rotwein begleitet hervorragend herzhafte Gerichte wie Wild, gegrilltes Fleisch und reifen Käse. 🇮🇹 Aus Umbrien stammend, spiegelt er die Tradition und Vielfalt dieser besonderen italienischen Weinregion wider. Allergene:enthält Sulfite14,27 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Ziggurat:
-
Acid Rain Technology ZigguratAcid Rain Technology Ziggurat; Eurorack Modul; programmierbarer 4-Kanal-Quantizer, der Steuerspannungen und Gatesignale in melodische Sequenzen wandelt; 12-Tasten-Notenmaske zur Erstellung eigener Skalen; Channel Link für polyphone Anwendungen; Slew-Wert programmierbar pro Note für Sliding- und Bending-Effekte; Grundton, Offset und Pitch-Bereich pro Kanal einstellbar; Chain-Sequenzer für max. 32 Noten; zuweisbarer CV-Eingang zur Modulation interner Parameter; 35 Speicherplätze für Presets; CV- und Gate-Eingang sowie Pitch-CV-Ausgang pro Kanal; Strombedarf: 90mA (+12V) / 10mA (-12V); Breite: 14 TE; Tiefe: 25mm429,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ziggurat
-
Schmidt 49457 - Ziggurat, Legacy-Spiel, FamilienspielDie Ziggurat – Ein Von Stufen Umsäumter Tempelturm – Ist Seit Jahrhunderten Verlassen. Nach Und Nach Sind Mehr Menschen Aus Dem Umliegenden Dorf Weggezogen. Doch Im Inneren Der Ziggurat Regt Sich Etwas. Etwas, Das Erwacht …ziggurat Ist Ein...49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ziggurat Montefalco Rosso DOC 2024 Castelbuono🍷 Der Ziggurat Montefalco Rosso DOC von Castelbuono vereint kraftvollen Sangiovese mit würzigen Noten von Sagrantino sowie feiner Fruchtigkeit von Cabernet Sauvignon und Merlot. 🍴 Dieser ausgewogene Rotwein begleitet hervorragend herzhafte Gerichte wie Wild, gegrilltes Fleisch und reifen Käse. 🇮🇹 Aus Umbrien stammend, spiegelt er die Tradition und Vielfalt dieser besonderen italienischen Weinregion wider. Allergene:enthält Sulfite14,27 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Ziggurat Interactive, Slave Zero X - Calamity EditionSlave Zero X ist ein stilvolles 2,5D-Actionspiel, das in der Biopunk-Welt von Slave Zero (1999) spielt. In diesem Charakter-Actionspiel, das Fans von Devil May Cry, Strider und Guilty Gear begeistern wird, rennst und schlägst du dich durch eine dystopische Zukunft. Von der Spitze der Megacity S1-9 aus regiert der Souverän Khan mit Fäusten aus Eisen und Fleisch. Unter den verrottenden Fundamenten der Stadt macht sich ein rachsüchtiger Krieger auf den Weg, um ihn zu ermorden. Fünf Jahre vor den Ereignissen von Slave Zero erweckt Slave Zero X eine Welt zu neuem Leben, in der grausame, lebende Maschinen, die als Slaves bekannt sind, darauf vorbereitet werden, die neuesten Kriegswerkzeuge in der langen und blutigen Geschichte der Menschheit zu werden. Eine geheime Gruppe von Kriegern, bekannt als The Guardians, hofft, die Entfesselung dieser Biomecha auf der Welt zu verhindern, aber ein Schwertkämpfer in ihren Reihen hat eine andere Idee: die eigene Waffe des Feindes gegen ihn einzusetzen. Durch die Verschmelzung mit einem gestohlenen Sklaveneinheit-Prototyp wird Shou zu einem wütenden Teufel, der einen falschen Gott töten will.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ziggurat Montefalco Rosso Tenuta Castelbuono 2023 BIOTenuta Castelbuono Ziggurat Montefalco Rosso Die faszinierende Kraft und Eleganz des umbrischen Terroirs Im grünen Herzen Italiens eingebettet in die sanften Hügel Umbriens liegt das Weingut Tenuta Castelbuono. Im Besitz der renommierten Familie Lunelli hat sich dieses Gut zu einem echten Juwel der Region entwickelt. Einzigartig ist bereits die Architektur Der Weinkeller genannt Carapace und entworfen vom berühmten Künstler Arnaldo Pomodoro gleicht einer riesigen Schildkröte aus Kupfer und ...15,89 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.