Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Zoologist-Rabbit-Extrait-de
Top-Angebote
Produkte zum Begriff Zoologist-Rabbit-Extrait-de:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist ein Golf Rabbit?
Ein Golf Rabbit ist eine spezielle Ausführung des Volkswagen Golf, die in den 1970er Jahren in den USA und Kanada verkauft wurde. Der Golf Rabbit war eine sportlichere Variante des Golf und wurde mit einem stärkeren Motor und sportlicheren Fahrwerkskomponenten angeboten. Der Name "Rabbit" wurde gewählt, um den sportlichen und agilen Charakter des Fahrzeugs zu betonen. Heutzutage wird der Begriff "Rabbit" nicht mehr für den Golf verwendet, stattdessen wird der Name "Golf GTI" für die sportlichen Modelle verwendet. **
Top-Angebote
Produkte zum Begriff Zoologist-Rabbit-Extrait-de:
-
Zoologist Rabbit Extrait de Parfum 60 ml (unisex)Zoologist Perfumes Rabbit ist ein Parfum für Frauen und Männer mit floralem und frisch-grünem Charakter, das 2024 auf den Markt kam. Die Komposition stammt von der Parfümeurin Fanny Bal. Sie verbindet darin Gewürze, Früchte und Blattakkorde mit ungewöhnlichen Noten von Karotte, Klee und süßem Gebäck. Der Duft entwickelt sich von einem frischen, aromatischen Auftakt über ein florales Herz bis zu einer sanften Basis mit Gourmand-Charakter. In der Kopfnote trifft wärmender Zimt auf Blattnoten, saftigen Apfel und frische Bergamotte. Die Herznote vereint ungewöhnliche Karotte und Klee mit pudrigem Veilchen und betörendem Jasmin. Grüne, erdige und florale Nuancen gestalten den Übergang vom frischeren Auftakt zum süßeren Ausklang der Komposition. In der Basisnote verbindet sich ein Gourmand-Akkord von Keks mit süßer Vanille, trockenem Heu und der zart nussigen Note weißer Mandeln. Weicher Moschus und erdiges Patschuli verleihen dem Ausklang einen tieferen Kontrast und gleichen seine süßere Se325,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
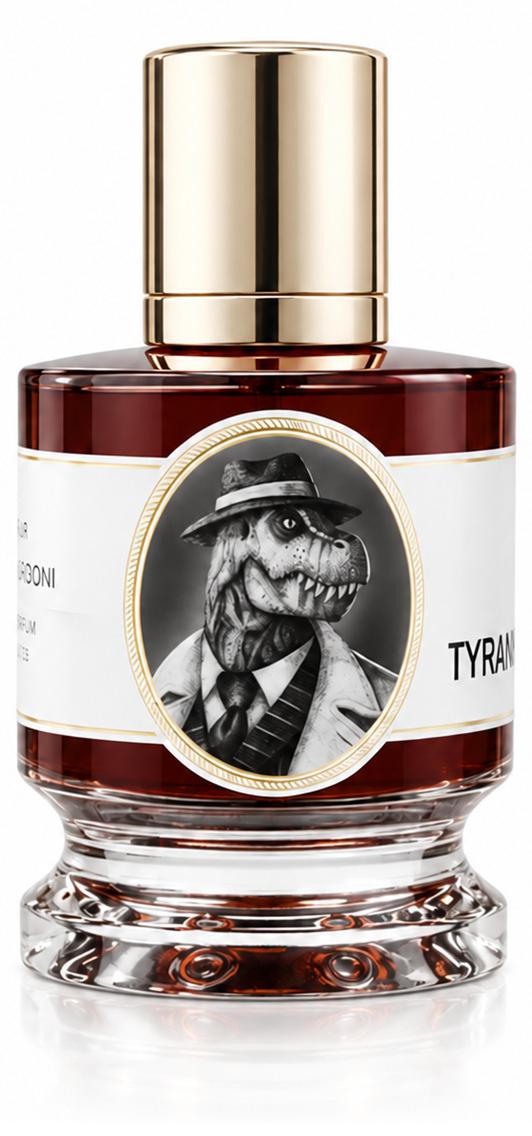
Zoologist Tyrannosaurus Rex Extrait de Parfum 60 ml (unisex)Zoologist Perfumes Tyrannosaurus Rex ist ein Parfum für Damen und Herren mit ausgeprägtem holzartigem Charakter, das 2018 auf den Markt kam. Parfümeur Antonio Gardoni schuf eine vielschichtige Komposition aus Nadelholz-, Gewürz-, Blüten-, Rauch- und Ledernoten. Ihr Verlauf führt von aromatischen Gewürzen und Tanne über ein markantes florales Herz bis zu einer tiefgründigen Basis aus Harzen, Leder, Weihrauch und Hölzern. In der Kopfnote trifft harzige Tanne auf pikanten schwarzen Pfeffer, aromatisches Lorbeerblatt und würzige Muskatnuss. Frische Akzente setzen Bergamotte und Neroli. Die Herznote entfaltet ein üppiges florales Zusammenspiel aus Champaka, Pelargonie, Rose, exotischem Ylang-Ylang, Osmanthus und Jasmin. Die ausdrucksstarken Blüten bilden einen Kontrast zum kräftigeren, aromatischen Auftakt. In der Basisnote prägen Harze, Leder, rauchig-holziges Cade-Öl (cade oil) und ein kostbar anmutender Akkord aus Kyara-Weihrauch die Komposition, ergänzt durch animalischen Zibetmoschus.315,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Zoologist-Rabbit-Extrait-de
-
JEROBOAM Oriento Extrait de Parfum 100 ml - JEROBOAM Oriento Extrait OrientaliscOriento von Jeroboam ist ein olfaktorisches Meisterwerk, das magnetisch und geheimnisvoll wirkt. Dieses Parfum, kreiert von der Parfümeurin Vanina Muracciole in Zusammenarbeit mit François Hénin, interpretiert auf moderne Weise die klassische und opulente orientalische Kombination aus Rose und Oud. Wie alle Kreationen des Hauses Jeroboam ist diese Komposition ein Extrait de Parfum mit einer sehr hohen Konzentration, bei dem "geheimnisvolle Moschusnoten" als verbindendes Element dienen und das Parfum zu einer wahren, universellen (unisex) Verführungswaffe machen.Die Eröffnung ist ein lebendiger und fruchtiger Kontrast, in dem die spritzige Frische der Zitrone auf die Süße von Safran und Benzoe trifft. Das Herz offenbart ein unglaublich reichhaltiges Blumengebouquet, das von einer prächtigen Rose dominiert wird, begleitet von Jasmin und Apfelnoten. Doch erst im Fond offenbart Oriento seine wahre, hypnotische Natur: Das legendäre Oud-Holz vereint sich meisterhaft mit Patchouli und einer Ü358,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist ein Golf Rabbit?
Ein Golf Rabbit ist eine spezielle Ausführung des Volkswagen Golf, die in den 1970er Jahren in den USA und Kanada verkauft wurde. Der Golf Rabbit war eine sportlichere Variante des Golf und wurde mit einem stärkeren Motor und sportlicheren Fahrwerkskomponenten angeboten. Der Name "Rabbit" wurde gewählt, um den sportlichen und agilen Charakter des Fahrzeugs zu betonen. Heutzutage wird der Begriff "Rabbit" nicht mehr für den Golf verwendet, stattdessen wird der Name "Golf GTI" für die sportlichen Modelle verwendet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.