Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist die Bedeutung der Redewendung "Zwei Fliegen mit einer Klappe schlagen"?
Die Redewendung bedeutet, zwei Ziele oder Aufgaben mit einer einzigen Handlung zu erreichen. Es geht darum, effizient zu sein und Zeit sowie Ressourcen zu sparen. Man erledigt zwei Dinge auf einmal, um einen doppelten Nutzen zu erzielen. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Zwei-Fliegen-eine-Klappe---01
Top-Angebote
Produkte zum Begriff Zwei-Fliegen-eine-Klappe---01:
-
Das Sams - Eine Woche voller Samstage, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wir zwei - 6 Hörspiele mit Hase und Igel,1 Galakto TokenEntdecken Sie Die Zauberhafte Welt Von Hase Und Igel Mit Diesen Sechs Spannenden Hörspielen. Tauchen Sie Ein In Ihre Abenteuer Und Genießen Sie Unterhaltsame Geschichten, Die Kinder Begeistern. Ideal Für Fantasievolle Reisen In Die Welt Der Tiere....9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Nur eine Lüge – Zwei Familien, eine tödliche Verbindung - Malin Stehn, Audio, 9783732472710Nur Eine Lüge – Zwei Familien, Eine Tödliche Verbindung Von Malin Stehn, Argon, 978-3-7324-7271-0, Sprecher: Anne Düe,christiane Marx,oliver Kube,peter Lontzek, Sprache: Deutsch24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Zwei-Fliegen-eine-Klappe---01:
-
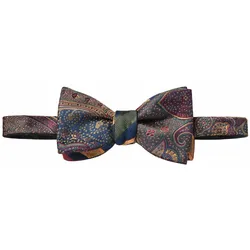
Zwei-Fliegen-eine-Klappe - 01Zwei auf einen Streich: Diese Fliege hat eine gute Seite und eine gute Seite. Genau. Auf der einen Seite ist diese Wendefliege nämlich gestreift und auf der anderen Seite hat sie ein Paisley-Muster. So bekommen Sie im Handumdrehen eine andere Fliege. Und die passt sich wie ein Chamäleon Ihren Anzügen an. Wobei der Faden auf beiden Seiten gleich ist und somit die beiden Seiten harmonisch miteinander verbindet.29,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Das Sams - Eine Woche voller Samstage, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wir zwei - 6 Hörspiele mit Hase und Igel,1 Galakto TokenEntdecken Sie Die Zauberhafte Welt Von Hase Und Igel Mit Diesen Sechs Spannenden Hörspielen. Tauchen Sie Ein In Ihre Abenteuer Und Genießen Sie Unterhaltsame Geschichten, Die Kinder Begeistern. Ideal Für Fantasievolle Reisen In Die Welt Der Tiere....9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Was ist die Bedeutung der Redewendung "Zwei Fliegen mit einer Klappe schlagen"?
Die Redewendung bedeutet, zwei Ziele oder Aufgaben mit einer einzigen Handlung zu erreichen. Es geht darum, effizient zu sein und Zeit sowie Ressourcen zu sparen. Man erledigt zwei Dinge auf einmal, um einen doppelten Nutzen zu erzielen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Zwei-Fliegen-eine-Klappe---01
-
Nur eine Lüge – Zwei Familien, eine tödliche Verbindung - Malin Stehn, Audio, 9783732472710Nur Eine Lüge – Zwei Familien, Eine Tödliche Verbindung Von Malin Stehn, Argon, 978-3-7324-7271-0, Sprecher: Anne Düe,christiane Marx,oliver Kube,peter Lontzek, Sprache: Deutsch24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rosen, Jody: Zwei Reifen, eine WeltZwei Reifen, eine Welt , Geschichte und Geheimnis des Fahrrads , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230605, Produktform: Leinen, Autoren: Rosen, Jody, Übersetzung: Jandl, Andreas~Schmid, Sigrid~Topalova, Violeta, Seitenzahl/Blattzahl: 461, Themenüberschrift: TRANSPORTATION / Bicycles, Keyword: Rennrad; E-Bike; Dreirad; Mountainbike; Verkehr; Draisine; Karl Drais; Kulturgeschichte; Transportmittel; Drahtesel; Stahlross; Black Lives Matter; Klimawandel; Klimaschutz; Gesundheit; Corona-Pandemie, Fachschema: Bekleidung / Mode~Entwurf / Mode~Mode~Fahrrad - Rad~Velociped~Zwanzigstes Jahrhundert, Fachkategorie: Radfahren: Allgemein und Touring~Fahrräder und nicht-motorisierte Verkehrsmittel: Ratgeber, Sachbuch (Wartung), Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.)~21. Jahrhundert (2000 bis 2100 n. Chr.), Thema: Orientieren, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Kulturwissenschaften: Mode und Gesellschaft, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 217, Breite: 146, Höhe: 42, Gewicht: 684, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015751, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281166726,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Selge, Albrecht: FliegenFliegen , Eine Frau auf unendlicher Reise. Sie lebt im Zug, in Großraumabteilen, in ICEs. Früher hatte sie ein normales Leben: Wohnung, Beruf, Mann, beste Freundin. Jetzt hat sie eine Bahncard 100, eine Tasche mit dem Nötigsten und lebt vom Flaschensammeln. Und doch scheint diese Außenseiterin hellsichtig. Für die Komödien und Tragödien um sie herum, für ein Deutschland ohne Orientierung. Albrecht Selges virtuoser Sprachwitz und hintergründige Ironie sorgen dafür, dass dieser Roman bei allem Ernst leicht und überraschend bleibt. Die Geschichte eines Sturzes? Eine Geschichte übers Aufstehen und Weiterfahren, über Obdach und Würde. Und ein Bild unserer Gegenwart aus außergewöhnlichem Blickwinkel. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20190219, Produktform: Leinen, Autoren: Selge, Albrecht, Seitenzahl/Blattzahl: 171, Keyword: Armut; Bahncard 100; Deutsche Bahn; Deutschland; Gegenwart; Hartz IV; Lage des Landes; Obdachlosigkeit; sozialer Rand, Region: Deutschland, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Berlin, Verlag: Rowohlt Berlin, Verlag: Rowohlt Berlin, Länge: 211, Breite: 137, Höhe: 20, Gewicht: 281, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644100923, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 186648220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.