Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Ars-edition-Tagebuch-Wanderlust
Top-Angebote
Produkte zum Begriff Ars-edition-Tagebuch-Wanderlust:
-
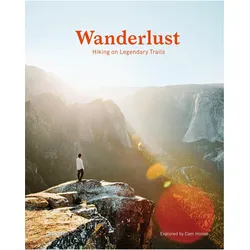
Wanderlust (Compact Edition), Reisebücher von Cam HonanDie kompakte Ausgabe von "Wanderlust" bietet eine faszinierende Entdeckungsreise zu legendären Wanderungen rund um den Globus. Von Spaniens El Caminito del Rey bis hin zu Japans Kumano Kodo und Norwegens mythischen Riesenpfaden bis zu Utahs Narrows führt der Autor Cam Honan die Leser durch eine Vielzahl von Landschaften, darunter Wüsten, Küsten, Wälder und Eis. Jedes Kapitel enthält detaillierte Karten, nützliche Tipps und interessante Hintergrundinformationen zu den jeweiligen Routen. Die spektakuläre Fotografie inspiriert sowohl erfahrene Wandernde als auch neugierige Anfänger, sich auf den Weg zu machen oder die ikonischsten Trails der Welt bequem von zu Hause aus zu geniessen.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist Ars Amatoria von Ovid? - Was ist die Ars Amatoria von Ovid?
Die Ars Amatoria von Ovid ist ein lateinisches Lehrgedicht, das in drei Büchern verfasst wurde und sich mit der Kunst der Liebe befasst. Es wurde um das Jahr 2 v. Chr. veröffentlicht und gibt Ratschläge zur Verführung, Liebeskunst und Beziehungen. Ovid gibt in seinem Werk Tipps und Tricks, wie man erfolgreich flirten und Liebesbeziehungen pflegen kann. Die Ars Amatoria ist ein bedeutendes Werk der antiken Liebesdichtung und hat bis heute Einfluss auf die Literaturgeschichte. **
Top-Angebote
Produkte zum Begriff Ars-edition-Tagebuch-Wanderlust:
-
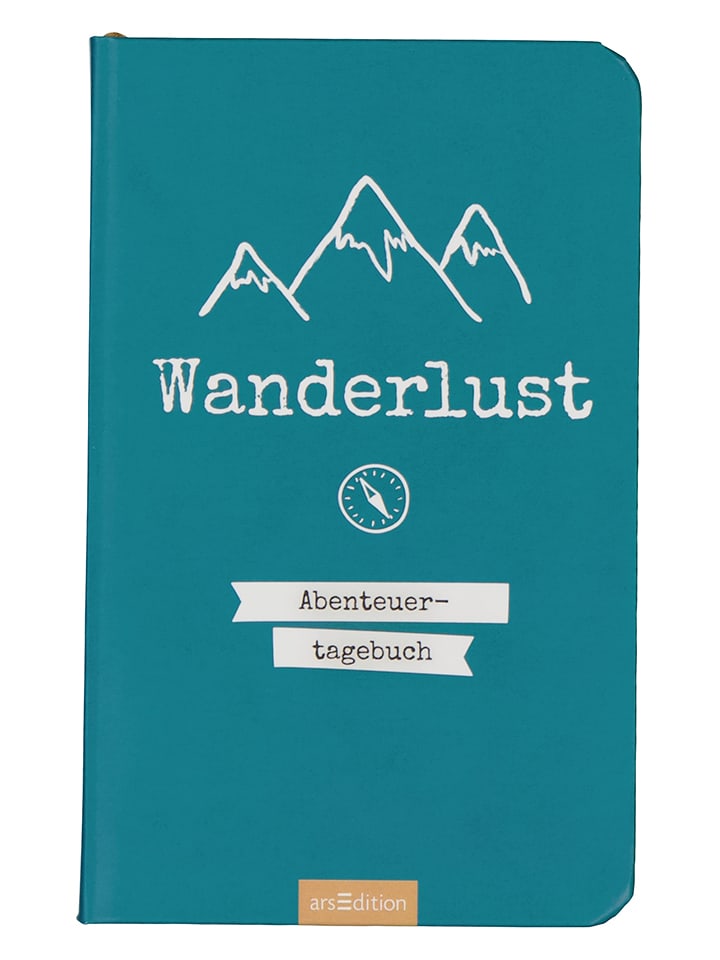
ars edition Tagebuch "Wanderlust" - onesizeTagebuch "Wanderlust" von ars edition - - viel Platz zum Eintragen - mit Einstecktasche für lose Zettel und Andenken sowie Lesebändchen zum Wiederfinden der Lieblingstour - Seiten: 192 - Verlag: arsEdition - Erscheinungsjahr: 20207,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Ars Edition My Secret Journal | Tagebuch mit Schloss 304219Hochwertiges Tagebuch zum Eintragen , ab 8 Jahren Ein Tagebuch für alle deine Geheimnisse Deine ... 1 x My Secret Journal , Tagebuch mit Schloss Anleitung in: Typ: Tagebücher, Gefühlebücher12,60 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wanderlust (Compact Edition), Reisebücher von Cam HonanDie kompakte Ausgabe von "Wanderlust" bietet eine faszinierende Entdeckungsreise zu legendären Wanderungen rund um den Globus. Von Spaniens El Caminito del Rey bis hin zu Japans Kumano Kodo und Norwegens mythischen Riesenpfaden bis zu Utahs Narrows führt der Autor Cam Honan die Leser durch eine Vielzahl von Landschaften, darunter Wüsten, Küsten, Wälder und Eis. Jedes Kapitel enthält detaillierte Karten, nützliche Tipps und interessante Hintergrundinformationen zu den jeweiligen Routen. Die spektakuläre Fotografie inspiriert sowohl erfahrene Wandernde als auch neugierige Anfänger, sich auf den Weg zu machen oder die ikonischsten Trails der Welt bequem von zu Hause aus zu geniessen.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ars-edition-Tagebuch-Wanderlust
-
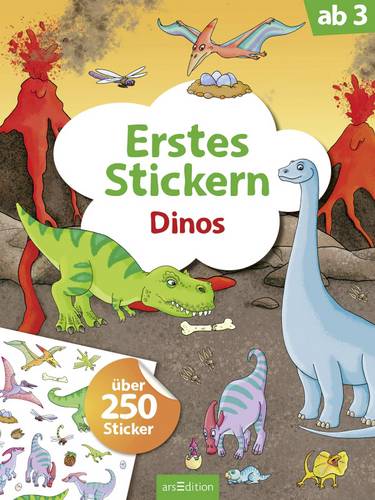
ARS Edition Erstes Stickern Dinos 132171Für alle Dinosaurierfans! Ob Vulkan, Dschungel, Kraterlandschaft oder Unterwasserwelt, spannende Szenen warten darauf, mit Dinosauriern, Pflanzen und vielem mehr zum Leben erweckt zu werden. Über 250 Sticker garantieren einen Riesenklebespaß für kleine Hände ab 3 Jahren.6,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wanderlust USA (Compact Edition), Reisebücher von Cam HonanWanderlust USA (Compact Edition) ist ein umfassender Reiseführer, der speziell für Wanderbegeisterte in den USA konzipiert wurde. Das Buch führt durch 30 sorgfältig ausgewählte Wanderwege, die von der majestätischen Weite des Grand Canyon bis zu den schneebedeckten Gipfeln Denalis reichen. Mit dem erfahrenen Langstreckenabenteurer Cam Honan als Wegweiser bietet dieses Werk detaillierte Informationen zu Terrain, Ökologie und Geschichte der jeweiligen Regionen. Es enthält praktische Ratschläge, präzise Karten, fesselnde Geschichten aus der Wildnis und beeindruckende Fotografien, die den Leser inspirieren, die Natur hautnah zu erleben. Zusätzlich bietet ein Bonusabschnitt mit 20 weiteren Trails die Möglichkeit, noch mehr unvergessliche Wandererlebnisse zu entdecken. Der kartonierte Einband und das kompakte Format machen das Buch zu einem idealen Begleiter für unterwegs, während die fundierten Informationen sowohl für Tagesausflüge als auch für längere Backcountry-Trekkingtouren geeignet sind. Die Mischung aus Expertenwissen und persönlichen Erlebnissen macht Wanderlust USA zu einem unverzichtbaren Ratgeber für alle, die die Vielfalt der amerikanischen Landschaften erkunden möchten.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist Ars Amatoria von Ovid? - Was ist die Ars Amatoria von Ovid?
Die Ars Amatoria von Ovid ist ein lateinisches Lehrgedicht, das in drei Büchern verfasst wurde und sich mit der Kunst der Liebe befasst. Es wurde um das Jahr 2 v. Chr. veröffentlicht und gibt Ratschläge zur Verführung, Liebeskunst und Beziehungen. Ovid gibt in seinem Werk Tipps und Tricks, wie man erfolgreich flirten und Liebesbeziehungen pflegen kann. Die Ars Amatoria ist ein bedeutendes Werk der antiken Liebesdichtung und hat bis heute Einfluss auf die Literaturgeschichte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.