Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

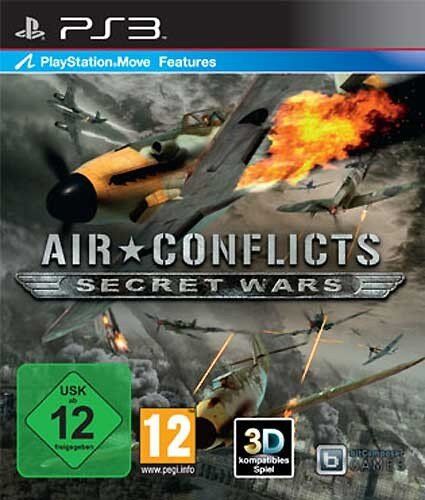
Ähnliche Suchbegriffe für BitComposer---Air-Conflicts
Top-Angebote
Produkte zum Begriff BitComposer---Air-Conflicts:
-
Air Conflicts: Pacific CarriersZu Wasser und zu Luft - "Ich bin Lucas Stark, Admiral der US Navy. Die fortschrittlichsten Kriegsmaschinen, die jemals von Menschenhand gebaut wurden, befinden sich unter meinem Kommando. Mein Flugzeugträger USS Enterprise (CV-6) hat über 90 Flugzeuge an"44,19 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Bitcomposer, Gefragt-GejagtJäger oder Gejagter - Wer wird letztendlich als Sieger aus dem Studio gehen? Du hast es in der Hand. Erlebe die Show hautnah. Endlich kannst du als Kandidat gegen einen der Jäger antreten oder selbst die Rolle des Jägers einnehmen und den Kandidaten zeigen, dass du das Zeug zum echten Jäger hast. Spiele mit bis zu drei Freunden und entscheidet euch vollkommen frei, wie ihr euch aufteilen wollt. Ihr alle vier wollt wie in der echten Show einmal gegen den Jäger antreten und es Sebastian Klussmann, Sebastian Jacoby oder Klaus Otto Nagorsnik zeigen? Kein Problem. Du willst deinen Freunden beweisen, dass du der wahre Jäger bist? Dann nimm dessen Platz ein und spiele gegen sie. Hierfür wurde extra eine spezielle Jägerin und ein spezieller Jäger vorbereitet, den du übernehmen kannst, um die Kandidaten so richtig ins Schwitzen zu bringen. Die Jagd beginnt. Moderiert wird die Show, wie im Original, von Alexander Bommes. Auch die Originalstimmen von den Jägern Klussmann, Jacoby und Nagorsnik sind mit dabei und verleihen dem Spiel echtes Showfeeling. Alles ist möglich: Spiele als Kandidat oder Jäger. Allgemeinwissen: Über 4.500 Fragen aus 25 Kategorien - hier ist wirklich für jeden etwas dabei. Adrenalin pur: Beweise, was du unter Zeitdruck wirklich weisst. Hier fühlst du dich wie in der echten Show. Alle zusammen: Spiele mit bis zu drei Freunden. Wer welche Rolle übernimmt, bleibt euch überlassen. „Herr Klussmann, Sie haben heute wieder ein interessantes Hemd an“: Auch die kleinen Sticheleien zwischen Moderator und Jäger sind natürlich mit dabei. Originalstimmen: Sowohl Alexander Bommes als auch Sebastian Klussmann, Sebastian Jacoby und Klaus Otto Nagorsnik sprechen höchstpersönlich ihre Charaktere.29,98 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff BitComposer---Air-Conflicts:
-
bitComposer - Air Conflicts: Pacific Carriers - Preis vom 26.10.2026 08:27:14 hAudienceRating : Freigegeben ab 12 Jahren, Brand : bitComposer, Binding : Videospiel, Label : dtp Entertainment AG, Publisher : dtp Entertainment AG, NumberOfDiscs : 1, medium : Videospiel, 0 : Playstation 3, 0 : PlayStation 3, releaseDate : 2012-09-2112,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
bitComposer Games - Air Conflicts: Secret Wars - Preis vom 26.10.2026 08:27:14 hAudienceRating : Freigegeben ab 12 Jahren, Brand : bitComposer Games, Binding : Videospiel, Label : dtp Entertainment AG, Publisher : dtp Entertainment AG, medium : Videospiel, 0 : Playstation 3, 0 : PlayStation 3, releaseDate : 2011-07-01, languages : german16,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für BitComposer---Air-Conflicts
-
Air Conflicts: Pacific CarriersZu Wasser und zu Luft - "Ich bin Lucas Stark, Admiral der US Navy. Die fortschrittlichsten Kriegsmaschinen, die jemals von Menschenhand gebaut wurden, befinden sich unter meinem Kommando. Mein Flugzeugträger USS Enterprise (CV-6) hat über 90 Flugzeuge an"44,19 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Bitcomposer, Gefragt-GejagtJäger oder Gejagter - Wer wird letztendlich als Sieger aus dem Studio gehen? Du hast es in der Hand. Erlebe die Show hautnah. Endlich kannst du als Kandidat gegen einen der Jäger antreten oder selbst die Rolle des Jägers einnehmen und den Kandidaten zeigen, dass du das Zeug zum echten Jäger hast. Spiele mit bis zu drei Freunden und entscheidet euch vollkommen frei, wie ihr euch aufteilen wollt. Ihr alle vier wollt wie in der echten Show einmal gegen den Jäger antreten und es Sebastian Klussmann, Sebastian Jacoby oder Klaus Otto Nagorsnik zeigen? Kein Problem. Du willst deinen Freunden beweisen, dass du der wahre Jäger bist? Dann nimm dessen Platz ein und spiele gegen sie. Hierfür wurde extra eine spezielle Jägerin und ein spezieller Jäger vorbereitet, den du übernehmen kannst, um die Kandidaten so richtig ins Schwitzen zu bringen. Die Jagd beginnt. Moderiert wird die Show, wie im Original, von Alexander Bommes. Auch die Originalstimmen von den Jägern Klussmann, Jacoby und Nagorsnik sind mit dabei und verleihen dem Spiel echtes Showfeeling. Alles ist möglich: Spiele als Kandidat oder Jäger. Allgemeinwissen: Über 4.500 Fragen aus 25 Kategorien - hier ist wirklich für jeden etwas dabei. Adrenalin pur: Beweise, was du unter Zeitdruck wirklich weisst. Hier fühlst du dich wie in der echten Show. Alle zusammen: Spiele mit bis zu drei Freunden. Wer welche Rolle übernimmt, bleibt euch überlassen. „Herr Klussmann, Sie haben heute wieder ein interessantes Hemd an“: Auch die kleinen Sticheleien zwischen Moderator und Jäger sind natürlich mit dabei. Originalstimmen: Sowohl Alexander Bommes als auch Sebastian Klussmann, Sebastian Jacoby und Klaus Otto Nagorsnik sprechen höchstpersönlich ihre Charaktere.29,98 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.