Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für CafeIlly-Illy---Probierset
Top-Angebote
Produkte zum Begriff CafeIlly-Illy---Probierset:
-
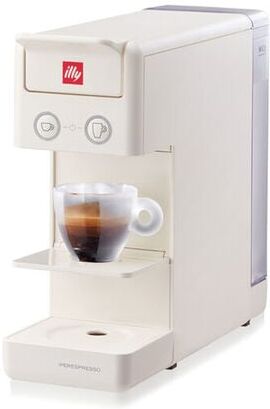
cafeIlly Illy Iperespresso Y3.3 Kapselmaschine Weiß - - MaxiCoffeeWenn Sie eine Kapselmaschine im Retro-Look mit einem guten Preis-Leistungs-Verhältnis suchen, ist die illy Y3.3 genau das Richtige. Sie ist kompakt, schlicht und besonders intuitiv zu bedienen. Entdecken Sie ihre Funktionen und genießen Sie Ihren illy Kaffee ganz unkompliziert zu Hause.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
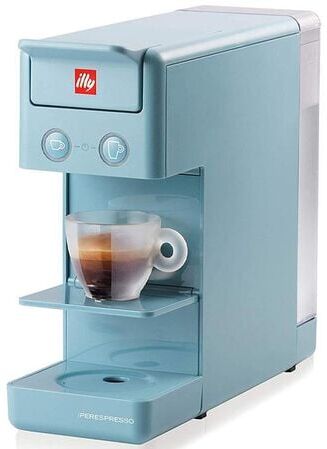
cafeIlly Illy Y3.3 Iperespresso Kapselmaschine – Schwarz - - MaxiCoffeeEntdecken Sie die neue Version der Illy Y3: die Y3.3. Die vom Architekten Piero Lissoni neu gestaltete Iperespresso-Maschine überzeugt mit einfacher Bedienung, durchdachter Ergonomie und klaren, modernen Linien.Mit der schwarzen Illy Y3.3 bereiten Sie sowohl Espresso als auch Filterkaffee zu. Genießen Sie Ihren Illy Kaffee ganz nach Geschmack als kurze oder lange Tasse – mit einer Kapselmaschine, die Funktionalität und Design gekonnt miteinander verbindet.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
cafeIlly Illy Y3.3 Iperespresso-kapselmaschine Rot - - MaxiCoffeeEntdecken Sie die neue Version der illy Y3: die Y3.3. Die von dem Architekten Piero Lissoni neu gestaltete Iperespresso-Maschine verbindet einfache Bedienung und hohen Komfort mit einem klaren, modernen Design.Mit der illy Y3.3 in Rot können Sie sowohl Espresso als auch langen Kaffee zubereiten. Genießen Sie Ihren illy Kaffee ganz nach Geschmack – kurz oder lang – mit dieser neu konzipierten Kapselmaschine.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff CafeIlly-Illy---Probierset:
-
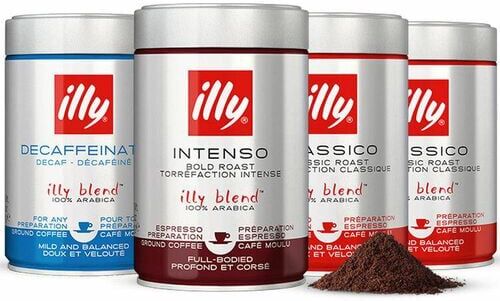
cafeIlly Illy - Probierset Gemahlener Kaffee 4 X 250g - MaxiCoffeeDieses Probierset mit 4 Dosen à 250 g ist die Gelegenheit, die berühmte italienische Kaffeerösterei zu entdecken oder wiederzuentdecken. Sie enthält 3 Kaffeesorten, die von morgens bis abends für Abwechslung sorgen! Inhalt: 4 x 250 g34,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
cafeIlly Illy Kaffeebohnen Probierset 100% Arabica 4 X 250g - MaxiCoffeeEntdecken Sie 4 Illy Espresso Kaffeebohnen, Ikone der italienischen Kaffeerösterei. Mit diesem Set lernen Sie die Bestseller von Illy kennen: eine klassische Röstung, eine dunkle Röstung, einen entkoffeinierten Kaffee und einen Monoarabica. Inhalt: 4 x 250 g.31,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
cafeIlly Illy Iperespresso Y3.3 Kapselmaschine Weiß - - MaxiCoffeeWenn Sie eine Kapselmaschine im Retro-Look mit einem guten Preis-Leistungs-Verhältnis suchen, ist die illy Y3.3 genau das Richtige. Sie ist kompakt, schlicht und besonders intuitiv zu bedienen. Entdecken Sie ihre Funktionen und genießen Sie Ihren illy Kaffee ganz unkompliziert zu Hause.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für CafeIlly-Illy---Probierset
-
cafeIlly Illy Y3.3 Iperespresso Kapselmaschine – Schwarz - - MaxiCoffeeEntdecken Sie die neue Version der Illy Y3: die Y3.3. Die vom Architekten Piero Lissoni neu gestaltete Iperespresso-Maschine überzeugt mit einfacher Bedienung, durchdachter Ergonomie und klaren, modernen Linien.Mit der schwarzen Illy Y3.3 bereiten Sie sowohl Espresso als auch Filterkaffee zu. Genießen Sie Ihren Illy Kaffee ganz nach Geschmack als kurze oder lange Tasse – mit einer Kapselmaschine, die Funktionalität und Design gekonnt miteinander verbindet.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
cafeIlly Illy Y3.3 Iperespresso-kapselmaschine Rot - - MaxiCoffeeEntdecken Sie die neue Version der illy Y3: die Y3.3. Die von dem Architekten Piero Lissoni neu gestaltete Iperespresso-Maschine verbindet einfache Bedienung und hohen Komfort mit einem klaren, modernen Design.Mit der illy Y3.3 in Rot können Sie sowohl Espresso als auch langen Kaffee zubereiten. Genießen Sie Ihren illy Kaffee ganz nach Geschmack – kurz oder lang – mit dieser neu konzipierten Kapselmaschine.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
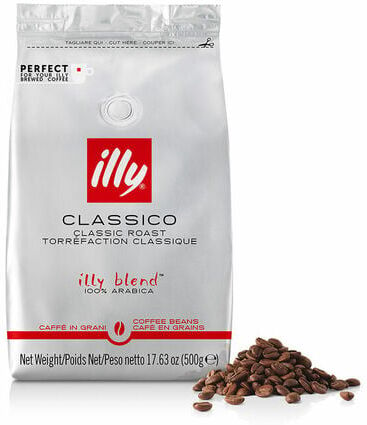
cafeIlly Illy - Kaffeebohnen - Classico - 500 G - MaxiCoffeeDer illy Classico Kaffeebohnen 250 g bietet einen ausgewogenen und raffinierten Espresso, ideal für den täglichen Genuss. Sein Aromaprofil zeichnet sich durch zarte Karamellnoten aus, begleitet von Anklängen von Trockenobst und kandierten Orangen, was für eine milde und köstliche Tasse sorgt. Perfekt als Espresso, Lungo oder in dem Espressokocher, besticht er durch seine Rundheit und seine gleichbleibende Aromenintensität. Verpackt in einer hermetischen Packung bewahrt er die ganze Aromenvielfalt für ein stets optimales Geschmackserlebnis.16,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
cafeIlly Illy - Kaffeebohnen - Intenso - 500 G - MaxiCoffeeDer illy Intenso Kaffeebohnen 500 g bietet eine starke und ausdrucksstarke Tasse, ideal für Liebhaber intensiver Kaffeesorten. Sein Aromaprofil offenbart Kakaonoten, geröstetes Brot und Muskatnuss und sorgt so für ein reichhaltiges und genussvolles Geschmackserlebnis. Perfekt für den Espressokocher, Filterkaffee, Espresso oder Lungo – er eignet sich für alle Ihre Kaffeezubereitungen. Verpackt in einer 500-g-Packung bewahrt er die ganze Aromenvielfalt für ein optimales Geschmackserlebnis.17,40 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.