Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Designline-Maarten-Wandlampe-schwarz
Top-Angebote
Produkte zum Begriff Designline-Maarten-Wandlampe-schwarz:
-
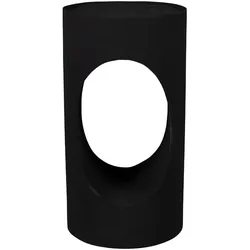
designline »Sai« Beistelltisch schwarz schwarzDer Beistelltisch Jason überzeugt in seinem auffallenden Schnitt und seiner filigranen Erscheinung. Der Beistelltisch Sai beweist diese Theorie . Das ovale Loch in seiner Mitte verleiht ihm ein geometrisch interessantes Aussehen. Das macht den Beistelltisch Sai zu einem typischen „ Weniger ist mehr“-Element, das in verschiedenen Farben erhältlich ist . Produktinformationen: Beistelltisch aus pulverbeschichtetem Eisen. Maximale Gewichtsbelastung: 10 kg Maße: 30 x 56 cm (Ø x H )199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
designline »Alba« Stuhl SchwarzTrendfarben auf Sitz- und Metallbeinen, klares, modernes Design mit weichen, ergonomischen Kurven, vielseitig einsetzbar und ein attraktiver Preis zeichnen diesen Alba-Stuhl aus - verwenden Sie ihn als frischen Farbtupfer in jedem Raum des Hauses. Maße (B/H/T): 50 x 84 x 50 cm Metallgestell schwarz lackiert 20 mm Schale aus Polypropylen 6 mm Sitzhöhe: ca. 47 cm Sitztiefe: ca. 38 cm Sitzbreite: ca. 44 cm Maximale Belastbarkeit: ca. 120 kg74,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Designline-Maarten-Wandlampe-schwarz:
-
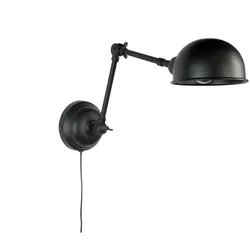
designline »Maarten« Wandlampe schwarzDiese coole Wandlampe Maarten besticht durch ihre stylische Art im faktorystyle. Ihr Körper aus Eisen in schwarz ist schwenkbar und durch den Arm auch höhenverstellbar. Produktdetails: Maße:15 x 64 x 18 cm Schirmmaß: 15 x 7,5 cm aus Metall 200 cm PVC Kabel in schwarz mit Ein- und Ausschalter Leuchtmittel : E14, Glühbirne max. 25W oder LED max. 4W Energieeffizienzklasse : A++ – E Leuchtmittel nicht im Lieferumfang enthalten46,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
designline »Evan« Wandlampe matt grauDiese coole Wandlampe Evan besticht durch ihre stylische Art im faktorystyle. Ihr Körper aus Eisen ist schwenkbar und kann somit jeden Platz erleuchten. Die Lampe ist in 2 Farben: grau und messing. Produktdetails: Maße:19 x 25 x 24 cm Schirmmaß: 21 x 19,5 cm Zylinder aus Metall 140 cm Kabel in schwarz Leuchtmittel : E14, Glühbirne max. 25W oder LED max. 4W Energieeffizienzklasse : A++ – E Leuchtmittel nicht im Lieferumfang enthalten46,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Designline-Maarten-Wandlampe-schwarz
-
designline »Sai« Beistelltisch schwarz schwarzDer Beistelltisch Jason überzeugt in seinem auffallenden Schnitt und seiner filigranen Erscheinung. Der Beistelltisch Sai beweist diese Theorie . Das ovale Loch in seiner Mitte verleiht ihm ein geometrisch interessantes Aussehen. Das macht den Beistelltisch Sai zu einem typischen „ Weniger ist mehr“-Element, das in verschiedenen Farben erhältlich ist . Produktinformationen: Beistelltisch aus pulverbeschichtetem Eisen. Maximale Gewichtsbelastung: 10 kg Maße: 30 x 56 cm (Ø x H )199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
designline »Alba« Stuhl SchwarzTrendfarben auf Sitz- und Metallbeinen, klares, modernes Design mit weichen, ergonomischen Kurven, vielseitig einsetzbar und ein attraktiver Preis zeichnen diesen Alba-Stuhl aus - verwenden Sie ihn als frischen Farbtupfer in jedem Raum des Hauses. Maße (B/H/T): 50 x 84 x 50 cm Metallgestell schwarz lackiert 20 mm Schale aus Polypropylen 6 mm Sitzhöhe: ca. 47 cm Sitztiefe: ca. 38 cm Sitzbreite: ca. 44 cm Maximale Belastbarkeit: ca. 120 kg74,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
designline »Clive« Stuhl schwarzDer Beistelltisch Jason überzeugt in seinem auffallenden Schnitt und seiner filigranen Erscheinung. Der Stuhl Clive überzeugt in klassischem Dessin. Der Stuhl in verschiedenen Farben erhältlich und ist zu 85% aus Polypropylen und zu 15% aus Fieberglas. Details: Polypropylene / Fiebergals Farbe schwarz, hellbraun und blau und hellgrün Sitzhöhe 46,5 cm Sitztiefe 39 cm Maximale Gewichtsbelastung 150 kg montiert Technische Daten (Breite x Höhe x Tiefe in cm): 48 x 79 x 47 cm89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maarten van HeemskerckMaarten van Heemskerck , The Roman Sketchbook , Seitenbegrenzungsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20240925, Produktform: Leinen, Redaktion: Bartsch, Tatjana~Melzer, Christien, Seitenzahl/Blattzahl: 184, Themenüberschrift: ART / Techniques / Drawing, Keyword: 16. Jahrhundert; Hemskerk;Heemskerck;Maarten;Rom;römisch;Römische Zeichnungen;Kupferstichkabinett;Renaissance;Faksimile;Facksimile;Original Zeichnungen; Maarten van Heemskerck;Kupferstichkabinett;Berlin;Bibliotheca Hertziana;Michelangelo;Raffael; Niederlande;Rom;Reise; Zeichnung;Skizzenbuch;Faksimile, Fachschema: Benelux / Niederlande~Holland~Niederlande~Berlin / Kunst, Architektur, Design~Antike (griechisch-römisch) / Rom (Staat, Reich)~Römer~Römisches Reich~Rom (Staat, Reich)~Sechzehntes Jahrhundert~Renaissance - Frührenaissance~Ausstellungskatalog~Antike (griechisch-römisch) / Mythologie, Götterwelt~Antike (griechisch-römisch) / Religion, Kulte~Kunstgeschichte~Künstler - Künstlerin~Malerei (Kunst), Fachkategorie: Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: Grundlagen und Techniken~Römische Religion und Mythologie~Kunstgeschichte~einzelne Künstler, Künstlermonografien~Malerei und Gemälde, Warengruppe: HC/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 232, Breite: 145, Höhe: 23, Gewicht: 540, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,27,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.