Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Equip-Kabeltester-für-RJ45
Top-Angebote
Produkte zum Begriff Equip-Kabeltester-für-RJ45:
-
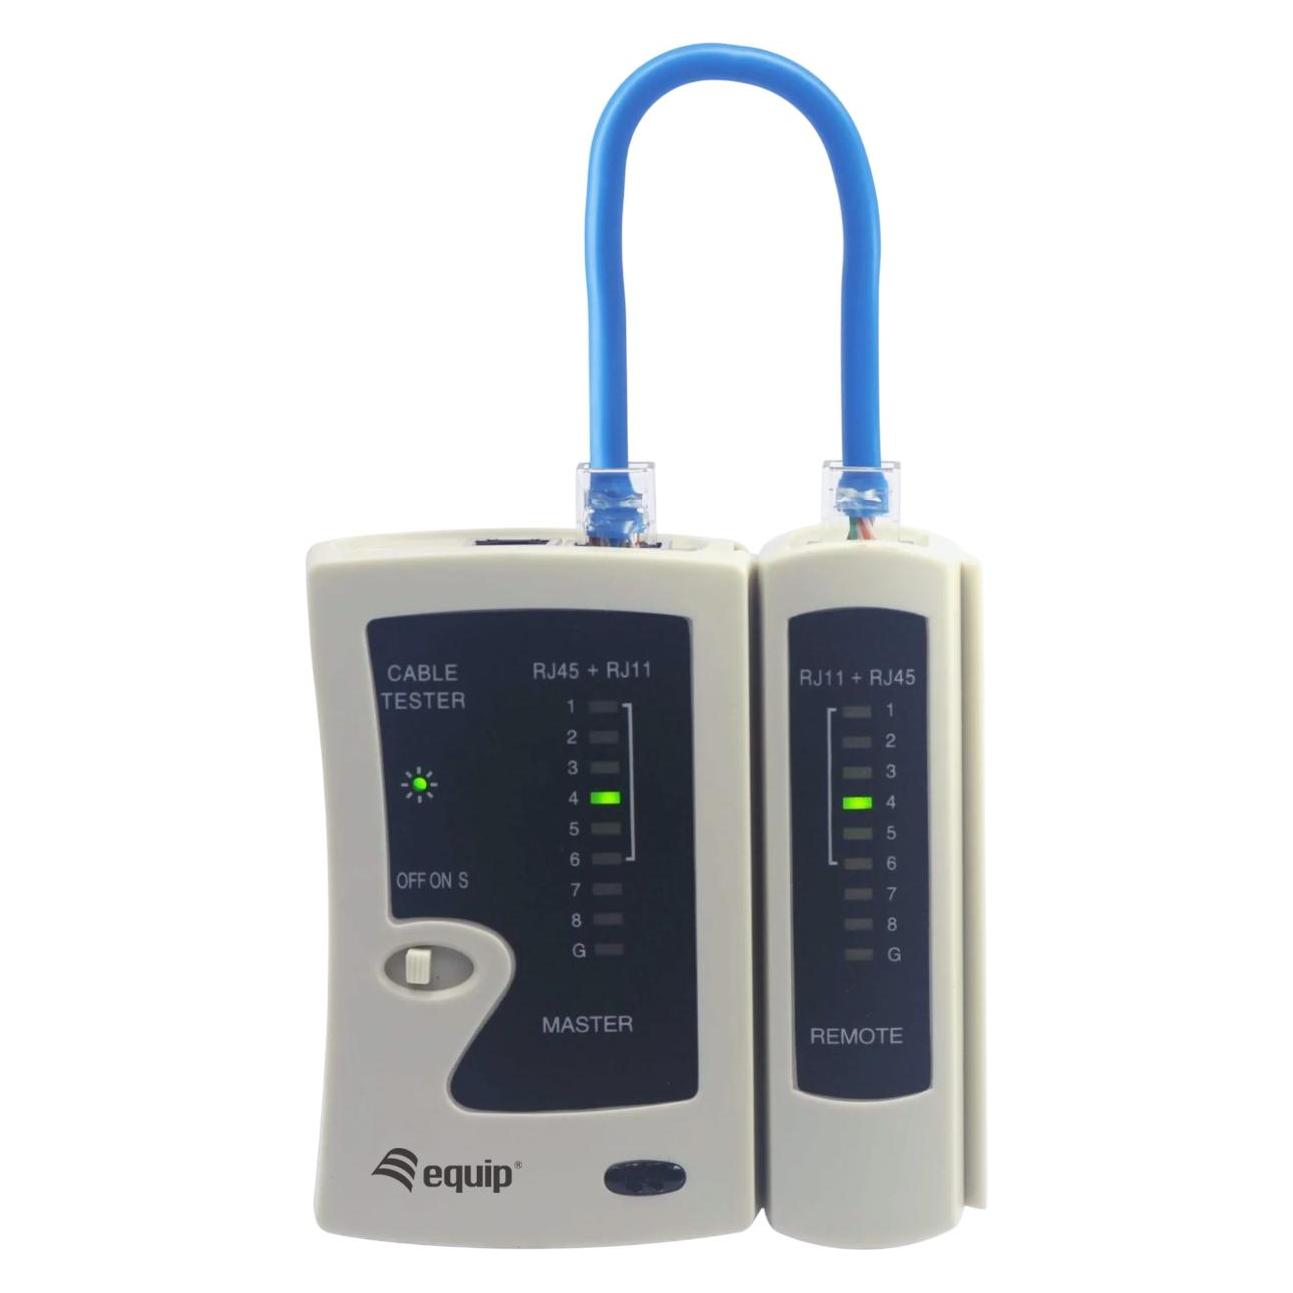
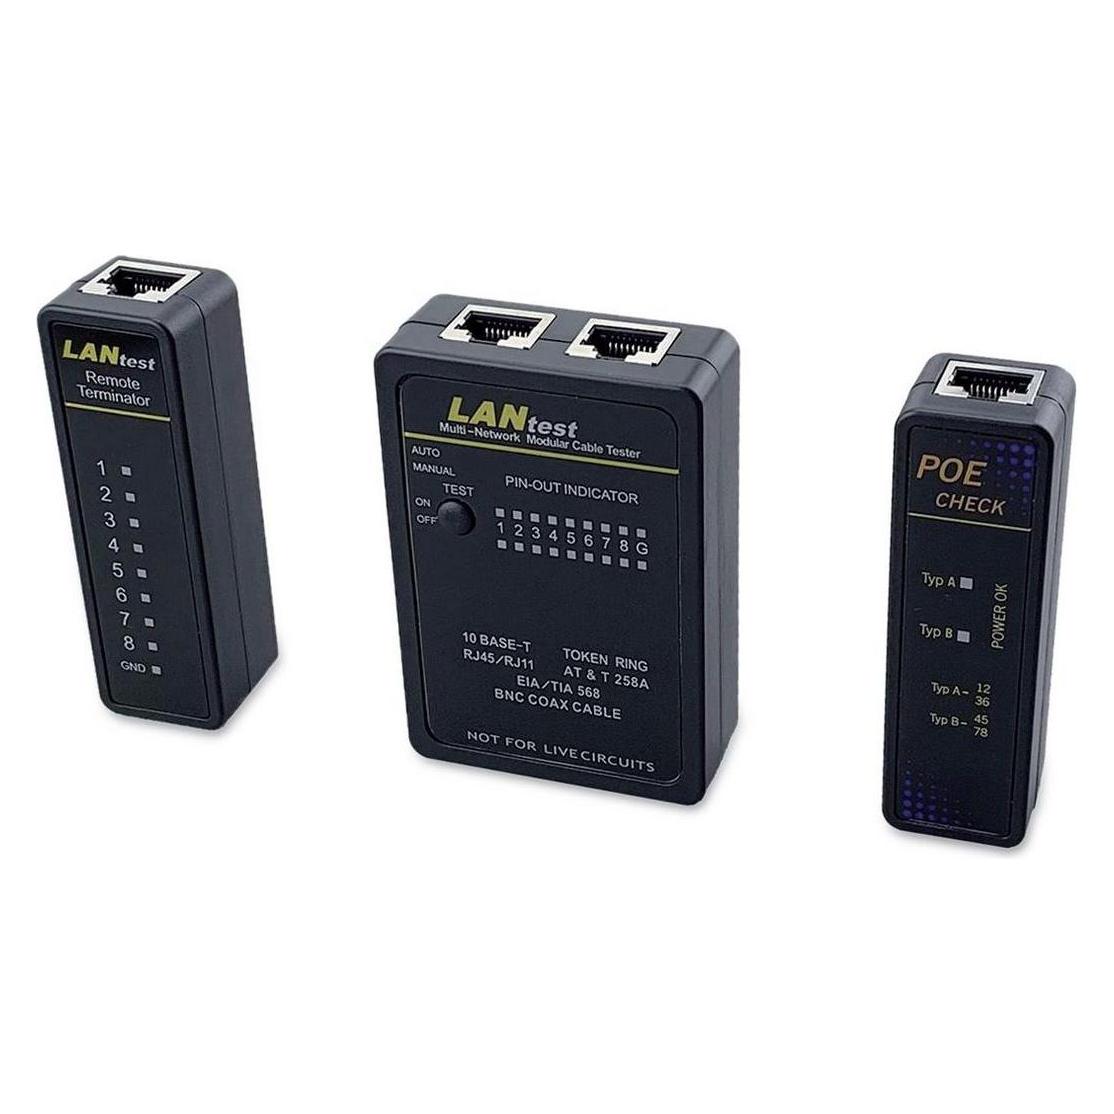
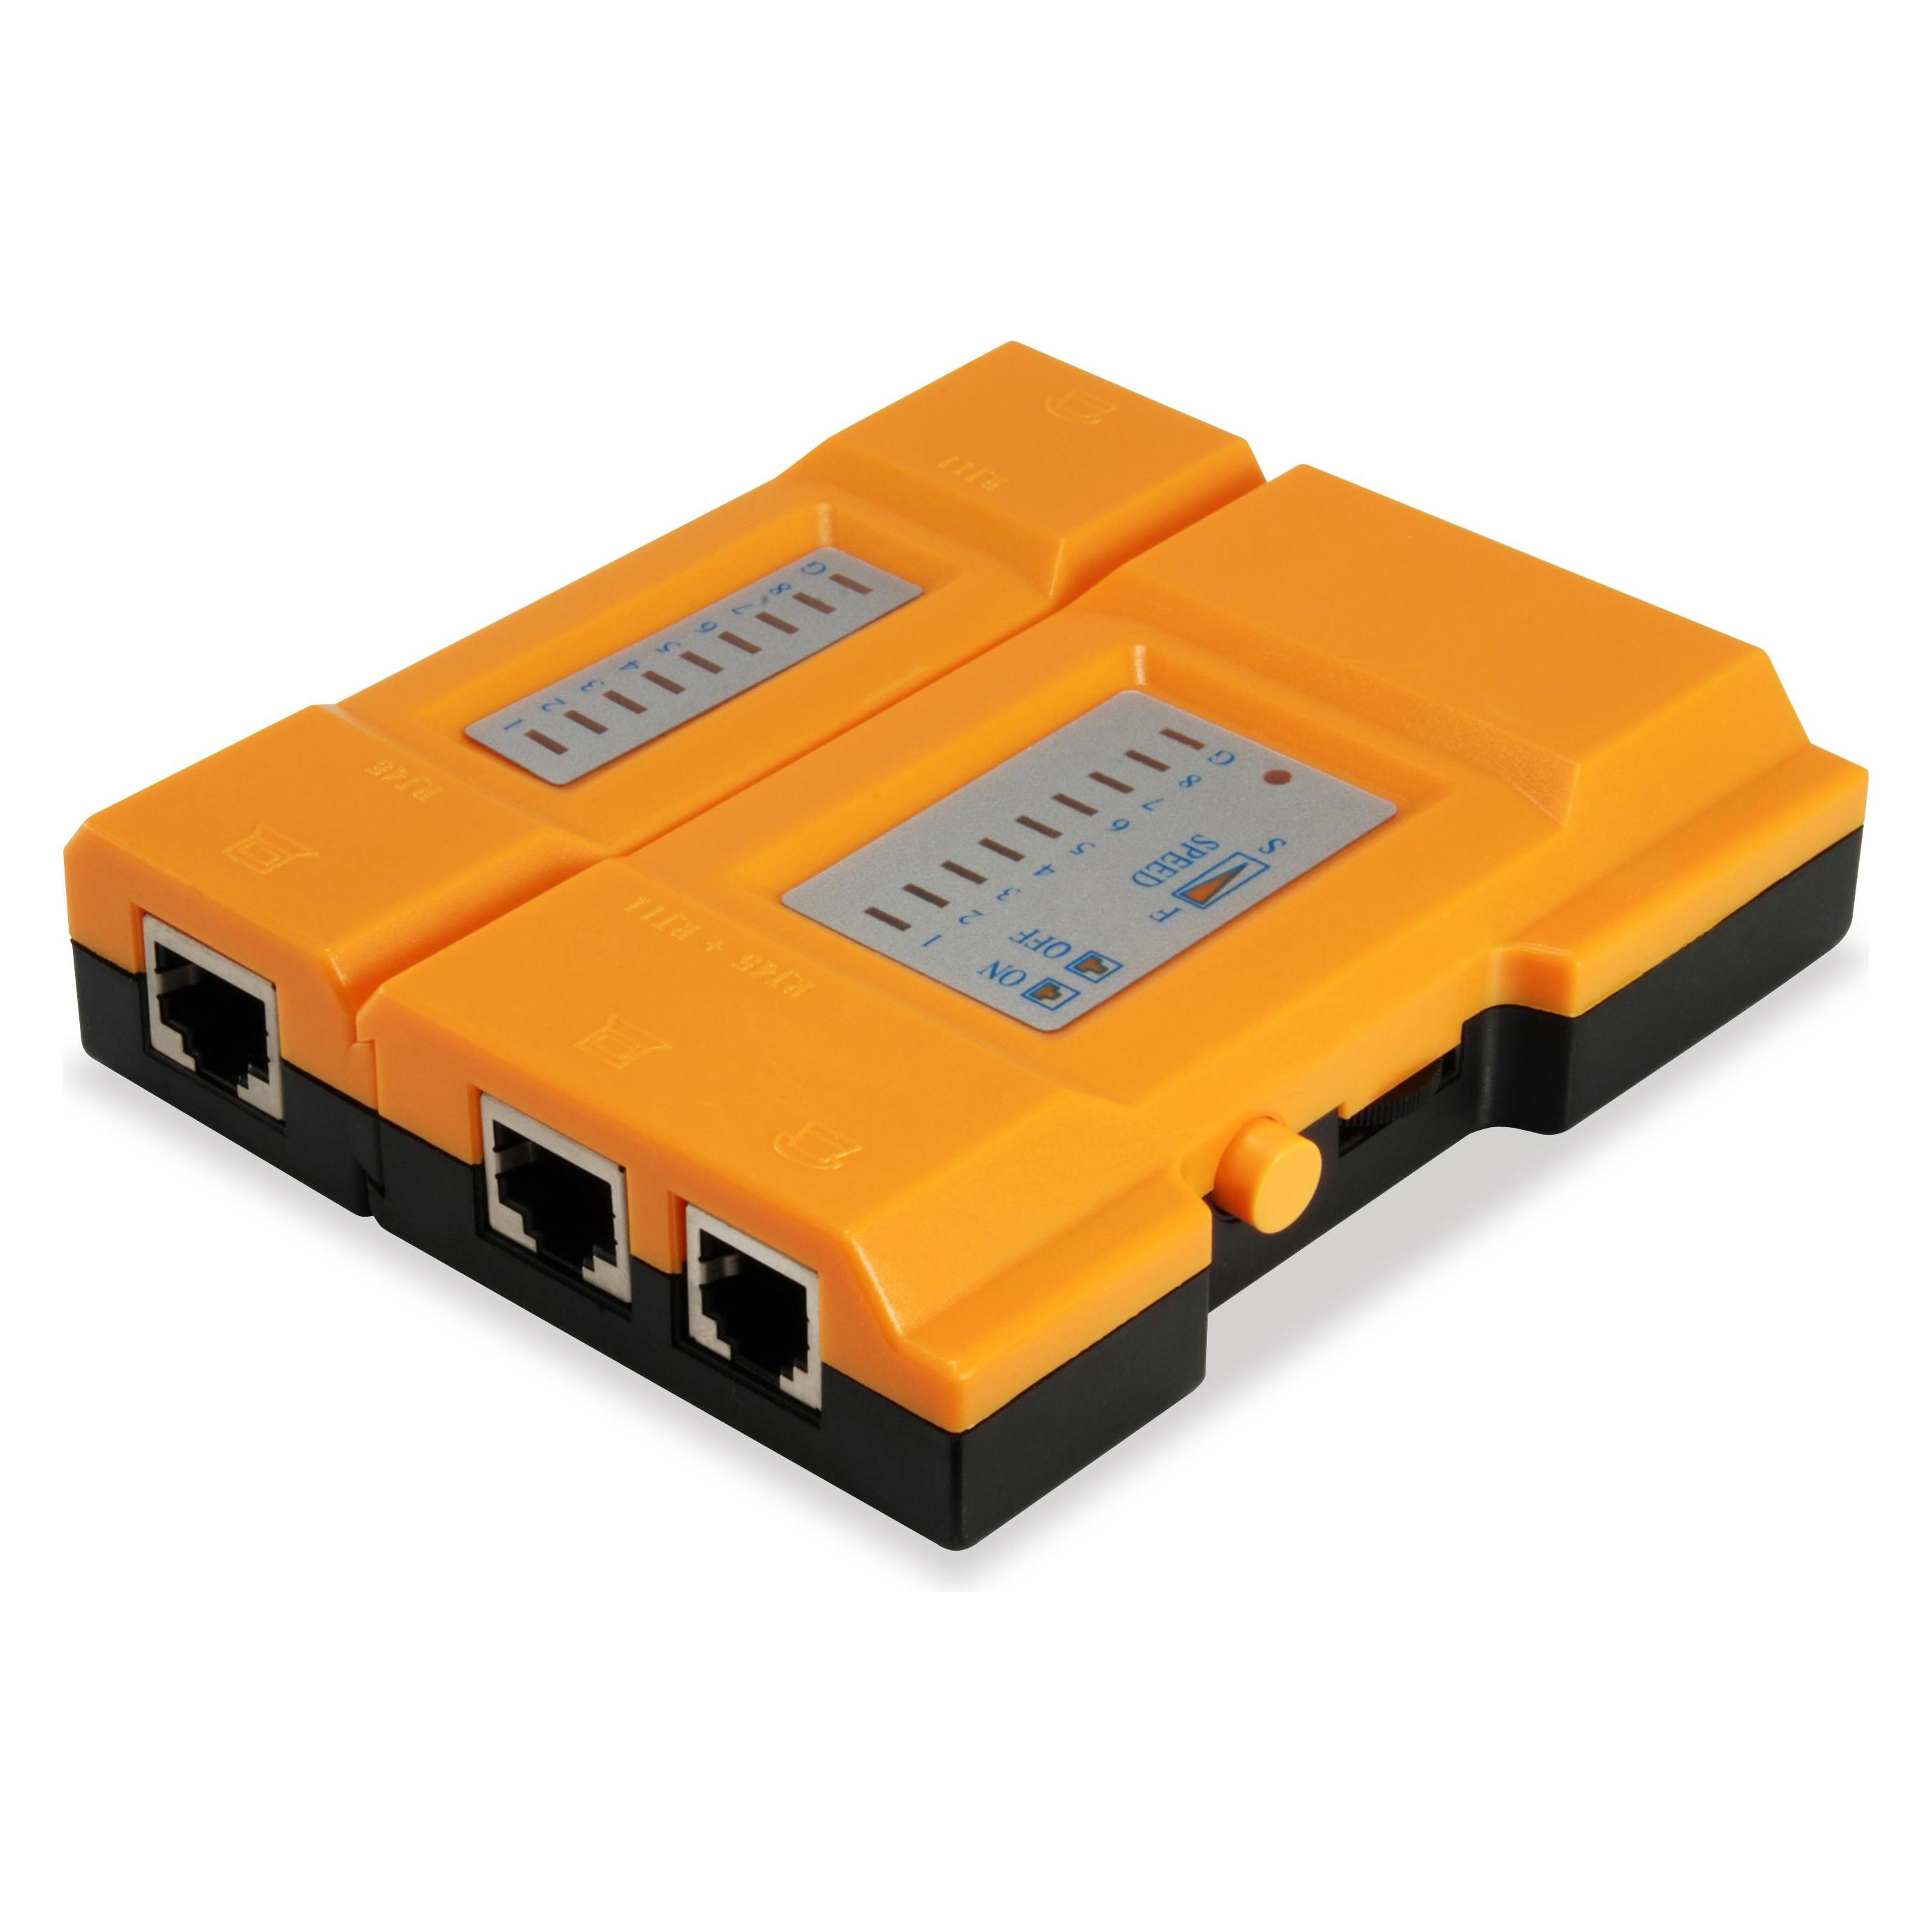
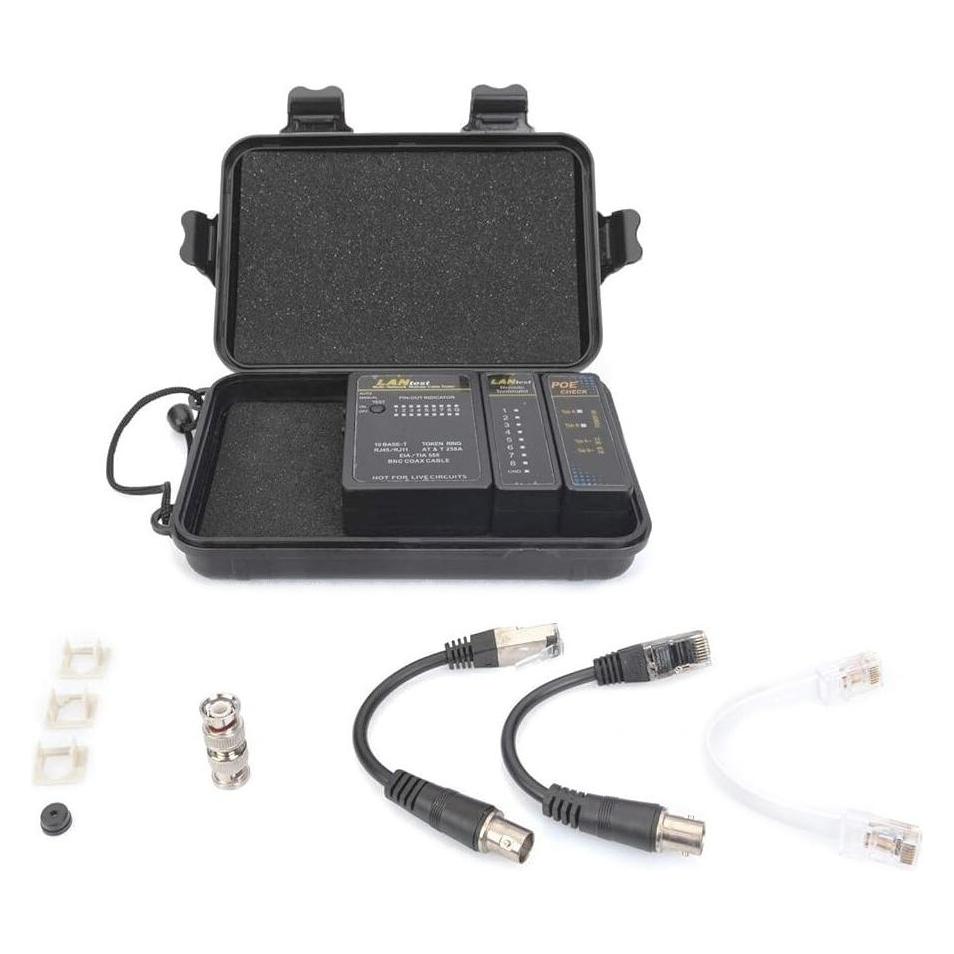
equip, Multimeter, 129964 (Kabeltester)Der equip Kabeltester ist ein vielseitiges Prüfgerät, das speziell für die Netzwerkkabelprüfung entwickelt wurde. Er ermöglicht die Überprüfung von Kabelverbindungen und bietet eine umfassende Diagnosetool für verschiedene Kabeltypen, einschliesslich RJ-11, RJ-12 und RJ-45. Mit einer Reichweite von bis zu 100 Metern ist dieser Tester in der Lage, sowohl installierte Kabel als auch Patchkabel zu testen. Das umfangreiche Diagnosedisplay zeigt Belegung, Pin-Out und Paaranzeige für gängige Netzwerkstandards wie 10Base-T, 100Base-TX und 10Base-2 an. Darüber hinaus erkennt der Tester Schirmungsprobleme, Durchgangsfehler sowie Verdrahtungsfehler, was ihn zu einem unverzichtbaren Werkzeug für Techniker und IT-Profis macht. Die Master- und Remote-Einheit ermöglicht eine einfache Handhabung, während das kompakte Design und die mitgelieferte Tragetasche den Transport erleichtern. - Umfangreiches Diagnosedisplay für präzise Fehleranalyse - Testet Kabel bis zu 100m für umfassende Anwendungen - Erkennt Schirmungs- und Verdrahtungsfehler zuverlässig - Inklusive praktischer Tragetasche für einfachen Transport.67,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist der Beruf des Tera Equip?
Der Beruf des Tera Equip bezieht sich auf das Ausrüsten von Charakteren im Videospiel Tera. Ein Tera Equip ist dafür verantwortlich, die besten Ausrüstungsgegenstände für die Charaktere zu finden und sie entsprechend zu verbessern, um ihre Leistung im Spiel zu optimieren. Dieser Beruf erfordert Kenntnisse über das Spiel, die verschiedenen Ausrüstungsoptionen und die Fähigkeit, die Bedürfnisse der Spieler zu verstehen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Equip-Kabeltester-für-RJ45:
-
equip, Multimeter, 129964 (Kabeltester)Der equip Kabeltester ist ein vielseitiges Prüfgerät, das speziell für die Netzwerkkabelprüfung entwickelt wurde. Er ermöglicht die Überprüfung von Kabelverbindungen und bietet eine umfassende Diagnosetool für verschiedene Kabeltypen, einschliesslich RJ-11, RJ-12 und RJ-45. Mit einer Reichweite von bis zu 100 Metern ist dieser Tester in der Lage, sowohl installierte Kabel als auch Patchkabel zu testen. Das umfangreiche Diagnosedisplay zeigt Belegung, Pin-Out und Paaranzeige für gängige Netzwerkstandards wie 10Base-T, 100Base-TX und 10Base-2 an. Darüber hinaus erkennt der Tester Schirmungsprobleme, Durchgangsfehler sowie Verdrahtungsfehler, was ihn zu einem unverzichtbaren Werkzeug für Techniker und IT-Profis macht. Die Master- und Remote-Einheit ermöglicht eine einfache Handhabung, während das kompakte Design und die mitgelieferte Tragetasche den Transport erleichtern. - Umfangreiches Diagnosedisplay für präzise Fehleranalyse - Testet Kabel bis zu 100m für umfassende Anwendungen - Erkennt Schirmungs- und Verdrahtungsfehler zuverlässig - Inklusive praktischer Tragetasche für einfachen Transport.67,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Equip-Kabeltester-für-RJ45
-
Delock, Multimeter, LCD Kabeltester RJ45 / RJ12 / BNC / USB (Kabeltester)Mit diesem Kabeltester von Delock kann schnell und einfach die Belegung verschiedener Kabeltypen getestet werden. Es sind Anschlüsse für Modularkabel, Netzwerkkabel, BNC und USB-Kabel vorhanden. Fehler in der Belegung werden auf der beleuchteten LCD-Anzeige übersichtlich dargestellt. Netzwerkkabel können auf Split-Pairs getestet werden, die durch Übersprechen die Leistung verschlechtern. Zusätzlich kann die Länge der angeschlossenen Kabel gemessen werden. Zum Prüfen bereits verlegter Kabel kann die Remote-Einheit verwendet werden. Spezifikationen: - 4 in 1 Kabeltester für RJ45, RJ12, BNC und USB - Matrix LCD-Anzeige mit Hintergrundbeleuchtung - 4 Bedientasten - Anzeige von Unterbrechung, Kurzschluss und gekreuzten Adern - Erkennung von Split-Pairs (Crosstalk) - Messung der Kabellänge - Automatischer Power-off Modus - Batteriefach für 1 x 9 V Batterie (nicht im Lieferumfang) - Farbe: rot - Masse (LxBxH): ca. 185 x 80 x 32 mm Systemvoraussetzungen: - 9-Volt-Blockbatterie Packungsinhalt: - Kabeltester - Remote-Einheit - 3 x Testkabel - Tasche - Bedienungsanleitung.139,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist der Beruf des Tera Equip?
Der Beruf des Tera Equip bezieht sich auf das Ausrüsten von Charakteren im Videospiel Tera. Ein Tera Equip ist dafür verantwortlich, die besten Ausrüstungsgegenstände für die Charaktere zu finden und sie entsprechend zu verbessern, um ihre Leistung im Spiel zu optimieren. Dieser Beruf erfordert Kenntnisse über das Spiel, die verschiedenen Ausrüstungsoptionen und die Fähigkeit, die Bedürfnisse der Spieler zu verstehen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.