Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Es-ist-ein-zu
Top-Angebote
Produkte zum Begriff Es-ist-ein-zu:
-
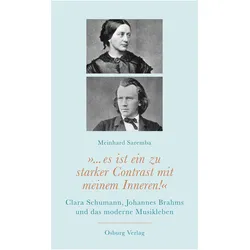
... es ist ein zu starker Contrast mit meinem Inneren!, Biografien von Meinhard SarembaDie Biografie "... es ist ein zu starker Contrast mit meinem Inneren!" von Meinhard Saremba beleuchtet die facettenreiche Beziehung zwischen Clara Schumann und Johannes Brahms, die über vier Jahrzehnte hinweg eine bedeutende Rolle in der Musikgeschichte des 19. Jahrhunderts spielten. Diese umfassende Darstellung zeigt nicht nur die künstlerische Zusammenarbeit der beiden, sondern auch die persönlichen Herausforderungen, die sie gemeinsam bewältigten. Clara Schumann, eine herausragende Pianistin, und Johannes Brahms, ein einflussreicher Komponist, waren nicht nur Weggefährten, sondern auch wichtige Figuren in der Entwicklung des Kulturbetriebs ihrer Zeit. Die Biografie bietet Einblicke in ihre musikalischen Bestrebungen und die gesellschaftlichen Rahmenbedingungen, die ihre Karrieren prägten. Saremba gelingt es, die Komplexität ihrer Freundschaft und die kulturellen Strömungen, die sie umgaben, eindrucksvoll darzustellen. Diese Biografie ist ein unverzichtbares Werk für alle, die sich für die Musikgeschichte und die Persönlichkeiten, die sie prägten, interessieren.28,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist ein Token?
Was ist ein Token? Ein Token ist eine digitale Einheit, die in der Regel auf einer Blockchain-Plattform erstellt wird und als Wert oder Recht repräsentiert. Es kann für verschiedene Zwecke verwendet werden, wie zum Beispiel als Zahlungsmittel, als Zugangsberechtigung zu bestimmten Dienstleistungen oder als Stimmrecht bei Abstimmungen. Tokens können auch als digitale Vermögenswerte gehandelt werden und haben oft einen bestimmten Wert, der durch Angebot und Nachfrage bestimmt wird. Insgesamt sind Tokens eine wichtige Komponente in der Welt der Kryptowährungen und Blockchain-Technologie. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Was ist ein Login-Token?
Ein Login-Token ist eine Art von Sicherheitsmechanismus, der verwendet wird, um die Identität eines Benutzers zu überprüfen und den Zugriff auf ein System oder eine Anwendung zu ermöglichen. Es handelt sich um eine eindeutige Kennung oder einen Code, der dem Benutzer zugewiesen wird und normalerweise für eine begrenzte Zeit gültig ist. Der Token wird verwendet, um den Benutzer zu authentifizieren und ihm den Zugriff auf geschützte Ressourcen zu gewähren. **
Top-Angebote
Produkte zum Begriff Es-ist-ein-zu:
-
Es ist ein Hundeleben – BrettspielGut gemacht, Belohnung verdient! Kennt ihr euch gegenseitig? Und euch selbst? Wirklich? Wisst ihr sogar, welche Hunde ihr wärt? „It’s a Dog Life“ ist ein besonderes Kommunikations-Brettspiel, in dem die Spielenden in die Haut (oder besser: ins Fell?) verschiedener Hunde schlüpfen. Im Spielverlauf spielt ihr Situationskarten aus, die ihr jeweils der Person zuordnet, zu der sie am besten passt. Klingt einfach, kann aber manchmal hundsgemein schwer werden, und ihr geratet ganz schön in die Klemme – aber eines ist sicher: Ihr werdet euch dabei pudelwohl fühlen. Und damit das Spiel so richtig hundemäßig wird, stimmt ihr mit Tennisbällen ab, und gewinnt, wer bis zum Spielende die meisten Knochen sammelt. Das perfekte Programm bei Hundekälte und Hundewetter mit eurem Rudel, bei dem ihr herausfindet, wie ihr euch selbst seht – und wie euer Rudel euch wahrnimmt. Spieleigenschaften: Fröhliches Gesellschaftsspiel mit Fokus auf Kommunikation und Selbsterkenntnis Die Spielenden schlüpfen in verschiedene „Hunderollen“ und treffen so ihre Entscheidungen Zuordnung von Situationskarten zu der Person, zu der sie am besten passt Locker-leichte, humorvolle Stimmung für Freundesrunden und Familienabende Spieleranzahl: 4–6 Personen Empfohlenes Alter: ab 12 Jahren Spieldauer: ca. 45 Minuten18,19 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
»Es ist ein Laboratorium, ein Laboratorium für Worte«, FachbücherAuch wenn die Konkurrenz von Wissenschaft und Literatur sich in der Zeit von 1890 bis 2010 weiter verschärft, wird gleichzeitig die Rede von der Literatur als Experiment zunehmend allgegenwärtig. Dabei zeigt sich zum einen, dass Literatur wissenschaftliche Experimentalanordnungen auch unter den Bedingungen von Moderne und Postmoderne thematisiert und reflektiert. Konfrontiert mit der Entstehung von Massenkultur und neuen Medien wird Literatur zum anderen vermehrt selbst zum Schauplatz eines Experimentierens mit den Bedingungen der eigenen Möglichkeit. Ins Zentrum der literarischen Versuche rücken dabei insbesondere die Kategorien von Erzählen, Sprache und Subjektivität. Der Band bildet den Abschluss der dreibändigen Literaturgeschichte des Experiments.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
... es ist ein zu starker Contrast mit meinem Inneren!, Biografien von Meinhard SarembaDie Biografie "... es ist ein zu starker Contrast mit meinem Inneren!" von Meinhard Saremba beleuchtet die facettenreiche Beziehung zwischen Clara Schumann und Johannes Brahms, die über vier Jahrzehnte hinweg eine bedeutende Rolle in der Musikgeschichte des 19. Jahrhunderts spielten. Diese umfassende Darstellung zeigt nicht nur die künstlerische Zusammenarbeit der beiden, sondern auch die persönlichen Herausforderungen, die sie gemeinsam bewältigten. Clara Schumann, eine herausragende Pianistin, und Johannes Brahms, ein einflussreicher Komponist, waren nicht nur Weggefährten, sondern auch wichtige Figuren in der Entwicklung des Kulturbetriebs ihrer Zeit. Die Biografie bietet Einblicke in ihre musikalischen Bestrebungen und die gesellschaftlichen Rahmenbedingungen, die ihre Karrieren prägten. Saremba gelingt es, die Komplexität ihrer Freundschaft und die kulturellen Strömungen, die sie umgaben, eindrucksvoll darzustellen. Diese Biografie ist ein unverzichtbares Werk für alle, die sich für die Musikgeschichte und die Persönlichkeiten, die sie prägten, interessieren.28,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Es-ist-ein-zu
-
Deine Freunde - Tür zu, es zieht! (Folge 1+2),1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist ein Token?
Was ist ein Token? Ein Token ist eine digitale Einheit, die in der Regel auf einer Blockchain-Plattform erstellt wird und als Wert oder Recht repräsentiert. Es kann für verschiedene Zwecke verwendet werden, wie zum Beispiel als Zahlungsmittel, als Zugangsberechtigung zu bestimmten Dienstleistungen oder als Stimmrecht bei Abstimmungen. Tokens können auch als digitale Vermögenswerte gehandelt werden und haben oft einen bestimmten Wert, der durch Angebot und Nachfrage bestimmt wird. Insgesamt sind Tokens eine wichtige Komponente in der Welt der Kryptowährungen und Blockchain-Technologie. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was ist ein Login-Token?
Ein Login-Token ist eine Art von Sicherheitsmechanismus, der verwendet wird, um die Identität eines Benutzers zu überprüfen und den Zugriff auf ein System oder eine Anwendung zu ermöglichen. Es handelt sich um eine eindeutige Kennung oder einen Code, der dem Benutzer zugewiesen wird und normalerweise für eine begrenzte Zeit gültig ist. Der Token wird verwendet, um den Benutzer zu authentifizieren und ihm den Zugriff auf geschützte Ressourcen zu gewähren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.