Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
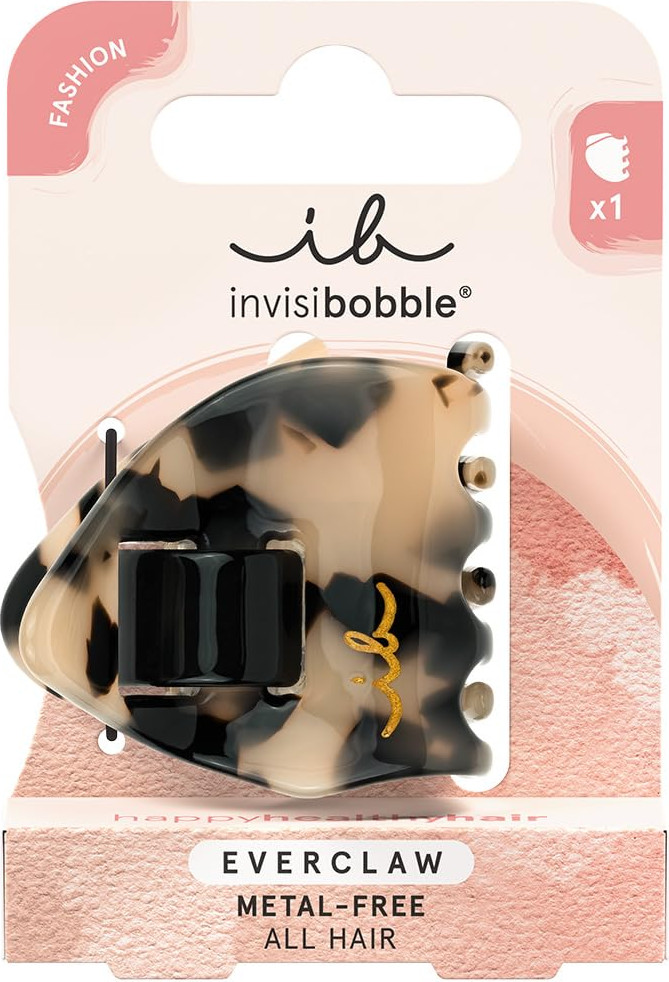
Ähnliche Suchbegriffe für Invisibobble-Everclaw-Leo-Baby
Top-Angebote
Produkte zum Begriff Invisibobble-Everclaw-Leo-Baby:
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Welche ist besser, Papanga oder Invisibobble?
Es ist schwer zu sagen, welche Marke besser ist, da dies von persönlichen Vorlieben und Haartyp abhängt. Beide Marken bieten Haargummis an, die behaupten, keine Abdrücke oder Haarschäden zu hinterlassen. Es könnte hilfreich sein, Bewertungen zu lesen oder beide Marken auszuprobieren, um zu sehen, welche besser zu deinen Bedürfnissen passt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Invisibobble-Everclaw-Leo-Baby:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Invisibobble-Everclaw-Leo-Baby
-
Keller, Leo: KTMKTM , Motorräder seit 1953 , Transportsysteme > Autoteile & Zubehör , Erscheinungsjahr: 202404, Autoren: Keller, Leo, Seitenzahl/Blattzahl: 285, Keyword: 1953; Bajaj; CFMoto; Crossmotorrad; Daten; E-Mobilität; Enduro, Moto Cross, Duke, Adventure; Fakten; Firmengeschichte; GasGas; Geländemotorrad; Husaberg; Husqvarna; KTM; Modelle; Modellgeschichte; Motorbuch; Motorcross; Motorrad; Motorradmarke; Motorradmarken; Motorradmodelle; Motorsport; Straßenmotorräder; Typenübersicht; Weltmeister; technische Daten; Österreich, Österreicher Motorradhersteller, Fachschema: Krad~Kraftrad~Motorrad, Warengruppe: HC/Auto/Motorrad/Moped, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 248, Breite: 215, Höhe: 20, Gewicht: 1176, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trotzki, Leo: StalinStalin , Ende der dreißiger Jahre arbeitete Leo Trotzki an der Biografie Josef Stalins. Er entfaltet in ihr vor den Augen des Lesers die Persönlichkeit Stalins in ihrer Beschränktheit und ihrer Ablehnung systematischer theoretischer Arbeit, die es ihm zeitlebens verwehrt hat, sich die weitgespannte Weltanschauung des Marxismus zu Eigen zu machen. Er zeigt, dass Stalin keine tragende Rolle in der Vorbereitungszeit der Oktoberrevolution von 1917 inne hatte, sondern dem Prozess der Ideengebung und Auseinandersetzung nur aus dem Abseits folgte. Stalins Zeit begann erst nach dem Ende des Bürgerkriegs, nach der Konsolidierung der Macht, die zusammenfiel mit Niederlagen der internationalen Arbeiterbewegung. Der wachsende Apparat im Staat fand in Stalin den Kopf, der weder moralische Skrupel noch ideologische Vorbehalte kannte, und seine charakteristische Ablehnung inhaltlicher Auseinandersetzung vervollständigten Stalins Eignung zum Vollstrecker des Thermidor. Die ersten sieben Kapitel behandeln die Jugend Stalins, seinen Anschluss an die Sozialdemokratie, die Zeit von Krieg und Verbannung und Stalins Rolle im Jahr 1917. Die weiteren Kapitel wurden aus den hinterlassenen Notizen und Fragmenten Trotzkis von Charles Malamuth, einem Übersetzer von Trotzkis Schriften ins Englische, zusammengestellt und veröffentlicht. Leo Trotzki konnte diese Biografie Stalins nicht vollenden, denn im August 1940 wurde er durch einen Agenten der stalinschen Geheimpolizei GPU in Mexiko ermordet. , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 200105, Produktform: Leinen, Titel der Reihe: Trotzki Bibliothek##, Autoren: Trotzki, Leo, Übersetzung: Kuhlmann, Raymond, Seitenzahl/Blattzahl: 505, Keyword: Sowjetunion; Stalinismus; Trotzkismus, Fachschema: Russe~Russland~Südrußland~Stalin, Josef W.~Kommunismus~Marxismus~Europa / Geschichte, Kulturgeschichte~Aufstand / Revolution~Revolution, Fachkategorie: Marxismus und Kommunismus~Europäische Geschichte~Revolutionen, Aufstände, Rebellionen, Region: Russland, Zeitraum: Erste Hälfte 20. Jahrhundert (1900 bis 1950 n. Chr.), Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/20. Jahrhundert, Fachkategorie: Biografien: historisch, politisch, militärisch, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MEHRING Verlag, Verlag: MEHRING Verlag, Verlag: MEHRING Verlag, Länge: 217, Breite: 147, Höhe: 41, Gewicht: 705, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 70537525,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche ist besser, Papanga oder Invisibobble?
Es ist schwer zu sagen, welche Marke besser ist, da dies von persönlichen Vorlieben und Haartyp abhängt. Beide Marken bieten Haargummis an, die behaupten, keine Abdrücke oder Haarschäden zu hinterlassen. Es könnte hilfreich sein, Bewertungen zu lesen oder beide Marken auszuprobieren, um zu sehen, welche besser zu deinen Bedürfnissen passt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.