Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für They-would-rock
Top-Angebote
Produkte zum Begriff They-would-rock:
-
they would rockthey would rock , 59 Tage Iran , Luftfilter > Luft- & Kraftstoffversorgung , Auflage: Nachdruck, Erscheinungsjahr: 20140410, Produktform: Leinen, Redaktion: Henneken, Helena, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 301, Fachschema: Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch, Warengruppe: HC/Reiseberichte/Reiseerzählungen, Fachkategorie: Reiseberichte, Reiseliteratur, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Gudberg Nerger GmbH, Verlag: Gudberg Nerger GmbH, Verlag: GUDBERG NERGER GmbH, Länge: 208, Breite: 159, Höhe: 25, Gewicht: 518, Produktform: Leinen, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Research for People Who Think They Would Rather Create, Taschenbuch von Dirk Vis, Onomatopee, 978-94-93148-43-7Research For People Who Think They Would Rather Create, Taschenbuch Von Dirk Vis, Onomatopee, 978-94-93148-43-7, Seitenanzahl: 13617,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
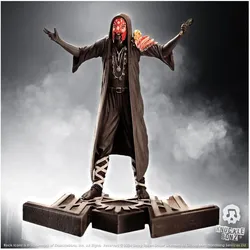
Knucklebonz Sleep Token Rock Iconz Statue Vessel 22 cmDie Sleep Token Rock Iconz Statue Vessel von Knucklebonz ist eine beeindruckende Sammelfigur, die die Essenz der beliebten Band einfängt. Diese detailreiche und handbemalte Statue ist aus hochwertigem Resin gefertigt und misst etwa 22 cm in der Höhe. Sie ist Teil der limitierten "Rock Iconz"-Reihe und wird in einer Auflage von nur 3000 Stück angeboten. Jede Statue ist mit einem nummerierten Echtheitszertifikat versehen, das ihre Exklusivität unterstreicht. Die mehrfarbige Gestaltung und die präzisen Details machen diese Figur zu einem besonderen Sammlerstück für Fans von Sleep Token und Liebhaber von Rockmusik. Die Statue ist nicht nur ein dekoratives Element, sondern auch ein wertvolles Sammlerstück, das die Leidenschaft für die Musik und die Band verkörpert. - Handbemalt und detailreich gestaltet - Limitierte Auflage von 3000 Stück - Nummeriertes Echtheitszertifikat enthalten - Hergestellt aus hochwertigem Resin.229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wann nimmt man Would?
Would wird verwendet, um über hypothetische Situationen in der Gegenwart oder Zukunft zu sprechen. Es wird oft benutzt, um höfliche Anfragen oder Bitten auszudrücken. Zum Beispiel: "Would you like some tea?" oder "Would you mind closing the window?". Man verwendet Would auch, um über Vergangenheit zu sprechen, wenn man über etwas spricht, das in der Vergangenheit möglich war, aber nicht passiert ist. Zum Beispiel: "I would have gone to the party if I had known about it." In der indirekten Rede wird Would oft verwendet, um die ursprüngliche Aussage zu verändern oder zu mildern. Zum Beispiel: "She said she would call me later." **
Top-Angebote
Produkte zum Begriff They-would-rock:
-
they would rockthey would rock , 59 Tage Iran , Luftfilter > Luft- & Kraftstoffversorgung , Auflage: Nachdruck, Erscheinungsjahr: 20140410, Produktform: Leinen, Redaktion: Henneken, Helena, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 301, Fachschema: Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch, Warengruppe: HC/Reiseberichte/Reiseerzählungen, Fachkategorie: Reiseberichte, Reiseliteratur, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Gudberg Nerger GmbH, Verlag: Gudberg Nerger GmbH, Verlag: GUDBERG NERGER GmbH, Länge: 208, Breite: 159, Höhe: 25, Gewicht: 518, Produktform: Leinen, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für They-would-rock
-
Research for People Who Think They Would Rather Create, Taschenbuch von Dirk Vis, Onomatopee, 978-94-93148-43-7Research For People Who Think They Would Rather Create, Taschenbuch Von Dirk Vis, Onomatopee, 978-94-93148-43-7, Seitenanzahl: 13617,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knucklebonz Sleep Token Rock Iconz Statue Vessel 22 cmDie Sleep Token Rock Iconz Statue Vessel von Knucklebonz ist eine beeindruckende Sammelfigur, die die Essenz der beliebten Band einfängt. Diese detailreiche und handbemalte Statue ist aus hochwertigem Resin gefertigt und misst etwa 22 cm in der Höhe. Sie ist Teil der limitierten "Rock Iconz"-Reihe und wird in einer Auflage von nur 3000 Stück angeboten. Jede Statue ist mit einem nummerierten Echtheitszertifikat versehen, das ihre Exklusivität unterstreicht. Die mehrfarbige Gestaltung und die präzisen Details machen diese Figur zu einem besonderen Sammlerstück für Fans von Sleep Token und Liebhaber von Rockmusik. Die Statue ist nicht nur ein dekoratives Element, sondern auch ein wertvolles Sammlerstück, das die Leidenschaft für die Musik und die Band verkörpert. - Handbemalt und detailreich gestaltet - Limitierte Auflage von 3000 Stück - Nummeriertes Echtheitszertifikat enthalten - Hergestellt aus hochwertigem Resin.229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
What Would Beyoncé Do?Beyoncé: Pop Star, Songwriter, Queen, Iconic Performer.from Girl-group Singer To Becoming The Most Awarded Artist Ever, Beyoncé Has The Magic Touch. So It Stands To Reason: Whenever You Come To A Crossroads In Life, Before Deciding How To Shape Your...15,50 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wann nimmt man Would?
Would wird verwendet, um über hypothetische Situationen in der Gegenwart oder Zukunft zu sprechen. Es wird oft benutzt, um höfliche Anfragen oder Bitten auszudrücken. Zum Beispiel: "Would you like some tea?" oder "Would you mind closing the window?". Man verwendet Would auch, um über Vergangenheit zu sprechen, wenn man über etwas spricht, das in der Vergangenheit möglich war, aber nicht passiert ist. Zum Beispiel: "I would have gone to the party if I had known about it." In der indirekten Rede wird Would oft verwendet, um die ursprüngliche Aussage zu verändern oder zu mildern. Zum Beispiel: "She said she would call me later." **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.