Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für DEBO-FEATHER-RTC
Top-Angebote
Produkte zum Begriff DEBO-FEATHER-RTC:
-
DEBO RTC DS1302 - Entwicklerboards - RTC - Echtzeituhr, DS1302Echtzeituhrenmodul mit möglichem Batterie-Backup unter Verwendung des einfach zu verwendenden DS1302-Chips. Der DS1302-Chip verwendet eine einfache serielle Schnittstelle und Beispielcode ist für Arduino, Raspberry Pi und viele andere erhältlich. Die Echtzeituhr zählt Sekunden, Minuten, Stunden, das Datum des Monats, den Monat, den Wochentag und das Jahr mit einer Schaltjahrkompensation, die bis 2100 gültig ist. • serielle Ein- und Ausgänge für minimale Pin-Anzahl • 2 V bis 5,5 V Vollbetrieb • benötigt weniger als 300 nA bei 2 V • Einzelbyte- oder Mehrbyte-Datentransfer zum Lesen oder Schreiben von Takt- oder RAM-Daten Hinweis • Batterie im Lieferumfang nicht enthalten (Batterie siehe "Zubehör & Alternativprodukte")1,40 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
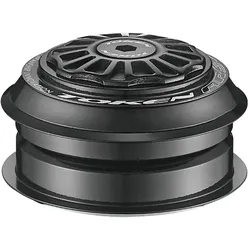
TOKEN Steuersatz Feather Weight Zenith | S.H.I.S. ZS44/28,6 | ZS44/30TOKEN Steuersatz Feather Weight Zenith | S.H.I.S. ZS44/28,6 | ZS44/30 Dieser leichte Steuersatz mit seiner wunderschönen Top Cap von Token wird ein Blickfang an Deinem Bike sein. Die filigran und sauber verarbeiteten Lagerschalen aus Aluminium passen sich jedem Rahmen perfekt an. Durch die geringe Bauhöhe und die Materialauswahl wurde einiges an Gewicht gespart. Aber auch die inneren Werte können überzogen. Die Premium-Kugellager aus Edelstahl stehen für Langlebigkeit und Leichtgängigkeit. Die Kugeln wurden in einem besonderen Verfahren gehärtet und mit einer speziellen Schutzschicht überzogen. Gemeinsam mit der doppelten Dichtung sind sie damit hervorragend vor äußeren Einflüssen geschützt. Besonders stolz ist Token auf die CNC gefräste Aheadkappe. Sie ist zwar nur ein kleines Teil, aber immer im Blickfeld. Daher wurde sie nach dem Fräsen sandgestrahlt und anschließend poliert. Somit sollte dieser Steuersatz technisch wie optisch immer in Deine engere Auswahl fallen. technische Daten: Material: Aluminium 7075, Edelstahl Bauart: semi-integriert (ZS) Gabelschaft: 1 1/8" S.H.I.S. Oberteil: ZS44/28.6 S.H.I.S. Unterteil: ZS44/30 Einpressmaß oben Ø: 44 mm Einpresstiefe oben: 5 mm Einpressmaß unten Ø: 44 mm Einpresstiefe unten: 5 mm Außendurchmesser oben: 50 mm Außendurchmesser unten: 50 mm Bauhöhe oben: 11 mm (inkl. Aheadkappe) Bauhöhe unten: 3 mm Lagerung: Edelstahl Industrie-Kugellager, doppelt gedichtet Farbe: schwarz Gewicht laut Hersteller: 59,8g Gewicht selbst gewogen: 73g Lieferumfang: 1x Oberteil inkl. Lager ZS44/28,6 1x Unterteil inkl. Lager und Gabelkonus ZS44/30 1x inkl. Arsenal Top Cap, Schraube und Kralle77,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Ist der Feather-Client seriös?
Es gibt keinen eindeutigen Beweis dafür, ob der Feather-Client seriös ist oder nicht. Es ist wichtig, dass man seine eigene Recherche durchführt und Bewertungen und Erfahrungen anderer Benutzer berücksichtigt, bevor man sich für die Verwendung des Clients entscheidet. Es ist auch ratsam, vorsichtig zu sein und sicherzustellen, dass man seine Kryptowährungen sicher aufbewahrt. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff DEBO-FEATHER-RTC:
-
DEBO FEATHER RTC - Entwicklerboards - Adalogger FeatherWing, RTC + SD-Slot, PCF8523Adafruit Feather ist eine komplette Produktlinie von Entwicklungsplatinen, die sowohl stand-alone als auch stapelbar betrieben werden können. Sie können unterwegs durch LiPo-Batterien oder stationär über ihre Micro-USB-Anschlüsse betrieben werden. Feathers sind flexibel, tragbar und so federleicht, wie ihr Name schon sagt. Dieser FeatherWing dient zur Datenaufzeichnung. Sie erhalten sowohl eine I2C Echtzeituhr (PCF8523) mit 32 KHz Quarz und Batterie-Backup, als auch einen microSD Sockel, der an die SPI Port Pins angeschlossen werden kann. Eine CR1220-Knopfzelle ist erforderlich, um die RTC-Batterie-Backup-Funktion nutzen zu können! 50.8 x 22.9 x 1.6 mm11,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
DEBO RTC - Entwicklerboards - Echtzeituhr - RTC, PCF85063ADer RTC (Real Time Clock) ist ein Gerät, das Zeit und Datum genau und präzise verfolgt. Aufgrund seiner hohen Präzision ist es besser für die Langzeit-Zeitverfolgung geeignet als die Uhren auf Mikrocontrollern. kompatibel mit Arduino (oder einem kompatiblen Board wie Dasduino) extrem niedriger Stromverbrauch integrierter Batteriehalter Alarmfunktion und Interrupt-Pin ununterbrochene Zeitverfolgung auch bei Stromausfall Der RTC (Real Time Clock) zeichnet sich durch seine hohe Genauigkeit aus, die ihn besonders für Anwendungen geeignet macht, bei denen eine langfristige Zeitverfolgung erforderlich ist. Er ist kompatibel mit Arduino (oder einem kompatiblen Board wie Dasduino) und kann mit einem extrem niedrigen Stromverbrauch betrieben werden. Dank des integrierten Batteriehalters bleibt die Zeitverfolgung auch bei einem Stromausfall erhalten. Die Alarmfunktion und der Interrupt-Pin ermöglichen es einem Mikrocontroller, in den Schlafmodus zu wechseln und erst bei einem Alarm durch den RTC wieder aktiviert zu werden. Der eingebaute Batteriehalter (Batterie nicht im Lieferumfang enthalten) sorgt dafür, dass die Echtzeitverfolgung auch bei einem Stromausfall nicht beeinträchtigt wird. Technische Daten Kommunikation: I2C RTC IC: PCF85063A Spannung: 0,9 V .. 5,5 V easyC/Qwiic Kompatibilität Maße: 38 x 22 mm Der RTC bietet eine präzise und zuverlässige Lösung für die langfristige Zeitverfolgung in Anwendungen, die eine genaue Zeiterfassung erfordern. Er ist kompatibel mit gängigen Mikrocontroller-Boards und gewährleistet durch seinen niedrigen Stromverbrauch und die Alarmfunktion eine effiziente und kontinuierliche Zeitverfolgung. easyC easyC ist ein robustes Verbindungssystem, das die Verbindung mit Hilfe von JST-SH-kompatiblen Steckverbinden (JST 4-polig) von Mikrocontrollern, Sensoren und Aktuatoren optimiert. Es bietet lötfreie Verbindungen, serielle Verbindungen mehrerer Geräte (Daisy-Chaining), fehlerfreies Design, parallele Verbindung, universelle Kompatibilität und Zwischenkompatibilität mit Qwiic (Sparkfun Verbindungssystem), wodurch die Prototypentwicklung vereinfacht wird. Weitere Infos zu easyC finden Sie unter "Datenblätter". Externe Links https://github.com/SolderedElectronics/Soldered-PCF85063A-RTC-Module-Arduino-Library6,15 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
DEBO RTC DS1302 - Entwicklerboards - RTC - Echtzeituhr, DS1302Echtzeituhrenmodul mit möglichem Batterie-Backup unter Verwendung des einfach zu verwendenden DS1302-Chips. Der DS1302-Chip verwendet eine einfache serielle Schnittstelle und Beispielcode ist für Arduino, Raspberry Pi und viele andere erhältlich. Die Echtzeituhr zählt Sekunden, Minuten, Stunden, das Datum des Monats, den Monat, den Wochentag und das Jahr mit einer Schaltjahrkompensation, die bis 2100 gültig ist. • serielle Ein- und Ausgänge für minimale Pin-Anzahl • 2 V bis 5,5 V Vollbetrieb • benötigt weniger als 300 nA bei 2 V • Einzelbyte- oder Mehrbyte-Datentransfer zum Lesen oder Schreiben von Takt- oder RAM-Daten Hinweis • Batterie im Lieferumfang nicht enthalten (Batterie siehe "Zubehör & Alternativprodukte")1,40 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für DEBO-FEATHER-RTC
-
TOKEN Steuersatz Feather Weight Zenith | S.H.I.S. ZS44/28,6 | ZS44/30TOKEN Steuersatz Feather Weight Zenith | S.H.I.S. ZS44/28,6 | ZS44/30 Dieser leichte Steuersatz mit seiner wunderschönen Top Cap von Token wird ein Blickfang an Deinem Bike sein. Die filigran und sauber verarbeiteten Lagerschalen aus Aluminium passen sich jedem Rahmen perfekt an. Durch die geringe Bauhöhe und die Materialauswahl wurde einiges an Gewicht gespart. Aber auch die inneren Werte können überzogen. Die Premium-Kugellager aus Edelstahl stehen für Langlebigkeit und Leichtgängigkeit. Die Kugeln wurden in einem besonderen Verfahren gehärtet und mit einer speziellen Schutzschicht überzogen. Gemeinsam mit der doppelten Dichtung sind sie damit hervorragend vor äußeren Einflüssen geschützt. Besonders stolz ist Token auf die CNC gefräste Aheadkappe. Sie ist zwar nur ein kleines Teil, aber immer im Blickfeld. Daher wurde sie nach dem Fräsen sandgestrahlt und anschließend poliert. Somit sollte dieser Steuersatz technisch wie optisch immer in Deine engere Auswahl fallen. technische Daten: Material: Aluminium 7075, Edelstahl Bauart: semi-integriert (ZS) Gabelschaft: 1 1/8" S.H.I.S. Oberteil: ZS44/28.6 S.H.I.S. Unterteil: ZS44/30 Einpressmaß oben Ø: 44 mm Einpresstiefe oben: 5 mm Einpressmaß unten Ø: 44 mm Einpresstiefe unten: 5 mm Außendurchmesser oben: 50 mm Außendurchmesser unten: 50 mm Bauhöhe oben: 11 mm (inkl. Aheadkappe) Bauhöhe unten: 3 mm Lagerung: Edelstahl Industrie-Kugellager, doppelt gedichtet Farbe: schwarz Gewicht laut Hersteller: 59,8g Gewicht selbst gewogen: 73g Lieferumfang: 1x Oberteil inkl. Lager ZS44/28,6 1x Unterteil inkl. Lager und Gabelkonus ZS44/30 1x inkl. Arsenal Top Cap, Schraube und Kralle77,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
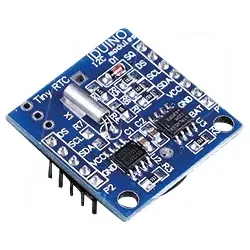
ARD RTC DS1307 - Arduino - RTC - Echtzeituhr, Tiny-RTC-Modul, DS1307Echtzeituhren (RTCs) sind, wie der Name schon sagt, Uhrenbausteine. Das DS1307 Echtzeituhr-IC ist ein 8-poliger Baustein mit I2C-Schnittstelle, einem Kalender mit 56 Byte batteriegepuffertem SRAM. Die Uhr/der Kalender liefert Sekunden, Minuten, Stunden, Tag, Datum, Monat und Jahr. Das Enddatum eines jeden Monats wird automatisch angepasst, insbesondere für Monate mit weniger als 31 Tagen. Der Hauptvorteil von RTCs ist, dass sie über eine Batteriepufferung verfügen, die die Uhr/den Kalender auch bei einem Stromausfall am Laufen hält. Technische Merkmale DS1307 RTC I2C-Schnittstelle für LIR2032 (nicht im Lieferumfang) weniger als 500 nA im Backup-Modus1,20 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Osram Dalieco Bt Rtc Bt Rtc ControlSteuergeräte für Lichtmanagementsysteme. Produkteigenschaften: Kompaktes Lichtsteuergerät mit DALI-Schnittstelle, Smartphoneanbindung mit Bluetooth Anbindung zum Steuern und Anpassen, Integrierte Uhr zur zeitgesteuerten Helligkeits- und Farbtemperatursteuerung (HCL), Anpassbare HCL Kennlinie mit bis zu 24 Punkten, Ein DALI-Ausgangskanal (Broadcast oder Groupcast), Bis zu 32 DALI-Leuchten anschließbar, Unterstützt bis zu 4 OSRAM DALI Sensoren und Tasterkoppler, Tageslichtabhängige Regelung und präsenzabhängige Lichtsteuerung, Tasterschnittstelle für getrennte Bedienung der Helligkeit und Farbtemperatur, Unterstützt DALI DT8 Tunable White Treiber, Ausgänge mit elektronisch reversiblem Übertemperatur-, Kurzschluss-, Überlastschutz, Leitungslänge der DALI-Steuerleitung: bis zu 300 m, Kabellänge bis zum Taster: bis zu 50 m, Geeignet für den Leuchteneinbau, Produktvorteile: Tageszeitabhängige Änderung der Helligkeit und Farbtermperatur (HCL), Geeignet für biologisch wirksames Licht - Anwendungen (HCL), Steuern der Beleuchtung via Smartphone, Anpassung sämtlicher Einstellmöglichkeiten über Smartphone, Bis zu 4 Timer mit An-/Aus-Zeit und Wochentag einstellbar, Vereinfachte Inbetriebnahme dank vordefinierter Funktionsmodi, Intuitives manuelles Dimmen, schalten und Einstellung der Farbtemperatur, Bis zu 4 Gruppen getrennt ansteuerbar, Einstellbarer Offset für unterschiedliche Gruppen, Einfache Erstellung von Szenen in der App, Szenenaufruf via OSRAM DALI PRO PB Tasterkoppler möglich, Firmware-Aktualisierung drahtlos per Bluetooth möglich, Integrierte DALI-Versorgung, Steuerung von Standard weißem- oder Tunable White Licht gem, DALI Device Type 8 (DT8)*, Ausgewählte DALI Parameter über App einstellbar, Anwendungsgebiete: Stehleuchten, Büroräume, Besprechungsräume, Schulungsräume, Klassenzimmer, Korridore, Shopbeleuchtung, Technische Ausstattung: Kostenlose App für IOS und Android verfügbar im App Store, Deckeneinbau oder unabhängige Montage über ECO CI KIT möglich, Technische Daten: Länge: 108 mm, Breite: 30 mm, Höhe: 21 mm, Nettogewicht: 45 g, Nennspannung: 230 V, Bemessungsleistung: 3 W, Energieverbrauch: 3 kWh/1000, Dimmbar: Nein, EAN: 4062172016537182,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist der Feather-Client seriös?
Es gibt keinen eindeutigen Beweis dafür, ob der Feather-Client seriös ist oder nicht. Es ist wichtig, dass man seine eigene Recherche durchführt und Bewertungen und Erfahrungen anderer Benutzer berücksichtigt, bevor man sich für die Verwendung des Clients entscheidet. Es ist auch ratsam, vorsichtig zu sein und sicherzustellen, dass man seine Kryptowährungen sicher aufbewahrt. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.