Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Die-Rettung-des-Planeten
Top-Angebote
Produkte zum Begriff Die-Rettung-des-Planeten:
-
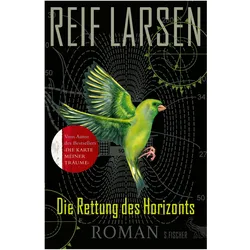
Die Rettung des Horizonts, Belletristik von Reif LarsenNach dem Bestseller 'Die Karte meiner Träume' endlich der neue, schräge Roman von Reif Larsen: 'Die Rettung des Horizonts' nimmt uns mit auf eine irrwitzige und spannende Reise rund um den Globus und durch das 20. Jahrhundert. An einem Apriltag des Jahres 1975 erblickt Radar Radmanovic in New Jersey das Licht der Welt. Nicht weiter ungewöhnlich, hätte der Junge weisse Haut wie seine Eltern und nicht dunkle wie eine Aubergine. Kein Arzt in den USA kann diesen Störfall der Biologie erklären. In der Hoffnung auf Heilung reist die Familie in die norwegische Arktis zu einer mysteriösen Gemeinde von Puppenspielern. Dort experimentiert man mit bestimmten Formen der Elektroschockbehandlung, die es ermöglichen soll, Radars Hautfarbe tiefgreifend zu ändern. Nach der Behandlung ist seine Haut zwar heller, aber er ist Epileptiker, und ist, wie sich im Laufe der Jahre herausstellt, sehr empfänglich für.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Die-Rettung-des-Planeten:
-
Die Rettung des Horizonts, Belletristik von Reif LarsenNach dem Bestseller 'Die Karte meiner Träume' endlich der neue, schräge Roman von Reif Larsen: 'Die Rettung des Horizonts' nimmt uns mit auf eine irrwitzige und spannende Reise rund um den Globus und durch das 20. Jahrhundert. An einem Apriltag des Jahres 1975 erblickt Radar Radmanovic in New Jersey das Licht der Welt. Nicht weiter ungewöhnlich, hätte der Junge weisse Haut wie seine Eltern und nicht dunkle wie eine Aubergine. Kein Arzt in den USA kann diesen Störfall der Biologie erklären. In der Hoffnung auf Heilung reist die Familie in die norwegische Arktis zu einer mysteriösen Gemeinde von Puppenspielern. Dort experimentiert man mit bestimmten Formen der Elektroschockbehandlung, die es ermöglichen soll, Radars Hautfarbe tiefgreifend zu ändern. Nach der Behandlung ist seine Haut zwar heller, aber er ist Epileptiker, und ist, wie sich im Laufe der Jahre herausstellt, sehr empfänglich für.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Die-Rettung-des-Planeten
-
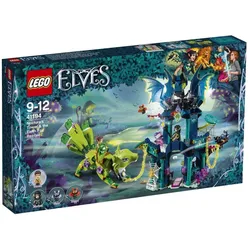
LEGO® Elves 41194 Nocturas Turm und die Rettung des ErdfuchsesNutze deine innere Zauberkraft, um Farran bei der Befreiung der Erdfüchsin (der Wächterin der Erde) zu unterstützen. Stemmt euch dann gemeinsam Noctura und ihren bösen Schattenfledermäusen entgegen! Dieses fantastische LEGO® Elves Set für kreatives Spielen enthält eine voll bewegliche und baubare Erdfüchsin (die Wächterin der Erde) mit aufklappbarem Maul, beweglichen Beinen, beweglichem Kopf und beweglichem, durchsichtigem Schwanz sowie einen 2-geschossigen Turm mit aufklappbaren, durchsichtigen Fledermausflügeln, beweglichem Kopf, Spinnennetzfalle/-tür, Scheibenshooter, Platz für die Diamanten der Elemente und weiterem Zubehör. Enthält 2 Spielfiguren sowie eine Spinnenfigur und 2 Fledermausfiguren. - Enthält die Spielfiguren Farran und Noctura sowie die beiden Schattenfledermäuse Molo und Hippo und eine Spinne als Tierfiguren. - Enthält die Erdfüchsin Liska (die Wächterin der Erde) als voll bewegliche, baubare Figur mit beweglichem, durchsichtigem Schwanz, beweglichem Kopf, beweglichen Beinen, aufklappbarem Maul und Platz für einen magischen Erddiamanten auf dem Kopf. - Ebenfalls enthalten ist der 2-geschossige Turm der Schatten mit großen Fledermausflügeln und Fledermauskopf, die sich hochheben lassen, um Zugang zum Obergeschoss zu bieten. Es gibt dort kippbare Zaubertrankflaschen und einen kippbaren Kessel, eine aufklappbare Spinnennetzfalle/-tür, einen Shooter, eine Funktion zum Lösen der Kette, einen Platz vor dem Turm für die 4 Diamanten der Elemente sowie eine Nische, in der sich die Fledermäuse zum Ausruhen an die Decke hängen können. - Dreh den Knauf an der Rückseite des Turms, um die durchsichtigen Fledermausflügel und den Fledermauskopf anzuheben und die gestohlenen Diamanten der Elemente zum Vorschein zu holen. - Dreh das Zahnrad im Brauraum, um die Zaubertränke in den Flaschen zu mischen. - Hebe die Spinnennetzfalle, um Farran im Erdgeschoss des Turms zu fangen. - Neige den Pilz nach unten, um die am Turm befestigte Kette zu lösen. - Das Zubehör umfasst Farrans magischen Erdschild, 2 Netzscheiben für den Shooter, Nocturas Schattenstab, eine Karte, ein Vorhängeschloss, eine Kette, 3 Flaschen mit Zaubertränken, einen Schädel in einem Glasgefäß, einen Hühnerschenkel, 2 goldene Schlüssel, einen Kopfsalat sowie 4 magische Diamanten der Elemente. - Dieses fantastische Set für kreatives Spielen ist für Kinder im Alter von 9 bis 12 Jahren geeignet. - In ausgewählten LEGO® Elves Sets gibt es noch weitere boshafte, kleine Fledermäuse zum Sammeln. - Die Erdfüchsin Liska (die Wächterin der Erde) ist 9 cm hoch, 21 cm lang und 9 cm breit. - Nocturas Turm ist 28 cm hoch, 20 cm breit und 8 cm tief.279,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.