Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
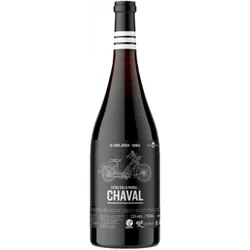

Ähnliche Suchbegriffe für El-Chaval-2024
Top-Angebote
Produkte zum Begriff El-Chaval-2024:
-
Chaval Macabeo blanco DO 750ml100% Macabeo Anbaugebiet: DO Valencia, Utiel-Requena Selektion im Weinberg, frühzeitige maschinelle Ernte, kontrollierte Fermentation bei niedriger Temperatur und Reifung in INOX-Stahltanks Hellgelbe Farbe, Aromen von frischen Zitrusfrüchten mit Hauch von Apfel und Birne und mit milden mineralischen Untertönen. Am Gaumen sehr frisch und knackig mit milder Ananas, Zitrusfrüchten, Birne und einem Hauch von weißen Blüten. Erfrischend knusprig und sauber.8,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Westeuropa 2024Westeuropa 2024 , Europa Teil 3 , Lüfter & Lüftergehäuse > Motorkühlung , Auflage: vollständig überarbeitete, Erscheinungsjahr: 20240405, Produktform: Leinen, Titel der Reihe: MICHEL-Europa / EK#3#, Redaktion: Michel-Redaktion, Auflage: 24109, Auflage/Ausgabe: vollständig überarbeitete, Seitenzahl/Blattzahl: 967, Keyword: Briefmarken; MICHEL-Katalog; Philatelie; Sammeln, Fachschema: Antiquitäten~Briefmarke - Philatelie, Fachkategorie: Enzyklopädien und Nachschlagewerke, Warengruppe: HC/Sammlerkataloge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 153, Höhe: 33, Gewicht: 1004, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,46,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
El Coto Blanco Semidulce 2024El Coto Blanco Semidulce ist ein frischer, leicht süßlicher Weißwein aus der DOCa Rioja in Spanien. Hergestellt aus Viura und Chardonnay, mit Aromen von Ananas, Zitrusfrüchten, reifen Äpfeln und tropischen Früchten. Weich und fruchtig im Geschmack, mit einer angenehmen Süße und lebhafter, frischer Säure. Köstlich als Aperitif oder zu Vorspeisen, Häppchen, Weichkäse, Obst und Desserts. Gut gekühlt bei 7 bis 8 °C servieren.7,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff El-Chaval-2024:
-
El Chaval 2024 - Bodegas NodusEin sehr angenehmer, frischer, köstlicher und geselliger spanischer Rotwein. Um ehrlich zu sein, ist der El Chaval ein geselliger Wein, der für Barbecue und Aperitif mit Freunden wie geschaffen ist. Aber nicht nur ! Der Spanier hat genügend Geschmeidigkeit, Frucht und Finesse, um alltägliche Gerichte zu begleiten und diese zu verfeinern.7,81 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Chaval Bobal rosado DO 750mlRebsorte: 100% Bobal Anbaugebiet: DO Valencia, auf kalkhaltigen Böden, trockenes Klima Maschinelle Ernte. Die Trauben unterliegen einer kalten Mazeration und sind bei 16o C fermentiert, kurze Reifung in INOX-Stahltanks Beschreibung: Intensive, helle, elegante Himbeerfarbe. Aromen: Anhaltende Noten roter Früchte mit der Leitfrucht Himbeere im Vordergrund. Am Gaumen fleischig und geschmeidig mit einer erfrischenden, lebendigen Säure, dazu ein sehr präsentes Finish hinterlassend.8,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Chaval Macabeo blanco DO 750ml100% Macabeo Anbaugebiet: DO Valencia, Utiel-Requena Selektion im Weinberg, frühzeitige maschinelle Ernte, kontrollierte Fermentation bei niedriger Temperatur und Reifung in INOX-Stahltanks Hellgelbe Farbe, Aromen von frischen Zitrusfrüchten mit Hauch von Apfel und Birne und mit milden mineralischen Untertönen. Am Gaumen sehr frisch und knackig mit milder Ananas, Zitrusfrüchten, Birne und einem Hauch von weißen Blüten. Erfrischend knusprig und sauber.8,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Westeuropa 2024Westeuropa 2024 , Europa Teil 3 , Lüfter & Lüftergehäuse > Motorkühlung , Auflage: vollständig überarbeitete, Erscheinungsjahr: 20240405, Produktform: Leinen, Titel der Reihe: MICHEL-Europa / EK#3#, Redaktion: Michel-Redaktion, Auflage: 24109, Auflage/Ausgabe: vollständig überarbeitete, Seitenzahl/Blattzahl: 967, Keyword: Briefmarken; MICHEL-Katalog; Philatelie; Sammeln, Fachschema: Antiquitäten~Briefmarke - Philatelie, Fachkategorie: Enzyklopädien und Nachschlagewerke, Warengruppe: HC/Sammlerkataloge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 153, Höhe: 33, Gewicht: 1004, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,46,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für El-Chaval-2024
-
El Coto Blanco Semidulce 2024El Coto Blanco Semidulce ist ein frischer, leicht süßlicher Weißwein aus der DOCa Rioja in Spanien. Hergestellt aus Viura und Chardonnay, mit Aromen von Ananas, Zitrusfrüchten, reifen Äpfeln und tropischen Früchten. Weich und fruchtig im Geschmack, mit einer angenehmen Süße und lebhafter, frischer Säure. Köstlich als Aperitif oder zu Vorspeisen, Häppchen, Weichkäse, Obst und Desserts. Gut gekühlt bei 7 bis 8 °C servieren.7,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
El Nido Clio 2024 - 75clClio ist ein Rotwein aus der D.O. Jumilla, hergestellt von Bodegas El Nido. Die Kellerei gehört zur Gruppe Gil Family Estates. Diese Gruppe ist bekannt für ihre Bodega Juan Gil, besitzt aber auch andere Weingüter wie Atalaya, Ateca oder Shaya unter anderem. Clio ist eine Cuvée aus den Rebsorten Monastrell und Cabernet Sauvignon, die von Weinbergen in der Umgebung der Kellerei stammen. Die Sorte Monastrell stammt von einem 32 Hektar großen Weinberg mit alten Reben, die einen sehr niedrigen Ertrag haben, aber Trauben von höchster Qualität liefern. Der Boden besteht hauptsächlich aus Kalkstein mit vielen Steinen an der Oberfläche. Darunter befindet sich eine Sandschicht, in die die Wurzeln auf der Suche nach Nährstoffen vordringen. Die Weinlese erfolgt manuell und die Trauben werden in kleinen Kisten zur Kellerei transportiert, um das Brechen der Trauben zu vermeiden. Einmal in der Kellerei angekommen, werden die Trauben auf Sortiertischen klassifiziert. Clio durchläuft die Mazeration und anschließende Gärung in kleinen Edelstahltanks und Fässern. Der malolaktische Gärprozess und die anschließende Reifung, die sich über 24 Monate erstreckt, erfolgen in neuen Fässern aus französischer und amerikanischer Eiche. Clio ist ein herausragender Wein, der den Charakter der D.O. Jumilla eindrucksvoll widerspiegelt. Ein Wein, der durch seine Kraft und Komplexität begeistert.43,30 €*Versand: 8,95 €Sichere Weiterleitung zum Anbieter
-
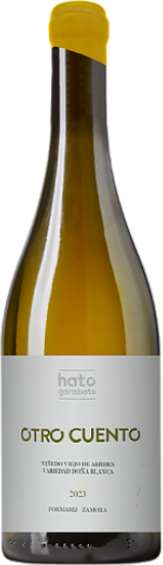
El Hato y el Garabato Otro Cuento 2024 - 75clWas geschieht, wenn ein Wein nicht aus einer Marktidee entsteht, sondern aus einem Leben voller Geschichten rund um das Land? Bei El Hato y el Garabato scheint nichts überstürzt zu sein. Hier wird der Wein als eine Rückkehr zum Wesentlichen verstanden: zu alten Reben, zu kleinen Dörfern, zu einer Arbeitsweise, bei der jede Entscheidung mehr mit Respekt als mit Dringlichkeit zu tun hat. In dieser fast grenznahen und stillen Landschaft von Arribes del Duero (Castilla y León) wird der Weinberg nicht gezähmt, sondern begleitet. El Hato y el Garabato Otro Cuento ist ein Weißwein, der aus hundertjährigen doña blanca-Reben entsteht, die in der Höhe gepflanzt und mit einer Geduld bearbeitet werden, die man schon vor dem Öffnen der Flasche spürt. Im Glas zeigt sich eine zarte Steinfrucht, doch bald öffnet sich etwas Tieferes: eine cremige Textur, ein mineralisches Gefühl, das an nassen Stein und frische Luft erinnert, als käme der Wein direkt aus der Landschaft. Der Ausbau in Foudres ist nicht belastend, sondern begleitet, verlängert den Wein, ohne ihm seine Stimme zu nehmen. El Hato y el Garabato Otro Cuento ist ein Weißwein mit mehr Schichten, als er zunächst preisgibt. Einer von denen, die an einem Tisch passen, an dem das Gespräch genauso wichtig ist wie das Essen, wo die Zeit nicht gemessen wird und jeder Schluck scheint einen anderen Akzent zu dem hinzuzufügen, was um einen herum geschieht.17,60 €*Versand: 8,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.