Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
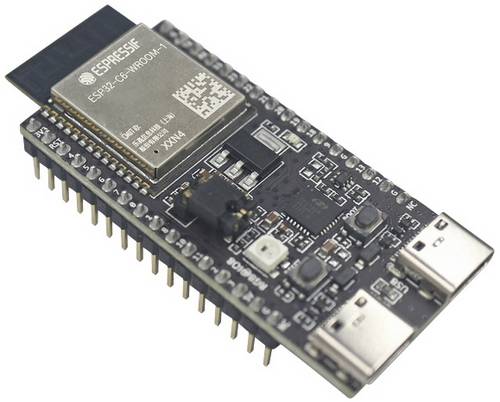
Ähnliche Suchbegriffe für Espressif-ESP32-C6-DevKitC-1-N8-Entwicklungsboard
Top-Angebote
Produkte zum Begriff Espressif-ESP32-C6-DevKitC-1-N8-Entwicklungsboard:
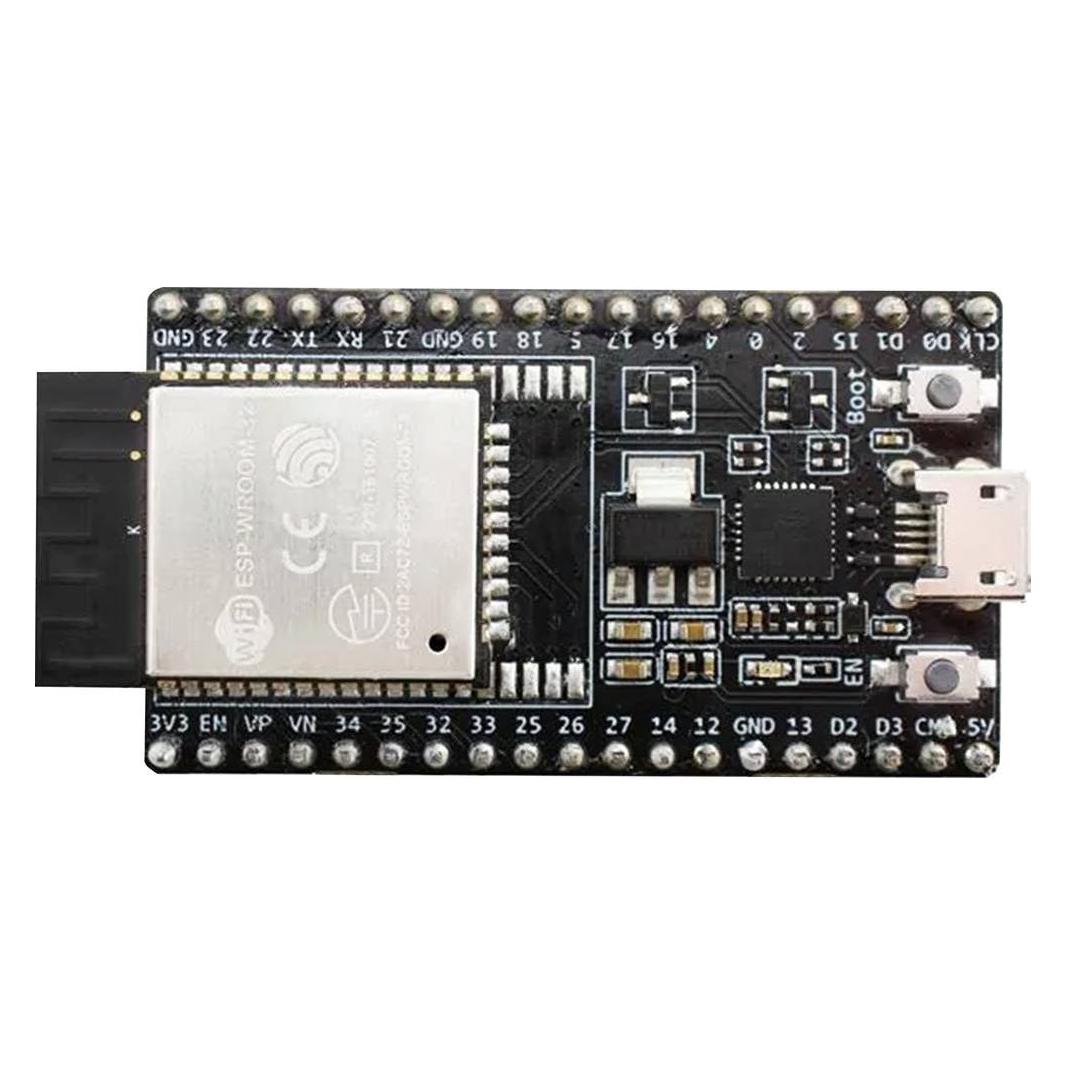

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet die Abkürzung n8?
Die Abkürzung "n8" steht für die Zahl "acht" im Deutschen. Es wird häufig in Chat-Nachrichten oder auf Social-Media-Plattformen verwendet, um schnell und einfach "gute Nacht" auszudrücken. Die Verwendung von Abkürzungen wie "n8" spart Zeit und Platz beim Tippen. Es ist eine informelle und lockere Art, sich von jemandem zu verabschieden und ihm eine gute Nacht zu wünschen. In der digitalen Kommunikation werden Abkürzungen wie "n8" oft verwendet, um Nachrichten schnell und effizient zu übermitteln. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Espressif-ESP32-C6-DevKitC-1-N8-Entwicklungsboard:
-
Espressif ESP32-DevKitC-VE Entwicklungsboard ESP32-DevKitC-VEESP32-DevKitC V4 ist ein kleines ESP32-basiertes Entwicklungsboard von Espressif . Die meisten I/O-Pins sind auf beiden Seiten zu den Stiftleisten herausgebrochen, um eine einfache Verbindung zu ermöglichen. Entwickler können entweder Peripheriegeräte mit Steckbrücken anschließen oder ESP32-DevKitC V4 auf einem Steckbrett montieren. Überblick über die wichtigsten Komponenten, Schnittstellen und Bedienelemente des ESP32-DevKitC VE-Boards: ESP32-WROOM-32: Ein Modul mit ESP32 EN: Reset-Knopf Boot: Download-Schaltfläche. Halten Sie Boot gedrückt und drücken Sie dann EN, um den Download-Modus zum Herunterladen der Firmware über den seriellen Anschluss einzuleiten. USB-zu-UART-Bridge: Ein einzelner USB-UART-Bridge-Chip bietet Übertragungsraten von bis zu 3 Mbit/s. Micro-USB-Anschluss: USB-Schnittstelle. Stromversorgung für das Board sowie die Kommunikationsschnittstelle zwischen einem Computer und dem ESP32-Modul. 5V Betriebs-LED: Leuchtet auf, wenn USB oder ein externes 5V-Netzteil an das Board angeschlossen ist. Einzelheiten finden Sie in den Schaltplänen in den zugehörigen Dokumenten . I/O: Die meisten Pins des ESP-Moduls sind zu den Stiftleisten auf der Platine herausgebrochen. Sie können ESP32 so programmieren, dass mehrere Funktionen wie PWM, ADC, DAC, I2C, I2S, SPI usw. aktiviert werden. Stromversorgungsoptionen Es gibt drei sich gegenseitig ausschließende Möglichkeiten, das Board mit Strom zu versorgen: - Micro-USB-Anschluss, Standard-Netzteil - 5V / GND-Header-Pins - 3V3/GND-Header-Pins16,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Espressif-ESP32-C6-DevKitC-1-N8-Entwicklungsboard
-
Brandes, Udo: Mikrocontroller ESP32Mikrocontroller ESP32 , Das umfassendes Handbuch. Über 700 Seiten, komplett in Farbe, mit Fritzing-Schaltskizzen und Projektideen - Neue Auflage 2024 , Sport-Gewindefahrwerk > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20240704, Produktform: Leinen, Autoren: Brandes, Udo, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 741, Themenüberschrift: COMPUTERS / Hardware / Mainframes & Minicomputers, Keyword: Arduino; Ausbildung; Datasheet; ESP-32-Projekte; ESP-IDF; ESP32 programmieren; ESP32-S3-Box-3; ESP8266; Elektro-Technik; Espressif; Hand-Buch Bücher PDF E-Book; Mikro-Controller; Raspberry Pi; System-on-a-Chip; WLAN Bluetooth; WLAN-SoC; Wissen Tutorial Einführung Anleitung, Fachschema: Computer / PC-Hardware~Elektrotechnik~Embedded System~Mikrocontroller, Fachkategorie: Elektrotechnik~Mainframes und Minicomputer~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Hardware, Fachkategorie: Elektronische Geräte und Materialien, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 179, Höhe: 46, Gewicht: 1516, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Nikitin Material. N8 Logische ReihenDas Nikitin Material. N8 Logische Reihen , N8 Logische Reihen Kreis, Kreis, Stern - wie geht's weiter? Wahrnehmung und Konzentration fördern Form- und Farbzuordnung entwickeln Merkfähigkeit trainieren Symmetrien erkennen Aus den 24 bunten Holzwürfeln werden nach Vorlagen logische Reihen kombiniert. Die Spielvorlagen führen in kleinen Schritten vom Leichten zum Schweren, sodass jeder mitspielen kann! Geeignet für: Kindergarten, Vorschule, Schule, Erwachsene, 4+ Inhalt: 24 farbige Holzwürfel (3 cm Kantenlänge), Spielvorlagenheft (74 S.), mit Lösungen , Auffangwannen > Heizungs- & Klimaanlagen-Teile & -Zubehör , Erscheinungsjahr: 202206, Produktform: Kassette, Titel der Reihe: NIKITIN Neuauflage 2022##, Keyword: Farben; Fordern; Formen; Frühförderung; Fördern; Grundschule; Holzspiel; Holzspielzeug; Kindergarten; Kita; Konzentration; Lernspiel; Logisches Denken; Merkfähigkeit; Muster legen; Nikitin; Nikitin-Material; Symmetrie; Vorschule; Wahrnehmung; N8, Fachschema: Logik~Philosophie / Logik~Lernspiel~Spiel / Lernspiel, Bildungsmedien Fächer: Spiel, Fachkategorie: Unterricht und Didaktik: Lehrbücher, Region: Österreich~Berlin~Brandenburg~Mecklenburg-Vorpommern~Sachsen-Anhalt~Sachsen~Thüringen~Bayern~Baden-Württemberg~Hessen~Rheinland-Pfalz~Saarland~Bremen~Hamburg~Niedersachsen~Nordrhein-Westfalen~Schleswig-Holstein~Luxemburg~Schweiz, Bildungszweck: Für die Vorschule (Deutschland)~Für die Grundschule~Für die schulartunabhängige Orientierungsstufe~Förderschule/Förderzentrum/Schule mit Förderschwerpunkt Lernen, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Lernhilfen/Abiturwissen, Fachkategorie: Logik, Schulform: FÖS, Text Sprache: ger, UNSPSC: 95030039, Warenverzeichnis für die Außenhandelsstatistik: 95030039, Verlag: Westermann Lernwelten, Verlag: Westermann Lernwelten, Verlag: Westermann Lernwelten GmbH, Warnung vor Sicherheitsrisiken in der EU: Achtung: Nicht für Kinder unter 3 Jahren geeignet (gemäß EU-Spielzeugrichtlinie), Länge: 226, Breite: 197, Höhe: 62, Gewicht: 820, Produktform: Kassette, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: 4098420, Vorgänger EAN: 4250022930083, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: Förderschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,36,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet die Abkürzung n8?
Die Abkürzung "n8" steht für die Zahl "acht" im Deutschen. Es wird häufig in Chat-Nachrichten oder auf Social-Media-Plattformen verwendet, um schnell und einfach "gute Nacht" auszudrücken. Die Verwendung von Abkürzungen wie "n8" spart Zeit und Platz beim Tippen. Es ist eine informelle und lockere Art, sich von jemandem zu verabschieden und ihm eine gute Nacht zu wünschen. In der digitalen Kommunikation werden Abkürzungen wie "n8" oft verwendet, um Nachrichten schnell und effizient zu übermitteln. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.