Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Geemarc-CLHOOK3-Ear-Free
Top-Angebote
Produkte zum Begriff Geemarc-CLHOOK3-Ear-Free:
-
Geemarc CLHOOK9-V2 Ear Free Headset kabelgebunden Schwarz Lautstärkeregelung Telefon CLHOOK9-V2_BLK_IDer Geemarc Induktionskopfhörer CL Hook 9 ist eine spezielle Freisprecheinrichtung für Personen mit Hörgeräten. Der Kopfhörer verfügt über einen Induktionsbügel (linkes Ohr), welchen Sie sich einfach über Ihr Ohr hängen. Damit der Bügel auch nach längerer Zeit angenehm zu tragen ist, wurde der Ohrbügel ergonomisch geformt und nur 1mm dick, wodurch die Freisprecheinrichtung sehr angenehm zu tragen ist. Der Kopfhörer CL Hook 9 ist mit einem 3,5mm Klinkenstecker ausgestattet. Dadurch können Sie den Kopfhörer an jedem Handy oder Telefon anschließen. Der Ton wird per Induktion direkt auf Ihr Hörgerät übertragen.24,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Geemarc CLHOOK1 Telefon Ear Free Headset kabelgebunden Mono Schwarz Lautstärkeregelung, Mikrofon-St (Kabelgebunden), Kopfhörer, SchwarzProduktmerkmale: Induktiver Ohrhaken zur Verwendung mit T-Spulen-fähigen Hörgeräten und Geemarc-Telefonen. - Einzelner Ohrhaken mit Mikrofon für die Nutzung mit einem Telefon im Freisprechmodus. - 2,5 mm Stecker. - Kompatibel mit Mobiltelefonen. - Kompatibel mit Geemarc CL200, CL400, CL600, CL1400, AmpliDECT250. - Leichtgewichtig. - Ansteck- / Taschenclip. - Silhouette-Design. - Lautstärkeregelung. - Mikrofonstummschaltung. - Kabel mit Spiralteil. Ohrhaken bieten klare Telefonate für hörgeschädigte Benutzer, ohne Rückkopplungen und störende Hintergrundgeräusche, da die induktive Schleife in unmittelbarer Nähe zum Hörgeräteempfänger platziert ist.54,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PowerLocus Free X Open EarKabellose Kopfhörer - mit Mikrofon, Behind-the-Ear, Bluetooth 5.4, Umschalten von Musiktiteln, Entgegennehmen von Anrufen, Akkulaufzeit bis 25 Std. Die innovativen Open-Ear-Kopfhörer PowerLocus Free-X blockieren die Umgebung nicht ab. Ganz im Gegenteil: Sie genießen einen sanften und ausgewogenen Klang beim Radfahren, Laufen im Park oder einfach35,05 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
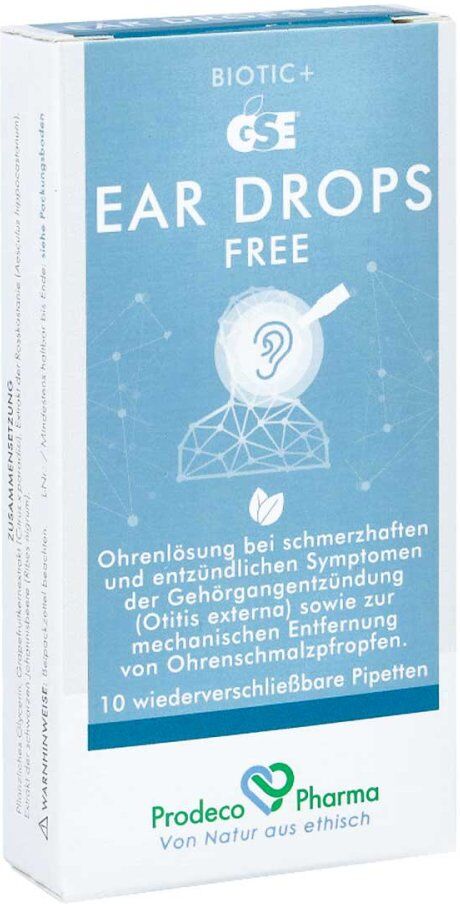
GSE Ear Drops Free OhrentropfenWirkungsweise von GSE Ear Drops Free OhrentropfenDank der mechanischen Wirkung von pflanzlichem Glycerin in Kombination mit Grapefruitkernextrakt, der ein mikrobiologisches Gleichgewicht der Ohrschleimhaut schafft, sorgen GSE Ear Drops Free Ohrentropfen mit einer lindernden und schützenden Wirkung auf die Schleimhaut für die Reduzierung von den für eine Außenohrentzündung typischen Symptome wie Schmerzen,Rötung, Ödem und Sekretion. Extrakte aus Rosskastanie und schwarzer Johannisbeere tragen zur Abschwächung der Symptome bei und sorgen für eine schnelle und lang anhaltende Linderung. Der hohe Anteil an Glyzerin mit seinem feuchtigkeitsaufnehmenden Charakter begünstigt die mechanische Beseitigung von Wasserrückständen, die sich im Gehörgang festgesetzt haben, und verhindert so eine mikrobielle Kontamination, die zu einer Gehörgangsentzündung führen kann. Die Anwendung der otologischen Lösung begünstigt auch die Entfernung des Ohrenschmalzpfropfes.Wirkstoffe / Inhaltsstoffe / ZutatenGSE Ear Drops Free Ohrentropfen enthält:Pflanzliches Glycerin, Grapefruitkernextrakt (Citrus x Paradisi), Rosskastanienextrakt (Aesculus hippocastanum), Extrakt aus schwarzen Johannisbeeren (Ribes nigrum).GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einen der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von GSE Ear Drops Free Ohrentropfen:Den Kopf neigen und 3-4 x täglich 1-2 Tropfen direkt in den Gehörgang träufeln. Diese Position einige Minuten lang halten und bei Bedarf für das andere Ohr wiederholen. Nach dem Öffnen muss die Pipette wieder verschlossen und innerhalb von 24 Stunden verwendet werden. GSE Ear Drops Free Ohrentropfen können in Ihrer Versandapotheke www.juvalis.de erworben werden.17,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Geemarc-CLHOOK3-Ear-Free:
-
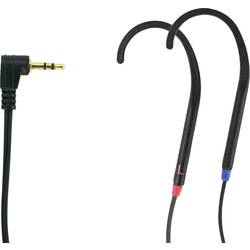
Geemarc CLHOOK3 Ear Free Headset kabelgebunden Schwarz Lautstärkeregelung Telefon CLHOOK3_BLKDer Geemarc Induktionskopfhörer CL Hook 3 ist eine spezielle Freisprecheinrichtung für Personen mit Hörgeräten. Auf beiden Seiten des Kopfhörers befindet sich ein Induktionsbügel, welchen Sie sich einfach über Ihr Ohr hängen. Damit der Bügel auch nach längerer Zeit angenehm zu tragen ist, wurde der Ohrbügel ergonomisch geformt und nur 1mm dick, wodurch die Freisprecheinrichtung sehr angenehm zu tragen ist. Der Kopfhörer CL Hook 3 ist mit einem 3,5mm Klinkenstecker ausgestattet. Dadurch können Sie den Kopfhörer an jedem Handy oder Telefon anschließen. Der Ton wird per Induktion direkt auf Ihr Hörgerät übertragen.25,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Geemarc CLHOOK9-V2 Ear Free Headset kabelgebunden Schwarz Lautstärkeregelung Telefon CLHOOK9-V2_BLK_IDer Geemarc Induktionskopfhörer CL Hook 9 ist eine spezielle Freisprecheinrichtung für Personen mit Hörgeräten. Der Kopfhörer verfügt über einen Induktionsbügel (linkes Ohr), welchen Sie sich einfach über Ihr Ohr hängen. Damit der Bügel auch nach längerer Zeit angenehm zu tragen ist, wurde der Ohrbügel ergonomisch geformt und nur 1mm dick, wodurch die Freisprecheinrichtung sehr angenehm zu tragen ist. Der Kopfhörer CL Hook 9 ist mit einem 3,5mm Klinkenstecker ausgestattet. Dadurch können Sie den Kopfhörer an jedem Handy oder Telefon anschließen. Der Ton wird per Induktion direkt auf Ihr Hörgerät übertragen.24,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Geemarc CLHOOK1 Telefon Ear Free Headset kabelgebunden Mono Schwarz Lautstärkeregelung, Mikrofon-St (Kabelgebunden), Kopfhörer, SchwarzProduktmerkmale: Induktiver Ohrhaken zur Verwendung mit T-Spulen-fähigen Hörgeräten und Geemarc-Telefonen. - Einzelner Ohrhaken mit Mikrofon für die Nutzung mit einem Telefon im Freisprechmodus. - 2,5 mm Stecker. - Kompatibel mit Mobiltelefonen. - Kompatibel mit Geemarc CL200, CL400, CL600, CL1400, AmpliDECT250. - Leichtgewichtig. - Ansteck- / Taschenclip. - Silhouette-Design. - Lautstärkeregelung. - Mikrofonstummschaltung. - Kabel mit Spiralteil. Ohrhaken bieten klare Telefonate für hörgeschädigte Benutzer, ohne Rückkopplungen und störende Hintergrundgeräusche, da die induktive Schleife in unmittelbarer Nähe zum Hörgeräteempfänger platziert ist.54,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Geemarc-CLHOOK3-Ear-Free
-
PowerLocus Free X Open EarKabellose Kopfhörer - mit Mikrofon, Behind-the-Ear, Bluetooth 5.4, Umschalten von Musiktiteln, Entgegennehmen von Anrufen, Akkulaufzeit bis 25 Std. Die innovativen Open-Ear-Kopfhörer PowerLocus Free-X blockieren die Umgebung nicht ab. Ganz im Gegenteil: Sie genießen einen sanften und ausgewogenen Klang beim Radfahren, Laufen im Park oder einfach35,05 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
GSE Ear Drops Free OhrentropfenWirkungsweise von GSE Ear Drops Free OhrentropfenDank der mechanischen Wirkung von pflanzlichem Glycerin in Kombination mit Grapefruitkernextrakt, der ein mikrobiologisches Gleichgewicht der Ohrschleimhaut schafft, sorgen GSE Ear Drops Free Ohrentropfen mit einer lindernden und schützenden Wirkung auf die Schleimhaut für die Reduzierung von den für eine Außenohrentzündung typischen Symptome wie Schmerzen,Rötung, Ödem und Sekretion. Extrakte aus Rosskastanie und schwarzer Johannisbeere tragen zur Abschwächung der Symptome bei und sorgen für eine schnelle und lang anhaltende Linderung. Der hohe Anteil an Glyzerin mit seinem feuchtigkeitsaufnehmenden Charakter begünstigt die mechanische Beseitigung von Wasserrückständen, die sich im Gehörgang festgesetzt haben, und verhindert so eine mikrobielle Kontamination, die zu einer Gehörgangsentzündung führen kann. Die Anwendung der otologischen Lösung begünstigt auch die Entfernung des Ohrenschmalzpfropfes.Wirkstoffe / Inhaltsstoffe / ZutatenGSE Ear Drops Free Ohrentropfen enthält:Pflanzliches Glycerin, Grapefruitkernextrakt (Citrus x Paradisi), Rosskastanienextrakt (Aesculus hippocastanum), Extrakt aus schwarzen Johannisbeeren (Ribes nigrum).GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einen der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von GSE Ear Drops Free Ohrentropfen:Den Kopf neigen und 3-4 x täglich 1-2 Tropfen direkt in den Gehörgang träufeln. Diese Position einige Minuten lang halten und bei Bedarf für das andere Ohr wiederholen. Nach dem Öffnen muss die Pipette wieder verschlossen und innerhalb von 24 Stunden verwendet werden. GSE Ear Drops Free Ohrentropfen können in Ihrer Versandapotheke www.juvalis.de erworben werden.17,50 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.