Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist der Unterschied zwischen einer Axt und einem Beil?
Was ist der Unterschied zwischen einer Axt und einem Beil? Ein Beil ist im Allgemeinen kleiner und leichter als eine Axt und wird hauptsächlich zum Hacken von Holz verwendet. Eine Axt hingegen ist größer und schwerer und eignet sich besser zum Fällen von Bäumen oder Spalten von Holz. Beile haben oft eine breitere Klinge, während Äxte eine schmalere Klinge haben, die für präzisere Schnitte geeignet ist. Insgesamt sind Äxte vielseitiger und können für eine Vielzahl von Aufgaben verwendet werden, während Beile spezifischer für das Hacken von Holz sind. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
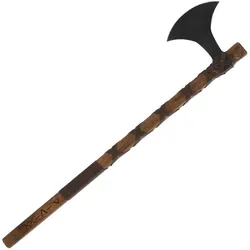

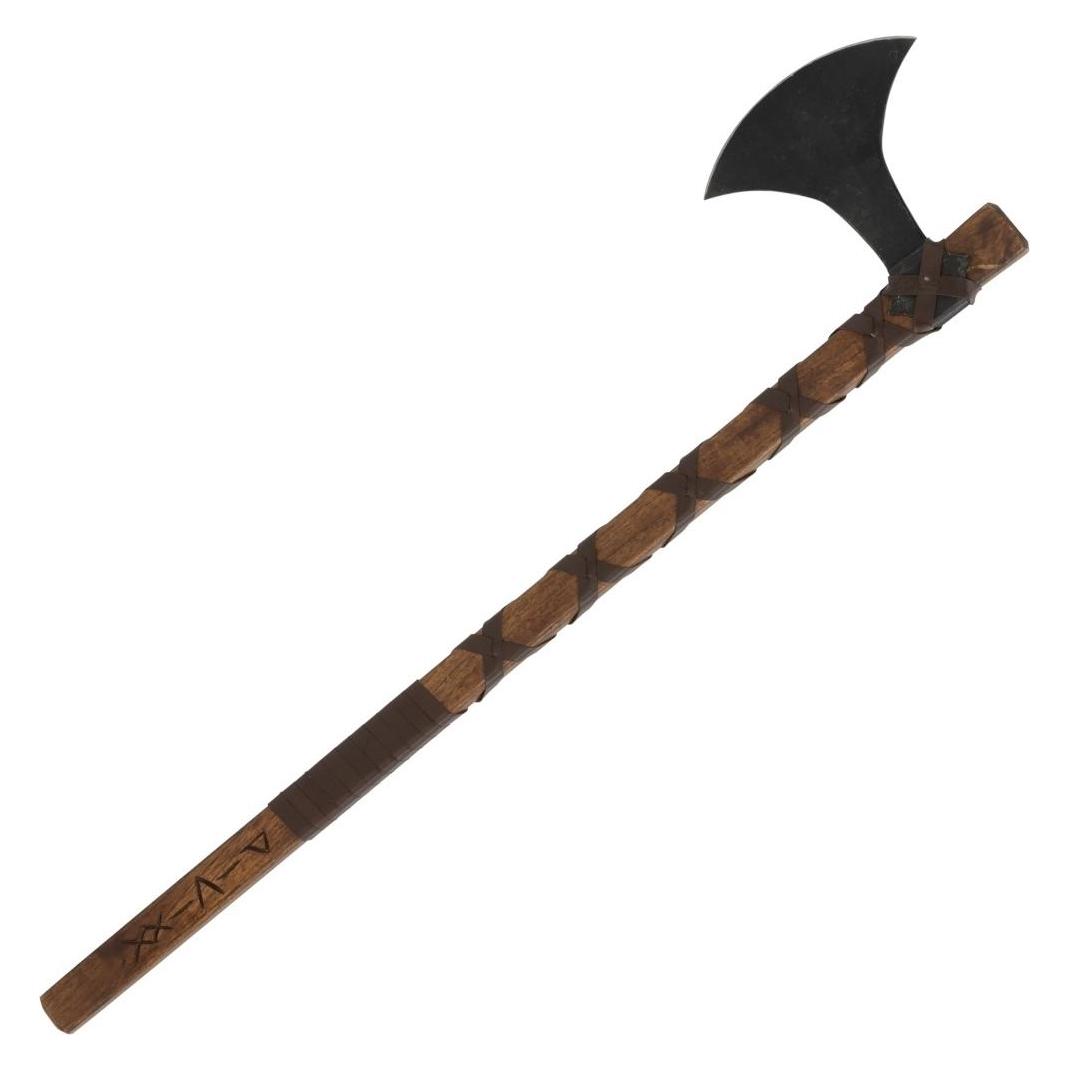
Ähnliche Suchbegriffe für Haller-Axt-Beil-Dänenaxt
Top-Angebote
Produkte zum Begriff Haller-Axt-Beil-Dänenaxt:
-
Ruthe, Axt + Beil, BeilVollständig geschmiedet, gehärtet und nach DIN 7287 temperiert. Der Kopf ist fein poliert und verfügt über eine scharfe, gewölbte Schneide sowie einen schützenden Lack. Der Griff besteht aus Hickory und bietet eine langlebige Unterstützung für Garten- und Forstarbeiten. Lieferumfang: 1x Ruthe-Axt mit Hickory-Griff.25,34 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Ruthe, Axt + Beil, AxtVollständig geschmiedet, gehärtet und nach DIN 7287 vergütet. Der Kopf ist fein poliert. Die Schneide ist gewölbt und geschärft, mit schützendem Lack. Der Griff besteht aus Hickory. Ein langlebiges Werkzeug zum Fällen und Entasten.66,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hultafors, Axt + Beil, AGELSJÖN BeilDas AGELSJÖN Mini Beil des schwedischen Traditionsunternehmens Hultafors ist der perfekte Begleiter für unterwegs. Der konvex geschliffene Axtkopf aus handgeschmiedetem Ovako Carbonstahl ist mit einem kurzen Stiel aus amerikanischem Hickoryholz ausgestattet. Dank der geringen Größe kann diese Axt problemlos im Rucksack verstaut oder am Gürtel getragen werden. Zum Lieferumfang gehört eine robuste Kopfscheide aus sauber verarbeitetem Leder. Kopfgewicht 500 g. Verkauf nur an Personen ab 18 Jahren.103,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie kann man effektiv und sicher Holz mit einer Axt oder einem Beil spalten?
1. Stelle sicher, dass das Holz stabil und sicher auf einem Untergrund liegt. 2. Halte die Axt oder das Beil fest mit beiden Händen und achte auf einen korrekten Schwung. 3. Achte darauf, dass sich keine Personen in der Nähe befinden und trage bei Bedarf Schutzausrüstung wie Handschuhe und eine Schutzbrille. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Haller-Axt-Beil-Dänenaxt:
-
Ruthe, Axt + Beil, BeilVollständig geschmiedet, gehärtet und nach DIN 7287 temperiert. Der Kopf ist fein poliert und verfügt über eine scharfe, gewölbte Schneide sowie einen schützenden Lack. Der Griff besteht aus Hickory und bietet eine langlebige Unterstützung für Garten- und Forstarbeiten. Lieferumfang: 1x Ruthe-Axt mit Hickory-Griff.25,34 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Ruthe, Axt + Beil, AxtVollständig geschmiedet, gehärtet und nach DIN 7287 vergütet. Der Kopf ist fein poliert. Die Schneide ist gewölbt und geschärft, mit schützendem Lack. Der Griff besteht aus Hickory. Ein langlebiges Werkzeug zum Fällen und Entasten.66,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen einer Axt und einem Beil?
Was ist der Unterschied zwischen einer Axt und einem Beil? Ein Beil ist im Allgemeinen kleiner und leichter als eine Axt und wird hauptsächlich zum Hacken von Holz verwendet. Eine Axt hingegen ist größer und schwerer und eignet sich besser zum Fällen von Bäumen oder Spalten von Holz. Beile haben oft eine breitere Klinge, während Äxte eine schmalere Klinge haben, die für präzisere Schnitte geeignet ist. Insgesamt sind Äxte vielseitiger und können für eine Vielzahl von Aufgaben verwendet werden, während Beile spezifischer für das Hacken von Holz sind. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie kann man effektiv und sicher Holz mit einer Axt oder einem Beil spalten?
1. Stelle sicher, dass das Holz stabil und sicher auf einem Untergrund liegt. 2. Halte die Axt oder das Beil fest mit beiden Händen und achte auf einen korrekten Schwung. 3. Achte darauf, dass sich keine Personen in der Nähe befinden und trage bei Bedarf Schutzausrüstung wie Handschuhe und eine Schutzbrille. **
Ähnliche Suchbegriffe für Haller-Axt-Beil-Dänenaxt
-
Hultafors, Axt + Beil, AGELSJÖN BeilDas AGELSJÖN Mini Beil des schwedischen Traditionsunternehmens Hultafors ist der perfekte Begleiter für unterwegs. Der konvex geschliffene Axtkopf aus handgeschmiedetem Ovako Carbonstahl ist mit einem kurzen Stiel aus amerikanischem Hickoryholz ausgestattet. Dank der geringen Größe kann diese Axt problemlos im Rucksack verstaut oder am Gürtel getragen werden. Zum Lieferumfang gehört eine robuste Kopfscheide aus sauber verarbeitetem Leder. Kopfgewicht 500 g. Verkauf nur an Personen ab 18 Jahren.103,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Orit, Axt + Beil, Axt 1400Eigenschaften: Axt mit Fiberglasstiel 1400. Das Beil eignet sich durch seine Form hervorragend für schwere Arbeiten. Der glasfaserverstärkte Kunststoffgriff sorgt für Robustheit und Langlebigkeit. Das Beil verfügt über eine Anti-Haftbeschichtung, die ein einfaches Eindringen in das Holz gewährleistet. Der ergonomische Stiel mit Softkomponenten sorgt für bequemes und sicheres Arbeiten. Der gut ausbalancierte Schwerpunkt, der nahe am Axtkopf liegt, garantiert perfekte Balance und somit eine erhöhte Schlag- und Spaltkraft.64,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siena Garden, Axt + Beil, Axt- Vollständig geschliffene und polierte Schneide - Dreifache Sicherheitssicherung - Werkzeuggriff mit einer schwarzen rutschfesten Spezialgriff-Ende lackiert - Mit Schnittschutz aus Kunstleder - Griff aus FSC-zertifiziertem Eschenholz, FSC 100% Die robusten Äxte und Beile sind für kraftvolles und präzises Holzarbeiten konzipiert. Sie bestehen aus hochwertigen Materialien und eignen sich besonders gut zum Entasten, Holzspalten und zur Vorbereitung von Brennholz.37,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.