Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

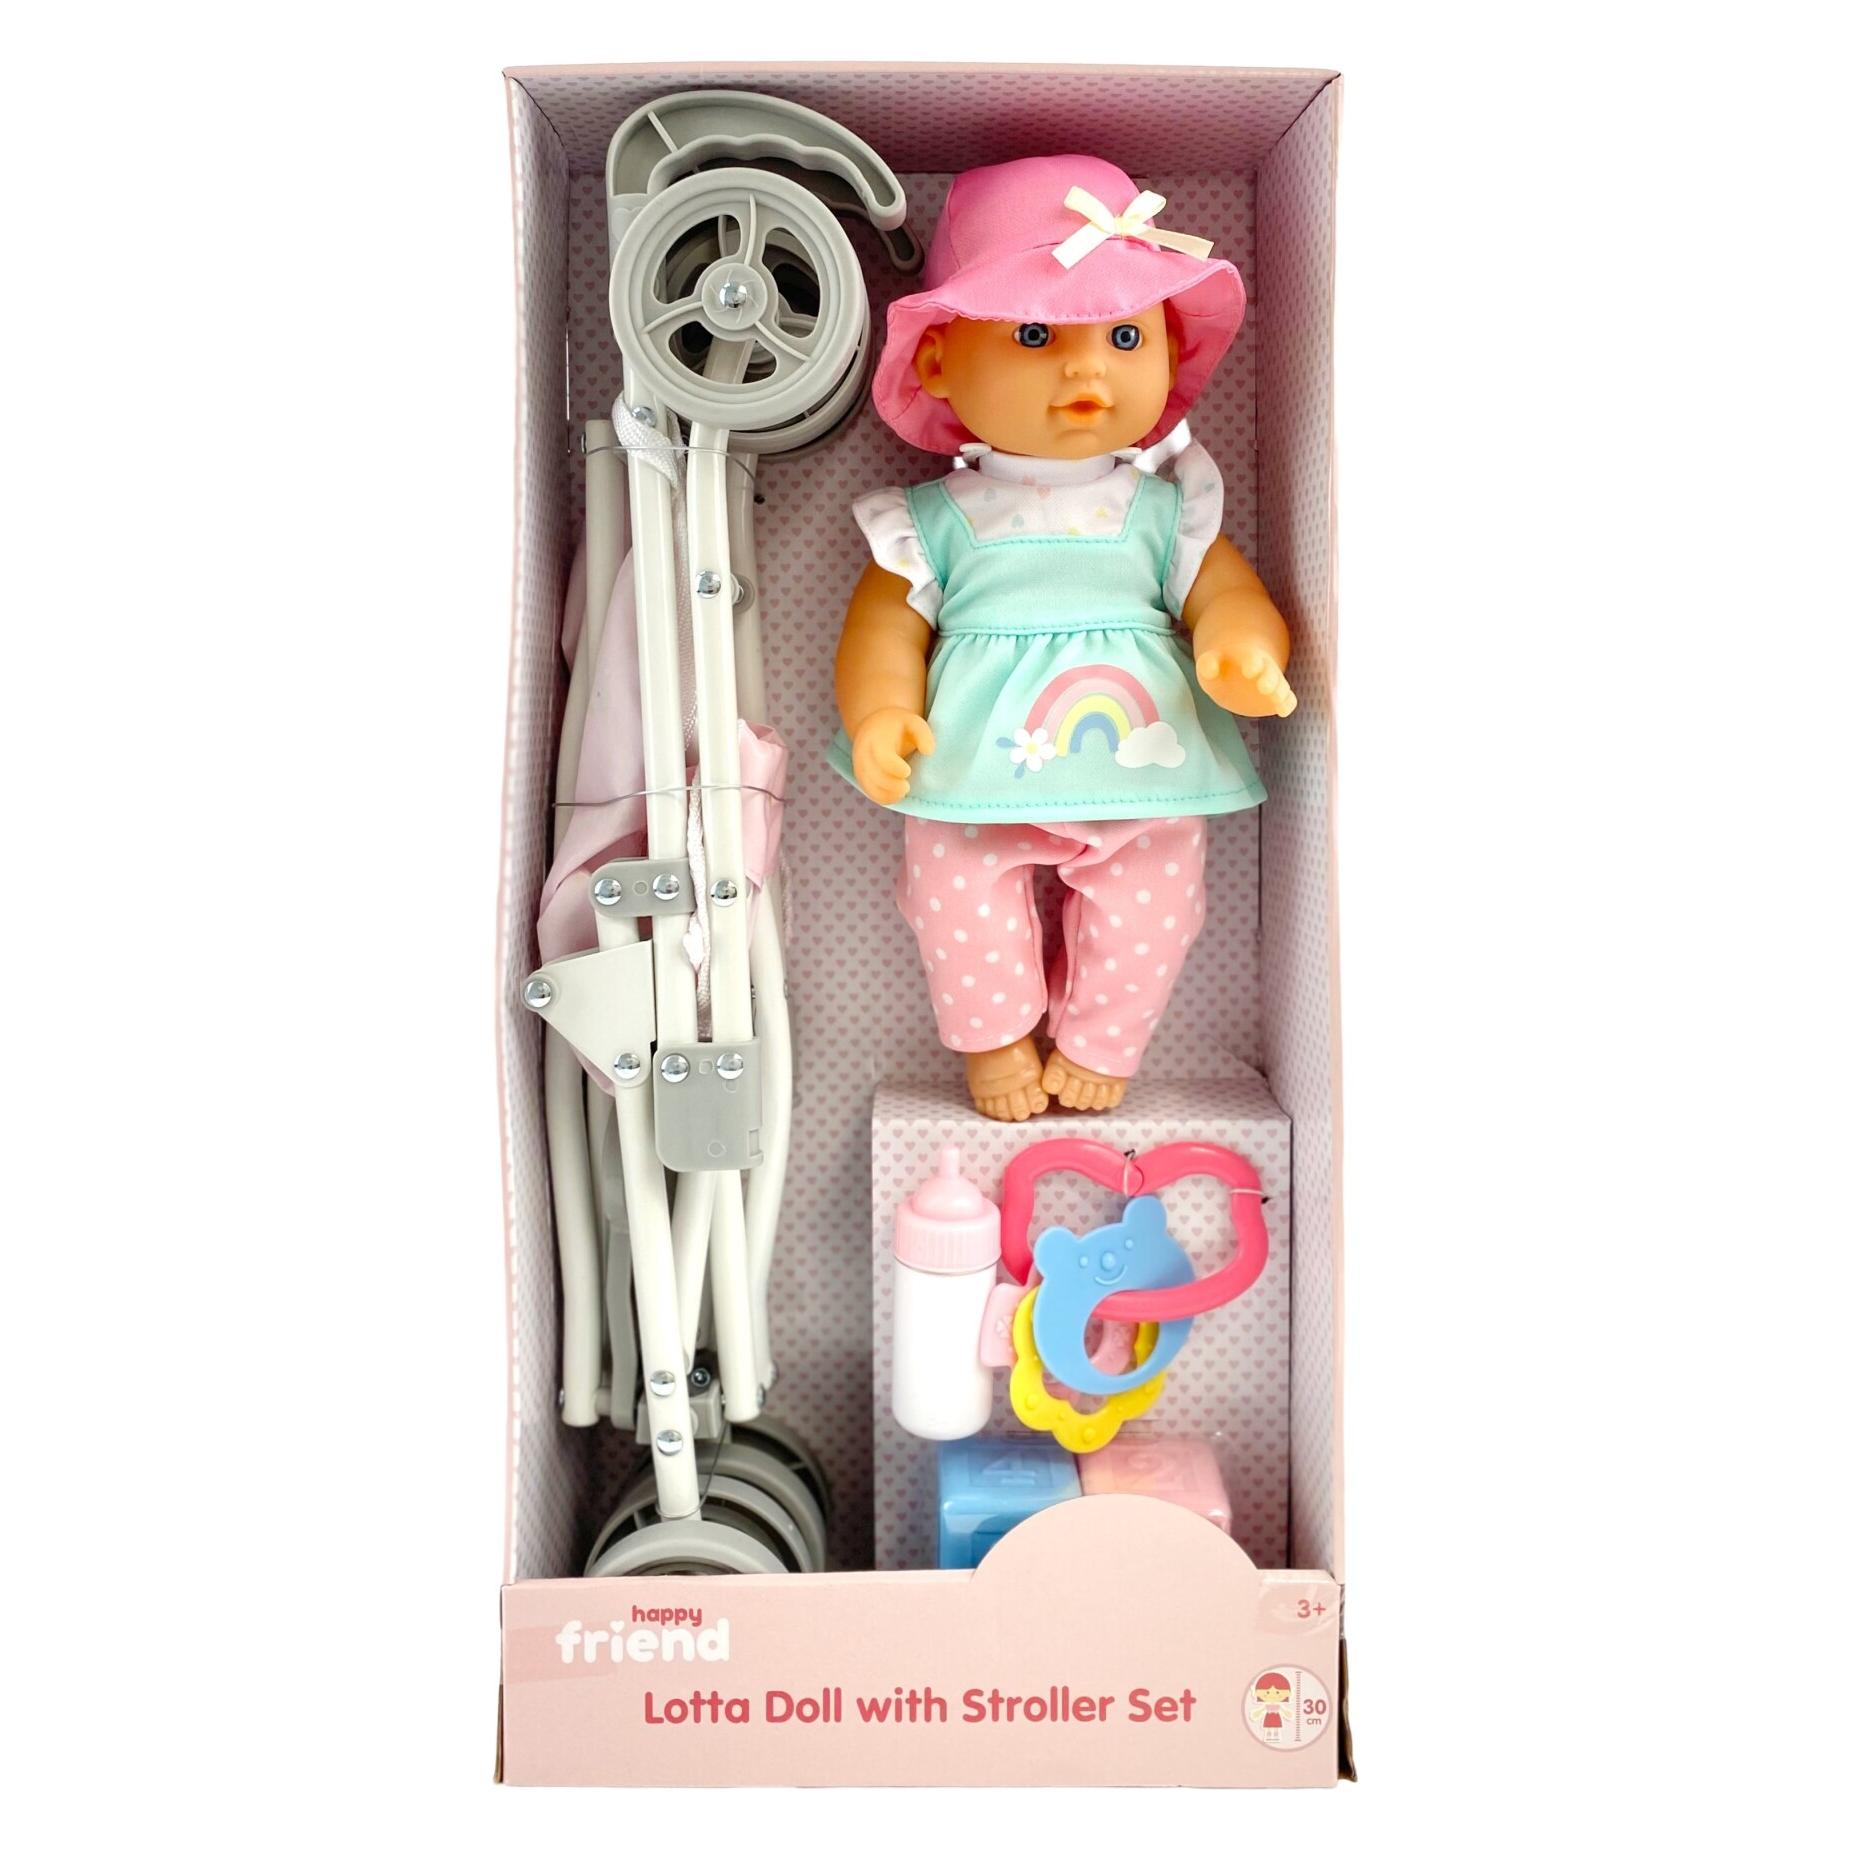
Ähnliche Suchbegriffe für Happy-Friend-Doll-30cm
Top-Angebote
Produkte zum Begriff Happy-Friend-Doll-30cm:
-
Happy Friend Basic Doll 23cmBasis-Puppe in 23 cm Größe für kreatives Spielen und geeignet für Kinder ab 24 Monaten. HAPPY FRIEND Basic Doll 23cm CDU ist darauf ausgelegt, Spaß, Fantasie und kreatives Spielen zu fördern und Kindern zu helfen, ihre eigene spielerische Welt zu erschaffen. 23 cm Basis-Puppe Geeignet ab 24 Monaten Fördert Fantasie und kreatives Spielen Einfache, ansprechende Puppe für alltägliche Rollenspiele und Geschichten.29,21 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Happy Friend Newborn Lily Doll 35cmPuppe HAPPY FRIEND Newborn Lily Puppe 35cm hat einen harten Körper, ein Neugeborenen-Outfit und enthält einen Plüschbären zum Kuscheln und für fantasievolles Spielen. Newborn Lily trägt einen Strampler und eine Mütze und ist damit eine süße Begleiterin für Rollenspiele, Kuscheln vor dem Schlafengehen oder als Ergänzung einer Puppensammlung, geeignet ab 24 Monaten. Größe: 35 cm Enthält: Plüschbär Outfit: Strampler und Mütze Empfohlenes Alter: Ab 24 Monaten Weiche Accessoires und ein Neugeborenen-Look machen Lily leicht liebenswert und sorgen für viel Spaß beim Versorgen im Alltagsspiel.23,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Happy Friend Wooden Doll Cot (FSC)Let your doll sleep well! In this cot, your doll can sleep tight all night. Suitable for dolls up to 50 cm. The bed measures 49 x 42 x 30 cm, can be adjusted in two heights, and is made of white painted FSC-certified wood with heart details. From 3 years.39,18 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was bedeutet Fake Friend?
Was bedeutet Fake Friend? Ein Fake Friend ist jemand, der vorgibt, dein Freund zu sein, aber in Wirklichkeit nur an dir interessiert ist, wenn es ihm selbst Vorteile bringt. Diese Person kann hinter deinem Rücken über dich reden, dich belügen oder dich ausnutzen. Ein Fake Friend ist nicht ehrlich und loyal, sondern handelt aus Eigennutz. Es ist wichtig, solche falschen Freunde zu erkennen und sich von ihnen zu distanzieren, um sich vor Enttäuschungen und Verletzungen zu schützen. **
Top-Angebote
Produkte zum Begriff Happy-Friend-Doll-30cm:
-
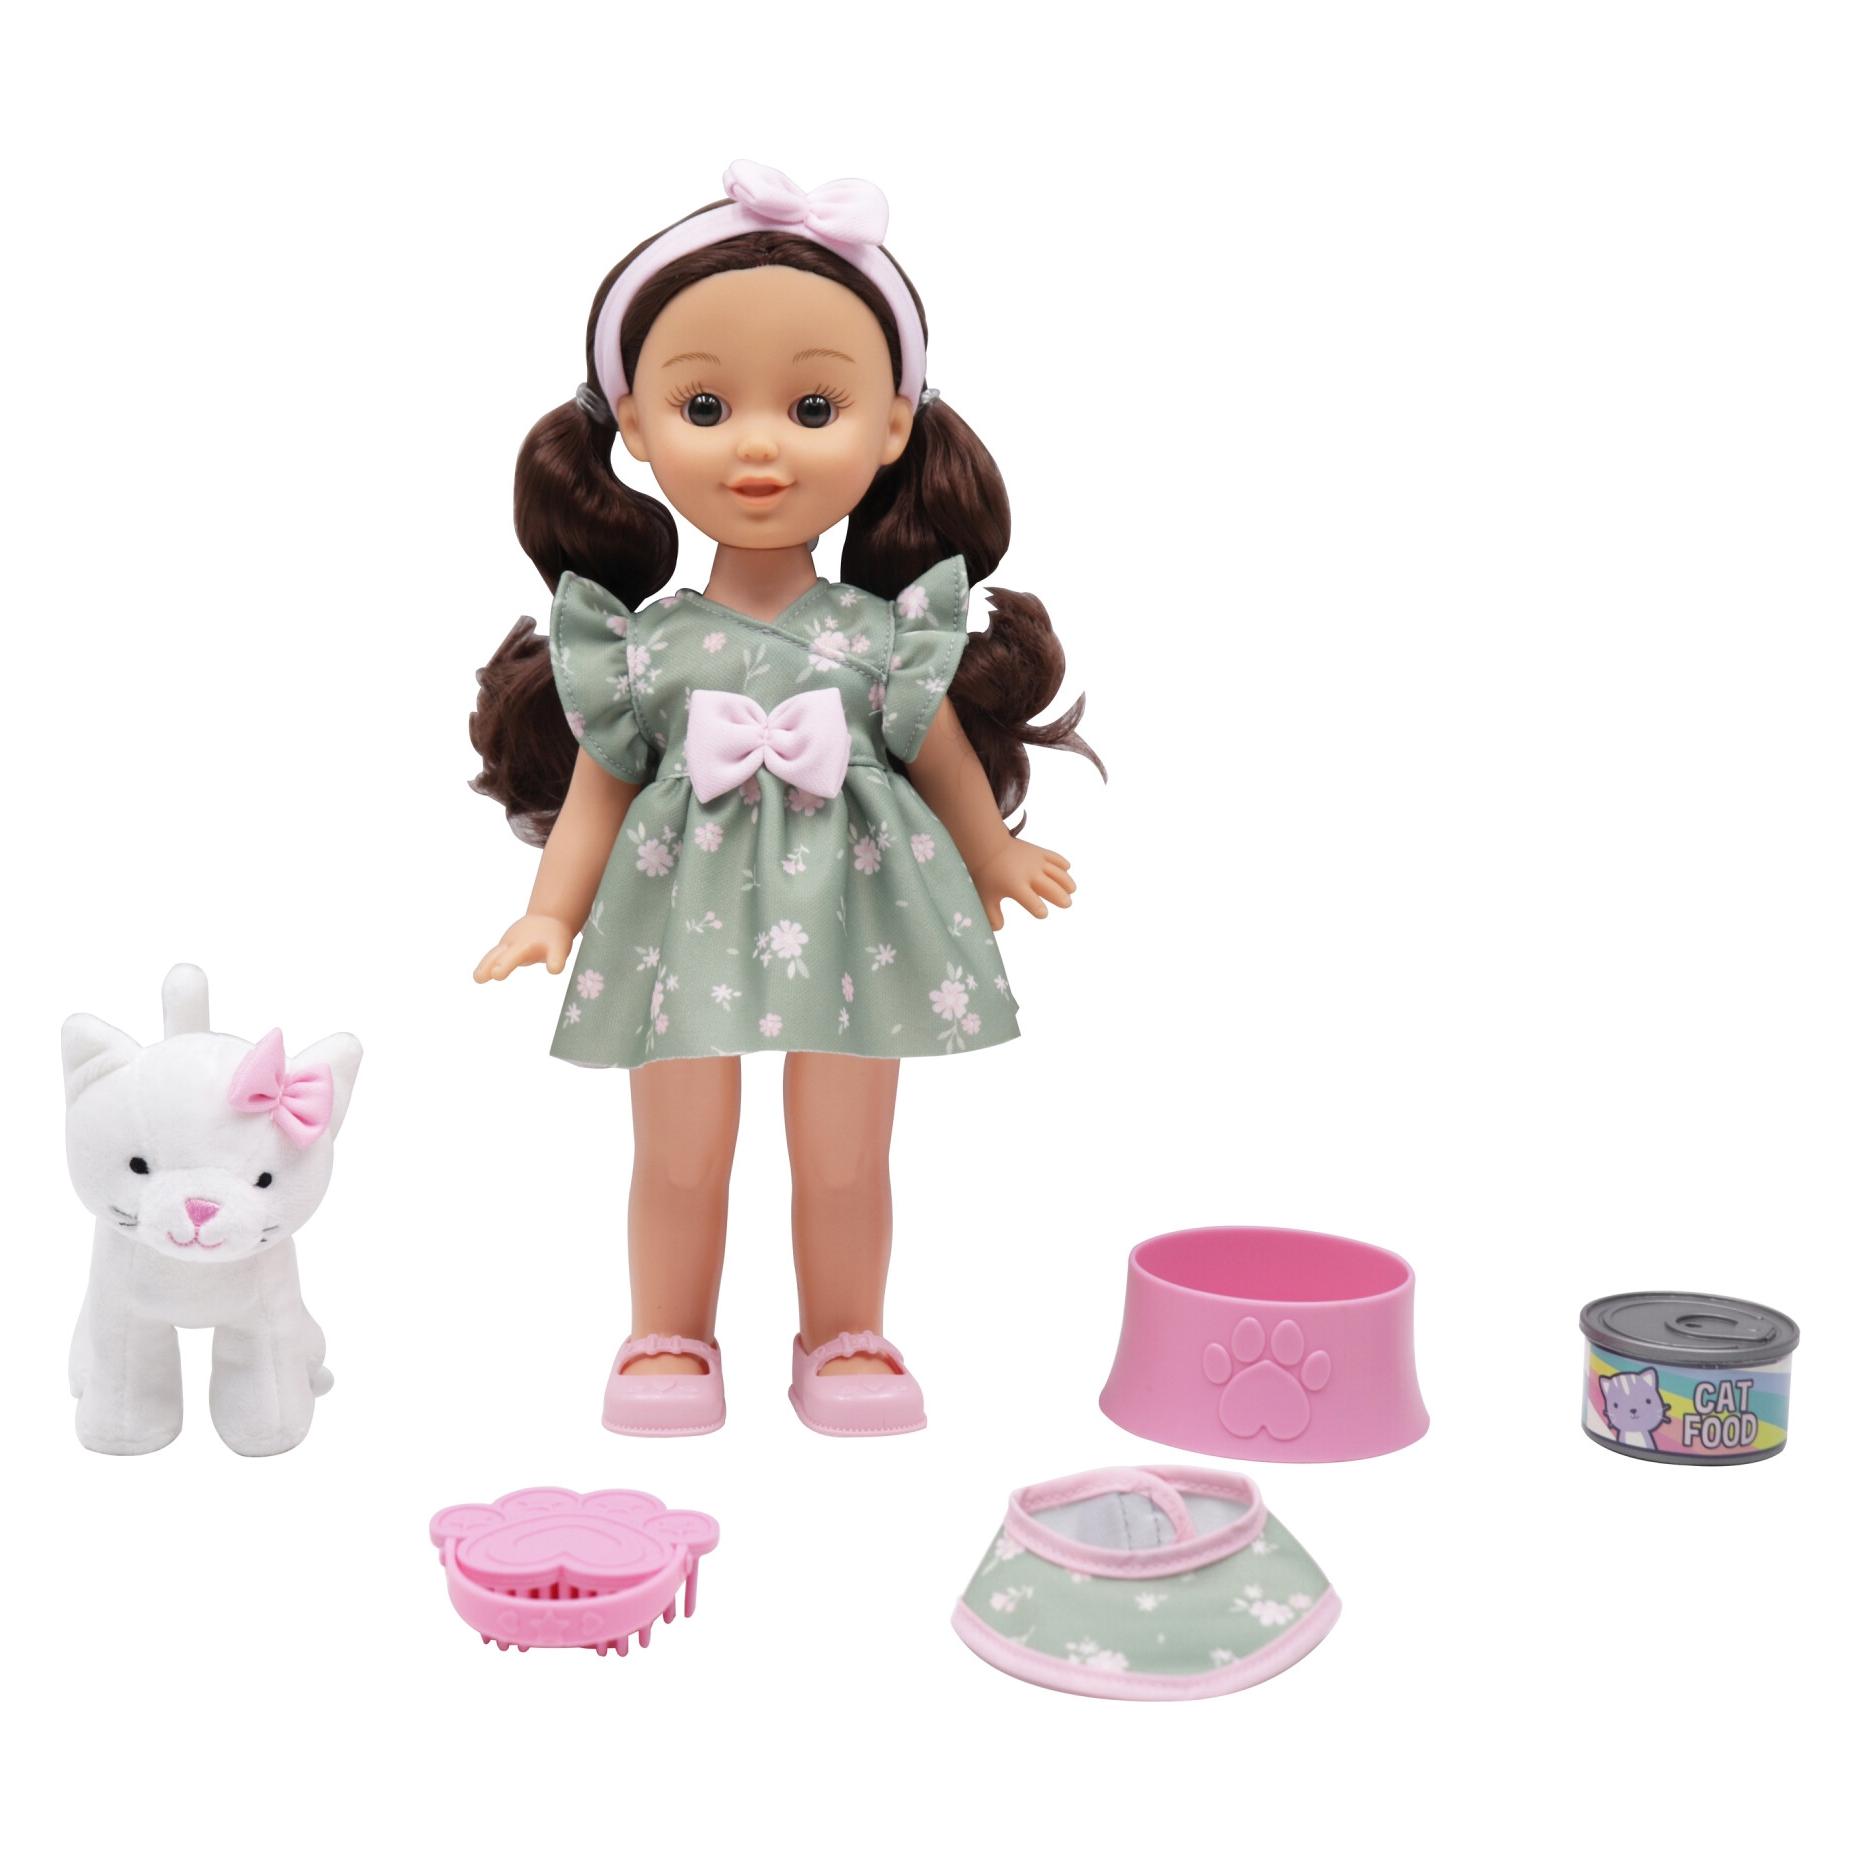
Happy Friend Doll 30cm with pet and accessories aPuppen-Spielset Happy Friend Doll 30cm mit Haustier und Zubehör enthält eine 30 cm Puppe, ein Plüsch-Haustier und Zubehör zur Haustierpflege für fürsorgliches Spielen. Dieses lustige Set gibt es in zwei Versionen: eine blonde Puppe mit einem Plüsch-Hündchen oder eine dunkelhaarige Puppe mit einem Plüsch-Kätzchen, plus das Wichtigste für fröhliche Momente der Haustierpflege. 30 cm Puppe enthalten Plüsch-Haustier: Hündchen oder Kätzchen (sortierte Versionen) Bürste enthalten Futterdose enthalten Futternapf enthalten Lätzchen enthalten Perfekt für fantasievolles Spielen rund um die Pflege eines Haustiers.25,40 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Happy Friend Basic Doll 23cmBasis-Puppe in 23 cm Größe für kreatives Spielen und geeignet für Kinder ab 24 Monaten. HAPPY FRIEND Basic Doll 23cm CDU ist darauf ausgelegt, Spaß, Fantasie und kreatives Spielen zu fördern und Kindern zu helfen, ihre eigene spielerische Welt zu erschaffen. 23 cm Basis-Puppe Geeignet ab 24 Monaten Fördert Fantasie und kreatives Spielen Einfache, ansprechende Puppe für alltägliche Rollenspiele und Geschichten.29,21 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Happy-Friend-Doll-30cm
-
Happy Friend Newborn Lily Doll 35cmPuppe HAPPY FRIEND Newborn Lily Puppe 35cm hat einen harten Körper, ein Neugeborenen-Outfit und enthält einen Plüschbären zum Kuscheln und für fantasievolles Spielen. Newborn Lily trägt einen Strampler und eine Mütze und ist damit eine süße Begleiterin für Rollenspiele, Kuscheln vor dem Schlafengehen oder als Ergänzung einer Puppensammlung, geeignet ab 24 Monaten. Größe: 35 cm Enthält: Plüschbär Outfit: Strampler und Mütze Empfohlenes Alter: Ab 24 Monaten Weiche Accessoires und ein Neugeborenen-Look machen Lily leicht liebenswert und sorgen für viel Spaß beim Versorgen im Alltagsspiel.23,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Happy Friend Wooden Doll Cot (FSC)Let your doll sleep well! In this cot, your doll can sleep tight all night. Suitable for dolls up to 50 cm. The bed measures 49 x 42 x 30 cm, can be adjusted in two heights, and is made of white painted FSC-certified wood with heart details. From 3 years.39,18 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Amo Toys Happy Friend - Doll Cot (504322)Das Happy Friend Puppenbettchen von Amo Toys ist ein hochwertiges Puppenzubehör, das speziell für die Bedürfnisse von Spielzeugpuppen entwickelt wurde. Hergestellt aus FSC-zertifiziertem Holz, bietet dieses Puppenbett eine umweltfreundliche und nachhaltige Option für das Spielzimmer. Das Design ist sowohl funktional als auch ästhetisch ansprechend, was es zu einem idealen Ergänzungsstück für Puppen und Puppenhäuser macht. Es fördert kreatives Spielen und regt die Fantasie an, während Kinder ihre Puppen liebevoll betten und pflegen können. Das Puppenbett ist in einem klassischen Stil gehalten, der sich harmonisch in verschiedene Spielumgebungen einfügt. Mit seiner robusten Bauweise und der Verwendung von hochwertigen Materialien ist das Happy Friend Puppenbett nicht nur langlebig, sondern auch sicher für den täglichen Gebrauch. Es eignet sich hervorragend für Kinder, die gerne Rollenspiele durchführen und ihre sozialen Fähigkeiten entwickeln möchten. Dieses Puppenbett ist ein unverzichtbares Zubehör für alle Puppenliebhaber und bietet stundenlangen Spielspass.62,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Happy Friend HF Baby Doll Starter SetBaby-Puppen-Starterset enthält eine HAPPY FRIEND Babypuppe mit beweglichen Armen und Beinen sowie Kleidung und Baby-Pflegezubehör für das Puppenspiel. HAPPY FRIEND Baby Doll 30cm Starter Set ist für kleine Puppeneltern konzipiert und enthält eine 31 cm Kunststoff-Babypuppe im Strampler und mit Mütze sowie alles, was man für Fütter- und Pflegeroutinen ab 24 Monaten braucht. 31 cm Kunststoff-Babypuppe mit beweglichen Armen und Beinen Enthält Strampler und Mütze sowie Babyhose Baby-Pflegeartikel für fürsorgliches Spielen Lätzchen, Teller, Löffel und Gabel für Fütter-Rollenspiele Trinkflasche und Becher enthalten Babyspielzeug enthalten Ermöglicht realistisches Puppen-Pflegespiel im Alltag mit einem kompletten Set an Essentials in einer Box.24,03 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was bedeutet Fake Friend?
Was bedeutet Fake Friend? Ein Fake Friend ist jemand, der vorgibt, dein Freund zu sein, aber in Wirklichkeit nur an dir interessiert ist, wenn es ihm selbst Vorteile bringt. Diese Person kann hinter deinem Rücken über dich reden, dich belügen oder dich ausnutzen. Ein Fake Friend ist nicht ehrlich und loyal, sondern handelt aus Eigennutz. Es ist wichtig, solche falschen Freunde zu erkennen und sich von ihnen zu distanzieren, um sich vor Enttäuschungen und Verletzungen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.