Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
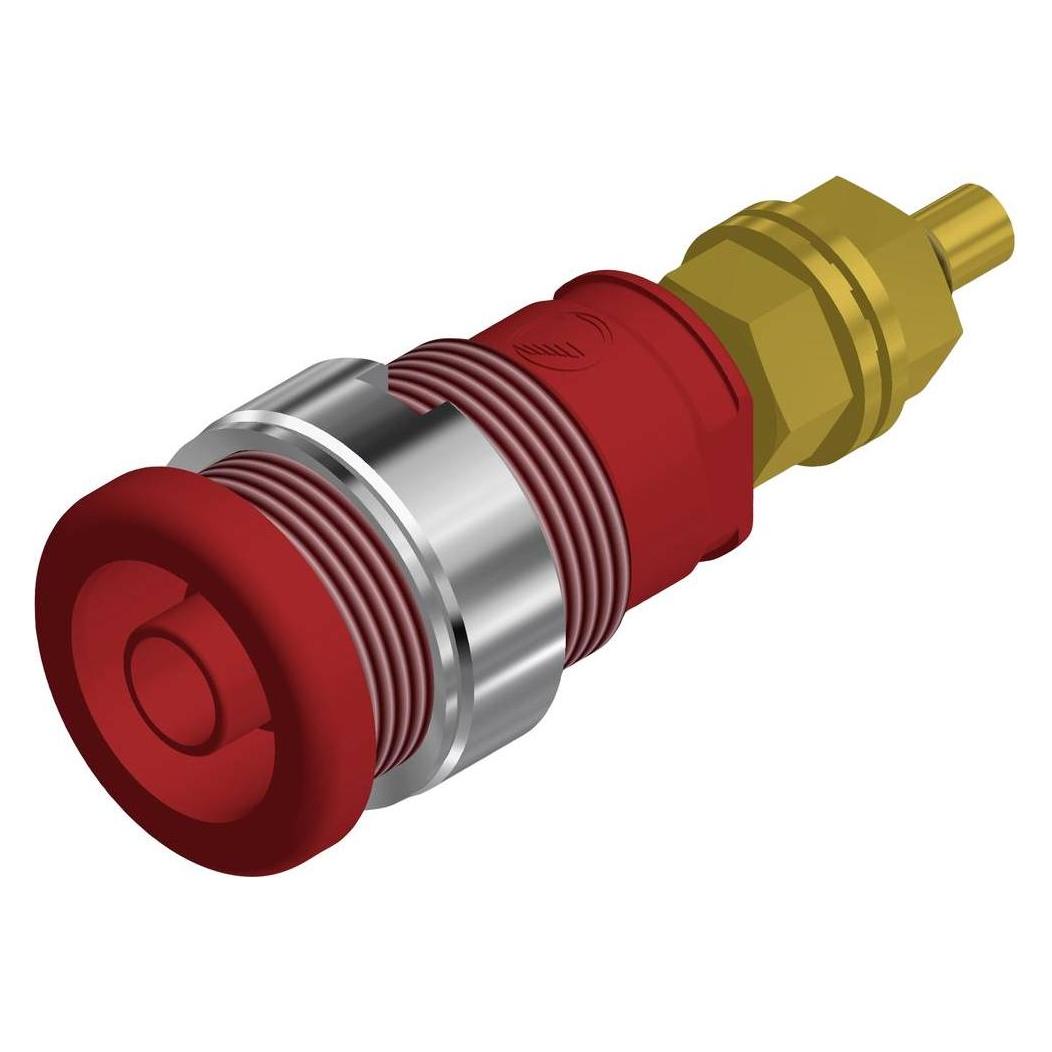
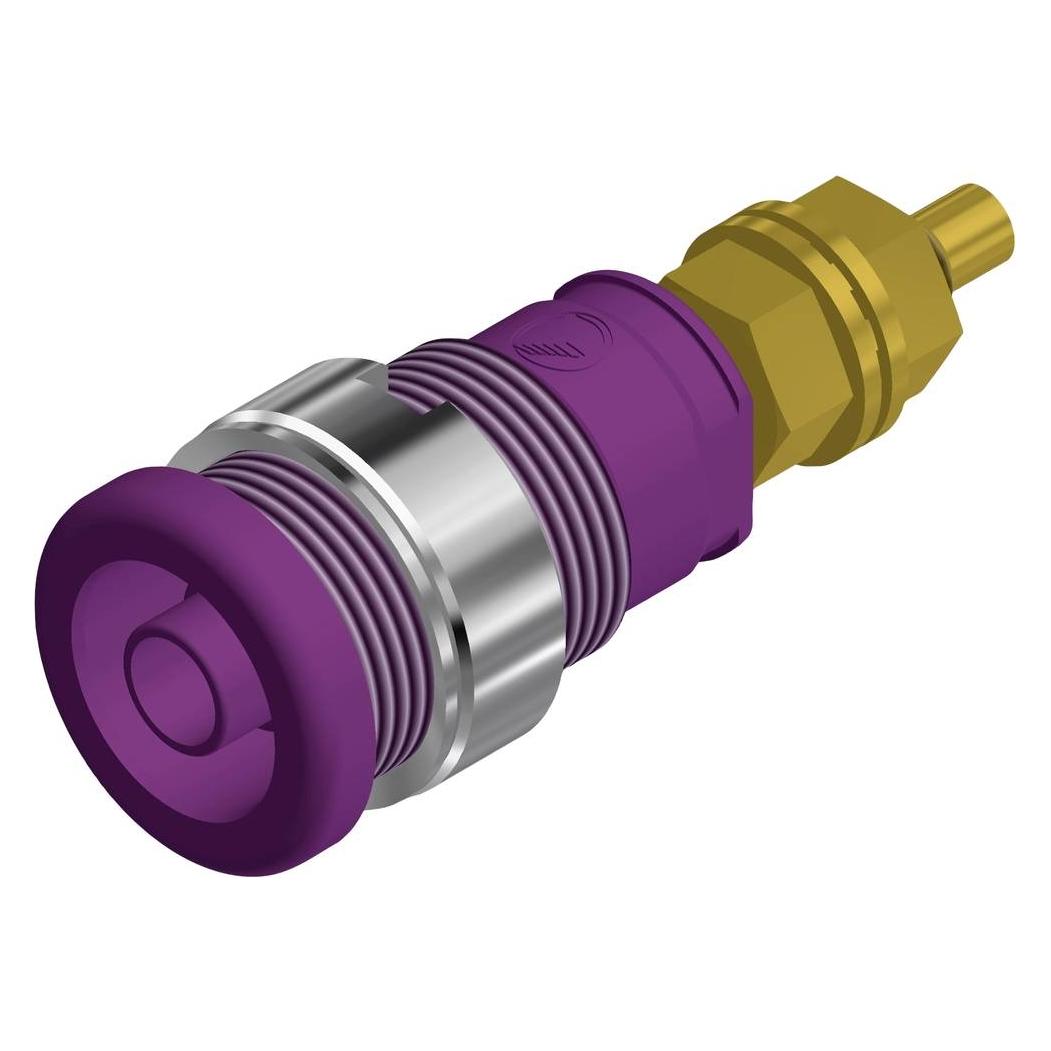
Ähnliche Suchbegriffe für Hirschmann-Test-Measurement-SEB
Top-Angebote
Produkte zum Begriff Hirschmann-Test-Measurement-SEB:
-
Hirschmann Test & Measurement SEB 2610 F4,8 Ni grün Sicherheits-Einbaubuchse Grün4 mm Sicherheits-Einbaubuchse, mit Flachsteckanschluss 4,8 x 0,8 nach DIN 46 244, Messing vernickelt. Zum Einbau in Schalttafeln und Gerätechassis bis 6 mm Wandstärke.4,50 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
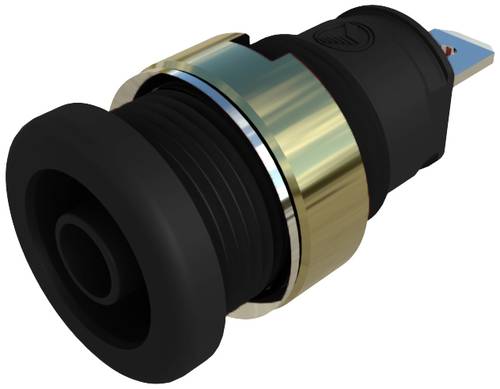
Hirschmann Test & Measurement SEB 2610 F4,8 Ni schwarz Sicherheits-Einbaubuchse Schwarz 1St.Sicherheits-Einbaubuchse, Durchmesser 4 mm, berührungssicher, mit Flachsteckanschluss 6,3 x 0,8 nach DIN 46 244, Messing vernickelt. Zum Einbau in Schalttafeln und Gerätechassis bis 6 mm Wandstärke. Einbauöffnung: Durchmesser 12,2 mm. Anzugsdrehmoment: 50 Ncm2,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Hirschmann Test & Measurement SEB 2620 F6,3 Ni rot Sicherheits-Einbaubuchse Rot 1St.4 mm Sicherheits-Einbaubuchse, mit Flachsteckanschluss 6,3 x 0,8 nach DIN 46 244, Messing vernickelt. Zum Einbau in Schalttafeln und Gerätechassis bis 6 mm Wandstärke.3,11 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Hirschmann-Test-Measurement-SEB:
-
Hirschmann Test & Measurement SEB 2610 F4,8 Ni grün Sicherheits-Einbaubuchse Grün4 mm Sicherheits-Einbaubuchse, mit Flachsteckanschluss 4,8 x 0,8 nach DIN 46 244, Messing vernickelt. Zum Einbau in Schalttafeln und Gerätechassis bis 6 mm Wandstärke.4,50 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hirschmann-Test-Measurement-SEB
-
Hirschmann Test & Measurement SEB 2610 F4,8 Ni schwarz Sicherheits-Einbaubuchse Schwarz 1St.Sicherheits-Einbaubuchse, Durchmesser 4 mm, berührungssicher, mit Flachsteckanschluss 6,3 x 0,8 nach DIN 46 244, Messing vernickelt. Zum Einbau in Schalttafeln und Gerätechassis bis 6 mm Wandstärke. Einbauöffnung: Durchmesser 12,2 mm. Anzugsdrehmoment: 50 Ncm2,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Hirschmann Test & Measurement SEB 2620 F6,3 Ni rot Sicherheits-Einbaubuchse Rot 1St.4 mm Sicherheits-Einbaubuchse, mit Flachsteckanschluss 6,3 x 0,8 nach DIN 46 244, Messing vernickelt. Zum Einbau in Schalttafeln und Gerätechassis bis 6 mm Wandstärke.3,11 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
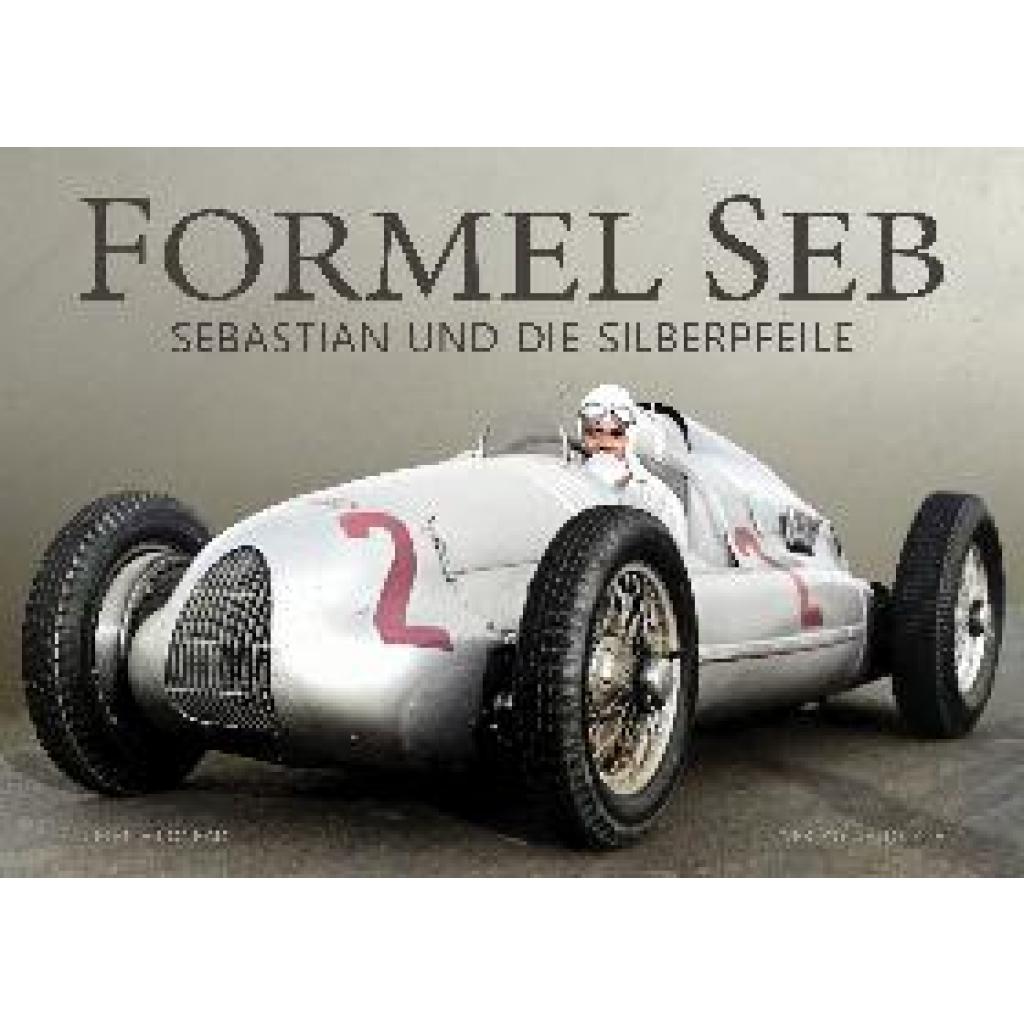
Conrad, Dietrich: Formel SebFormel Seb , Sebastian und die Silberpfeile , Spannelemente & Rollen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20230901, Produktform: Leinen, Autoren: Conrad, Dietrich, Seitenzahl/Blattzahl: 128, Keyword: AUTO UNION; Caracciola; MERCEDES-BENZ; Mannheim-Waldhof; Nuvolari; Porsche; Silberpfeil, Fachschema: Autorennen, Fachkategorie: Motorrennen und Rennsport~Geschichte, Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Autorennen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Waldkirch KG, Verlag: Waldkirch KG, Verlag: Waldkirch KG Verlag-Druck-Agentur, Länge: 301, Breite: 214, Höhe: 15, Gewicht: 890, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stuttgarter Erklärungsbibel SEB 2023. CD-ROMStuttgarter Erklärungsbibel SEB 2023. CD-ROM , Die neue Stuttgarter Erklärungsbibel. Die neue Stuttgarter Erklärungsbibel bietet den aktuellen Text der revidierten Lutherbibel 2017 mit vollständig überarbeiteten Erläuterungen zu jedem Abschnitt. Zu jeder Bibelstelle eine fundierte Erklärung? Dafür benötigt man eine ganze Kommentarreihe - oder die Stuttgarter Erklärungsbibel! Kommentare zu jedem Abschnitt bieten Verständnishilfen und ordnen die Texte historisch und theologisch ein, ohne dass Fachwissen vorausgesetzt wird. Die Erklärungen sind als Einschübe in den Bibeltext gestaltet. So muss die fortlaufende Lektüre nicht zum Nachschlagen der Kommentare unterbrochen werden und der Überblick bleibt gewahrt. Grundlage bildet der aktuelle Text der revidierten Lutherbibel 2017. Für die Neuausgabe wurden alle Erklärungs- und Einführungstexte auf Basis der aktuellen bibelwissenschaftlichen Erkenntnisse überprüft und überarbeitet. Das neue Layout ermöglicht eine noch bessere Orientierung zwischen Bibel- und Erklärungstexten. Übergreifende Einführungen, erweiterte Sach- und Worterklärungen sowie aktualisierte Karten bieten zusätzliche Informationen zum 'Buch der Bücher'. Die neue Stuttgarter Erklärungsbibel enthält den kompletten Text der Lutherbibel mit umfangreichen Erläuterungen auf dem gegenwärtigen Stand der Forschung. Die Stuttgarter Erklärungsbibel ist ein 'Muss' für interessierte Bibelleserinnen und -leser ebenso wie für Studierende, Lehrende, Pfarrerinnen und Pfarrer. , Insektenfallen > Insektenköder & -fallen , Erscheinungsjahr: 20230918, Produktform: CD-ROM, Titel der Reihe: Bibel digital##, Redaktion: Ego, Beate~Heckel, Ulrich~Rösel, Christoph, Keyword: Bibel mit Erklärungen; Lutherbibel 2017; Studienbibel, Fachschema: Bibel / Software~Bibel~Heilige Schrift~Schrift, Die (Heilige Schrift), Warengruppe: Software/Bibelausgaben/Gesangbücher/Predigthilfen, Fachkategorie: Bibel, Text Sprache: ger, UNSPSC: 85234920, Warenverzeichnis für die Außenhandelsstatistik: 85234920, Verlag: Deutsche Bibelges., Verlag: Deutsche Bibelges., Verlag: Deutsche Bibelgesellschaft, Produktverfügbarkeit: 02, Länge: 192, Breite: 135, Höhe: 14, Gewicht: 90, Produktform: CD-ROM, Genre: Software, Genre: Software, Alternatives Format EAN: 9783438033338 9783438033345 9783438072474, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: LIB_MEDIEN, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel, Unterkatalog: Software,54,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.