Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Jazwares-Avatar---Der
Top-Angebote
Produkte zum Begriff Jazwares-Avatar---Der:
-
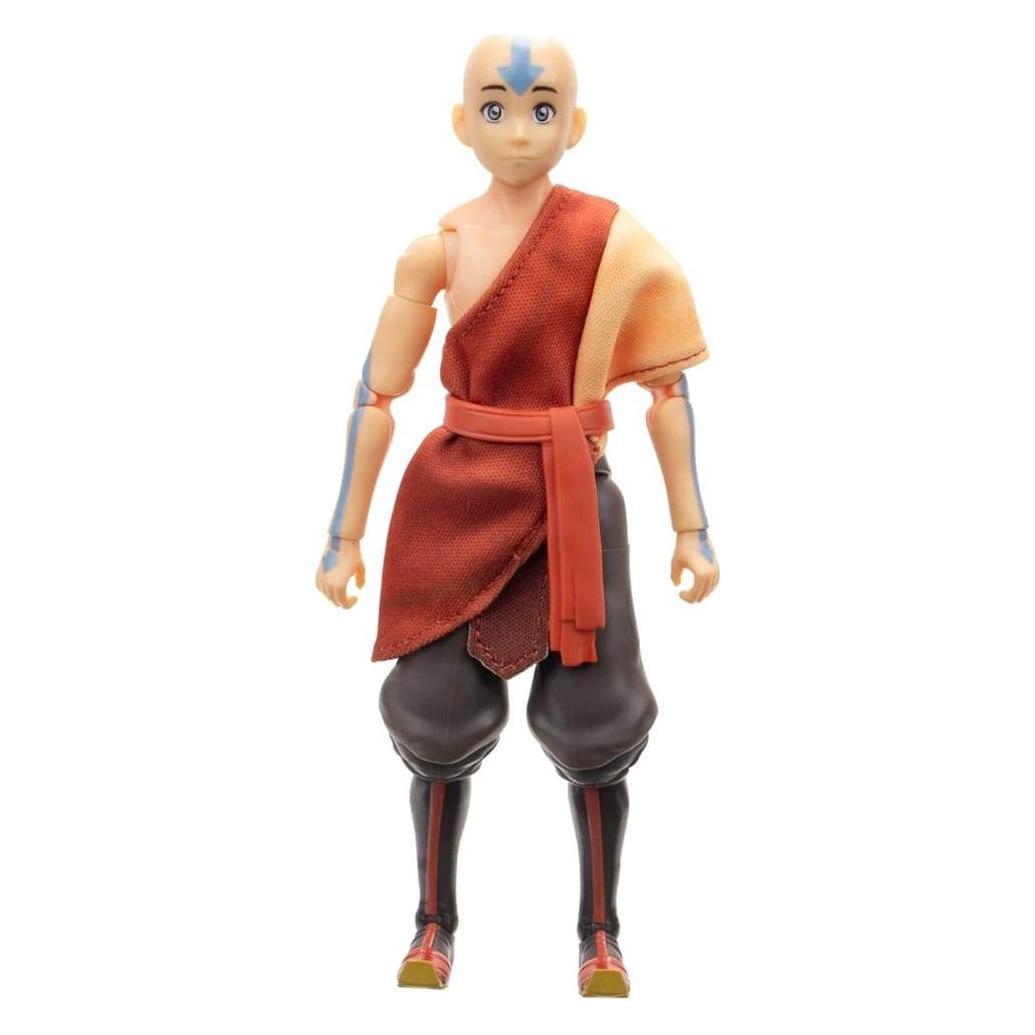
McFarlane Avatar - Der Herr der Elemente: Aang Avatar - Gold LabelZur Fantasy-Zeichentrickserie "Avatar - Der Herr der Elemente" kommt diese detailreiche, bewegliche Actionfigur von Aang. Sie ist ca. 18 cm groß und wird mit austauschbaren Teilen und Base in einer Fensterbox geliefert. Die im "Ultra Articulation"-Design entworfene Figur verfügt über 22 Artikulationspunkte und kommt mit einer Sammelkarte mit Charakter-Biografie auf der Rückseite.38,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ravensburger Avatar Der Herr der ElementeDeine Lieblingsserie durchgesuchtet und eine neue Staffel nicht in Sicht? Kein Grund zur Panik! Hier kommt die Fortsetzung! Hol dir die neuen 300-Teile-Puzzles von Ravensburger und lass deine liebsten Character einfach bei dir einziehen! Zum Beispiel Stitch, den süßen Außerirdischen, oder die clevere, manchmal ein bisschen mordlüsterne Wednesday. Puzzeln ist wie Streamen im Kopf - also worauf wartest du noch? Alltag aus, Film ab!11,19 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Pegasus Spiele Puzzle - Avatar - Der Herr der Elemente (Team Avatar), 500 Teile - deutsch 286338Du liebst Comics? In deiner Freizeit entspannst du gerne mal über einem Puzzle? Wir auch! Cross Cult liefert jetzt in Kooperation mit Pegasus Spiele den ... 1 x Puzzle - Avatar - Der Herr der Elemente (Team Avatar), 500 Teile - deutsch Sprache:7,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter



-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Jazwares-Avatar---Der:
-
McFarlane Avatar - Der Herr der Elemente: Aang Avatar - Gold LabelZur Fantasy-Zeichentrickserie "Avatar - Der Herr der Elemente" kommt diese detailreiche, bewegliche Actionfigur von Aang. Sie ist ca. 18 cm groß und wird mit austauschbaren Teilen und Base in einer Fensterbox geliefert. Die im "Ultra Articulation"-Design entworfene Figur verfügt über 22 Artikulationspunkte und kommt mit einer Sammelkarte mit Charakter-Biografie auf der Rückseite.38,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ravensburger Avatar Der Herr der ElementeDeine Lieblingsserie durchgesuchtet und eine neue Staffel nicht in Sicht? Kein Grund zur Panik! Hier kommt die Fortsetzung! Hol dir die neuen 300-Teile-Puzzles von Ravensburger und lass deine liebsten Character einfach bei dir einziehen! Zum Beispiel Stitch, den süßen Außerirdischen, oder die clevere, manchmal ein bisschen mordlüsterne Wednesday. Puzzeln ist wie Streamen im Kopf - also worauf wartest du noch? Alltag aus, Film ab!11,19 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Jazwares-Avatar---Der
-
Pegasus Spiele Puzzle - Avatar - Der Herr der Elemente (Team Avatar), 500 Teile - deutsch 286338Du liebst Comics? In deiner Freizeit entspannst du gerne mal über einem Puzzle? Wir auch! Cross Cult liefert jetzt in Kooperation mit Pegasus Spiele den ... 1 x Puzzle - Avatar - Der Herr der Elemente (Team Avatar), 500 Teile - deutsch Sprache:7,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Ultimate Guard Avatar – Der Herr der Elemente - The Legend of KyoshiUltimate Guard Art Sleeves sind Premium-MTG-Hüllen mit offiziell lizenzierten Artworks aus dem Magic: The Gathering Avatar: The Last Airbender-Set. Die strukturierte Rückseite sorgt für ein hervorragendes Mischgefühl, während der farbintensive Aufdruck kratz- und abriebfest ist. Die extraklare Vorderseite garantiert perfekte Sicht auf die Karten, und die hochwertigen Materialien sorgen für eine besonders lange Lebensdauer der Hüllen. Hüllengrösse: 66 x 91 mm Menge: 100 Hüllen pro Packung - Offiziell lizenziertes Magic: The Gathering-Artwork - Säurefrei, kein PVC - Besonders lange Spielbarkeit und Lebensdauer - Strukturierte Rückseite für ein hervorragendes Mischgefühl - Farbintensiver, kratzfester Aufdruck - Extraklare Vorderseite.67,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Avatar - Der Herr der Elemente Premium: Die verlorenen Abenteuer und Geschichten des Team Avatar, Comics + Manga von Gene Luen Yang"Avatar - Der Herr der Elemente Premium: Die verlorenen Abenteuer und Geschichten des Team Avatar" ist eine fesselnde Comic-Adaption, die die Abenteuer des ikonischen Teams Avatar in neuen, unerforschten Winkeln des Avatar-Universums präsentiert. Geschrieben von Gene Luen Yang, einem renommierten Comic-Autor, und illustriert von dem talentierten Künstlerteam Gurihiru, bietet dieses Werk eine einzigartige Mischung aus packender Erzählung und beeindruckender Kunst. Die Geschichte entfaltet sich über 312 Seiten und lädt die Leser ein, die tiefen Verbindungen zwischen den Charakteren zu erkunden und die Herausforderungen zu erleben, die sie auf ihrem Weg meistern müssen. Diese Sammlung ist nicht nur für Fans der Originalserie ein Muss, sondern auch für alle, die sich für spannende Geschichten und visuelle Kunst interessieren. Die Kombination aus Yangs erzählerischem Talent und Gurihirus künstlerischem Stil macht dieses Comic zu einem herausragenden Erlebnis.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.