Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für OFDM-Modulation
Top-Angebote
Produkte zum Begriff OFDM-Modulation:
-
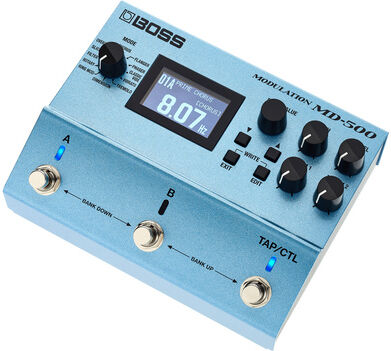
Boss MD-500 ModulationBoss MD-500 Modulation, Effektpedal, Multi Effect, 12 Klassische Modulations-Effekte, A/B Simultan-Mode um 2 Patches gleichzeitig zu verwenden, mixed oder split A/B Ausgangsbelegung, Insert Loop Funktion erlaubt freie Effekt platzierung, großes Graphic LCD-Display, 297 Speicherplätze, buffer-, oder true-bypass wählbar, Regler: Mode - Rate/Value - Depth - E.Level - Param 1 - Param 2, Schalter: Up - Down - Exit - Edit, Fußschalter: A - B - TAP/CTL, Anschlüsse: Eingang A&B 6,3mm Klinke - Ausgang A&B 6,3mm Klinke - CTL/Expression - USB - MIDI In - MIDI Out - 9 V DC Netzteilanschluss (Koaxialbuchse 5.5 x 2.1 mm - Minuspol Innen), Stromversorgung mit 4 x AA Batterien oder einem 9 V DC Netzteil (nicht im Lieferumfang enthalten), passendes optionales Netzteil: Art. Nr. #102842, True Bypass, Abmessungen: (B x T x H) 170 x 138 x 62 mm, Gewicht: 1000 g428,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
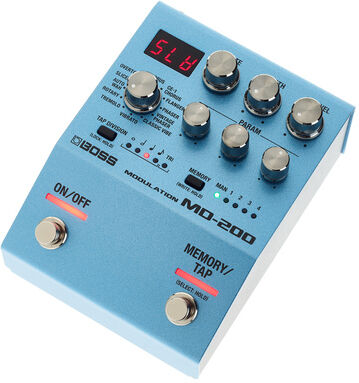
Boss MD-200 ModulationBoss MD-200 Modulation, Stereo Sound in Studioqualität mit 32-bit/96 kHz, 12 Modulationseffekte, 4 Speicherplätze, LED Display, MIDI, USB, Regler: Rate, Depth, E.Level, Mod-Typ, Param 1,2 und 3, Tap,Memory, 2 Fußschalter, 2x 1/4 Klinken-Eingang (A/Mono, B) 2x 1/4 Klinken-Ausgang(A/Mono, B) externe Schalter oder Expression-Pedalanschluss, Stromversorgung mit drei AA-Batterien oder 9VDC Netzteil (nicht im Lieferumfang enthalten, Art.Nr. #409939), Stromaufnahme: 225 mA, Abmessungen: (B) x 101 mm (T) 138 mm x (H) 63 mm, Gewicht: 610 g265,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
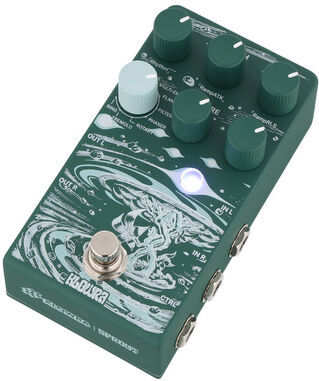
Klowra Sprout Stereo ModulationKlowra Sprout Stereo Modulation; Effektpedal für E-Gitarre; Digitales Modulations-Effektpedal; 9 Stereo Modulation Modi (Chorus, Multichorus, Flanger, Filter, Phaser, Rotary, Tremolo, Ring, Vibe); Tap-Tempo und Ramp-Funktion; Stereo In/Out mit verschiedenen Routing-Optionen; Led Button ermöglicht das Einstellen von versteckten Parametern; 24-Bit Audioqualität & 32-Bit Floating-Point DSP; Analoger Dry-Through; USB-C für Firmware-Updates; Regler: Rate/Rhythm, Depth/RampATK, Mix/RampRLS, Modulation-Mode, Texture, Tone; Drucktasten: LED Button; LED: Effekt An; Fußschalter: Effekt Bypass; Anschlüsse: Eingang L+R (2x 6,3mm Klinke), Ausgang L+R (2x 6,3mm Klinke), CTRL (6,3mm Stereoklinke), USB-C; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 250 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; schaltbarer True/Buffered Bypass; Abmessungen: (B x T x H): 69 x 125 x 55 mm; Hinweis: Batteriebetrieb wird nicht unterstützt122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Poly Effects Trails Modulation/DelayPoly Effects Trails Modulation/Delay; Effektpedal für E-Gitarre; Sieben Effektmodi mit 8-Step Parameter Sequencer für dynamische Klangbewegungen bieten eine breite Palette an klanglichen Möglichkeiten; True Stereo; Touch-Slider Steuerung; Touch Slider: A, B, C & D (Unterschiedliche Funktionen je Modus); Drucktasten: 7 x Mode, Sequencer Start/Stop; Fußschalter: Sustain, Effekt Bypass; Anschlüsse: Eingang (6,3mm Stereoklinke), Ausgang (6,3mm Stereoklinke), MIDI In & Out ( 2 x 3,5 mm Stereoklinke) ; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 500 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 102 x 112 x 60 mm; Made in Australia; Hinweis: Batteriebetrieb wird nicht unterstützt439,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff OFDM-Modulation:
-
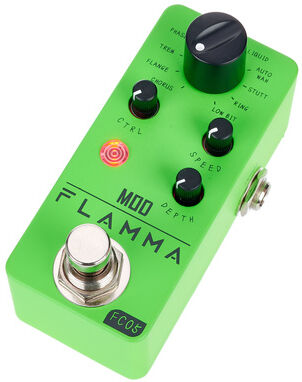
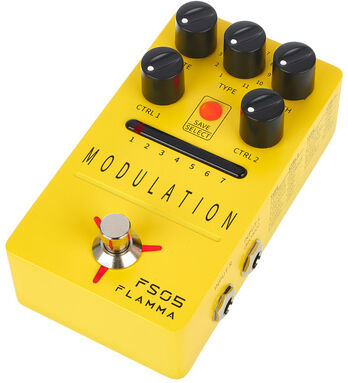
Flamma FS05 Multi ModulationFlamma FS05; Modulationspedal mit: Chorus, Flanger, Tremolo, Phase, Vibrato, Rotary, Liquid, Auto Wah, Stutter, Ring, Low Bit; 11 hochwertige Stereo-Modulationseffekte von klassisch bis experimentell; 7 Preset-Slots; True Bypass zur Reduzierung von Signalverlusten; Stromaufnahme: 9V, 300mA69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boss MD-500 ModulationBoss MD-500 Modulation, Effektpedal, Multi Effect, 12 Klassische Modulations-Effekte, A/B Simultan-Mode um 2 Patches gleichzeitig zu verwenden, mixed oder split A/B Ausgangsbelegung, Insert Loop Funktion erlaubt freie Effekt platzierung, großes Graphic LCD-Display, 297 Speicherplätze, buffer-, oder true-bypass wählbar, Regler: Mode - Rate/Value - Depth - E.Level - Param 1 - Param 2, Schalter: Up - Down - Exit - Edit, Fußschalter: A - B - TAP/CTL, Anschlüsse: Eingang A&B 6,3mm Klinke - Ausgang A&B 6,3mm Klinke - CTL/Expression - USB - MIDI In - MIDI Out - 9 V DC Netzteilanschluss (Koaxialbuchse 5.5 x 2.1 mm - Minuspol Innen), Stromversorgung mit 4 x AA Batterien oder einem 9 V DC Netzteil (nicht im Lieferumfang enthalten), passendes optionales Netzteil: Art. Nr. #102842, True Bypass, Abmessungen: (B x T x H) 170 x 138 x 62 mm, Gewicht: 1000 g428,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boss MD-200 ModulationBoss MD-200 Modulation, Stereo Sound in Studioqualität mit 32-bit/96 kHz, 12 Modulationseffekte, 4 Speicherplätze, LED Display, MIDI, USB, Regler: Rate, Depth, E.Level, Mod-Typ, Param 1,2 und 3, Tap,Memory, 2 Fußschalter, 2x 1/4 Klinken-Eingang (A/Mono, B) 2x 1/4 Klinken-Ausgang(A/Mono, B) externe Schalter oder Expression-Pedalanschluss, Stromversorgung mit drei AA-Batterien oder 9VDC Netzteil (nicht im Lieferumfang enthalten, Art.Nr. #409939), Stromaufnahme: 225 mA, Abmessungen: (B) x 101 mm (T) 138 mm x (H) 63 mm, Gewicht: 610 g265,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für OFDM-Modulation
-
Klowra Sprout Stereo ModulationKlowra Sprout Stereo Modulation; Effektpedal für E-Gitarre; Digitales Modulations-Effektpedal; 9 Stereo Modulation Modi (Chorus, Multichorus, Flanger, Filter, Phaser, Rotary, Tremolo, Ring, Vibe); Tap-Tempo und Ramp-Funktion; Stereo In/Out mit verschiedenen Routing-Optionen; Led Button ermöglicht das Einstellen von versteckten Parametern; 24-Bit Audioqualität & 32-Bit Floating-Point DSP; Analoger Dry-Through; USB-C für Firmware-Updates; Regler: Rate/Rhythm, Depth/RampATK, Mix/RampRLS, Modulation-Mode, Texture, Tone; Drucktasten: LED Button; LED: Effekt An; Fußschalter: Effekt Bypass; Anschlüsse: Eingang L+R (2x 6,3mm Klinke), Ausgang L+R (2x 6,3mm Klinke), CTRL (6,3mm Stereoklinke), USB-C; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 250 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; schaltbarer True/Buffered Bypass; Abmessungen: (B x T x H): 69 x 125 x 55 mm; Hinweis: Batteriebetrieb wird nicht unterstützt122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Poly Effects Trails Modulation/DelayPoly Effects Trails Modulation/Delay; Effektpedal für E-Gitarre; Sieben Effektmodi mit 8-Step Parameter Sequencer für dynamische Klangbewegungen bieten eine breite Palette an klanglichen Möglichkeiten; True Stereo; Touch-Slider Steuerung; Touch Slider: A, B, C & D (Unterschiedliche Funktionen je Modus); Drucktasten: 7 x Mode, Sequencer Start/Stop; Fußschalter: Sustain, Effekt Bypass; Anschlüsse: Eingang (6,3mm Stereoklinke), Ausgang (6,3mm Stereoklinke), MIDI In & Out ( 2 x 3,5 mm Stereoklinke) ; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 500 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 102 x 112 x 60 mm; Made in Australia; Hinweis: Batteriebetrieb wird nicht unterstützt439,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Doepfer A-145 LFO Modulation GeneratorDoepfer A-145 LFO Modulation Generator; Niederfrequenz-Oszillator; 5 verschiedene Wellenformen; Frequenzbereich einstellbar; Eurorack Format; Breite: 8 TE; Tiefe: 55mm; Strombedarf: +30mA (+12V) / -20mA (-12V)69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
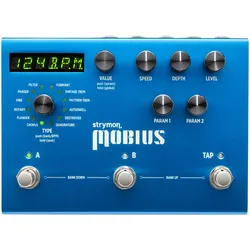
Strymon Mobius Modulation - Effektgerät E-GitarreDas Strymon Mobius ist ein Multimodulationsgerät und bietet 12 verschiedene Modulationseffekte: Vintage und Pattern Tremolos; Chorus; Swell-Effekte; Radical Formant Effekte; Filter; Flanger; Phaser; Rotary; Vibe; Destroyer und Quadrature. Außerdem besitzt das Gerät einen MIDI-Eingang sowie -Ausgang; Stereo Ein-und Ausgänge über 6;3 mm Klinkenstecker und einen Anschluss für ein Expressionspedal. Dank der 6-stelligen LEDs behält der Gitarrist stets die Übersicht. Die drei Fußtaster besitzen jeweils eine LED-Statusanzeige. Bis zu 200 Benutzereinstellungen können mit dem Strymon Mobius gespeichert werden. Strymon Mobius:440,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.