Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Poly-Effects-Trails-Modulation
Top-Angebote
Produkte zum Begriff Poly-Effects-Trails-Modulation:
-
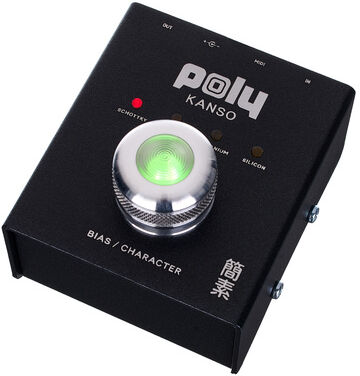
Poly Effects Kanso BoostPoly Effects Kanso Boost; Effektpedal für E-Gitarre; Eine Gemeinschaftsentwicklung von Josh Smith und Poly Effects, einfache Bedienung über einen einzigen großen Fknob; Der Fknob ist Fußschalter, LEDs und Drehregler in einem; Wechsele zwischen 4 verschieden klingende Dioden und regele deren Bias und Character (Level); Jede Diode ist auch eine Voreinstellung und merkt sich, wo zuletzt Bias und Character eingestellt wurden; Regler: Giant Fknob; LED: Giant Fknob; Fußschalter: Effekt Bypass; Anschlüsse: Eingang (6,3mm Klinke), Ausgang (6,3mm Klinke), MIDI In & Thru (2 x 3,5 mm Stereoklinke - TRS-MIDI Type A) ; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 100 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 75 x 85 x 58 mm; Handmade in Australia; Hinweis: Batteriebetrieb wird nicht unterstützt222,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Poly Effects Ample Amp & Cab SimPoly Effects Ample Amp & Cab Sim; Effektpedal für E-Gitarre; 56 klassische Verstärker aus Vergangenheit und Gegenwart; Leistungsstarke Bedienelemente und ein erstaunliches Spielgefühl in einem kompakten Paket, keine App erforderlich; Ample bietet dir eine Sammlung klassischer Verstärker-Sounds in einem einfach zu bedienenden Paket mit erstaunlicher Audioqualität; betreibe verschiedene Verstärker auf deinem linken und rechten Kanal für Bi-Amp-Bass-Sounds oder breitere Gitarren- Kombinationen; für jeden Verstärker kann ein Preset gespeichert werden, das einfach durch Berühren der Regler, Drücken der Fußschalter oder MIDI abgerufen werden kann; direkter Anschluss an Monitore, In-Ears oder Kopfhörer; 4096 Schritt-LED-Schieberegler, die es einfach machen, auf der Bühne zu sehen, wie die Regler eingestellt sind, auch beim Ändern von Presets; verfügt über einen satten Hall, der eine Erfassung der St Albans Cathedral in Großbritannien ist; Touch Slider: Gain/Luminance, Volume/Boost Level, Bass/Mid, Treble/Room; Drucksensoren: Amp Category, Preset, Amp Split; Fußschalter: A (channel bypass/Amp Category) B (channel bypass/next preset); Anschlüsse: Input (6,3 mm Stereolinke), Output (6,3 mm Stereoklinke), MIDI In/Out (3,5 mm Stereoklinke), USB C; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 500 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 102 x 112 x 60 mm; Gewicht: 400 g; Handmade in Australia; Hinweis: Batteriebetrieb wird nicht unterstützt339,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
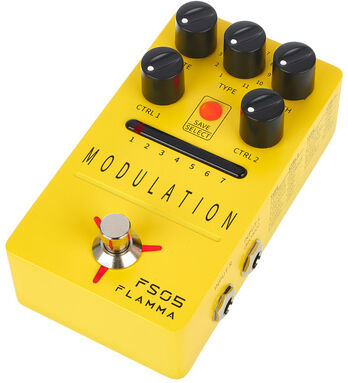
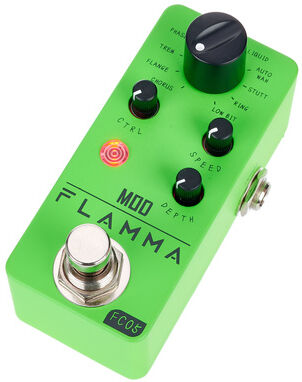
Flamma FS05 Multi ModulationFlamma FS05; Modulationspedal mit: Chorus, Flanger, Tremolo, Phase, Vibrato, Rotary, Liquid, Auto Wah, Stutter, Ring, Low Bit; 11 hochwertige Stereo-Modulationseffekte von klassisch bis experimentell; 7 Preset-Slots; True Bypass zur Reduzierung von Signalverlusten; Stromaufnahme: 9V, 300mA69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Poly-Effects-Trails-Modulation:
-
Poly Effects Trails Modulation/DelayPoly Effects Trails Modulation/Delay; Effektpedal für E-Gitarre; Sieben Effektmodi mit 8-Step Parameter Sequencer für dynamische Klangbewegungen bieten eine breite Palette an klanglichen Möglichkeiten; True Stereo; Touch-Slider Steuerung; Touch Slider: A, B, C & D (Unterschiedliche Funktionen je Modus); Drucktasten: 7 x Mode, Sequencer Start/Stop; Fußschalter: Sustain, Effekt Bypass; Anschlüsse: Eingang (6,3mm Stereoklinke), Ausgang (6,3mm Stereoklinke), MIDI In & Out ( 2 x 3,5 mm Stereoklinke) ; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 500 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 102 x 112 x 60 mm; Made in Australia; Hinweis: Batteriebetrieb wird nicht unterstützt439,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
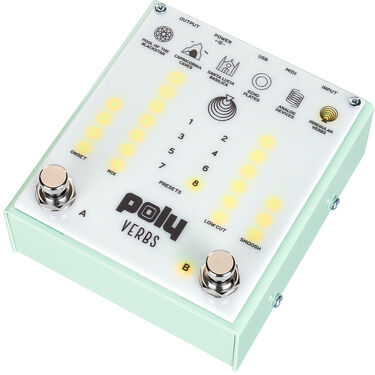
Poly Effects Verbs ReverbPoly Effects Verbs Reverb; Effektpedal für E-Gitarre; Würde dein Instrument im Pantheon von Rom gut klingen? Oder in einer Atomreaktorhalle, einer Höhle, einem neolithischen Grabmal, dem Londoner Palladium? Verbs verwendet echte Reverb-Aufnahmen, keine Algorithmen; Präzise Touch-Slider mit 4096 Werten pro Slider; Presets und alle Werte können über MIDI geändert werden; 48 Voreinstellungen mit verschiedenen Captures, von denen 8 mit von Ihnen importierten Räumen gefüllt werden können; Touch Slider: Onset, Mix, Presets, Low Cut, Smoosh; LED: 50 for Functions and Touch Sliders; Fußschalter: A (next in set list, crescendo) B (bypass, next preset); Anschlüsse: Stereo Input (6,3 mm Stereoklinke), Stereo Output (6,3 mm Stereoklinke), MIDI In/Thru on 3.5mm Standard type A. USB type C; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 500 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 102 x 112 x 60 mm; Gewicht: 600 g; Handmade in Australia; Hinweis: Batteriebetrieb wird nicht unterstützt399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Poly Effects Kanso BoostPoly Effects Kanso Boost; Effektpedal für E-Gitarre; Eine Gemeinschaftsentwicklung von Josh Smith und Poly Effects, einfache Bedienung über einen einzigen großen Fknob; Der Fknob ist Fußschalter, LEDs und Drehregler in einem; Wechsele zwischen 4 verschieden klingende Dioden und regele deren Bias und Character (Level); Jede Diode ist auch eine Voreinstellung und merkt sich, wo zuletzt Bias und Character eingestellt wurden; Regler: Giant Fknob; LED: Giant Fknob; Fußschalter: Effekt Bypass; Anschlüsse: Eingang (6,3mm Klinke), Ausgang (6,3mm Klinke), MIDI In & Thru (2 x 3,5 mm Stereoklinke - TRS-MIDI Type A) ; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 100 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 75 x 85 x 58 mm; Handmade in Australia; Hinweis: Batteriebetrieb wird nicht unterstützt222,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Poly Effects Ample Amp & Cab SimPoly Effects Ample Amp & Cab Sim; Effektpedal für E-Gitarre; 56 klassische Verstärker aus Vergangenheit und Gegenwart; Leistungsstarke Bedienelemente und ein erstaunliches Spielgefühl in einem kompakten Paket, keine App erforderlich; Ample bietet dir eine Sammlung klassischer Verstärker-Sounds in einem einfach zu bedienenden Paket mit erstaunlicher Audioqualität; betreibe verschiedene Verstärker auf deinem linken und rechten Kanal für Bi-Amp-Bass-Sounds oder breitere Gitarren- Kombinationen; für jeden Verstärker kann ein Preset gespeichert werden, das einfach durch Berühren der Regler, Drücken der Fußschalter oder MIDI abgerufen werden kann; direkter Anschluss an Monitore, In-Ears oder Kopfhörer; 4096 Schritt-LED-Schieberegler, die es einfach machen, auf der Bühne zu sehen, wie die Regler eingestellt sind, auch beim Ändern von Presets; verfügt über einen satten Hall, der eine Erfassung der St Albans Cathedral in Großbritannien ist; Touch Slider: Gain/Luminance, Volume/Boost Level, Bass/Mid, Treble/Room; Drucksensoren: Amp Category, Preset, Amp Split; Fußschalter: A (channel bypass/Amp Category) B (channel bypass/next preset); Anschlüsse: Input (6,3 mm Stereolinke), Output (6,3 mm Stereoklinke), MIDI In/Out (3,5 mm Stereoklinke), USB C; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 500 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 102 x 112 x 60 mm; Gewicht: 400 g; Handmade in Australia; Hinweis: Batteriebetrieb wird nicht unterstützt339,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Poly-Effects-Trails-Modulation
-
Flamma FS05 Multi ModulationFlamma FS05; Modulationspedal mit: Chorus, Flanger, Tremolo, Phase, Vibrato, Rotary, Liquid, Auto Wah, Stutter, Ring, Low Bit; 11 hochwertige Stereo-Modulationseffekte von klassisch bis experimentell; 7 Preset-Slots; True Bypass zur Reduzierung von Signalverlusten; Stromaufnahme: 9V, 300mA69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PLAYMOBIL 72234 Sky Trails Funky TrailsFunky Trails 4-in-1-Set Du willst deinen Sky Trails das gewisse Etwas verleihen oder suchst nach mehr Abwechslung? Dann sind die Funky Trails genau das Richtige für dich! Dieses 4-in-1-Set bringt richtig Bewegung in deine Sky Trails: Egal, ob steile Kamikaze-Rutsche, wilde Überkopf-Abfahrt, verrückte Korkenzieher- oder rasante Wellen-Bahn hier wird jede Abfahrt zum Abenteuer! Mach deine Bahn einzigartig mit den Funky Trails. Zubehör: 1 Wellenbahn, 1 Korkenzieherbahn, 1 S-Kurve (3 Teile), 1 Kamikaze-Rutsche (3 Teile), 2 Schienen, 3 Klammern, 3 Adapter, 2 Adapterschienen mit Kugelgelenk, 2 Schienenverbinder19,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Playmobil Sky Trails - Sky Trails: Starter-SetStarterkit-Spielzeugstreckenset zum Bauen von Indoor-Hochgeschwindigkeits-Sky Trails-Parcours mit Kurven, Sprüngen und Loopings dank eines modularen Plug-and-Play-Systems. Playmobil - Sky Trails: Starter Kit lässt Kinder kreative Streckendesigns durch Möbel und Räume bauen - mit allem, was man braucht, um sofort loszuspielen, einschließlich 2 PLAYMOBIL-Figuren und mehr als 100 Teilen. Modell 71969 Sky Trails Starter Kit Über 100 Teile inklusive Röhren, Rampen, Rutschschienen, Propeller, Wellenbahnen und Konfettitrichter Baue Parcours mit Kurven, Sprüngen und Loopings für schnelles Indoor-Spiel Einfaches Plug-and-Play-Setup für flexible, kreative Layouts Kompatibel mit allen Sky Trails Erweiterungen für zusätzliche Herausforderungen Der modulare Aufbau macht es leicht, neu zu bauen und zu erweitern - für frische Streckenideen und neue Spielszenarien.52,50 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.