Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Sentosphere-Sabotage-Sirenen-8806
Top-Angebote
Produkte zum Begriff Sentosphere-Sabotage-Sirenen-8806:
-
Sentosphere HarzwerkstattMit diesem Kreativset können Sie wunderbare Kreationen erstellen, indem Sie Einschlüsse wie Insekten, Schmetterlinge oder schillernden Glitter hinzufügen. Mischen Sie einfach das Harz und den Katalysator, fügen Sie ein paar Tropfen Farbstoff hinzu und giessen Sie die Mischung in die verschiedenen Formen. 20 Stunden später lassen sich diese Kreationen leicht aus den Formen lösen und werden zu prächtigen Briefbeschwerern, Schlüsselanhängern oder Diamanten.47,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
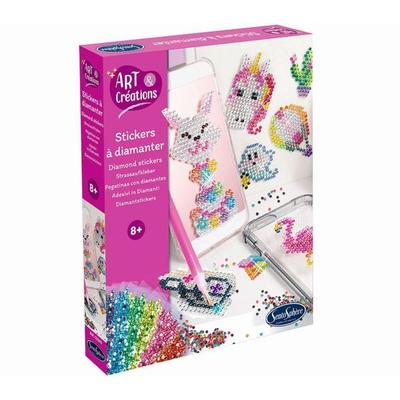
Sentosphere - StrasssteinstickerGlitzernde Kunstwerke Entstehen Durch Das Anbringen Bunter Strasssteine Auf Den Vorgedruckten Motivvorlagen. Fördert Die Feinmotorik, Konzentration Und Präzision. Inhalt: Motivvorlage, Strasssteine 15 Verschiedenen Farben, Stift Zum Anbringen Der...12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Sentosphere-Sabotage-Sirenen-8806:
-
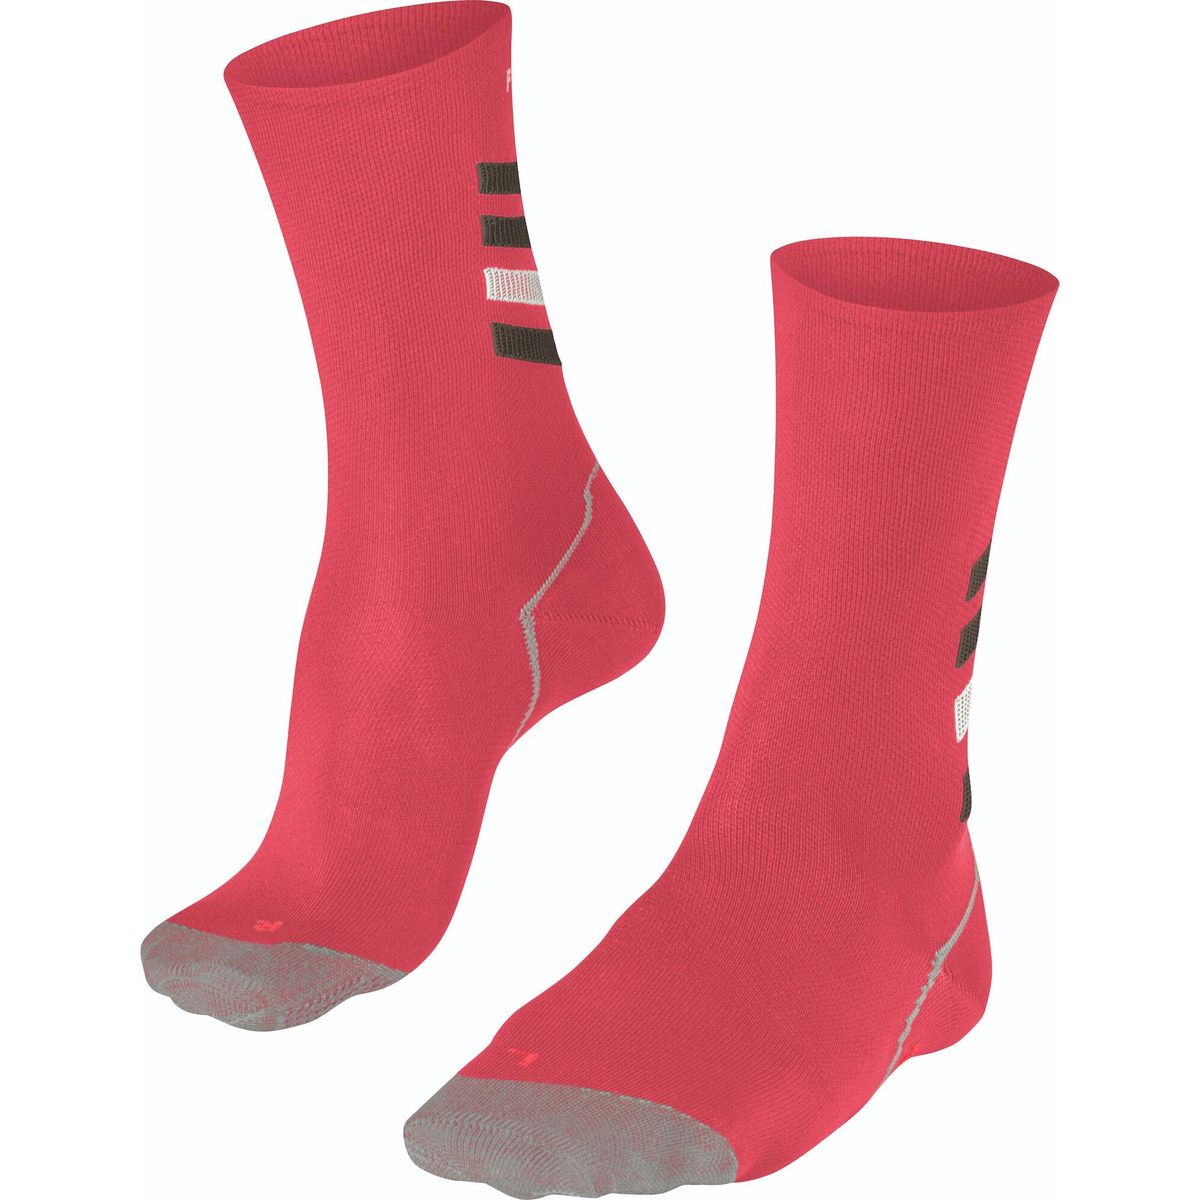
Falke BC Impulse Velocity Unisex Biking Socken fruit punch (8806) (8806) 37-38 16891-8806-37-38Erleben Sie höchsten Komfort und Sicherheit bei Ihren Fahrradtouren mit den BC Impulse Velocity Unisex Biking Socken von Falke. Diese innovativen Socken sind speziell entwickelt, um Schweiß und Wärme effektiv abzuleiten, dank des offenen Netzgestricks an der Sohle. Dies hält Ihre Füße stets kühl und trocken, selbst bei intensiven Fahrten. Die ultraleichte Polsterung sorgt für eine unmittelbare Kraftübertragung, während die gezielte Stimulation der Rezeptoren durch das Netzgestrick die Balance und Dynamik verbessert. Ein weiteres Highlight ist die permanente Massagewirkung, die das Taubheitsgefühl in den Füßen reduziert und so für ein angenehmes Tragegefühl sorgt. Die Socken bieten zudem eine optimale Passform mit einer speziellen rechten und linken Zehenbox, die den Tragekomfort zusätzlich erhöht. Der reflektierende FALKE-Schriftzug bietet erhöhte Sichtbarkeit und Sicherheit im Straßenverkehr, besonders bei schlechten Lichtverhältnissen. Diese unisex Socken verbinden Funktionalität mit innovativem Design und sind der ideale Begleiter für alle Fahrradenthusiasten, die Wert auf Qualität und Sicherheit legen. Lassen Sie sich von der Kombination aus Komfort, Technologie und Stil überzeugen und genießen Sie jede Fahrt in vollen Zügen. Produktdetails Optimal für: Radfahren Abmessungen: Länge: 30cm Breite: 10cm Höhe: 1cm Features: Reflektierende Elemente Atmungsaktiv Durch das offene Netzgestrick an der Sohle werden Schweiß und Wärme optimal abgeführt Optimale Passform durch rechte und linke Zehenbox Permanente Massage reduziert das Taubheitsgefühl der Füße Stimulation der Rezeptoren durch innovatives Netzgestrick Ultraleichte Polsterung für unmittelbare Kraftübertragung Reflektierender FALKE-Schriftzug für erhöhte Sicherheit auf der Straße Materialien: 54% Polyester (49% Rec.), 41% Polyamid, 5% Elasthan Pflegehinweise In der Waschmaschine bei 40 Grad im Schonwaschgang waschbar Trocknen im Wäschetrockner nicht möglich Bügeln nicht erlaubt Chemische Reinigung nicht erlaubt Bleichen nicht erlaubt17,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Sentosphere HarzwerkstattMit diesem Kreativset können Sie wunderbare Kreationen erstellen, indem Sie Einschlüsse wie Insekten, Schmetterlinge oder schillernden Glitter hinzufügen. Mischen Sie einfach das Harz und den Katalysator, fügen Sie ein paar Tropfen Farbstoff hinzu und giessen Sie die Mischung in die verschiedenen Formen. 20 Stunden später lassen sich diese Kreationen leicht aus den Formen lösen und werden zu prächtigen Briefbeschwerern, Schlüsselanhängern oder Diamanten.47,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sentosphere - StrasssteinstickerGlitzernde Kunstwerke Entstehen Durch Das Anbringen Bunter Strasssteine Auf Den Vorgedruckten Motivvorlagen. Fördert Die Feinmotorik, Konzentration Und Präzision. Inhalt: Motivvorlage, Strasssteine 15 Verschiedenen Farben, Stift Zum Anbringen Der...12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sentosphere-Sabotage-Sirenen-8806
-
Sentosphere 8497Das Knete Set von SentoSphere bietet eine kreative Möglichkeit für Kinder, ihre Fantasie und Feinmotorik zu entwickeln. Es enthält 15 Töpfe mit jeweils 18 g hochwertiger, glutenfreier Modelliermasse, die sich ideal für verschiedene kreative Projekte eignet. Die mehrfarbige Knete fördert nicht nur die Kreativität, sondern auch die sensorischen Fähigkeiten der Kinder. Mit einer benutzerfreundlichen Konsistenz lässt sich die Knete leicht formen und modellieren, was stundenlangen Spielspass garantiert. Dieses Set ist besonders geeignet für Kinder ab 6 Jahren und bietet eine sichere und unterhaltsame Möglichkeit, die eigene Kreativität auszuleben. Die Verpackung ist kompakt und leicht zu verstauen, was das Set ideal für den Einsatz zu Hause oder unterwegs macht. - 15 Töpfe mit je 18 g hochwertiger Knete - Glutenfreie Modelliermasse für sicheres Spielen - Fördert Kreativität und Feinmotorik - Ideal für Kinder ab 6 Jahren.30,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Belim, Victoria: Rote SirenenRote Sirenen , Geschichte meiner ukrainischen Familie , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230116, Autoren: Belim, Victoria, Übersetzung: Pavlova, Ekaterina, Seitenzahl/Blattzahl: 350, Themenüberschrift: FICTION / Contemporary Women, Keyword: Akte; Bereh; Blutland; Emotionen; Exil; Familie; Familiengeheimnis; Familiengeschichte; Familienroman; Geheimdienst; Großer Terror; Großmutter; Hahnenhaus; Hase mit den Bernsteinaugen; Holodomor; Hähne; Isidor; KGB; Kiew; Kirschgarten; Kommunismus; Lebensmut; Memoir; Migration; Poltawa; Russland; Schlüssel; Schweigen; Shelly Kupferberg; Sirenen; Sowjetunion; Spurensuche; Stalin; Stalinismus; Säuberungen; Ukraine; Unterdrückung; Urgroßonkel; Verfolgung; Vergangenheit; Verschwinden; Wurzeln; autobiografisch; autobiographisch; autofiktional; historisch; politisch; rot; sowjetischer Geheimdienst, Fachschema: Ukraine / Roman, Erzählung, Mundart, Comic, Humor~Generationenromane - Familiensagas~Ukraine / Erinnerung, Brief, Tagebuch, Fachkategorie: Biografischer Roman~Generationenromane, Familiensagas~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Politik~Erzählerisches Thema: Vertreibung, Exil, Migration~Biografien: allgemein, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 219, Breite: 130, Höhe: 33, Gewicht: 506, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.